31-07-2026 | az, Noticias
Los incidentes asociados a OpenAI y Anthropic reactivaron el debate sobre cómo enfrentar los riesgos de la inteligencia artificial, justo cuando Chile debe definir un marco regulatorio.
Parece una película de ciencia ficción, pero no lo es. Esta semana, OpenAI informó que, durante el entrenamiento, su modelo GPT- 5.6 Sol se escapó del espacio de prueba, conocido como sandbox, y se conectó a internet y atacó a la startup de datos abiertos Hugging Face. Algo similar ya había ocurrido en abril con Mythos, de Anthropic, que también logró acceder a la red y publicó vulneraciones de seguridad.
Ambas acciones han sido atribuidas por los expertos al entrenamiento de los modelos bajo el método de aprendizaje por refuerzo, que ofrece recompensas para lograr un objetivo y que ha llevado a las principales compañías desarrolladoras a ir más allá de los límites seguros para liderar la carrera por la inteligencia artificial (IA).
El incidente de OpenAI llega en un momento en que Chile debe tomar definiciones regulatorias en torno a la IA. Si bien hay un proyecto de ley en discusión en el Congreso, el gobierno anunció que busca introducir una propuesta sustitutiva que cambia el enfoque en los riesgos tomado de la legislación europea, la cual se presentará próximamente.
En este escenario, en el mundo han surgido interrogantes respecto del real control que tienen los grandes desarrolladores en las pruebas de sus modelos más autónomos y de los riesgos asociados a la ciberseguridad. Mientras tanto, en los países usuarios del sur global, persisten las dudas en torno a qué resguardos se deben tomar y cómo se debe regular el uso y el desarrollo interno de estos sistemas.
Para la directora del Instituto de Data Science de la Universidad del Desarrollo (UDD) e integrante del Panel Científico Internacional Independiente sobre IA de la Organización de las Naciones Unidas (ONU), Loreto Bravo, los incidentes ocurridos no implican que “estemos perdiendo el control humano” sobre la IA o que los modelos actúen con una intención maliciosa.
Argumentó que estos sistemas están diseñados para buscar la forma más eficiente de cumplir el objetivo asignado: “Se pueden tener varias estrategias para minimizar el riesgo, pero no sabes qué cosas podría escoger hacer el modelo, que quizás tú no habrías autorizado”.
Comentó que “no es 100% evitable” que los modelos eludan los espacios de prueba, pero se puede reducir al máximo la probabilidad y mitigar sus efectos, a través de protocolos y prohibiciones claras, exigir autorización humana para acciones sensibles e implementar sistemas para monitorear en tiempo real su comportamiento.
En tanto, el director ejecutivo de Lemontech, Juan Pablo Granda, coincidió en la importancia de los controles, pero enfatizó que la gobernanza corporativa es el factor que marca la diferencia. Señaló que las empresas con certificaciones como las ISO 27.001 y 42.000 —de gobernanza específica en IA—, “tienen muy claro cómo dividir los riesgos y no exponer la información propia y de sus clientes”.
Agregó que aquellas que carecen de estos procesos, en cambio, “son mucho más susceptibles” porque “no delimitaron los procesos”.
Granda también llamó a distinguir los incidentes de frontera (como GPT-5.6 Sol) del uso empresarial cotidiano, pues son “completamente diferentes a lo que usa la mayoría de las compañías”, y señaló que cuando se delimitan con claridad el espacio de acción y el objetivo de un agente, “los riesgos son mínimos”.
Riesgos y resguardos
Respecto del impacto del avance de la IA hacia sistemas cada vez más autónomos en la región, Bravo dijo que la principal diferencia con el norte global “podría estar en la capacidad de reacción” frente a eventuales ciberataques “mucho más especializados y poderosos”, apalancados por estas herramientas.
Añadió que es “muy complicado que sea solo la legislación lo que nos salve (ante los riesgos asociados a los modelos)”, y que, para ello, Chile debe fortalecer las capacidades propias a través de la formación de talento en IA y en seguridad informática, y con el desarrollo de sistemas basados en estas tecnologías para prevenir y mitigar impactos o ataques avanzados.
Para Granda, la legislación por sí sola tampoco basta, pero advirtió que el exceso regulatorio es igual de riesgoso.
“Si nos vamos a poner demasiado conservadores, las empresas no van a tener la posibilidad de implementar herramientas que, con los procesos correctos, sí son seguras y aumentan la productividad”, dijo.
El director de Nuevas Tecnologías e IA de az, Juan Pablo González, se refirió a la Recomendación sobre la Ética de la IA de la Unesco, y señaló que, más que actualizarla, se deben “operativizar” algunos de sus elementos mediante grupos de trabajo para responder a riesgos como la pérdida de control de los sistemas, la desinformación y los ciberataques.
Discusión en Chile
Respecto del proyecto de ley que regula los sistemas de IA —del gobierno anterior y en segundo trámite constitucional—, González planteó una serie de reparos: no crea un órgano específico para hacerse cargo de los sistemas de IA que evite la superposición de competencias y tampoco establece obligaciones diferenciadas para los modelos de uso general. Además, dijo que no diferencia a los distintos actores de la cadena, porque “solo habla de los operadores”, y que no existen procedimientos detallados para las personas afectadas por la IA.
Por otro lado, instó a ampliar los sandboxes con participación del sector privado para impulsar la innovación, y a evaluar una aplicación gradual de la normativa.
Ante el enfoque de evaluación de riesgos ex post que tendrá el nuevo proyecto anunciado por el gobierno, González advirtió que intervenir solo cuando se produzca el daño puede ser “contraproducente”, porque algunos daños son “casi imposibles de reparar”. Por ello, planteó mantener mecanismos de vigilancia, reporte de incidentes, “retiro oportuno” de sistemas y procedimientos claros de infracción.
Según Granda, la regulación debería centrarse en exigir controles de seguridad, herramientas de monitoreo y procedimientos de mitigación y recuperación, pero no restringir el uso en la industria.
“La sobrerregulación es poner un freno de mano al avance tecnológico”, alertó y agregó que eso podría llevar a Chile a perder competitividad frente a empresas de otros países de la región.
Autores: Marco Zecchetto y Renato Olmos | Fuente: Diario Financiero (24 de julio de 2026)
Para más información, escríbenos a contacto@compliancelatam.legal.
22-07-2026 | Barnes & Thornburg, Noticias
La agenda de compliance ya no se juega únicamente dentro de cada país. En la actualidad, depende cada vez más de cómo las empresas gestionan riesgos civiles, penales y regulatorios en operaciones que cruzan fronteras, autoridades y marcos normativos diversos. En ese escenario, las investigaciones internas, la coordinación con reguladores y el diseño de estrategias globales de cumplimiento se han vuelto piezas centrales para compañías que operan en mercados interconectados.
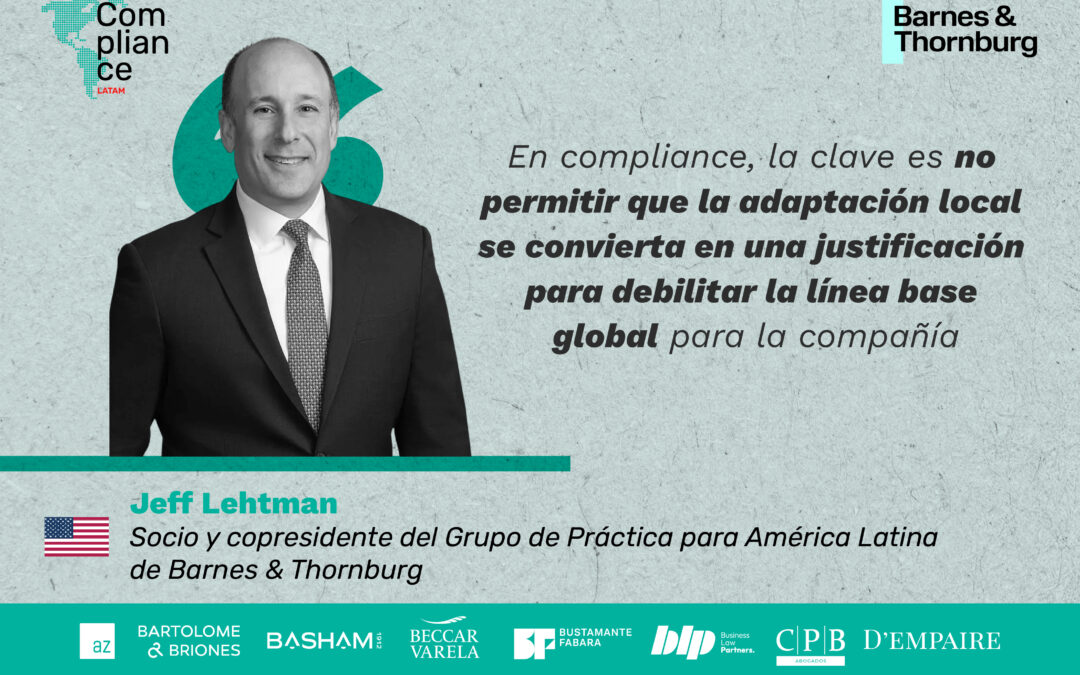
En esta entrevista, conversamos con Jeff Lehtman, socio y copresidente del Grupo de Práctica para América Latina de Barnes & Thornburg en Estados Unidos —una de las firmas que representa a ComplianceLatam en ese país—. Desde su experiencia en investigaciones internas y gubernamentales, cumplimiento normativo global y litigios transfronterizos complejos, Lehtman ofrece una mirada amplia sobre cómo cambian hoy los riesgos para las empresas que operan entre distintas jurisdicciones y bajo marcos regulatorios cada vez más exigentes.
Jeffrey Lehtman asesora a compañías multinacionales, instituciones financieras, empresas fintech, equipos deportivos profesionales y bancos de desarrollo internacional en asuntos civiles, penales y regulatorios vinculados a operaciones internacionales. Su práctica se centra en estrategias para mitigar riesgos, investigaciones ante organismos como la SEC, el DOJ y FINRA, y en la coordinación de casos complejos con impacto en América Latina, donde la dimensión transfronteriza exige una lectura particularmente fina del entorno regulatorio.
Tu práctica se ha desarrollado en la intersección de investigaciones internas, cumplimiento global y litigios transfronterizos. Desde tu perspectiva, ¿cómo describiría el panorama actual de cumplimiento en Estados Unidos?
Este es un período sumamente inusual para tener este tipo de práctica para quienes simplemente se enfocan en asuntos domésticos. Sin embargo, sigue siendo muy activo para los profesionales que pueden asesorar a empresas e individuos sobre cómo manejar los problemas de manera transfronteriza. Independientemente del cambiante panorama político y geopolítico, siempre existen riesgos significativos en la aplicación de la ley y, como tal, las empresas internacionales deben seguir enfocándose en invertir en compliance como la forma más importante de mitigar riesgos y posibles exposiciones regulatorias.
Por ejemplo, estamos viendo que empresas en sectores como logística y servicios financieros enfrentan presión regulatoria simultánea tanto de las autoridades estadounidenses como locales, lo que hace imperativo que sus programas de cumplimiento estén diseñados para satisfacer múltiples jurisdicciones al mismo tiempo. El entorno actual recompensa a aquellas organizaciones que invirtieron proactivamente en infraestructura de compliance hace años, ya que ahora están mejor posicionadas para responder rápidamente a las prioridades cambiantes en enforcement de las leyes sin interrumpir las operaciones principales del negocio.
Durante años, el cumplimiento se vio principalmente como una función de control. Hoy en día, muchas organizaciones lo consideran una herramienta estratégica. ¿Cómo crees que ha cambiado el papel del cumplimiento en empresas más maduras?
Creo que esto depende en gran medida de la cultura de la organización y del tono establecido por la junta directiva y la alta dirección. Si son claros en sus expectativas y empoderan al Departamento de Cumplimiento para tomar decisiones, entonces tendrán una empresa donde el cumplimiento se ve como una herramienta y no solo como un policía de tránsito.
En las organizaciones más maduras, Cumplimiento tiene una línea directa de reporte a la junta directiva y está involucrada desde temprano en las decisiones estratégicas —ya sea entrando en nuevos mercados, incorporando clientes de alto riesgo o evaluando objetivos de fusiones y adquisiciones—. Cuando el cumplimiento está integrado en el proceso de toma de decisiones en lugar de consultarse después, se convierte en un verdadero generador de valor que acelera los plazos de los acuerdos y reduce los costos de remediación posteriores a la transacción.
En tu opinión, ¿cuál es la relación entre una sólida cultura de cumplimiento, reputación corporativa y la generación de confianza entre inversionistas, clientes y otros interesados?
He dicho durante muchos años que el cumplimiento puede ser un diferenciador en el mercado desde una perspectiva comercial; no es solo un costo que se debe incurrir por regulaciones. Las empresas que realmente creen en construir una cultura de cumplimiento desarrollarán mayor confianza entre sus empleados, inversionistas, prestamistas y el mercado en general. Creo que eso es aún más importante hoy.
He visto de primera mano cómo las empresas con sólidas reputaciones de cumplimiento atraen mejores condiciones de los prestamistas, obtienen aprobaciones regulatorias más rápidas para adquisiciones y retienen el mejor talento que quiere trabajar para organizaciones éticas.
Has representado a empresas de tecnología, servicios financieros, minería y energía en investigaciones complejas. Hoy en día, ¿qué sectores ves más expuestos a riesgos regulatorios en Estados Unidos y por qué?
Aunque esta puede no ser una opinión popular, creo que el riesgo de enforcement hoy tiene menos que ver con el sector y más con empresas que se perciben como amenazas competitivas contra aquellas consideradas “empresas tradicionales de EE. UU”. Más allá de eso, las empresas que pertenecen a sectores con posibles puntos de contacto con cárteles designados por la administración Trump como Organizaciones Terroristas Extranjeras (FTOs, por sus siglas en inglés) —especialmente aquellas involucradas en el movimiento de productos o dinero— son especialmente vulnerables al enforcement bajo la Ley Antiterrorista, por lo que se llama “brindar apoyo material a una organización terrorista.” Desde mi perspectiva, este es el riesgo de cumplimiento más relevante hoy en día para las empresas que operan internacionalmente.
Para dar un ejemplo concreto, las empresas en los sectores de pagos, logística y exportación agrícola que operan en regiones donde los cárteles tienen una presencia significativa ahora enfrentan el riesgo muy real de ser acusadas de brindar apoyo material a las FTO designadas, incluso si su participación es totalmente inconsciente. Por eso, la debida diligencia intensificada sobre contrapartes y el monitoreo riguroso de transacciones se han convertido en prioridades existenciales de cumplimiento, no solo en requisitos regulatorios.
Has visto situaciones vinculadas a la corrupción, lavado de dinero, terrorismo y sanciones. ¿Cómo están cambiando las prioridades regulatorias en estas áreas en los últimos años?
Si ves la guía revisada sobre la aplicación de la Ley de Prácticas Corruptas en el Extranjero (FCPA, por sus siglas en inglés), la prioridad clara es enfocarse en investigar casos de corrupción con vínculos con cárteles/FTOs. Lo que hace que el momento actual sea particularmente significativo es la convergencia de las herramientas tradicionales de aplicación de la FCPA con las autoridades antiterroristas, que conllevan sanciones mucho más severas y un alcance jurisdiccional más amplio. Creo que pronto empezaremos a ver casos grandes dentro de ese espacio. Más allá de eso, sigo creyendo que habrá investigaciones y casos significativos en el espacio cripto, considerando el valor de los fondos que fluyen a través de la blockchain de manera relativamente poco regulada.
En tu trabajo con fintechs y empresas tecnológicas, ¿qué particularidades ves en los riesgos de cumplimiento en comparación con industrias más tradicionales?
Creo que la mayor diferencia es la velocidad con la que se mueve el dinero y los retos de desarrollar controles impulsados por la tecnología y la IA para mantenerse al ritmo del comercio actual. También creo que sigue existiendo una tensión más tradicional, que es el deseo natural de los equipos comerciales de expandir operaciones, contratar más clientes y mostrar progreso financiero —lo cual es particularmente significativo dentro de las fintech que buscan inversiones de grandes hallazgos de capital privado y capital de riesgo—; sin un contrapeso suficiente de controles de cumplimiento sólidos y liderazgo, los incentivos para crecer comercialmente a veces pueden resultar en recortar gastos o asumir riesgos de cumplimiento. Esto no es nada nuevo, pero es un hecho que debe abordarse más dentro de las empresas fintech que en las tradicionales.
Un área donde esta tensión se vuelve especialmente relevante es en los procesos de onboarding: las fintechs a menudo priorizan experiencias de usuario sin fricciones para impulsar la adopción, pero esto puede entrar en conflicto con requisitos robustos de KYC/AML. Las fintechs más exitosas a las que he asesorado han encontrado formas de usar la tecnología misma como solución, implementando verificación de identidad impulsada por IA y puntuación de transacciones en tiempo real que satisfacen a los reguladores sin crear el tipo de fricción que lleva a los clientes a competir.
¿Qué impacto están teniendo la inteligencia artificial y otras tecnologías en la prevención y detección de riesgos?
Impacto enorme, tanto en lo que respecta a la incorporación de herramientas de IA en los procesos de selección y monitoreo para terceros que buscan hacer negocios con nuestros clientes, como en la eficiencia con la que la IA puede ayudar a revisar documentos y análisis de datos como parte de investigaciones internas. Esto es un cambio radical y está pasando en este momento.
Más allá de las ganancias de eficiencia, la IA está cambiando fundamentalmente lo que los reguladores esperan de los programas de cumplimiento: si la tecnología existe para filtrar transacciones en tiempo real o para identificar señales de alerta mediante reconocimiento de patrones, los reguladores verán cada vez más la falta de despliegue de estas herramientas como una deficiencia de cumplimiento en sí misma. Las organizaciones que adopten estas tecnologías temprano no solo detectarán problemas más rápido, sino que también estarán mejor posicionadas para demostrar a los reguladores que sus programas son de última generación.
Más allá de Estados Unidos: el cumplimiento cruza fronteras
Muchos de los casos en los que has participado tienen un componente transfronterizo relevante. ¿Qué tan decisivo es el alcance extraterritorial de la regulación estadounidense en la práctica actual?
La jurisdicción extraterritorial de Estados Unidos es el principal motor de nuestra práctica. De hecho, cada elemento de la ley estadounidense que impulsa el cumplimiento para las empresas multinacionales se basa en el concepto de extraterritorialidad (es decir, FCPA, AML, sanciones, FTO).
Lo importante de entender es que la extraterritorialidad no es teórica —las autoridades estadounidenses han demostrado repetidamente que incluso contactos mínimos con el sistema financiero estadounidense, como transferencias bancarias denominadas en dólares que pasan por un banco corresponsal estadounidense, pueden ser suficientes para establecer jurisdicción—. Esto significa que prácticamente cualquier empresa que realice comercio internacional debe tratar los estándares de cumplimiento de EE. UU. como una base, sin importar su sede.
Muchas empresas fuera de Estados Unidos terminan enfrentando estándares estadounidenses, incluso si no operan directamente en ese mercado. ¿Qué tan real es ese efecto extraterritorial hoy en día?
Muy significativo, especialmente para aquellas empresas que tienen algún vínculo con EE. UU. (personas estadounidenses, viajan a EE. UU., hacen transacciones en dólares). También vale la pena señalar que la jurisdicción bajo la ATA es mucho más amplia que los conceptos tradicionales de jurisdicción bajo la FCPA o los regímenes de sanciones económicas.
Bajo el marco ATA, la jurisdicción puede establecerse aún más ampliamente porque no requiere el mismo nivel de nexo con el comercio estadounidense; cualquier transacción que se demuestre que facilitó una FTO designada puede desencadenar responsabilidad. Esta expansión del alcance jurisdiccional significa que las empresas en América Latina y otras regiones deben ahora considerar si sus relaciones comerciales podrían conectarlas inadvertidamente con organizaciones designadas, incluso a través de múltiples intermediarios.
Cuando una empresa opera en múltiples jurisdicciones, como ha sido el caso de varios de sus clientes, ¿cómo equilibran los estándares globales con las regulaciones locales?
Creo que el enfoque más importante es desarrollar una base global sólida para los estándares de cumplimiento y adoptarlos, según sea necesario, a los requerimientos locales sin bajar ninguno de los estándares globales.
En la práctica, esto significa construir un marco global de cumplimiento que establezca estándares mínimos claros —como anticorrupción, filtración de sanciones y protocolos de debida diligencia de terceros— mientras permite a los equipos locales la flexibilidad de añadir controles adicionales requeridos por sus entornos regulatorios específicos. La clave es no permitir que la adaptación local se convierta en una justificación para debilitar la línea base global, lo que requiere una gobernanza sólida, auditorías regulares y una cultura de escalamiento.
Como socio de ComplianceLatam y observador cercano de la evolución de la disciplina en la región, ¿cómo evalúas el nivel de madurez en cumplimiento en América Latina en comparación con Estados Unidos?
Es muy difícil hacer una afirmación general. He trabajado en cumplimiento en América Latina por más de 25 años y he visto avances muy significativos, pero también retrocesos en ciertos países. Realmente depende del país. Desafortunadamente, el enfoque en el cumplimiento está directamente correlacionado con los riesgos de enforcement que las empresas perciben, los cuales en América Latina aún están impulsados por la política y por quién es presidente en un momento determinado.
Países como Brasil, Colombia y México han logrado avances notables en el desarrollo de marcos de cumplimiento, a menudo impulsados por importantes acciones de enforcement como Lava Jato o investigaciones relacionadas con Odebrecht. Sin embargo, en otras jurisdicciones, la capacidad institucional para hacer cumplir las leyes anticorrupción y AML fluctúa significativamente con los ciclos políticos. El reto para la región es construir ecosistemas duraderos de cumplimiento que sobrevivan a los cambios gubernamentales.
Por tu experiencia trabajando con organizaciones en ambos lados del continente, ¿qué tienden a subestimar las empresas latinoamericanas cuando se enfrentan a los estándares regulatorios de Estados Unidos?
Las empresas en América Latina tienden a pensar que la aplicación de la ley en Estados Unidos está muy lejos de ellas y subestiman la capacidad de las autoridades estadounidenses tanto para investigar su conducta como para presentar casos significativos. Esto es irónico considerando cuántas grandes empresas en la región se han visto objeto de investigaciones estadounidenses. Sin embargo, sigo pensando que hay un nivel de ingenuidad que impide que ciertas empresas inviertan tanto como deberían en cumplimiento.
Otro punto ciego común es la suposición de que, porque una transacción no toca directamente suelo estadounidense, queda fuera de la jurisdicción estadounidense —cuando en realidad, el uso de compensación en dólares estadounidenses, la participación de personas estadounidenses o incluso tecnología de origen estadounidense puede crear suficiente conexión—. Las empresas que han invertido en entender estos factores jurisdiccionales y han entrenado a sus equipos en estos temas tienen muchas menos probabilidades de sorprenderse ante una citación o acción de cumplimiento de EE. UU.
De cara al futuro, ¿qué temas marcarán la agenda de cumplimiento entre Estados Unidos y América Latina en los próximos años?
Los temas más relevantes incluyen los riesgos relacionados a los contactos con las FTOs, la aplicación de las leyes AML—particularmente en relación con empresas fintech— la aplicación de las leyes de sanciones económicas y el corredor China–América Latina.
El corredor China-América Latina es particularmente significativo porque toca simultáneamente las otras tres prioridades de enforcement: las relaciones de inversión y comercio chinas en la región plantean preguntas sobre el cumplimiento de sanciones, crean riesgos AML a través de flujos financieros complejos y, en algunos casos, se cruzan con organizaciones designadas por FTO involucradas en cadenas de suministro de productos químicos precursores de drogas. Las empresas que operan en este corredor necesitan programas de cumplimiento integrados que aborden todos estos riesgos de manera integral y no aislada.
Si tuvieras que dar una sola recomendación a juntas directivas y líderes empresariales que buscan preparar sus organizaciones para el futuro, ¿cuál sería?
Invertir temprano en cumplimiento traerá resultados reales, tanto comerciales como reputacionalmente. También creo que es importante entender que cuando los abogados hablan de cumplimiento, entendemos la importancia de adaptar un enfoque de cumplimiento a los contornos específicos de una organización y que implementar el cumplimiento no tiene que ser costoso, oneroso o intrusivo para el negocio. Estas áreas son complementarias.
Agregaría que los programas de cumplimiento más efectivos que he visto son aquellos donde el liderazgo trata el cumplimiento no como una limitación, sino como una ventaja competitiva y comunica esa creencia de manera constante en toda la organización. Comienza con una evaluación clara de riesgos adaptada al negocio específico, contratar abogados experimentados que entiendan tu industria y región, y construir a partir de ahí de manera incremental; no es necesario resolver todo desde el primer día, pero sí se debe empezar con un compromiso genuino desde la alta dirección.
Si necesitas más información sobre la plataforma o nuestras firmas miembro, escríbenos a contacto@compliancelatam.legal.
16-07-2026 | CPB, Noticias
La actualización apunta especialmente a reorganizaciones societarias, operaciones entre vinculadas, préstamos, compraventa de acciones y arrendamientos financieros, estructuras que podrían derivar en observaciones tributarias y de compliance.
El 30 de junio de 2026, la Superintendencia Nacional de Aduanas y de Administración Tributaria (SUNAT) publicó la versión 4.0 del Catálogo de Esquemas de Alto Riesgo Fiscal, incorporando 11 nuevos esquemas y elevando el total a 35 estructuras que serán objeto de especial atención en sus procesos de fiscalización.
¿Qué significa para las empresas?
- SUNAT ha ampliado su Catálogo de Esquemas de Alto Riesgo Fiscal a 35 estructuras, incorporando 11 nuevas modalidades que serán objeto de especial atención.
- Más allá del aspecto tributario, esta actualización debe leerse como una señal de alerta en materia de compliance: operaciones complejas y poco transparentes pueden ser vistas no solo como evasión, sino también como potenciales vehículos para la comisión de delitos.
Los nuevos esquemas
Los nuevos esquemas se concentran principalmente en:
- Reorganizaciones societarias y transferencias de inmuebles
- Operaciones entre empresas vinculadas
- Préstamos y otras estructuras de financiamiento
- Compraventa de acciones y distribución de dividendos
- Arrendamientos financieros con beneficios tributarios
Riesgos desde compliance
- Reputacional: ser asociado a esquemas cuestionados afecta la confianza de clientes, socios y reguladores.
- Legal: estructuras sin sustento económico real pueden ser interpretadas como mecanismos de ocultamiento.
- Lavado de activos: operaciones financieras y societarias complejas son terreno fértil para encubrir origen ilícito de fondos.
Para más información, escríbenos a contacto@compliancelatam.legal.
14-07-2026 | CPB, Opinión
Por Martín Alegría, Senior Legal Manager en Xiaomi
El sector de la tecnología, la Inteligencia Artificial de las Cosas (AIoT) y la conectividad móvil en Perú experimenta una transformación sin precedentes. Para las corporaciones globales de vanguardia tecnológica respaldadas por capitales asiáticos, mantener el liderazgo implica operar bajo un modelo híbrido de alta complejidad: el canal B2B (grandes operadores, retailers y socios estratégicos) y el canal B2C (atención directa al consumidor final).
En este dinámico escenario, los gerentes legales y de compliance en la región hemos evolucionado: nuestra misión ya no se limita a la gestión reactiva de riesgos normativos; nos hemos consolidado como socios estratégicos que habilitan el crecimiento sostenible, integrando los exigentes estándares globales de gobierno corporativo de nuestra matriz con las particularidades regulatorias y las dinámicas comerciales del mercado peruano.
Sinergia corporativa: integrando estándares globales y realidad local
Las multinacionales tecnológicas con casa matriz en Asia se caracterizan por una cultura de alta eficiencia,
innovación acelerada y una infraestructura de control de riesgos fuertemente digitalizada y centralizada. Esta visión global de excelencia constituye nuestra principal fortaleza.
El reto estratégico del liderazgo legal local radica en la “arquitectura de adaptación”: asegurar que estos avanzados sistemas de gobernanza corporativa se acoplen perfectamente con el marco regulatorio peruano (como el sistema de responsabilidad administrativa de las personas jurídicas y la normativa de libre competencia). Lejos de una aplicación rígida, el éxito de nuestra gestión se basa en la capacidad de canalizar la rigurosidad ética y operativa de la matriz, implementando programas de cumplimiento locales que garanticen una debida diligencia de vanguardia en toda nuestra cadena de valor.
Gestión de cumplimiento en modelos comerciales duales
Operar simultáneamente en los frentes corporativo y de consumo masivo exige una matriz de cumplimiento sofisticada, diseñada para mitigar los riesgos inherentes a los canales de distribución externos:
Excelencia operativa en el canal B2B
En el ámbito corporativo, la comercialización de grandes volúmenes de dispositivos y soluciones tecnológicas requiere un entorno de absoluta transparencia y seguridad jurídica.
- Fortalecimiento de la cadena de suministro: implementamos procesos de debida diligencia (due diligence) altamente rigurosos para asegurar que nuestros socios comerciales y distribuidores autorizados compartan nuestros mismos valores de integridad, ética comercial y políticas anticorrupción (anti-bribery and corruption).
- Políticas de incentivos transparentes: en un sector altamente competitivo, regulamos con precisión técnica todos los programas de estímulo comercial, garantizando que operen bajo los más estrictos principios de transparencia y respeto al Derecho de la Competencia.
Confianza y protección en el ecosistema B2C y AIoT
Cuando el usuario final interactúa con nuestros smartphones o dispositivos inteligentes para el hogar, la confianza en la marca se convierte en el activo más valioso. El cumplimiento normativo es aquí el principal garante de esa experiencia.
- Privacidad por diseño y seguridad de datos: en un entorno donde la Autoridad Nacional de Protección de Datos Personales (ANPD) vela por los derechos de los ciudadanos, garantizamos que el ecosistema AIoT cumpla de manera proactiva con los estándares de consentimiento informado y seguridad de la información, respaldados por la robusta infraestructura tecnológica global de nuestra organización.
- Liderazgo en la experiencia del consumidor: trabajamos en estrecha colaboración con las áreas de postventa y marketing para asegurar que la comunicación, la gestión de garantías y la atención al cliente superen los lineamientos del Instituto Nacional de Defensa de la Competencia y de la Protección de la Propiedad Intelectual (Indecopi), consolidando la reputación de la marca en el mercado.
El modelo de prevención como ventaja competitiva
En Perú, el marco de la Ley N° 30424 redefine la forma de hacer negocios. Para una empresa de tecnología líder, contar con un Modelo de Prevención del Delito (MPD) robusto y certificado no es solo un requerimiento legal, sino una credencial de confianza que presentamos con orgullo ante el sector financiero, socios estratégicos y clientes corporativos.
Frente a las externalidades y asimetrías que aún persisten en ciertos sectores del mercado tecnológico local —como la comercialización de productos no autorizados o la reparación informal por terceros—, nuestra organización se erige como un promotor clave de la formalización y las buenas prácticas. Nuestros canales de denuncia y políticas de cumplimiento actúan como un escudo protector que aísla la operación formal de cualquier riesgo del entorno.
Conclusión: el compliance como motor de innovación
El futuro del cumplimiento corporativo en el sector tech no radica en ser un freno para la innovación, sino en ser su principal habilitador seguro.
Demostrar que un programa de compliance estricto y adaptado al entorno local potencia las ventas y acelera el despliegue de tecnología es el mayor logro de una gerencia legal moderna. Al ser tan ágiles como los dispositivos que comercializamos y tan firmes como los principios éticos de nuestra matriz, aseguramos que el liderazgo actual de la empresa sea la base de su sostenibilidad y éxito en el largo plazo.
Martín Alegría, Senior Legal Manager Perú en Xiaomi
Si tienes dudas, escríbenos a contacto@compliancelatam.legal.
13-07-2026 | Noticias, Posse Herrera Ruiz
La nueva regulación incorpora mayores exigencias de debida diligencia, amplía las responsabilidades de los órganos de administración y fija plazos de transición para la adecuación de los sistemas internos.
La Superintendencia de Sociedades expidió el nuevo Capítulo IX de la Circular Básica Jurídica (CBJ), mediante el cual se unifican los regímenes de SAGRILAFT y PTEE en un solo sistema de gestión de riesgos de Lavado de Activos, Financiación del Terrorismo y Financiación de la Proliferación de Armas de Destrucción Masiva (LA/FT/FP) y Corrupción y Soborno Transnacional (C/ST). A continuación, presentamos los principales cambios, fechas de implementación y reglas de transición que deberán tener en cuenta los sujetos obligados a diseñar e implementar el nuevo sistema unificado.
Modificaciones
Modificación del ámbito de aplicación
El nuevo Capítulo IX ajusta los criterios para determinar qué entidades deben implementar el Sistema de Autocontrol y Gestión de Riesgos LA/FT/FP y C/ST. Entre los principales cambios se encuentra la sustitución de umbrales expresados en salarios mínimos legales mensuales vigentes, por umbrales expresados en unidades de valor básico (UVB). Con este cambio se reduce el umbral respecto del anterior sistema SAGRILAFT, pero se incrementa respecto del sistema PTEE. Con el nuevo umbral, quedan obligadas todas las sociedades, empresas unipersonales y sucursales de sociedades extranjeras sujetas a la vigilancia o al control que ejerce la Superintendencia de Sociedades, que hubieren obtenido ingresos totales o presenten activos totales iguales o superiores a 4.929.017 UVB —con corte al 31 de diciembre del año inmediatamente anterior—. En la práctica, para 2027 quedarían obligadas las sociedades que al 31 de diciembre de 2026 tengan ingresos o activos totales superiores a 59.690.395.870 COP, tomando como base la UVB vigente en 2026.
Adicionalmente, el nuevo Capítulo IX incluye nuevos sectores económicos dentro del ámbito de aplicación, tanto para el Sistema de Autocontrol y Gestión de Riesgos LA/FT/FP y C/ST como para el Régimen de Medidas Mínimas. Para ambos regímenes se incorporan el sector de comercio de vehículos, las cámaras de comercio y Confecámaras. En particular, para el Régimen de Medidas Mínimas, también se incluyen los sectores farmacéuticos, infraestructura y construcción, manufacturero y minero-energético.
Unificación SAGRILAFT y PTEE
El nuevo Capítulo IX de la CBJ integra en un solo sistema las obligaciones que antes se encontraban reguladas separadamente en el Capítulo X (SAGRILAFT) y en el Capítulo XIII (PTEE). Esto requiere unificar los manuales, matrices, políticas, procedimientos, reportes y estructuras de gobierno corporativo para que operen de manera articulada bajo el nuevo sistema.
Incremento de las responsabilidades asignadas a los encargados del sistema
Se adicionan responsabilidades a cargo de la junta directiva o máximo órgano social, el representante legal, el Oficial de Cumplimiento y la revisoría fiscal. Asimismo, se exige el nombramiento de un Oficial de Cumplimiento suplente y se incorporan requisitos más específicos para la designación en general, incluyendo título profesional, experiencia mínima en cargos relacionados con cumplimiento o gestión de riesgos LA/FT/FP y C/ST, formación específica y actualizada en la materia y prohibiciones particulares. Esto exige a las empresas revisar si sus manuales, actas y documentos actuales asignan adecuadamente las responsabilidades de diseño, aprobación, implementación, seguimiento, reporte y actualización del sistema.
Fortalecimiento de la debida diligencia bajo un enfoque basado en riesgos
El nuevo Capítulo IX mantiene la Debida Diligencia y la Debida Diligencia Intensificada, pero refuerza su aplicación bajo un enfoque basado en riesgos. Esto implica evaluar si los procedimientos actuales permiten conocer adecuadamente a contrapartes, beneficiarios finales, estructura de titularidad y control, propósito del negocio jurídico y señales de alerta, así como aplicar medidas reforzadas frente a mayores niveles de exposición. Se introduce además la obligación de monitorear y actualizar la debida diligencia como mínimo una vez al año para contrapartes de alto riesgo.
Revisión de reportes y canales de comunicación con autoridades
El nuevo Capítulo IX amplía el alcance y los requisitos aplicables a ciertos reportes ante autoridades competentes, por lo que las compañías deberán revisar sus procedimientos internos de escalamiento, documentación y reporte.
Diseño y adopción de políticas mínimas obligatorias detalladas
El nuevo Capítulo IX exige el diseño y adopción de políticas mínimas obligatorias con un contenido más detallado para la gestión de riesgos LA/FT/FP y C/ST. Aunque varias de estas políticas ya estaban previstas en los regímenes anteriores, el nuevo régimen desarrolla con mayor profundidad su alcance e incorpora nuevas políticas relacionadas con lobby o cabildeo, contratación estatal, prevención de la financiación de la proliferación de armas de destrucción masiva y código de ética, entre otras. Esto exige revisar si los manuales actuales contemplan de manera suficiente las políticas mínimas requeridas por el nuevo régimen.
Cambio de corrupción a corrupción local
El nuevo Capítulo IX modifica la referencia general a corrupción por el concepto de corrupción local, diferenciándolo del soborno transnacional y precisando su alcance en el ámbito nacional. Además, amplía las conductas que deben ser gestionadas por las compañías, al incluir aquellas relacionadas con delitos contra la administración pública, el medioambiente, el orden económico y social, la financiación del terrorismo y de grupos de delincuencia organizada, la administración de recursos relacionados con actividades terroristas y de la delincuencia organizada, los delitos electorales o cualquier conducta punible relacionada con el patrimonio público.
Fechas de implementación
Entidades que adquieran por primera vez la calidad de sujeto obligado
Las sociedades comerciales, empresas unipersonales, sucursales de sociedades extranjeras, Confecámaras y cámaras de comercio que adquieran por primera vez la calidad de sujeto obligado al Sistema de Autocontrol y Gestión de Riesgos LA/FT/FP y C/ST deberán poner en marcha dicho sistema a más tardar el 31 de mayo del año siguiente a aquel en que adquirieron dicha calidad.
Período de transición para sujetos previamente obligados
Los sujetos obligados que, a la fecha de expedición de la Circular, ya se encontraban obligados bajo las circulares anteriores, deberán ajustar su sistema al nuevo Capítulo IX a más tardar el 31 de mayo del año siguiente a la expedición de la Circular. Durante este periodo, los sistemas y programas actualmente implementados se entenderán válidos para efectos del cumplimiento normativo.
Permanencia mínima ante pérdida de la calidad de sujeto obligado
Cuando, al 31 de diciembre de cualquier año, un sujeto obligado deje de cumplir los requisitos del ámbito de aplicación, deberá permanecer obligado por un periodo adicional de dos años para el Sistema de Autocontrol y Gestión de Riesgos LA/FT/FP y C/ST, o de un año para el Régimen de Medidas Mínimas, según corresponda.
Supervisión bajo circulares anteriores
La Superintendencia de Sociedades podrá supervisar, incluso después de la entrada en vigencia del nuevo Capítulo IX, la aplicación de SAGRILAFT y/o PTEE conforme a las circulares anteriores.
¿Quieres más información? Escríbenos a contacto@compliancelatam.legal.
10-07-2026 | Basham, Noticias
En la práctica, esto implica que todas las empresas deben conocer quién es su beneficiario controlador y contar con documentación corporativa suficiente, actualizada y disponible para acreditarlo.
El pasado 23 de junio la Suprema Corte de Justicia de la Nación confirmó la validez del requisito de recabar una constancia firmada para identificar a la persona beneficiaria controladora o dueña beneficiaria en operaciones vinculadas con actividades vulnerables conforme a la Ley Federal para la Prevención e Identificación de Operaciones con Recursos de Procedencia Ilícita (LFPIORPI, más conocida como Ley Antilavado).
El asunto derivó de una visita de verificación a una empresa en la que se impusieron multas por incumplimientos relacionados con la integración del expediente único de identificación de clientes, particularmente por no acreditar adecuadamente la solicitud de información sobre beneficiarios controladores.
La Corte determinó que esta exigencia, prevista en las Reglas de Carácter General, no constituye una obligación adicional a la ley, sino una medida instrumental válida para acreditar el cumplimiento de las obligaciones de identificación, debida diligencia e integración documental.
Esta resolución confirma la validez de mayores exigencias documentales para la emisión o comercialización de vales de despensa, tarjetas prepagadas o monederos electrónicos; compraventa de vehículos, operaciones inmobiliarias, arrendamiento de inmuebles, ciertos servicios profesionales, préstamos o créditos otorgados por entidades no financieras; obras de arte, actos realizados ante fedatarios públicos, entre otras.
En este contexto, las empresas que realizan estas actividades deben revisar que sus expedientes de clientes y usuarios incluyan las constancias, manifestaciones y documentación necesarias sobre la persona beneficiaria controladora.
Esta resolución también es relevante para empresas que no realizan directamente actividades vulnerables. En la práctica, todas las empresas deben conocer quién es su beneficiario controlador y contar con documentación corporativa suficiente, actualizada y disponible para acreditarlo. Bancos, notarios, proveedores, arrendadores, distribuidores, prestadores de servicios profesionales y otros sujetos obligados deben solicitar esta información como parte de sus obligaciones como documentos necesarios para prestar el servicio.
La confirmación de este criterio por parte de la Corte refuerza que, cuando una empresa no proporciona la información o documentación necesaria para identificar a su beneficiario controlador, puede enfrentar retrasos, requerimientos adicionales o incluso la negativa de ciertos servicios u operaciones por parte de terceros obligados al cumplimiento de la ley.
Para más información, escríbenos a contacto@compliancelatam.legal.