16-10-2026 | az, Noticias
La iniciativa modifica la Ley N°20.009 y propone nuevos estándares de diligencia para usuarios y cambios al régimen de restitución de fondos fraudulentos.
El pasado 9 de septiembre, el Ejecutivo ingresó al Congreso el proyecto de Ley de Reforma al Mercado de Capitales y Financiamiento de la Casa Propia (Boletín N° 18.643-05), que modifica, entre otros cuerpos legales, la Ley N°20.009, conocida como Ley de Fraudes, que regula el régimen de responsabilidad aplicable al uso de medios de pago y transacciones electrónicas en casos de extravío, hurto, robo o fraude.
A poco más de dos años de la última reforma a esta ley, la propuesta busca volver a modificar el estándar de cuidado exigible a los usuarios, la restitución de fondos y la distribución de responsabilidad entre quienes intervienen en la cadena de pagos.
Estos cambios se fundamentan en el aumento de los fraudes y en las dificultades que, a su juicio, presenta la regulación vigente tanto para acreditar el dolo o culpa grave del usuario como para ejercer el derecho a restitución, entre ellas la falta de un formato único para la declaración jurada.
La propuesta ya ha generado las primeras reacciones de diferentes actores relevantes. Mientras la Comisión para el Mercado Financiero (CMF) y BancoEstado han respaldado los cambios al régimen de fraudes, algunos parlamentarios han planteado reparos, particularmente frente a la rebaja del estándar de culpa grave a culpa leve y sus eventuales efectos sobre la protección de los usuarios.
Las modificaciones
Nuevo estándar de diligencia: de culpa grave a culpa leve
Actualmente, la Ley N° 20.009 impone a los usuarios el deber de informarse y adoptar las medidas necesarias para prevenir el uso indebido, el fraude u otros riesgos asociados a los medios de pago y sus mecanismos de autenticación. Sin embargo, para que el incumplimiento de estos deberes permita atribuir responsabilidad al usuario, la regulación vigente exige acreditar dolo o culpa grave.
El proyecto reduce ese umbral. El usuario pasaría a responder hasta de culpa leve por el incumplimiento de sus deberes de cuidado y, en concordancia con ello, se elimina la referencia a la culpa grave en las disposiciones que regulan la oposición del emisor a la restitución.
En la práctica, el emisor ya no tendría que acreditar dolo o culpa grave del usuario para oponerse a la restitución, sino el incumplimiento del estándar de diligencia ordinaria propio de la culpa leve. El cambio amplía, por tanto, los supuestos en que la conducta del usuario puede incidir en la decisión sobre quién debe soportar el costo de una operación fraudulenta.
Autenticación reforzada: se amplían los casos en que se presume culpa leve del usuario
El proyecto establece que se presumirá la culpa leve del usuario cuando la operación desconocida haya sido realizada mediante autenticación reforzada, cualquiera sea el tipo de factores utilizados. La presunción operará para efectos de los procedimientos ante el juez de policía local.
Bajo la regulación vigente, no toda autenticación reforzada genera automáticamente una presunción. Depende de qué factores se usaron:
- Si hubo autenticación reforzada con biometría —huella, rostro, entre otros—, la ley presume dolo o culpa grave; y
- Si hubo autenticación reforzada sin biometría —por ejemplo, contraseña + código enviado al celular—, no existe esa presunción automática; solo puede servir al juez como antecedente para construir una presunción.
El proyecto elimina esa diferencia. Si la operación se hizo con cualquier autenticación reforzada, se presumiría culpa leve, haya o no biometría.
Esto no significa que el emisor pueda rechazar automáticamente el reclamo por el solo hecho de existir autenticación reforzada. La presunción opera ante el juez de policía local y, por tanto, el emisor deberá seguir recurriendo a esa sede para mantener la suspensión de la cancelación de cargos o restitución de fondos.
Nuevas reglas para distribuir la responsabilidad en la cadena de pagos
El proyecto introduce, además, cambios relevantes respecto de la distribución de responsabilidad entre las distintas entidades que intervienen en la cadena de pagos.
Actualmente, la responsabilidad frente al usuario recae en el emisor. El proyecto mantiene esa regla, pero reconoce expresamente al emisor que haya cancelado cargos, restituido fondos o indemnizado perjuicios el derecho a repetir contra las demás entidades que hayan contribuido, por acción u omisión, a la ocurrencia del fraude o a la imposibilidad de prevenirlo.
A su vez, el proyecto amplía las entidades sujetas a los deberes de seguridad establecidos en la Ley N°20.009, incorporando expresamente a operadores subadquirentes, proveedores de servicios de procesamiento de pagos, determinadas sociedades de apoyo al giro, titulares de marcas de tarjetas de pago, entidades que administren u operen sistemas de pago o compensación y participantes del Sistema de Finanzas Abiertas.
Este derecho de repetición agrega una dimensión contractual al régimen de fraudes: la asignación de obligaciones y responsabilidades entre emisores y los demás participantes de la cadena de pagos puede pasar a ser determinante para establecer quién soportará finalmente el costo del fraude. El propio proyecto deja a salvo las acciones que correspondan conforme a los términos y condiciones contractuales que vinculen a estas entidades.
Otros ajustes al procedimiento de restitución
El proyecto contempla además una serie de modificaciones al procedimiento aplicable frente a operaciones desconocidas:
- Amplía de 10 a 15 días hábiles el plazo general para cancelar cargos o restituir fondos y, tratándose de giros en avances en efectivo o cajeros automáticos, de 15 a 20 días hábiles.
- Establece un formato único para la declaración jurada, que será fijado por el Ministerio de Hacienda, y prohíbe al emisor exigir antecedentes adicionales al momento de su suscripción.
- Permite efectuar electrónicamente la denuncia exigida por la ley, reconociendo el respectivo comprobante electrónico como respaldo suficiente.
- Elimina la prohibición que actualmente impide a los emisores ofrecer seguros que cubran riesgos o siniestros que deban asumir conforme a la Ley N°20.009. La modificación reabre así la posibilidad de ofrecer coberturas para este tipo de operaciones, sin alterar las responsabilidades que la ley mantenga a cargo del emisor.
¿Cuándo entrarían en vigencia estas modificaciones?
De aprobarse el proyecto en los términos actualmente propuestos, las modificaciones a la Ley N°20.009 entrarían en vigencia desde su publicación en el Diario Oficial. Las nuevas reglas sobre culpa leve y autenticación reforzada se aplicarían únicamente a operaciones realizadas con posterioridad a dicha publicación. Los reclamos ante el emisor y procedimientos ante los juzgados de policía local iniciados previamente continuarían rigiéndose por la normativa anterior hasta su término.
El proyecto se encuentra actualmente en tramitación ante el Congreso Nacional, por lo que estas disposiciones pueden experimentar modificaciones durante su discusión legislativa.
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
01-10-2026 | az, Noticias
El Ambiente Tecnológico de Experimentación y Nuevas Aplicaciones (ATENA) es una infraestructura tecnológica que permitirá a las instituciones probar integraciones y desarrollos en un ambiente seguro y controlado.
La Comisión para el Mercado Financiero (CMF), con la colaboración del Banco Interamericano de Desarrollo (BID), lanzó el Sandbox Tecnológico ATENA (Ambiente Tecnológico de Experimentación y Nuevas Aplicaciones), una infraestructura tecnológica que permitirá a las instituciones probar integraciones y desarrollos en un ambiente seguro y controlado, facilitando su preparación para participar en el Sistema de Finanzas Abiertas (SFA).
El lanzamiento constituye un nuevo hito en el proceso de implementación del SFA establecido por la Ley N° 21.521, Ley Fintec. ATENA permitirá a las instituciones verificar su adecuación a los estándares técnicos definidos en la normativa, realizar pruebas de interoperabilidad con el Directorio de Participantes y avanzar tempranamente en la preparación del cumplimiento de los requisitos para participar en el SFA, antes de su entrada en vigencia prevista para julio de 2027.
Durante la apertura del evento, la presidenta de la CMF, Catherine Tornel, destacó que la implementación del SFA requiere no solo de regulación, sino también de infraestructura y espacios que permitan a los distintos participantes probar y validar sus soluciones antes de operar en producción.
"Más que un ambiente de pruebas, el Sandbox Tecnológico busca consolidarse como un espacio permanente de aprendizaje y colaboración entre la CMF y el ecosistema financiero. Permitirá reducir incertidumbres técnicas, facilitar la interoperabilidad entre distintos actores y promover una implementación más eficiente y uniforme de los estándares definidos", señaló la presidenta de la CMF.
Por su parte, la representante del BID para Chile, Katharina Falkner-Olmedo, resaltó que Chile cuenta con un marco normativo robusto, una mirada estratégica y de liderazgo por parte del regulador, lo que transforma al país en un referente para la región, que mira con mucha atención estos avances.
"Chile se ha convertido en un referente en la promoción de las finanzas abiertas en la región al ser el primer país al implementar la solución APIBox. Para el BID, acompañar a la CMF en este proceso es parte de nuestro compromiso con un sistema financiero más moderno, más innovador y que llegue a más personas", dijo Katharina Falkner-Olmedo.
Entre las herramientas disponibles en ATENA se encuentra el Directorio de Participantes, componente que permitirá probar procesos de identificación de participantes, credenciales digitales e interacciones necesarias para establecer relaciones de confianza entre las instituciones, elemento fundamental para la confianza, interoperabilidad y seguridad del SFA.
El desarrollo del Sandbox Tecnológico fue cofinanciado por el Banco Interamericano de Desarrollo (BID), en el marco de una iniciativa concebida como un bien público digital regional llamado APIBox, desarrollado bajo la iniciativa BIDPago. Su lanzamiento contó además con la participación de representantes de la industria financiera y tecnológica, asociaciones gremiales y delegaciones de reguladores de Perú, Uruguay, Ecuador y Bolivia, reforzando la dimensión regional de los desafíos asociados al desarrollo de las finanzas abiertas.
La jornada contempló presentaciones de la CMF y del BID, junto con el panel "Sandbox ATENA: el valor de construir un sistema más robusto", en el que representantes de la industria profundizaron en las oportunidades que ofrece el Sandbox Tecnológico y los desafíos y oportunidades asociados a la implementación del SFA.
La CMF invitó a las instituciones del ecosistema financiero a utilizar ATENA para testear sus componentes e integraciones, conocer el funcionamiento del Directorio de Participantes y validar modelos de negocio, generando aprendizajes que contribuyan a una implementación segura, interoperable y eficiente del SFA en Chile.
Fuente: Comisión para el Mercado Financiero - CMF (30 de septiembre de 2026)
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
01-10-2026 | az, Opinión, Tech
Por Daniel Soto, Chief Information Security Officer en CGE, Chile
Hace apenas una década, hablar de un apagón se asociaba a fallas mecánicas, sobrecargas o eventos climáticos. Hoy, el escenario es distinto: un ciberataque puede apagar una ciudad con la misma eficacia que una tormenta, sin necesidad de tocar un solo cable. Los incidentes contra infraestructura crítica energética alrededor del mundo, desde ataques a operadores de transmisión en Europa del Este hasta compromisos de cadena de suministro que han afectado a fabricantes de equipos SCADA, ya no son hipótesis de laboratorio. Son la nueva normalidad, y la industria eléctrica chilena no está exenta de ella.
La transformación digital del sector energético ha traído beneficios innegables: redes inteligentes, integración masiva de energías renovables distribuidas, automatización avanzada de subestaciones y uso creciente de inteligencia artificial para optimizar el despacho y la mantención predictiva. Pero cada sensor IoT, cada RTU conectada, cada interfaz entre los mundos IT y OT que antes vivían aislados, amplía la superficie de ataque. La convergencia tecnológica que nos hace más eficientes es, simultáneamente, la puerta de entrada para adversarios cada vez más sofisticados: grupos de ransomware que ya no solo cifran datos, sino que buscan interrumpir procesos físicos; actores patrocinados por estados con interés geopolítico en la infraestructura energética, y compromisos de terceros proveedores que convierten a toda la cadena de suministro en un eslabón vulnerable.
Chile ha respondido a este desafío con una velocidad regulatoria inédita. La Ley Marco de Ciberseguridad (21.663) y la creación de la Agencia Nacional de Ciberseguridad (ANCI) marcan un antes y un después: las empresas eléctricas ya están siendo calificadas como Operadores de Importancia Vital, lo que trae consigo obligaciones concretas de reporte de incidentes, gestión de riesgos y estándares mínimos de seguridad exigibles por ley y no solo por buenas prácticas. A esto se suma la Ley de Protección de Datos Personales (21.719) que si bien esta en veremos, impone una capa adicional de responsabilidad sobre la información que estas operaciones digitales generan y procesan.
Este nuevo marco normativo no llega en el vacío. Muchas empresas del sector ya venían adoptando voluntariamente referentes internacionales como IEC 62443 para la seguridad de sistemas de automatización industrial, o NERC CIP como estándar de facto para la protección de infraestructura eléctrica crítica, anticipándose a una exigencia que hoy es ley. La pregunta ya no es si debemos cumplir, sino si tenemos la madurez organizacional, el talento especializado y la cultura de seguridad necesarios para hacerlo de forma genuina y no meramente documental.
Aquí está el verdadero desafío. El cumplimiento normativo puede convertirse en una casilla marcada en una auditoría, o puede ser la palanca que finalmente sitúe a la ciberseguridad OT donde siempre debió estar: en el centro de la estrategia de resiliencia energética del país. La diferencia la marcan las personas: equipos de seguridad que entiendan tanto de protocolos industriales como de amenazas emergentes, gobiernos corporativos que prioricen la inversión en detección temprana y no solo en respuesta a incidentes, y una colaboración público-privada real que permita compartir inteligencia de amenazas antes de que el próximo ataque nos tome por sorpresa.
La transición energética y la digitalización de la red eléctrica chilena no tienen vuelta atrás, ni deberían tenerla. Pero avanzar sin una protección y defensa en ciberseguridad robusta como condición habilitante —no como obstáculo, ni como trámite regulatorio— es construir sobre cimientos frágiles. La ley ya puso el estándar. Ahora corresponde a la industria demostrar que puede ir más allá del cumplimiento y convertir la seguridad de la información en una ventaja competitiva y, sobre todo, en garantía de continuidad para millones de hogares y empresas que dependen de un suministro eléctrico confiable.
Referencia: algunos ataques conocidos al sector eléctrico a nivel mundial
- Ucrania, diciembre 2015 — BlackEnergy: primer ciberataque documentado que logró interrumpir una red eléctrica; dejó sin electricidad a cerca de 225 mil personas.
- Ucrania, diciembre 2016 — Industroyer/CrashOverride: primer malware diseñado específicamente para atacar sistemas eléctricos; automatizó la apertura de disyuntores en una subestación cercana a Kiev y dejó sin energía a una quinta parte de la ciudad.
- Estados Unidos, 2024 — según Check Point Research, los ciberataques contra empresas de utilities subieron 70%, de 689 a 1.162 incidentes respecto del año anterior.
- Sector energético global, 2025 — un informe de Trustwave registró un alza de 80% interanual en ataques de ransomware contra el sector energético, con 84% de los casos iniciados por phishing.
- Polonia, diciembre 2025 — ataque atribuido al grupo Berserk Bear contra sistemas IT y OT de la red eléctrica polaca de forma simultánea.
- Recursos energéticos distribuidos (DER), diciembre 2025 — Dragos documentó el que describe como el primer incidente mayor dirigido específicamente contra este tipo de activos.
Daniel Soto, Chief Information Security Officer en CGE, Chile
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
29-09-2026 | az, Opinión, Tech
Por Juan Pablo González, Director de Nuevas Tecnologías e IA en az
Actualmente, Chile está debatiendo sobre uno de los temas más importantes de nuestra era: cómo usar de forma responsable los sistemas de inteligencia artificial. En ese sentido, es de gran relevancia abordar una serie de vacíos que existen hoy a nivel regulatorio.
El primero de ellos es que no hay claridad sobre los derechos y responsabilidades en la cadena de generación de los sistemas de IA, es decir, desde los desarrolladores hasta el resultado final. Además, no están claras las obligaciones para explicar, auditar y, por ende, impugnar decisiones que se produzcan en los sistemas de IA, salvo la normativa de datos personales; lo que, sin duda, implica una carencia desde el enfoque de riesgo y, por tanto, limita la adopción de una visión preventiva al respecto.
A nivel de propiedad intelectual, interrogantes como la autoría de los resultados de IA; uso de obras protegidas y eventual excepción para entrenar modelos; responsabilidades claramente definidas para infracciones y, por ende, titularidad de componentes clave en los procesos de entrenamiento del modelo, no están resueltos del todo a nivel normativo. Asimismo, desde una perspectiva de la confidencialidad, no existe una regulación homogénea sobre el uso de información en plataformas externas, reglas de retención o eliminación de información para el entrenamiento de modelos, así como obligaciones de terceras partes, lo que, sin duda, puede afectar al momento de tomar decisiones confiables basadas en los resultados de sistemas de IA.
En la búsqueda de soluciones, podemos observar buenas prácticas de otros países. Estándares como ISO 42.001 sobre Sistema de Gestión para IA permiten avanzar hacia una gobernanza clara y, por ende, definir prácticas internas sobre los sistemas y usos de la IA. En este sentido, hay una serie de prácticas que pueden acelerar la adopción de inteligencia artificial de manera segura en las organizaciones. Entre ellas se encuentran la creación de un inventario de sistemas dentro de la organización; gestión del riesgo que tiene la IA durante todo su ciclo; y enfoque de privacidad y seguridad por diseño y por defecto.
Así también, es fundamental la transparencia y contar con mecanismos de trazabilidad, lo que permitirá entrenar modelos hasta eventuales cambios en la configuración de los sistemas; adoptar controles desde la restricción de accesos, así como la supervisión humana; y establecer esquemas claros de auditoría a los sistemas de IA.
El desafío es que estamos intentando establecer reglas para una tecnología cuya evolución y alcance todavía no podemos dimensionar completamente. Por eso, regular la inteligencia artificial no puede consistir únicamente en responder a los riesgos que ya conocemos, sino en construir una institucionalidad capaz de identificar, evaluar y gestionar aquellos que irán apareciendo. Chile tiene la oportunidad de cerrar los vacíos actuales combinando regulación, estándares internacionales y mecanismos de gobernanza que permitan anticiparse sin impedir la innovación.
Juan Pablo González, Director de Nuevas Tecnologías e IA en az | Fuente: Diario Financiero (21 de septiembre de 2026)
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
16-09-2026 | az, Noticias
Hace más de tres décadas, Rodrigo Albagli identificó que el mercado legal chileno necesitaba una asesoría más ejecutiva, proactiva y conectada con la velocidad de los negocios. Con esa visión fundó az, una firma que buscó romper con el modelo tradicional de asesoría para convertirse en un socio estratégico de sus clientes, capaz de comprender sus industrias, anticipar riesgos y acompañarlos en sus decisiones de negocio. Desde entonces, Albagli ha liderado la evolución de la firma y el desarrollo de equipos orientados a entregar soluciones integradas en áreas como gobierno corporativo, fusiones y adquisiciones, venture capital, private equity, tecnología, inteligencia artificial, protección de datos y compliance.
Como managing partner de az, su aproximación al ejercicio de la profesión combina la experiencia jurídica con una marcada visión empresarial. Para Albagli, el derecho no es un fin en sí mismo, sino una herramienta para viabilizar proyectos, proteger activos y generar valor. Su búsqueda de innovación y colaboración se extendió también al ámbito regional con la creación de ComplianceLatam, plataforma que conecta a firmas, expertos e instituciones de distintos países para compartir conocimiento y elevar los estándares de integridad corporativa en América Latina.
En esta conversación, Rodrigo Albagli aborda los aprendizajes de liderar una firma durante ciclos económicos, regulatorios y tecnológicos muy distintos; la importancia de construir una cultura organizacional adaptable; la evolución del compliance desde una obligación formal hacia un habilitador del crecimiento; y las tendencias que transformarán la industria legal de cara al futuro.
Emprender una firma legal hace 35 años era muy distinto a hacerlo hoy. ¿Qué necesidades del mercado detectaste entonces y cómo influyeron en la identidad de az?
Hace 35 años, ser abogado en Chile era una profesión mucho más formalista y reactiva. De forma temprana percibí que el mercado requería un servicio mucho más ejecutivo, proactivo y alineado con la velocidad que exigían los negocios. Esa necesidad moldeó nuestra identidad: nos exigió desarrollar agilidad, una cercanía real con la toma de decisiones y una inquietud constante por innovar, aspectos que hoy forman parte del ADN de az.
Si vuelves al inicio de ese camino, ¿qué visión tenías de la firma que querías construir?
Cuando fundamos az, la visión era romper el molde de la asesoría legal tradicional. Quería construir una firma conectada con el entorno empresarial, que no se limitara a reaccionar ante los problemas de los clientes, sino que fuera un socio estratégico capaz de entender sus modelos de negocio, anticipar riesgos e impulsar su crecimiento. La meta siempre fue crear una institución sólida, innovadora y, sobre todo, transformadora.
Muchas personas te describen como un abogado con visión empresarial antes que tradicional. ¿Cómo desarrollaste esa manera de entender la profesión y por qué crees que es clave comprender el negocio del cliente?
Entendí de forma anticipada que el derecho no es un fin en sí mismo, sino una herramienta para viabilizar proyectos, generar valor y proteger activos. Para asesorar con impacto, no basta con saber qué dice la ley; hay que entender el mercado, los riesgos operativos y la cultura de la empresa a la que acompañas. Si el abogado no comprende la lógica del negocio de su cliente, termina siendo un freno en lugar de un catalizador.
Liderar una firma durante más de tres décadas implica atravesar ciclos económicos, regulatorios y tecnológicos muy distintos. ¿Cuál ha sido tu principal aprendizaje?
Desde mi experiencia, he aprendido que la verdadera capacidad de resiliencia de las empresas reside en la cultura y en las personas, no solo en la estructura. Las herramientas tecnológicas cambian y las regulaciones se vuelven más complejas, pero si cuentas con un equipo alineado con un propósito, adaptable y con apetito por aprender, la organización no solo sobrevive a los cambios, sino que los lidera.
Mirando tu trayectoria, ¿qué momentos han marcado especialmente tu forma de liderar y de tomar decisiones de negocio?
Los momentos clave han sido las crisis y los momentos de inflexión tecnológica y económica. Superar periodos de incertidumbre regional me enseñó la importancia de adaptarme, anticiparme y no limitarme a reaccionar ante el cambio. Sin embargo, la decisión de profesionalizar la gobernanza de la firma, delegar y apostar por proyectos disruptivos, incluso cuando el modelo tradicional seguía siendo cómodo, definió mi visión de liderazgo.
Cultura de innovación
En az han desarrollado modelos como azCompliance, azTech y azMiami. ¿Por qué decidiste construir una firma basada en especialidades que dialogan entre sí?
Las empresas ya no pueden operar con silos de cumplimiento, y los problemas de nuestros clientes tampoco. Un asunto de Compliance cruza tecnología, privacidad de datos, gestión y gobierno corporativo. Crear azCompliance, azTech o azMiami respondió a la necesidad de ofrecer soluciones multidisciplinarias e integradas. No se trata de áreas aisladas, sino de un ecosistema legal alineado con los desafíos de la economía digital y sostenible.
¿Qué importancia tiene la innovación dentro de una firma legal y cómo se logra que se convierta en parte de la cultura organizacional?
La innovación en la industria legal ya no es un elemento diferenciador opcional; es una necesidad estratégica. Para que deje de ser un proyecto aislado, debe integrarse en la operación y en la evaluación de desempeño. Se logra fomentando un entorno donde se valore la curiosidad, se incentive el uso de nuevas tecnologías y herramientas digitales, y se entienda que innovar también es rediseñar la forma en que nos comunicamos y agregamos valor al cliente.
Construir una firma y una red regional implica formar equipos capaces de sostener una visión común. ¿Qué cualidades buscas en los profesionales de az y cómo fomentas su desarrollo?
La excelencia técnica es un punto de partida. Lo que realmente marca la diferencia es la curiosidad, la capacidad de entender el negocio, la integridad y la forma de relacionarse entre distintas áreas. En az fomentamos su desarrollo otorgando autonomía temprana, exposición a proyectos complejos y una cultura de mentoría constante, donde el criterio y la iniciativa tienen un rol clave.
Evolución del compliance y creación de ComplianceLatam
Hace años, el compliance era visto como una obligación regulatoria. ¿En qué momento entendiste que podía transformarse en un elemento estratégico para los negocios?
Lo vi con claridad cuando las exigencias internacionales de integridad, ESG y gobernanza comenzaron a influir directamente en las valoraciones de las empresas, en su acceso al financiamiento y en la reputación de sus marcas. El Compliance dejó de ser un check-the-box legal para convertirse en un activo intangible crítico. Las empresas con estándares éticos y de trazabilidad robustos son más competitivas y atractivas para el mercado.
Hoy hablas del compliance como un habilitador del crecimiento empresarial. ¿Qué implica ese cambio de paradigma?
Implica dejar atrás la lógica del “no se puede” y preguntarnos cómo hacerlo de manera sostenible y segura. Para las organizaciones, la integridad y la gestión de riesgos se convierten en un elemento de valor diferenciador. Para los asesores legales, exige dejar la figura del fiscalizador interno y asumir el rol de socio estratégico del negocio, contribuyendo a proteger su valor a largo plazo y, al mismo tiempo, a facilitar su expansión.
Hace cinco años decidiste crear ComplianceLatam. ¿Qué necesidad observaste en la región para impulsar este proyecto?
Observé que América Latina enfrentaba desafíos regulatorios, éticos y de gobernanza muy similares, pero que las mejores prácticas y la experiencia comparada estaban fragmentadas entre los distintos países. Faltaba una plataforma regional, neutral y colaborativa que conectara a expertos, firmas e instituciones para elevar el estándar de cumplimiento corporativo en toda la región. ComplianceLatam nació con la convicción de que la integridad en los negocios debe ser un lenguaje común en Latinoamérica.
Construir una red regional supone convocar a firmas líderes de distintos países. ¿Cómo fue ese proceso y cuál fue el mayor desafío?
No fue sencillo. Había que explicar por qué tenía sentido compartir experiencias y conocimiento entre firmas de distintos países y demostrar que una mirada regional podía generar valor para todos. Además, muchas de las personas a las que llamé eran amigos y colegas que conocía hace muchos años. Esa relación previa fue fundamental para plantearles una idea que todavía no estaba completamente desarrollada y pedirles que confiaran en ella. Lo que comenzó con algunas conversaciones y llamadas fue creciendo, y poco a poco más firmas fueron entendiendo el valor de ComplianceLatam.
Un legado de colaboración y capacidad de enfrentar desafíos
Uno de los conceptos que más has impulsado es la colaboración. ¿Por qué crees que hoy colaborar genera más valor que competir?
Porque los desafíos globales y regionales son demasiado complejos para abordarse de forma aislada. Ninguna firma o profesional tiene la respuesta para todo. Cuando compartes buenas prácticas y tecnología, amplificas las capacidades de todos los equipos. La colaboración acelera el aprendizaje, eleva el estándar técnico y contribuye a construir una industria mejor preparada y más transparente.
Mirando hacia el futuro, ¿qué tendencias transformarán la industria legal, el compliance y la forma de hacer negocios en América Latina?
Veremos tres grandes pilares de transformación. En primer lugar, la Tecnología e Inteligencia Artificial. Se automatizará lo operativo e impondrán nuevos desafíos de gobernanza algorítmica y protección de datos. También tenemos la profundización de las exigencias ESG y anticorrupción, que requerirán monitoreos en tiempo real sobre las cadenas de suministro. Por último, mencionaría la interconexión regional, la capacidad de operar transfronterizamente con criterios homogéneos de ética y cumplimiento será el estándar mínimo para hacer negocios en la región.
Después de más de 35 años liderando az y de impulsar ComplianceLatam, ¿qué legado te gustaría dejar?
Me gustaría dejar una profesión legal más conectada con el valor real de los negocios, profundamente moderna, ética e innovadora. Y en lo regional, el legado de haber contribuido, a través de ComplianceLatam, a consolidar una cultura de integridad corporativa que demuestre que en América Latina sí es posible hacer negocios de manera correcta, transparente, colaborativa y con un estándar internacional de primer nivel.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
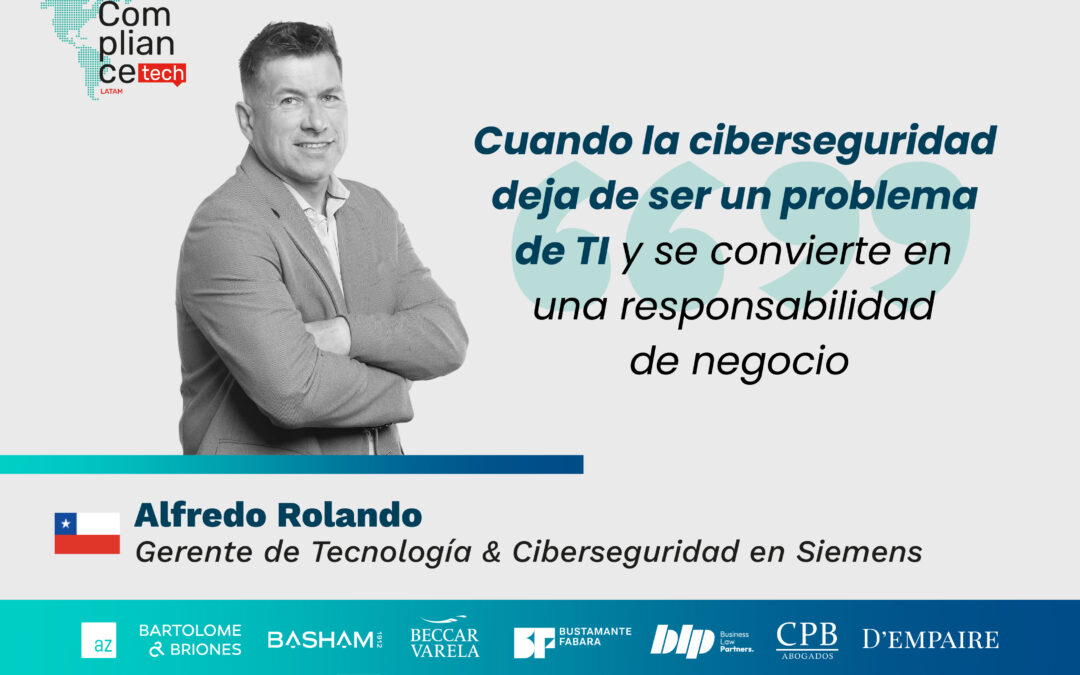
15-09-2026 | az, Opinión
Por Alfredo Rolando, gerente de Tecnología & Ciberseguridad en Siemens, Chile
¿Quién debería ser responsable de un ciberataque que detiene una operación crítica? Durante años, la respuesta parecía sencilla: el área de tecnología. Sin embargo, la realidad actual demuestra que los riesgos digitales ya no pertenecen exclusivamente al mundo de las TI. Hoy impactan directamente la continuidad operacional, la seguridad de las personas, la reputación corporativa, el cumplimiento regulatorio y, en última instancia, la sostenibilidad del negocio.
La transformación digital ha conectado procesos, personas, activos y datos a una escala sin precedentes. Sistemas industriales, plataformas corporativas, cadenas de suministro y servicios externos intercambian información de forma permanente, generando enormes oportunidades de eficiencia e innovación. Sin embargo, esta misma conectividad ha ampliado significativamente la superficie de exposición frente a amenazas cada vez más sofisticadas y persistentes.
En paralelo, distintos países de Latinoamérica han fortalecido sus marcos regulatorios en ámbitos como protección de datos, resiliencia operacional, reporte de incidentes y protección de infraestructuras críticas. Como consecuencia, la conversación sobre ciberseguridad ha comenzado a trasladarse desde los equipos técnicos hacia los directorios, comités de riesgo y áreas de cumplimiento. Lo que antes era percibido como un asunto tecnológico hoy debe ser entendido como un riesgo empresarial.
Esta evolución ha generado un punto de encuentro natural entre compliance y ciberseguridad. Ambas disciplinas comparten un objetivo común: proteger a la organización mediante la gestión sistemática de riesgos. Compliance busca asegurar el cumplimiento de obligaciones legales, regulatorias y éticas. La ciberseguridad procura resguardar la confidencialidad, integridad y disponibilidad de la información y de los procesos críticos. Cuando ambas operan de manera aislada, las organizaciones pierden visibilidad, generan duplicidades y reducen su capacidad para anticipar amenazas.
La experiencia demuestra que los incidentes más complejos rara vez son exclusivamente tecnológicos. Una vulnerabilidad técnica puede transformarse rápidamente en una crisis reputacional, una sanción regulatoria o una interrupción de operaciones. Por esa razón, las organizaciones más maduras están abandonando los enfoques fragmentados para adoptar modelos de gobernanza integrados donde negocio, riesgo, compliance, continuidad operacional y ciberseguridad trabajan sobre objetivos comunes.
No obstante, existe un error frecuente: asumir que cumplir con una normativa equivale a estar protegido. El cumplimiento es un requisito indispensable, pero no garantiza resiliencia. Las amenazas evolucionan más rápido que muchas regulaciones, y los controles que ayer parecían suficientes pueden resultar insuficientes mañana. Por ello, la verdadera diferencia no está únicamente en los procedimientos o en la tecnología implementada, sino en la capacidad de la organización para desarrollar una cultura preventiva.
Construir esa cultura requiere liderazgo, educación continua y un lenguaje común que permita comprender los riesgos digitales más allá de los aspectos técnicos. Cada colaborador, independiente de su rol, influye de alguna manera en la seguridad de la organización. La resiliencia deja de ser responsabilidad de un área específica y se transforma en una capacidad organizacional compartida.
El desafío de los próximos años no será únicamente proteger sistemas. Será consolidar una visión integrada donde compliance, gestión de riesgos y ciberseguridad formen parte de una misma estrategia de confianza, continuidad y creación de valor.
La pregunta que los líderes deberían hacerse no es si la ciberseguridad debe formar parte de la agenda de compliance. La verdadera pregunta es si sus organizaciones están preparadas para enfrentar un entorno donde los riesgos digitales ya son riesgos de negocio.
Alfredo Rolando, gerente de Tecnología & Ciberseguridad en Siemens, Chile | IT Business Partner | Especialista en Transformación Digital, Ciberseguridad Industrial y Gestión de Riesgos
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.