Durante los últimos años, los programas de compliance han dejado de enfocarse exclusivamente en los riesgos internos de las organizaciones. Hoy, la atención se extiende a toda la cadena de suministro.
Cada vez con mayor frecuencia, grandes corporaciones, empresas multinacionales y compañías sujetas a estándares internacionales exigen a sus proveedores acreditar la existencia de mecanismos mínimos de cumplimiento. La evaluación ya no se limita a aspectos financieros o comerciales; también comprende la forma en que el proveedor gestiona riesgos vinculados con integridad corporativa, derechos humanos, sostenibilidad, protección de datos, libre competencia y prevención de actos de corrupción.
Requerimientos cada vez más habituales
En la práctica, ello se traduce en requerimientos cada vez más habituales, como la adopción de códigos de conducta, políticas anticorrupción, procedimientos de debida diligencia, canales de denuncia, políticas ambientales y mecanismos de gestión de riesgos.
Integridad corporativa
Derechos humanos
Sostenibilidad
Protección de datos
Libre competencia
Anticorrupción
Este fenómeno responde, en gran medida, a la necesidad de las organizaciones de reducir su exposición frente a riesgos regulatorios, reputacionales y contractuales derivados de la actuación de terceros. La conducta de un proveedor puede generar consecuencias significativas para la empresa contratante, especialmente en sectores sujetos a una mayor supervisión o en operaciones con alcance internacional.
“La conducta de un tercero puede comprometer a toda la organización”
Como consecuencia, muchas empresas peruanas vienen siendo sometidas a procesos de evaluación y auditoría por parte de sus propios clientes. En algunos casos, la inexistencia de políticas o controles básicos puede convertirse en un obstáculo para acceder a nuevos contratos, participar en licitaciones privadas o mantener relaciones comerciales estratégicas.
Frente a este escenario, resulta cada vez más relevante adoptar una aproximación preventiva. La realización de procesos de due diligence, diagnósticos de cumplimiento y la implementación de políticas corporativas alineadas con estándares exigidos por clientes y mercados permiten identificar brechas y atenderlas antes de que se conviertan en una contingencia comercial.
El desafío actual no consiste únicamente en cumplir con obligaciones legales propias. Para muchas organizaciones, la capacidad de demostrar prácticas adecuadas de cumplimiento se está convirtiendo en una condición necesaria para integrarse y permanecer dentro de cadenas de suministro cada vez más exigentes.
Para más información, escríbenos a contacto@compliancelatam.legal
El decreto consolida en una sola norma la prevención del lavado de dinero, el financiamiento del terrorismo y la proliferación de armas de destrucción masiva, amplía los sujetos obligados, refuerza el enfoque basado en riesgo e introduce nuevas exigencias de cumplimiento y sanciones.
El Congreso de la República de Guatemala aprobó el Decreto Número 15-2026, mediante el cual se crea la Ley Integral para la Prevención y Represión del Lavado de Dinero u Otros Activos y del Financiamiento del Terrorismo, derogando los Decretos 67-2001 y 58-2005.
El Decreto responde a la necesidad de actualizar y unificar el marco normativo guatemalteco en materia de prevención y represión del lavado de dinero y del financiamiento del terrorismo, alineándolo con las recomendaciones del Grupo de Acción Financiera Internacional (GAFI) y evitando la inclusión de Guatemala en la lista gris de jurisdicciones no cooperantes. Por primera vez, ambas materias quedan integradas en un único instrumento jurídico.
Estos son los principales aspectos del Decreto:
Unificación normativa
Se derogan y sustituyen en su totalidad los Decretos 67-2001 y 58-2005, que regulaban de forma separada el lavado de dinero y el financiamiento del terrorismo. El nuevo régimen incorpora además el financiamiento de la proliferación de armas de destrucción masiva (FPADM), consolidando las tres materias en un solo cuerpo legal articulado y coherente.
Ampliación del universo de Personas Obligadas
El Decreto extiende el régimen preventivo a nuevas categorías de sujetos obligados. Además de las entidades supervisadas por la Superintendencia de Bancos, quedan comprendidos, entre otros: promotores e intermediarios inmobiliarios, notarios cuando autoricen escrituras matrices vinculadas a actos de disposición o constitución de personas jurídicas, proveedores de servicios de activos virtuales, y profesionales universitarios que presten servicios jurídicos, contables o de auditoría de forma independiente. Estos últimos quedan sujetos a un régimen especial de obligaciones de alcance acotado.
Enfoque basado en riesgo
Se adopta un modelo de cumplimiento basado en riesgo (EBR), conforme al cual cada Persona Obligada debe identificar, evaluar y mitigar su nivel de exposición al Riesgo LD/FT/FPADM, considerando su base de clientes, productos, canales de distribución y ubicación geográfica. Este análisis determina la intensidad de las medidas de debida diligencia aplicables y debe estar documentado y aprobado por el órgano de dirección superior de cada entidad.
Nuevas obligaciones de cumplimiento
El Decreto establece, entre otras, las siguientes obligaciones para las Personas Obligadas: inscripción ante la Intendencia de Verificación Especial (IVE); implementación de un Manual de Prevención LD/FT/FPADM; designación de un Oficial de Cumplimiento; debida diligencia del cliente con identificación del beneficiario final, fijando como umbral de control una participación del 20% o más del capital; monitoreo de transacciones; reporte de transacciones sospechosas (RTS) con carácter exclusivo y confidencial; y conservación de información por un mínimo de cinco años, con extensión de diez años adicionales en soporte digital para ciertos obligados.
Régimen sancionatorio
Los incumplimientos administrativos son sancionables con amonestación escrita o multa en un rango de US$500 a US$300.000. Cuando la Persona Obligada haya realizado acciones para obstaculizar la labor supervisora de la IVE, la multa aplicable será el doble de la ordinaria o el 20% del monto de las transacciones vinculadas al incumplimiento, lo que resulte mayor. En el ámbito penal, el delito de lavado de dinero conlleva penas de seis a veinte años de prisión inconmutables, y el financiamiento del terrorismo de diez a treinta años.
Reformas a otros cuerpos normativos
El Decreto introduce reformas al Código Penal, al Código de Notariado, al Código de Comercio y a la Ley Contra la Delincuencia Organizada, entre otros. En materia societaria, las sociedades mercantiles constituidas con anterioridad a la vigencia de la ley contarán con un año para adecuar su registro de acciones y con seis meses para inscribir a los miembros de su órgano de administración en el Registro Mercantil.
El Decreto entrará en vigor tres meses después de su publicación en el Diario Oficial. Dentro de ese mismo plazo, la Superintendencia de Bancos deberá elaborar el Reglamento correspondiente.
Escríbenos a contacto@compliancelatam.legal para más información.
En una nueva entrega del programa de la firma legal, expertos analizan la evolución del cumplimiento empresarial, su impacto en la cultura organizacional y el avance de la responsabilidad penal de las empresas en la región.
En el episodio 10 del podcast Con el Sello RV&HB de Russin, Vecchi & Heredia Bonetti —firma miembro de ComplianceLatam que representa a la plataforma en República Dominicana—, Compliance Corporativo en RD: Más que una obligación, una estrategia, especialistas analizaron la evolución del compliance corporativo en el país, destacando su transición desde una obligación normativa hacia un componente estratégico dentro de las organizaciones.
La conversación, conducida por Laurenys Santana Hilario, contó con la participación de los socios de RV&HB Ariel Jáquez Núñez y Laura Fernández-Peix, quienes abordaron los principales avances y desafíos del cumplimiento en el contexto actual.
En el programa, los expertos explicaron cómo el compliance ha ampliado su alcance, impactando no solo en la prevención de riesgos legales, sino también en la cultura organizacional y la sostenibilidad empresarial.
Asimismo, analizaron el desarrollo del compliance en República Dominicana en comparación con otras jurisdicciones de América Latina, poniendo especial énfasis en la creciente adopción de regímenes de responsabilidad penal de las personas jurídicas en la región.
Los socios de RV&HB también abordaron aspectos prácticos, como la implementación de programas de cumplimiento efectivos y el rol del compliance officer en la estructura corporativa. En ese marco, destacaron la relevancia de la articulación regional y el intercambio de buenas prácticas a través de iniciativas como ComplianceLatam.
De acuerdo con los participantes, el compliance se posiciona hoy como una herramienta clave para fortalecer la reputación corporativa, facilitar el acceso a financiamiento y generar ventajas competitivas sostenibles.
La industria de medios de pago vive un proceso de transformación acelerada, impulsada por la digitalización, la innovación tecnológica y un entorno regulatorio cada vez más exigente. En este contexto, el rol de las áreas legales y de compliance se ha vuelto estratégico, acompañando el crecimiento del negocio, la gestión de riesgos y la construcción de confianza con clientes, reguladores y el mercado.
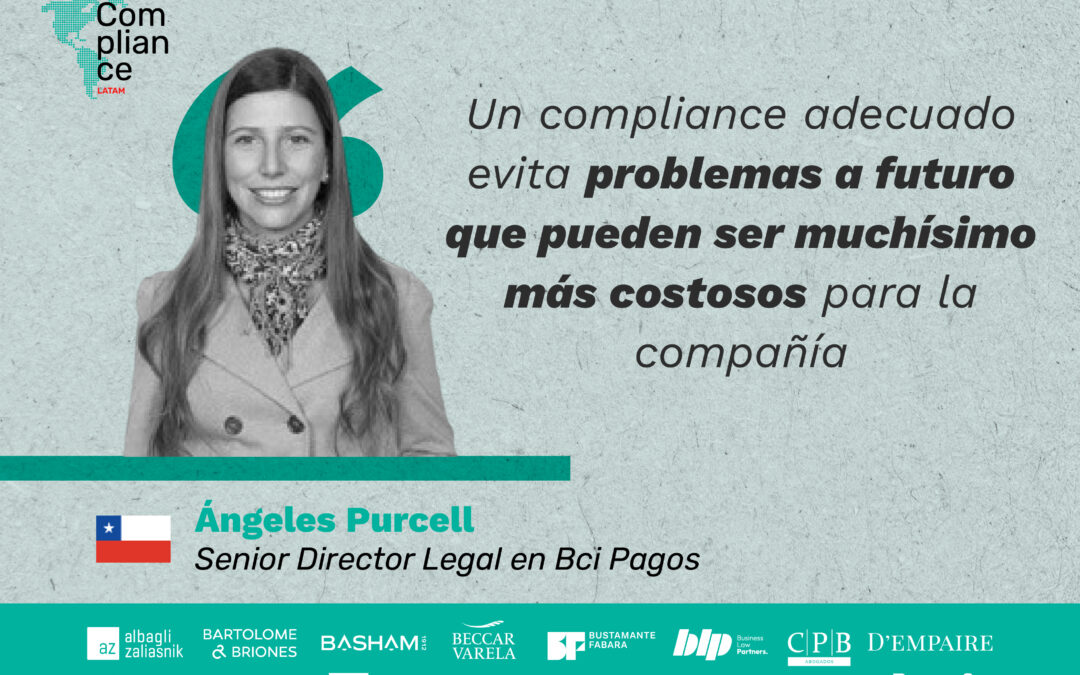
Conversamos con Ángeles Purcell, Senior Director Legal de Bci Pagos, una joint venture entre Banco Bci y Global Payments, sobre su trayectoria profesional, los principales desafíos legales y de cumplimiento en la industria de pagos y la evolución del compliance como un habilitador clave en organizaciones financieras y tecnológicas.
¿Cómo ha sido tu trayectoria profesional y cómo llegaste a desempeñar el rol de Senior Director Legal en Bci Pagos?
Inicié mi carrera profesional en Barros & Errázuriz, en el grupo de M&A (fusiones y adquisiciones) y Financiamiento. Ahí aporté de manera transversal a dos clientes, entre otras asesorías, ya que no contaban con un abogado interno en esas compañías. Eso implicaba que yo era el punto de contacto para todo tipo de solicitudes legales, desde gobierno corporativo, laboral, ambiental, libre competencia, entre otros; lo que me permitió tener una visión transversal del soporte que las sociedades anónimas abiertas requieren y empezar a vislumbrar la importancia de tener una mirada amplia de todas las problemáticas que una compañía puede enfrentar.
Luego, profundicé mis estudios en Boston University School of Law, cursando un LLM en International Business Law. Esto me permitió comprender desde otra perspectiva el Derecho, ahora con una mirada internacional, ampliando las capacidades y la posibilidad de determinar cuáles son las distintas maneras en las que un conflicto se puede resolver.
Después ingresé a un estudio pequeño, en donde estuve tres años. Mi principal foco era formalizar a startups para que pudieran iniciar la fase de rondas de financiamiento y estuvieran preparadas para los procesos de due diligence internos que estas transacciones requieren. Estas asesorías reforzaron el concepto de revisión integral que se debe hacer de una compañía y de lo que los inversionistas tienen en cuenta al momento de invertir en este tipo de negocios que, si bien tienen un riesgo adicional por el tipo de negocio en sí, el hecho de que su gobernanza y procesos estén ordenados les permite obtener una ventaja al momento de hacer rondas de financiamiento.
Luego de tres años tuve mi primer rol de abogada interna en una sociedad que tenía como filial a una administradora de fondos públicos y otra privada. Fue en este rol en donde me acerqué de manera más concreta al área de compliance y a lo que se debe hacer en base al cumplimiento regulatorio y lo necesario para implementarlo de manera adecuada.
Por último, desde hace casi cuatros años soy directora Legal de Bci Pagos. En este rol me ha tocado implementar el modelo de prevención de delitos, la Ley Karin, la Instrucción de Carácter General N°5 y ahora estamos empezando con la nueva Ley de Datos Personales. Todos estos cambios normativos tienen un impacto en la forma en la que se desempeña día a día la asesoría legal y en el rol que juega, ya que no basta con solo tener políticas.
¿Cómo ha evolucionado el rol del área legal en empresas de medios de pago y servicios financieros en los últimos años?
Ha evolucionado de manera sustancial, teniendo en cuenta la cantidad de regulación que se está implementando en estos mercados y la normativa relativa a ciberseguridad, datos personales y prevención del delito, que implican tener matrices de riesgo complejas y que no solo consideran los riesgos inherentes del negocio, sino que también el riesgo reputacional que implica. Este es un concepto nuevo y que cobra una importancia crucial en el desarrollo de los negocios, tanto en los medios de pago como en el ámbito financiero. Esto implica en la práctica que ya no es suficiente con el hecho de ser innovadores ni disruptivos, sino que ello debe ser hecho lejos de los riesgos, particularmente los reputacionales.
Desde tu experiencia, ¿cuáles son hoy los principales desafíos legales y regulatorios que enfrenta la industria de pagos?
La enorme cantidad de regulación que se debe implementar, los controles y la realidad que cada una de las entidades tiene que enfrentar varían tanto respecto del tipo societario como del tipo de sociedad matriz que se tenga.
¿Qué rol cumple el compliance como habilitador estratégico del negocio en una compañía de medios de pago?
Le otorga certeza a los distintos actores de la compañía de que los servicios que se prestan y quienes están contratándolos son los adecuados y que no van a generar riesgos posteriores que pudieran ser mucho más difíciles de enfrentar. En consecuencia, un compliance adecuado evita problemas a futuro que pueden ser muchísimo más costosos para la compañía, incluso haciéndola penalmente responsable y exponiéndola a su cierre eventualmente.
¿Cuáles dirías que son los pilares fundamentales de un programa de compliance efectivo en este sector?
A mi juicio, los pilares fundamentales de un programa de compliance efectivo son los siguientes:
Entendimiento real de los riesgos a los cuales como empresa estamos expuestos.
Capacitaciones continuas a todo el equipo de manera de generar cultura interna de cumplimiento.
Entendimiento desde el directorio hasta el último de los trabajadores de que tener un programa adecuado no es un inhibidor de negocios, sino que fija un estándar superior que permite dar garantía de la forma en la que prestamos nuestros servicios de pago.
Si no tenemos un adecuado entendimiento de los riesgos y una cultura de cumplimiento, el compliance se queda en el cajón y se limita a check lists que, si bien sirven, no son suficientes para ser un generador de negocios ni de evitar los riesgos de incumplimiento.
¿Qué importancia tiene la colaboración entre las áreas legal, compliance, tecnología y negocio para una adecuada gestión de riesgos?
La colaboración es vital. Los riesgos son siempre multifactoriales y en la diversidad de las profesiones se crea una cultura de prevención muchísimo más robusta, ya que permite analizarlo desde distintas perspectivas.
En materia de gobierno corporativo, ¿qué prácticas consideras esenciales para fortalecer la confianza de clientes, reguladores y otros stakeholders?
Considero prácticas esenciales:
Una adecuada capacitación a todos los miembros de la compañía.
Una cultura de cumplimiento que abarque desde el directorio y la alta administración hacia abajo.
Son estas prácticas las que demuestran la real integración del compliance como un beneficio para el desarrollo de negocios y no como un stopper.
En materia de protección de datos personales y ciberseguridad, ¿cuáles son hoy los principales focos de riesgo legal para las empresas de medios de pago?
El principal riesgo es que como personas aún no tenemos conciencia del valor de nuestros datos y del poder que ellos representan en manos de los distintos individuos del mercado. Cuántas veces hemos dejado nuestro correo electrónico o nuestro número de teléfono a cambio de un lápiz, un cuaderno o una botella. Lo que estamos entregando no es solo nuestra información, son nuestros gustos, nuestras preferencias y lo que hacemos día a día. Teniendo eso mismo presente, en el ámbito profesional es esa generación de conciencia de la importancia de la creación de cultura y de entender el valor del dato o de la seguridad y las distintas formas en las que los debemos proteger.
¿Cómo impactan temas como la protección de datos personales, ciberseguridad y prevención de fraudes en la agenda legal de la industria?
El impacto es enorme. Nos obliga a tener una mirada integral de los posibles riesgos, a tener diversas matrices de riesgo con sus respectivos controles y a supervisar temas tremendamente técnicos y complejos de explicar a los directores de una sociedad anónima abierta. Asimismo, obligan a las compañías a priorizar inversiones que, de no existir esta legislación, serían difíciles de implementar. Además, nos condicionan a generar cultura, a que todos entiendan lo que es un ciberataque o el valor de los datos de la compañía y lo que implica perder acceso a los mismos.
Mirando al futuro, ¿qué tendencias regulatorias crees que marcarán la industria de medios de pago en los próximos años?
Creo que va a haber una tendencia a la adecuación en base al tamaño de las compañías y a los tipos de negocio que existen actualmente en Chile. Si bien tenemos como referente a Europa en las normas de compliance, la complejidad de la regulación y la estricta implementación hacen que su cumplimiento sea muy desafiante. Así lo vemos en los cambios que se están proponiendo en relación con la nueva Ley de Datos Personales.
¿Cómo visualizas la evolución del rol del compliance y de las áreas legales dentro de las organizaciones financieras y tecnológicas?
El rol va a ser cada vez más relevante. Especialmente considerando la enorme cantidad de regulación adicional que se está incorporando, las multas y niveles de responsabilidad asociadas tanto para las empresas como para quienes las dirigen y administran.
En un entorno donde la innovación tecnológica avanza con velocidad y las regulaciones se complejizan, el compliance se ha convertido en un pilar esencial para las empresas del sector. Compañías globales como Xiaomi, que operan en múltiples mercados y marcos regulatorios, buscan asegurar la gestión ética, la transparencia y la adecuada gobernanza no solo para garantizar el cumplimiento normativo, sino para reforzar la confianza de los consumidores, socios y autoridades.
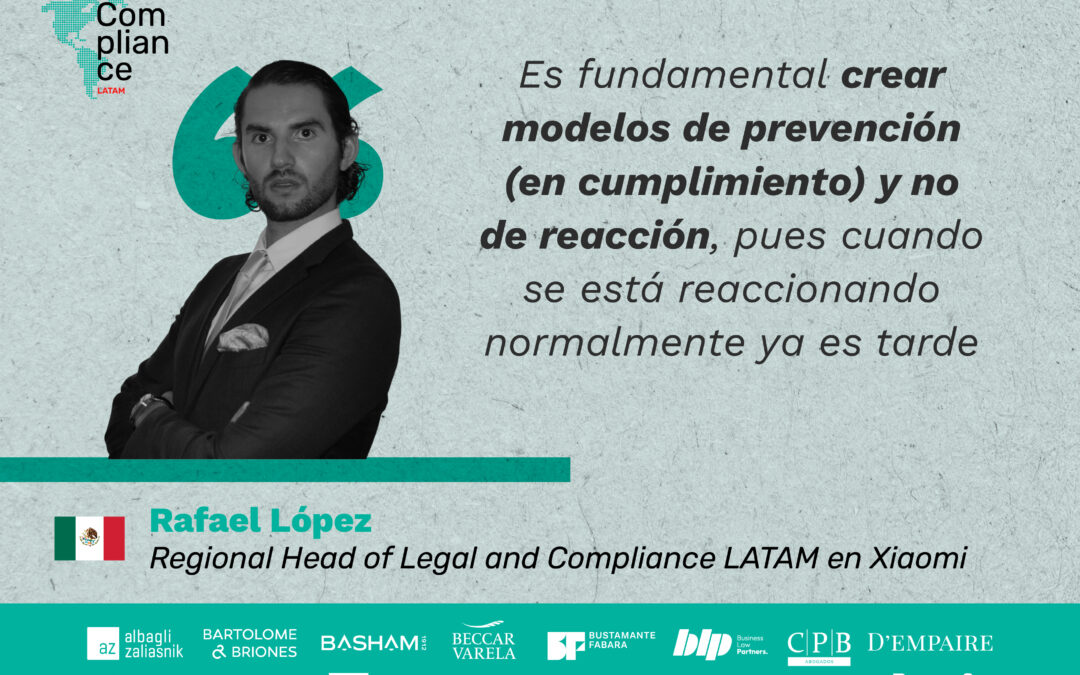
En esta conversación con el Regional Head of Legal and Compliance LATAM en Xiaomi, Rafael López, exploramos cómo la compañía aborda estos desafíos en América Latina, las estrategias que sustentan su cultura de integridad y la visión del futuro del cumplimiento en un ecosistema empresarial cada vez más digital y exigente.
¿Cómo describiría la estrategia de Xiaomi para fortalecer la función de Legal y Compliance en Latinoamérica y cómo se articula con la visión global de la compañía?
Es un esfuerzo combinado que se implementa a nivel global con pauta desde nuestra sede central. En Xiaomi, todo actuar debe ser ético y de conformidad con las leyes aplicables. En ese sentido, desde el área de Compliance buscamos constantemente crear y actualizar políticas que deben permear a todo el equipo, desde altos ejecutivos —incluyendo a la C-Suite— hasta practicantes o miembros más jóvenes. Para esto, dar entrenamiento y capacitación constante con relación a este tema es fundamental. Dentro de esos entrenamientos, existen algunos que se dan a nivel global mientras que otros tantos son creados y realizados de manera regional, tomando en consideración las particularidades de cada mercado local.
Desde su posición regional, ¿cuáles considera que son los principales riesgos y desafíos de cumplimiento que enfrenta el negocio en los distintos mercados latinoamericanos?
Creo que la falta de coordinación regulatoria que existe entre los mercados del continente. Tenemos países que van varios años adelante usando políticas de privacidad más estrictas y similares a un Reglamento General de Protección de Datos (GDPR, por sus siglas en inglés), tenemos países que ya contemplan la responsabilidad penal para las personas morales y, también, tenemos naciones cuya legislación en torno al cumplimiento es poca o bien, no es ejecutable.
¿Qué elementos definen la cultura de integridad y cumplimiento dentro de Xiaomi, y cómo se promueve entre los colaboradores y socios externos?
Capacitación constante, adaptabilidad y permeabilidad a los mercados locales, políticas de cero tolerancia ante un actuar sin ética y algunos otros. Se promueve desde lo más alto de la corporación, con un ejemplo por parte de los directores tanto en la sede central como en las respectivas regiones. De igual manera, se hacen llegar nuestras políticas y materiales relacionados al cumplimiento a partes relacionadas y proveedores a fin de que los conozcan, estudien y acepten actuar conforme a los mismos.
¿Cómo se logra armonizar las políticas y estándares globales de compliance con los marcos regulatorios locales de cada país en la región?
Este es sin duda uno de los retos más grandes, pero nosotros siempre actuamos bajo el estándar de “quien puede lo más, puede lo menos”. En ese sentido, buscamos que nuestras políticas y procesos sean lo más robustos posibles. De esta manera, si son aceptados y validados en los mercados más complejos será fácil ejecutarlos en mercados más laxos o menos maduros.
La digitalización está transformando todas las áreas corporativas. ¿Qué rol juegan la tecnología y la innovación en la gestión de Legal y Compliance en Xiaomi?
Sin duda es una herramienta que nos permite hacer nuestro trabajo de manera más sencilla. Creo que las distintas herramientas tecnológicas nos ayudan a llevar un mejor control respecto a lo que se implementa. También, facilita el trabajo a la hora de llevar a cabo investigaciones complejas, sobre todo cuando se tiene que hacer a distancia.
¿De qué manera el área de Compliance colabora con las áreas de negocio para garantizar que el crecimiento comercial se desarrolle dentro de los más altos estándares éticos y regulatorios?
Con presencia en las operaciones y una constante política de entrenamiento a todas las áreas. De igual manera, estableciendo con ejemplos reales cuando alguien falta a las políticas y ejecutando las consecuencias necesarias. Hacer saber a los funcionarios y directivos que sus actos pueden tener repercusiones no solo en la empresa, sino en su esfera jurídica como personas físicas, también ayuda a concientizar sobre la importancia de un actuar ético.
¿Qué iniciativas o acciones considera más efectivos para fomentar una cultura preventiva y de responsabilidad en materia de cumplimiento en toda la organización?
Entrenamientos constantes y sanciones reales para aquellos que no siguen las políticas, manuales y cuyo actuar no es ético.
Desde su experiencia, ¿cuáles han sido las principales lecciones aprendidas al liderar la función de Legal y Compliance en una región tan diversa como Latinoamérica?
El que puede lo más, puede lo menos. Nunca es tarde para empezar. Es fundamental crear modelos de prevención y no de reacción, pues cuando se está reaccionando normalmente ya es tarde.
¿Qué aspectos considera que podrían fortalecerse en la práctica del cumplimiento a nivel regional para afrontar con mayor solidez los nuevos retos regulatorios y éticos?
Legislación más actualizada y realmente ejecutable. Interacción y homogeneidad entre entidades regulatorias. Cuando se tome como referencia legislación de otro continente o región, adaptarlo con base en la realidad histórica del país en el que será ejercida.
¿Qué consejos le daría a los profesionales legales que quieren desempeñarse en el área de compliance de las empresas?
Primero, que entiendan que compliance no es lo mismo que legal, aunque sin duda se pueden complementar muy bien. Por un lado, legal es el área encargada de interpretar, estudiar y definir las leyes y regulaciones aplicables buscando definir una estrategia sólida para lograr los objetivos deseados. Por otra parte, Compliance es responsable de tomar dichas interpretaciones y asegurarse de su ejecución y cumplimiento.
Si deseas más información, escríbenos a contacto@compliancelatam.legal.
Los panelistas analizaron el panorama regional e intercambiaron experiencia desde distintas industrias y marcos legales, con especial enfoque en la realidad operativa de las empresas, la identificación de riesgos y la adopción de buenas prácticas.
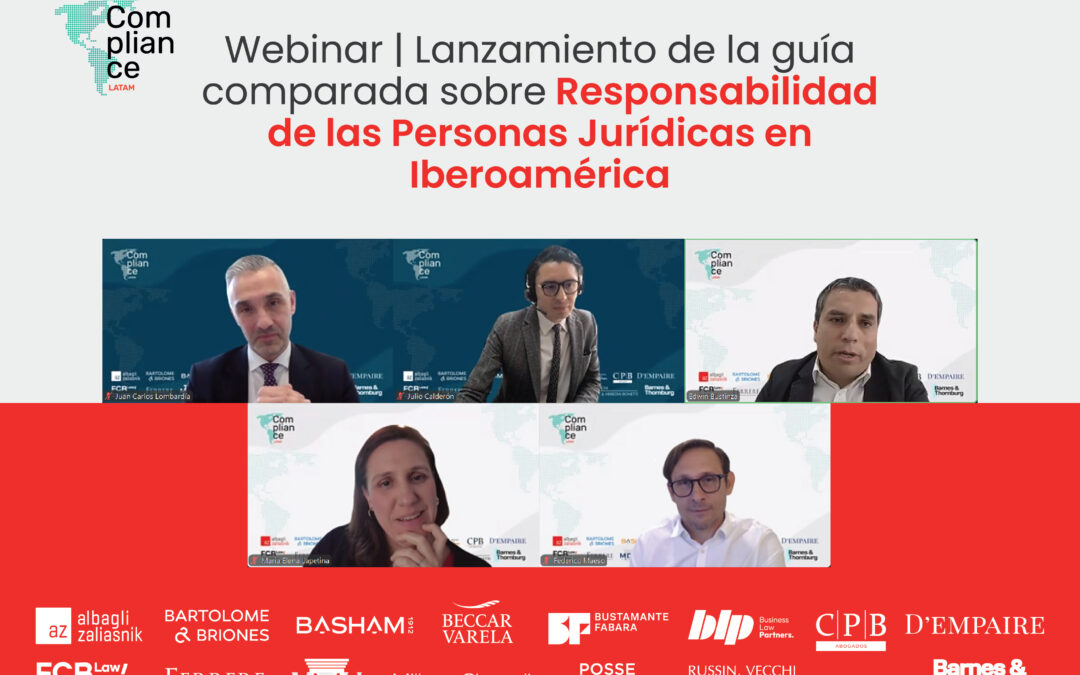
Responsabilidad de las Personas Jurídicas por Comisión de Delitos en Iberoamérica es el nombre de la primera guía comparada de ComplianceLatam en 2026, una útil herramienta que fue publicada el pasado jueves 26 de marzo y que contó con un webinar de lanzamiento con un panel de destacados expertos de distintas industrias y países.
El evento —al que asistieron profesionales del Derecho y Compliance de toda la región— generó un espacio de análisis del panorama regional, intercambiando experiencia desde distintas industrias y conectando el marco legal con la realidad operativa de las empresas, identificando riesgos, responsabilidades y buenas prácticas.
La conversación fue moderada por Juan Carlos Lombardía, Socio de Bartolomé & Briones (España), y contó con la participación de los destacados panelistas Maria Elena Lapetina, Socia de Miller & Chevalier (Estados Unidos); Federico Maeso, Compliance Officer R&D en Johnson & Johnson (Argentina); Edwin Bustinza, DPO y Compliance Officer en Compañía de Minas Buenaventura (Perú); y Julio Calderón, Chief Compliance Officer en Toyota (Colombia).
Entre los temas tratados en la jornada, destacaron las comparaciones entre los distintos marcos jurídicos de responsabilidad legal para personas jurídicas y sus planes de acciones para garantizar el cumplimiento normativo; la labor de los oficiales de cumplimiento y la adopción de una cultura de compliance por parte de las empresas; el rol de las altas gerencias de las compañías en el cumplimiento normativo y políticas de mitigación de responsabilidad legal; además de la anticipación de riesgos y la colaboración entre las distintas áreas de las empresas para gestionarlos.
“Lo más importante es el enforcement de las leyes de cumplimiento. Aunque hemos visto a través de los últimos 15 años más y más leyes que están surgiendo en Latinoamérica y España, la diferencia real tiene que ver con si se están aplicando y qué podemos aprender de eso”, comentó María Elena Lapetina.
“Llevamos décadas construyendo programas de cumplimiento robustos, sin embargo, tenemos casos en los que empresas reciben millonarias multas por incumplimiento. Entonces, ¿qué está fallando? (…) En el estándar nuevo, ya no solo es suficiente tener un programa de cumplimiento, sino demostrar que este funciona. Y ahí es donde radica la importancia”, sostuvo Edwin Bustinza.
La publicación de la guía comparada y su webinar de lanzamiento —además de otros eventos, como el foro anual, que este año se realizará en Bogotá, Colombia— muestran el compromiso de ComplianceLatam en la generación de espacios colaborativos de formación y actualización, contribuyendo al fortalecimiento de la integridad corporativa, la transparencia y la cultura del cumplimiento en la región.