El decreto consolida en una sola norma la prevención del lavado de dinero, el financiamiento del terrorismo y la proliferación de armas de destrucción masiva, amplía los sujetos obligados, refuerza el enfoque basado en riesgo e introduce nuevas exigencias de cumplimiento y sanciones.
El Congreso de la República de Guatemala aprobó el Decreto Número 15-2026, mediante el cual se crea la Ley Integral para la Prevención y Represión del Lavado de Dinero u Otros Activos y del Financiamiento del Terrorismo, derogando los Decretos 67-2001 y 58-2005.
El Decreto responde a la necesidad de actualizar y unificar el marco normativo guatemalteco en materia de prevención y represión del lavado de dinero y del financiamiento del terrorismo, alineándolo con las recomendaciones del Grupo de Acción Financiera Internacional (GAFI) y evitando la inclusión de Guatemala en la lista gris de jurisdicciones no cooperantes. Por primera vez, ambas materias quedan integradas en un único instrumento jurídico.
Estos son los principales aspectos del Decreto:
Unificación normativa
Se derogan y sustituyen en su totalidad los Decretos 67-2001 y 58-2005, que regulaban de forma separada el lavado de dinero y el financiamiento del terrorismo. El nuevo régimen incorpora además el financiamiento de la proliferación de armas de destrucción masiva (FPADM), consolidando las tres materias en un solo cuerpo legal articulado y coherente.
Ampliación del universo de Personas Obligadas
El Decreto extiende el régimen preventivo a nuevas categorías de sujetos obligados. Además de las entidades supervisadas por la Superintendencia de Bancos, quedan comprendidos, entre otros: promotores e intermediarios inmobiliarios, notarios cuando autoricen escrituras matrices vinculadas a actos de disposición o constitución de personas jurídicas, proveedores de servicios de activos virtuales, y profesionales universitarios que presten servicios jurídicos, contables o de auditoría de forma independiente. Estos últimos quedan sujetos a un régimen especial de obligaciones de alcance acotado.
Enfoque basado en riesgo
Se adopta un modelo de cumplimiento basado en riesgo (EBR), conforme al cual cada Persona Obligada debe identificar, evaluar y mitigar su nivel de exposición al Riesgo LD/FT/FPADM, considerando su base de clientes, productos, canales de distribución y ubicación geográfica. Este análisis determina la intensidad de las medidas de debida diligencia aplicables y debe estar documentado y aprobado por el órgano de dirección superior de cada entidad.
Nuevas obligaciones de cumplimiento
El Decreto establece, entre otras, las siguientes obligaciones para las Personas Obligadas: inscripción ante la Intendencia de Verificación Especial (IVE); implementación de un Manual de Prevención LD/FT/FPADM; designación de un Oficial de Cumplimiento; debida diligencia del cliente con identificación del beneficiario final, fijando como umbral de control una participación del 20% o más del capital; monitoreo de transacciones; reporte de transacciones sospechosas (RTS) con carácter exclusivo y confidencial; y conservación de información por un mínimo de cinco años, con extensión de diez años adicionales en soporte digital para ciertos obligados.
Régimen sancionatorio
Los incumplimientos administrativos son sancionables con amonestación escrita o multa en un rango de US$500 a US$300.000. Cuando la Persona Obligada haya realizado acciones para obstaculizar la labor supervisora de la IVE, la multa aplicable será el doble de la ordinaria o el 20% del monto de las transacciones vinculadas al incumplimiento, lo que resulte mayor. En el ámbito penal, el delito de lavado de dinero conlleva penas de seis a veinte años de prisión inconmutables, y el financiamiento del terrorismo de diez a treinta años.
Reformas a otros cuerpos normativos
El Decreto introduce reformas al Código Penal, al Código de Notariado, al Código de Comercio y a la Ley Contra la Delincuencia Organizada, entre otros. En materia societaria, las sociedades mercantiles constituidas con anterioridad a la vigencia de la ley contarán con un año para adecuar su registro de acciones y con seis meses para inscribir a los miembros de su órgano de administración en el Registro Mercantil.
El Decreto entrará en vigor tres meses después de su publicación en el Diario Oficial. Dentro de ese mismo plazo, la Superintendencia de Bancos deberá elaborar el Reglamento correspondiente.
Escríbenos a contacto@compliancelatam.legal para más información.
En una nueva entrega del programa de la firma legal, expertos analizan la evolución del cumplimiento empresarial, su impacto en la cultura organizacional y el avance de la responsabilidad penal de las empresas en la región.
En el episodio 10 del podcast Con el Sello RV&HB de Russin, Vecchi & Heredia Bonetti —firma miembro de ComplianceLatam que representa a la plataforma en República Dominicana—, Compliance Corporativo en RD: Más que una obligación, una estrategia, especialistas analizaron la evolución del compliance corporativo en el país, destacando su transición desde una obligación normativa hacia un componente estratégico dentro de las organizaciones.
La conversación, conducida por Laurenys Santana Hilario, contó con la participación de los socios de RV&HB Ariel Jáquez Núñez y Laura Fernández-Peix, quienes abordaron los principales avances y desafíos del cumplimiento en el contexto actual.
En el programa, los expertos explicaron cómo el compliance ha ampliado su alcance, impactando no solo en la prevención de riesgos legales, sino también en la cultura organizacional y la sostenibilidad empresarial.
Asimismo, analizaron el desarrollo del compliance en República Dominicana en comparación con otras jurisdicciones de América Latina, poniendo especial énfasis en la creciente adopción de regímenes de responsabilidad penal de las personas jurídicas en la región.
Los socios de RV&HB también abordaron aspectos prácticos, como la implementación de programas de cumplimiento efectivos y el rol del compliance officer en la estructura corporativa. En ese marco, destacaron la relevancia de la articulación regional y el intercambio de buenas prácticas a través de iniciativas como ComplianceLatam.
De acuerdo con los participantes, el compliance se posiciona hoy como una herramienta clave para fortalecer la reputación corporativa, facilitar el acceso a financiamiento y generar ventajas competitivas sostenibles.
Por Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
En general, las voces referentes en materia de Compliance nos hablan de cuatro pilares estratégicos para considerar un Modelo de Prevención de Delitos (MPD) como efectivamente implementado: (1) designación de un Compliance Officer con reporte directo al máximo órgano de la organización; (2) matriz de riesgos diseñada en consideración a la realidad de la empresa; (3) canales de denuncia difundidos y confiables; y (4) evaluaciones periódicas por terceros.
Sin embargo, en el día a día corporativo solemos olvidar el verdadero core: las personas.
Para lograr el tan anhelado behavior en Compliance al interior de una compañía, es vital un proceso formativo en materia de capacitaciones.
De esta forma, la pregunta incómoda que directores y Compliance Officers debemos hacernos es: ¿nos olvidamos de los cursos online o los incorporamos a un ecosistema formativo vanguardista?
Cada organización es un ecosistema único, por lo tanto, es muy importante que cada organización pueda diseñar un “traje a la medida” de sus clientes internos.
El llamado del tone at the top y el desafío de innovar
Hace algunos meses, en un debate de expertos, se ratificó un dolor común: el gran desafío en materia de capacitación es la “innovación”. Desde el punto de vista del tone at the top, cada día son más las voces de directoras y directores que invitan a repensar y rediseñar el sistema de formación desafiando al clásico e-learning monótono. En su momento, un excontralor general de la República proponía innovar en la difusión con algo tan simple pero identitario como carpetas institucionales con slogans potentes de Compliance.
Todo lo anterior, ¿será suficiente para resolver los dolores comunes de las empresas? A saber: tasas de rotación, ausentismos, dispersión geográfica (e incluso regionales), etcétera.
Lo cierto es que no existen fórmulas mágicas, pero sí podemos aprender de lo que ya les ha funcionado a nuestros pares a través de metodologías disruptivas.
Algunas ideas:
Obras de teatro que escenifiquen dilemas éticos reales o delitos propios de la matriz de riesgo de la organización.
Desayunos interactivos y grupos pequeños para generar confianza.
Presencialidad y conexión humana frente a la frialdad de la pantalla.
Customización radical según la audiencia (el lenguaje para la primera línea operativa no puede ser el mismo que para el equipo de finanzas).
Simulaciones de crisis en tiempo real que impliquen un juego de roles.
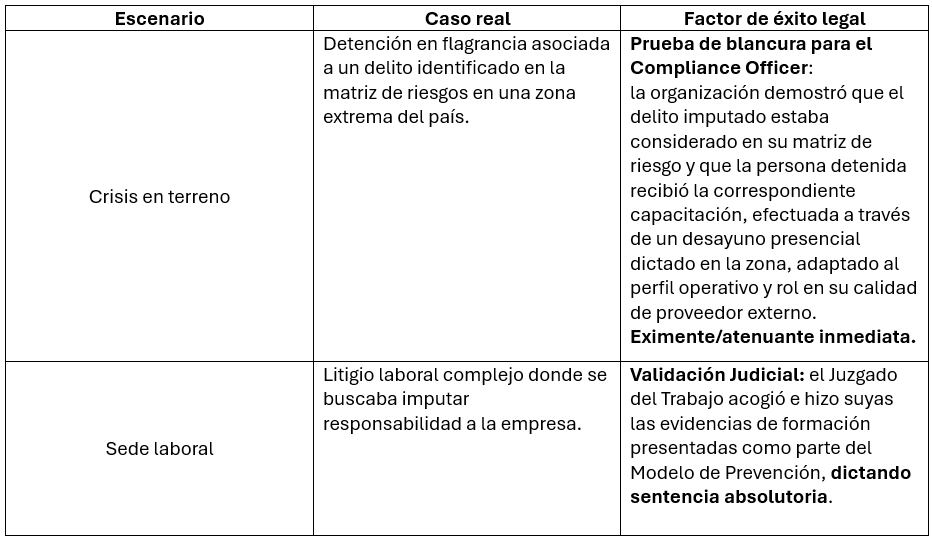
Dos casos de éxito: cuando la evidencia salva a la organización
Si con todo lo anterior aún contamos con escépticos en materia de innovación en capacitación, la mejor respuesta está en la evidencia: tribunales e investigaciones de la autoridad correspondiente.
Analicemos dos casos reales que demuestran el valor de hacer las cosas de manera diferente:
La cruda realidad y la lección legal
El dolor actual y el gran elefante en la habitación sigue siendo el divorcio entre el programa de formación y la realidad en terreno.
Si miramos ambos casos con optimismo, vemos el cumplimiento perfecto de los pilares tradicionales sumados al pilar core: capacitación e innovación.
Desde una vereda más realista, debemos aceptar que ninguno de los dos casos evitó el hecho de crisis original (el behavior falló en cada uno de estos individuos). Sin embargo, ambos casos protegieron a la empresa, permitieron probar la eficacia jurídica del Modelo de Prevención, blindaron el rol del Compliance Officer y operaron como una potente atenuante o eximente de responsabilidad corporativa.
Conclusión: la invitación es a crear memorias, no registros de asistencia
Es un desafío inspirar cultura.
La experiencia nos demuestra que, desafortunadamente, las personas olvidan rápido el curso online anual que la compañía las obligó a completar en una tarde de apuro. En cambio, siempre recordarán la obra de teatro que presenciaron o el desayuno con una cara visible.
Esa interacción humana no solo los educa, sino que les transmite un mensaje de cuidado. Innovar en capacitación no es un accesorio estético; es la diferencia entre un modelo de papel y un escudo legal efectivo.
Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
Escríbenos a contacto@compliancelatam.legal si tienes dudas.
Oscar Tutasaura, socio del área Compliance de Posse Herrera Ruiz —firma que representa a ComplianceLatam en Colombia—, analiza los principales aspectos de la nueva regulación para los programas de cumplimiento empresarial propuesta por la Superintendencia de Sociedades de dicho país.
Entre los cambios más significativos se encuentra la unificación de SAGRILAFT y PTEE en un único sistema, nuevos umbrales para determinar obligatoriedad, requisitos más exigentes para los oficiales de cumplimiento y nuevos controles en materia de corrupción.
Mira el video con todos los detalles a continuación:
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
En compliance existe una frase tan repetida como engañosa: “Si ocurrió un delito, entonces el modelo falló”.
Pero el estándar que hoy enfrentan las empresas es bastante más complejo que eso.
Especialmente después de la Ley N° 21.595 —de Delitos Económicos—, el debate ya no gira únicamente en torno a la ocurrencia de un incidente, sino a una pregunta mucho más exigente: ¿la compañía contaba con controles efectivamente implementados, integrados a la operación y capaces de prevenir, detectar y reaccionar adecuadamente frente a los riesgos propios de su actividad?
Porque en industrias complejas y de alto riesgo, pretender que los incidentes desaparecerán por completo no es realista. Lo relevante hoy es otra cosa: cómo estaba diseñado el sistema, qué tan integrado estaba a la operación y qué ocurre cuando ese sistema es puesto bajo presión.
Y es ahí donde muchos modelos dejan de ser compliance “de papel” y pasan —o no— la prueba de realidad.
Durante años, muchas organizaciones entendieron el compliance principalmente como políticas, matrices y capacitaciones. Sin embargo, el nuevo escenario regulatorio exige algo distinto: evidencia concreta de implementación efectiva.
Eso adquiere especial relevancia a partir de la ampliación de la responsabilidad penal de las personas jurídicas bajo la Ley N° 21.595 y de la incorporación de ciertos cuasidelitos como delitos económicos cuando existe infracción de deberes de cuidado asociados al giro de la empresa.
En otras palabras, el mundo “culposo” dejó de estar en la periferia del compliance.
Y eso cambia profundamente la conversación al interior de las compañías.
Hoy, ya no basta con acreditar la existencia formal de un Modelo de Prevención de Delitos (MPD). La discusión pasa por entender si ese modelo estaba realmente vivo y la capacidad de demostrar que el modelo operaba de manera real y efectiva: controles que operaban en la práctica, si existía entrenamiento efectivo, monitoreo, trazabilidad, escalamiento oportuno y una conexión real entre compliance y la operación.
El caso Bruma (Blumar S.A.) refleja con claridad esta tensión.
En una resolución reciente, la Corte de Apelaciones de Concepción confirmó el rechazo de la medida cautelar de supervisión de la persona jurídica solicitada por la Fiscalía, señalando que no bastaba una imputación genérica de ineficacia del modelo. La discusión debía centrarse en si existía una insuficiencia grave del sistema de prevención y cómo esa insuficiencia habría incidido concretamente en los hechos investigados.
Más allá de cómo evolucione ese caso, el mensaje parece claro: la sola ocurrencia de un incidente no demuestra automáticamente el fracaso del compliance.
Pero sí activa un examen inmediato y mucho más exigente.
¿Qué control debía operar? ¿Por qué no operó? ¿Existían alertas previas? ¿Qué se hizo después? ¿Hubo correcciones? ¿Se aprendió algo?
Ese es probablemente uno de los cambios más relevantes que estamos viendo en materia de compliance: el foco dejó de estar únicamente en el diseño del modelo y pasó a concentrarse en su funcionamiento real bajo escenarios de presión.
Y eso obliga a las empresas a mirar el compliance de manera mucho más integrada con la operación, la seguridad, la cultura organizacional y la toma de decisiones.
El gran error es pensar que un modelo de prevención se mide cuando todo funciona bien.
En realidad, su verdadero valor aparece cuando el riesgo efectivamente se materializa.
Es ahí donde se vuelve evidente si el modelo era solo una estructura formal construida para cumplir exigencias regulatorias o si estaba realmente integrado a la forma en que la organización opera, toma decisiones y gestiona sus riesgos.
Porque ningún sistema elimina completamente la posibilidad de incidentes, especialmente en industrias complejas y de alto riesgo. Pero hoy el estándar parece ser cada vez más claro: no basta con tener controles correctamente diseñados en el papel; las compañías deben poder demostrar que esos controles funcionan de manera real, integrada y efectiva.
Y probablemente ese sea el cambio más importante que estamos viendo: la discusión ya no se limita a la existencia de políticas, matrices o protocolos. La verdadera evaluación se concentra en la capacidad de acreditar supervisión efectiva, trazabilidad, escalamiento oportuno y una cultura organizacional capaz de reaccionar adecuadamente frente a señales de alerta.
Es precisamente en escenarios de crisis donde los modelos de compliance dejan de ser una declaración corporativa y pasan a convertirse en evidencia concreta de cómo la organización ejercía sus deberes de dirección, control y prevención.
Al final, los modelos que sobreviven al escrutinio no son necesariamente los más sofisticados. Son los más reales. Los que funcionan en la práctica. Los que logran demostrar que la prevención no estaba solo escrita, sino efectivamente incorporada en la manera en que la empresa hacía las cosas todos los días. Así, la prueba de fuego sería: ¿podría tu MPD contar su historia con evidencia cuando todo sale mal?
Paola Cifuentes y Sofía Moena
Para más información, escríbenos a contacto@compliancelatam.legal.
El 8 de abril de 2026, la Red de Control de Delitos Financieros (FinCEN, por sus siglas en inglés) y la Oficina de Control de Activos Extranjeros (OFAC, por sus siglas en inglés), ambas del Departamento del Tesoro de Estados Unidos, anunciaron una propuesta regulatoria conjunta para implementar requisitos de prevención de lavado de dinero y combate al financiamiento del terrorismo (PLA/CFT) y de cumplimiento en materia de sanciones aplicables a los emisores autorizados de stablecoins de pago (PPSIs, por sus siglas en inglés). La propuesta busca implementar disposiciones de la Guiding and Establishing National Innovation for U.S. Stablecoins Act (Ley GENIUS), promulgada el 18 de julio de 2025. La Ley GENIUS estableció un marco regulatorio federal para las stablecoins de pago, incluyendo reglas sobre quién puede emitirlas, requisitos de reservas y obligaciones de divulgación. La nueva propuesta regulatoria, en parte, tiene por objeto abordar riesgos de financiamiento ilícito asociados con las stablecoins de pago, incluyendo lavado de dinero, financiamiento del terrorismo y evasión de sanciones.
FinCEN y OFAC recibirán comentarios del público sobre la propuesta hasta el 9 de junio de 2026. Las agencias propusieron que la regla entre en vigor un año después de la publicación de la regla final, la cual se emitirá una vez concluido el período de comentarios.
Las stablecoins —activos digitales que corren en una blockchain diseñados para mantener un valor estable respecto de un activo subyacente, como el dólar estadounidense u otras monedas fiat, o respaldados por reservas— superaron los US$300 mil millones de capitalización de mercado a comienzos de 2026. Por lo general, los emisores de stablecoins utilizan contratos inteligentes (smart contracts) para emitir, redimir, quemar o incluso, en algunos casos, restringir la transferencia de sus tokens. La propuesta de FinCEN y OFAC, al igual que la Ley GENIUS, no aplica a todos los activos digitales ni a todas las stablecoins, sino únicamente a las que califican como stablecoins de pago. La Ley GENIUS define a las stablecoins de pago como activos digitales diseñados o utilizados como medio de pago o liquidación, cuyo emisor está obligado a redimir, recomprar o convertir por un monto fijo de valor monetario, y que no constituyen moneda nacional, depósito ni títulos valores.
Conforme a la Ley GENIUS, solo los PPSIs pueden emitir stablecoins de pago para personas en Estados Unidos. Los PPSIs deben estar constituidos en Estados Unidos y deben ser: (1) subsidiarias de instituciones de depósito aseguradas o cooperativas de ahorro y crédito; (2) emisores de stablecoins de pago calificados a nivel federal y aprobados por la Oficina del Contralor de la Moneda (OCC, por sus siglas en inglés); o (3) emisores no bancarios de stablecoins registrados ante y aprobados por las autoridades estatales competentes. A nivel federal, la OCC es responsable de aprobar y regular a los emisores de stablecoins y publicó una propuesta regulatoria relacionada en febrero de 2026. Los PPSIs pueden optar por quedar sujetos a un régimen regulatorio estatal, pero solo si su emisión de stablecoins es de US$10 mil millones o menos y el régimen estatal es sustancialmente similar al marco federal.
Actualmente, los emisores de stablecoins están regulados como empresas de servicios monetarios (MSB, por sus siglas en inglés), lo que los sujeta a la supervisión de FinCEN y a los requisitos de programas de PLA/CFT bajo la Ley de Secreto Bancario (BSA, por sus siglas en inglés). Sin embargo, en la propuesta, FinCEN plantea excluir a los PPSIs de la definición de MSB y someterlos a un marco regulatorio distinto. Tanto el régimen aplicable a los MSB como los requisitos propuestos para los PPSIs contemplan programas de PLA/CFT basados en riesgo, pero la regulación propuesta para los PPSIs impondría obligaciones adicionales y, en ciertos aspectos, más estrictas. Por ejemplo, si bien los MSB tienen obligaciones de conocimiento del cliente (KYC), no están sujetos a la regla de debida diligencia del cliente (Customer Due Diligence o CDD) de FinCEN de la misma manera que otras instituciones financieras, tales como bancos, corredores de bolsa, fondos comunes de inversión y brokers. Bajo la nueva propuesta, los PPSIs sí estarían sujetos a la regla de CDD, incluyendo la obligación de establecer procedimientos escritos para identificar y verificar a los beneficiarios finales de clientes que sean personas jurídicas. FinCEN describe la recopilación de información sobre beneficiarios finales como un elemento central de una CDD efectiva, la cual sería exigible respecto de nuevos clientes del mercado primario. La propuesta también señala que otros requisitos previstos en la Ley GENIUS, como las reglas del Programa de Identificación del Cliente (CIP, por sus siglas en inglés), serán abordados en futuras reglamentaciones. Como se explica más adelante, la propuesta también exige que los PPSIs establezcan capacidades técnicas para bloquear, congelar o rechazar transacciones, obligaciones que no se establecen de manera expresa para los MSB.
Requisitos de PLA/CFT
La propuesta, que en parte refleja las recientes actualizaciones regulatorias de FinCEN en materia de programas de PLA/CFT (discutida en este artículo), exigiría a los PPSIs mantener programas de PLA/CFT, desarrollar capacidades técnicas adecuadas, reportar actividad sospechosa y conservar registros, entre otras obligaciones.
Programas de PLA/CFT: la propuesta requeriría que los PPSIs establezcan y mantengan programas de PLA/CFT escritos y basados en riesgo, que incluyan procesos de evaluación de riesgos, debida diligencia continua, pruebas independientes, la designación de un oficial responsable de PLA/CFT ubicado en Estados Unidos y capacitación periódica.
Políticas, procedimientos y controles internos: la propuesta requeriría que los PPSIs establezcan un conjunto de políticas, procedimientos y controles internos “razonablemente diseñados” para asegurar el cumplimiento de la BSA y del capítulo X del Título 31 del Código de Regulaciones Federales (CFR, por sus siglas en inglés). Dichas políticas, procedimientos y controles deben incluir: (1) procesos documentados de evaluación de riesgos; (2) esfuerzos documentados para mitigar riesgos, asignando mayor atención y recursos a clientes y actividades de mayor riesgo, de conformidad con los mencionados procesos de evaluación; y (3) debida diligencia continua y monitoreo de clientes.
Pruebas independientes: según la propuesta, los PPSIs deberán realizar pruebas y auditorías independientes para evaluar la eficacia del programa de cumplimiento de PLA/CFT de la institución en función de su perfil de riesgo y de los recursos asignados, de manera consistente con sus procesos de evaluación de riesgos. Estas pruebas deben basarse en criterios objetivos y pueden ser realizadas por auditores externos, consultores, personal de auditoría interna u otro personal cuya función sea independiente de la función objeto de revisión.
Capacitación continua: la propuesta adopta formalmente el lenguaje de la BSA relativo a la “capacitación continua de empleados” y exige capacitación destinada a instruir al personal sobre las políticas, procedimientos, controles, procesos de evaluación de riesgos y actualizaciones de los requisitos regulatorios de PLA/CFT.
Oficial responsable de PLA/CFT: la propuesta exigiría que los PPSIs designen a un oficial responsable de PLA/CFT encargado de establecer e implementar el programa y de supervisar el cumplimiento cotidiano de la normativa aplicable. En línea con la reciente propuesta de FinCEN para actualizar de manera más amplia los programas de PLA/CFT, los PPSIs tendrían que nombrar a un responsable ubicado en Estados Unidos y sujeto a la supervisión de FinCEN. No obstante, personal ubicado fuera de Estados Unidos podría seguir desempeñando funciones de PLA/CFT.
Programa escrito de PLA/CFT y aprobación: la propuesta requeriría que el programa de PLA/CFT conste por escrito y esté disponible para FinCEN cuando esta lo solicite. Asimismo, y en línea con la propuesta regulatoria más amplia sobre programas de PLA/CFT, el programa también tendría que ser aprobado por el consejo de administración del PPSI, la alta dirección correspondiente o un órgano de gobierno equivalente.
Supervisión y enforcement de FinCEN: la propuesta también contempla un posible esquema de supervisión y enforcement de FinCEN respecto de los programas de PLA/CFT de los PPSIs. Bajo este enfoque, cuando un PPSI haya establecido un programa de PLA/CFT conforme a la regulación propuesta, FinCEN en general no iniciaría acciones de enforcement salvo que exista una “falla significativa o sistémica” en el mantenimiento del programa. La propuesta además reforzaría el papel central de FinCEN en la supervisión de PLA/CFT al establecer un marco de notificación y consulta entre FinCEN y los reguladores federales primarios de stablecoins de pago respecto de acciones supervisoras significativas en materia de PLA/CFT. Cabe destacar que este marco propuesto es similar al esquema de enforcement aplicable a bancos que FinCEN propuso recientemente.
Capacidades técnicas: bajo la propuesta, los PPSIs tendrían que contar con las capacidades técnicas, políticas y procedimientos necesarios para bloquear, congelar y rechazar transacciones que violen leyes, reglas o reglamentos federales o estatales, así como para cumplir órdenes judiciales válidamente emitidas. Es importante destacar que estas obligaciones irían más allá de los propios clientes y cuentas del PPSI y se extenderían a la actividad del mercado secundario. Para efectos de la propuesta, “mercado secundario” se refiere a la actividad relacionada con stablecoins de pago en la que el PPSI no es parte directa de la transacción, salvo a través de su contrato inteligente, como ocurre en transferencias persona a persona o transacciones a través de intermediarios.
Reportes de operación sospechosa (ROS): la propuesta exigiría a los PPSIs presentar ROS respecto de la actividad del mercado primario. Sin embargo, FinCEN no propone imponer una obligación de reportar ROS en el mercado secundario.
Conservación de registros: los PPSIs tendrían que cumplir con la regla de conservación de documentos (Recordkeeping Rule), incluyendo la recopilación y conservación de registros de transferencias y remesas de fondos de montos de US$3.000 o más, así como con la Travel Rule, que exige transmitir determinada información a otras instituciones financieras involucradas en esas transacciones.
Intercambio de información: a solicitud de FinCEN, los PPSIs tendrían que revisar sus registros para determinar si mantienen o han mantenido cuentas, o si han realizado transacciones con personas o entidades identificadas por FinCEN.
Requisitos de cumplimiento en materia de sanciones
Por estar constituidos en Estados Unidos, los PPSIs son “U.S. persons” sujetas a los requisitos de sanciones administrados por OFAC. Cabe destacar que la Ley GENIUS representa la primera vez que una ley federal exige expresamente que una determinada U.S. person —en este caso, los PPSIs— adopte y mantenga un programa efectivo de cumplimiento en materia de sanciones.
La propuesta incluye dos categorías generales de requisitos relacionados con sanciones. En primer lugar, los PPSIs deben mantener un programa efectivo de cumplimiento en materia de sanciones que incluya cinco pilares e incorpore el marco de OFAC de 2019. En segundo lugar, los PPSI deben cumplir con las obligaciones de conservación de registros y reporte de OFAC, que son distintas de las obligaciones de conservación de registros y reporte en materia de PLA/CFT.
Programa efectivo de cumplimiento en materia de sanciones: bajo la propuesta, un programa efectivo de cumplimiento en materia de sanciones incluye cinco elementos centrales: compromiso de la alta dirección, evaluaciones de riesgo periódicas y profundas, controles internos sólidos y basados en riesgo, funciones de pruebas y auditoría independientes, y capacitación periódica.
Conservación de registros y reportes: la propuesta exigiría que los PPSIs cumplan con los requisitos estándar de OFAC en materia de conservación de registros y reportes, incluyendo la obligación de mantener un registro completo y exacto de cualquier transacción sujeta a la normativa de OFAC, y de proporcionar a OFAC, cuando esta lo solicite, cualquier certificación presentada ante reguladores federales o estatales de stablecoins de pago que acredite la implementación de un programa efectivo de cumplimiento en materia de sanciones.
Principales conclusiones
Implementación coordinada entre agencias: la propuesta subraya que las disposiciones de la Ley GENIUS sobre financiamiento ilícito están diseñadas para integrar en un solo marco aplicable a los PPSIs tanto el cumplimiento de PLA/CFT como el de sanciones. Aunque FinCEN y OFAC operan bajo facultades legales distintas, la propuesta refleja un esfuerzo interinstitucional más amplio para alinear los enfoques regulatorios y de enforcement frente a los riesgos de financiamiento ilícito asociados con las stablecoins de pago. FinCEN y OFAC no están actuando solas: la OCC y la Corporación Federal de Seguro de Depósitos (FDIC, por sus siglas en inglés) también han emitido recientemente propuestas regulatorias para implementar diversos aspectos de la Ley GENIUS, lo que destaca una implementación coordinada entre agencias del marco legal aplicable a stablecoins.
Actividad en el mercado primario vs. mercado secundario: un rasgo clave de la propuesta es la forma en que busca alinear las obligaciones de cumplimiento con la realidad operativa de las stablecoins de pago. En el mercado primario —donde un PPSI interactúa directamente con sus propios clientes, por ejemplo, al emitir, redimir o recomprar stablecoins— el Departamento del Tesoro espera controles tradicionales orientados al cliente, incluyendo CDD, recopilación de información sobre beneficiarios finales y ROS. En cambio, en el mercado secundario un PPSI puede no tener la misma visibilidad sobre el usuario final, ya que las transacciones pueden ocurrir a través de plataformas de cambio (exchanges), billeteras autocustodiadas (self-hosted wallets) o transferencias persona a persona (peer-to-peer) fuera del canal de proceso de incorporación de clientes del PPSI. En consecuencia, el Departamento del Tesoro no impone obligaciones de cumplimiento igual de estrictas en el contexto del mercado secundario. No obstante, la propuesta sí exige que los contratos inteligentes (smart contracts) de un PPSI tengan la capacidad de congelar, bloquear, quemar o de otro modo restringir el movimiento de tokens, y que esas facultades se ejerzan cuando exista una obligación legal de hacerlo.
Énfasis en adaptar los controles al perfil de riesgo: la propuesta adopta un enfoque basado en riesgo, en lugar de un modelo uniforme para todos, y espera que los PPSIs diseñen programas de PLA/CFT y de cumplimiento en materia de sanciones ajustados a su tamaño, actividades, clientes, canales de distribución y perfil de riesgo general. En la práctica, esto significa que los controles de un PPSI deben reflejar los riesgos particulares de su negocio, incluyendo aquellos asociados con la actividad en mercados secundarios, billeteras autocustodiadas, rampas de entrada y salida con moneda fiat, y personas o jurisdicciones de alto riesgo, entre otros.
Equilibrio entre innovación en finanzas digitales y mayor supervisión regulatoria: la segunda administración Trump ha señalado su intención de promover el liderazgo de Estados Unidos en finanzas digitales. Si bien la propuesta incrementaría los requisitos regulatorios aplicables a los PPSIs, también puede entenderse como parte de una estrategia más amplia para integrar más estrechamente activos digitales y las stablecoins de pago al sistema financiero estadounidense mediante un mayor nivel de supervisión sobre los emisores de activos digitales vinculados a moneda fiat. La ampliación de las obligaciones de PLA/CFT y de cumplimiento en materia de sanciones busca aumentar la confiabilidad y la transparencia tanto de las transacciones de moneda digital domésticas como transfronterizas. Al anunciar la propuesta, el secretario del Tesoro, Scott Bessent, enfatizó que “esta propuesta protegerá al sistema financiero de Estados Unidos frente a amenazas a la seguridad nacional sin obstaculizar la capacidad de las empresas estadounidenses para seguir avanzando en el ecosistema de las stablecoins de pago”.
Si bien todavía falta tiempo para la implementación de la regla final, el Gobierno de Estados Unidos está mostrando esfuerzos coordinados y bipartidistas para regular a los emisores de stablecoins. Las empresas y personas potencialmente impactadas deberían seguir de cerca estos desarrollos.