01-10-2026 | az, Opinión, Tech
Por Daniel Soto, Chief Information Security Officer en CGE, Chile
Hace apenas una década, hablar de un apagón se asociaba a fallas mecánicas, sobrecargas o eventos climáticos. Hoy, el escenario es distinto: un ciberataque puede apagar una ciudad con la misma eficacia que una tormenta, sin necesidad de tocar un solo cable. Los incidentes contra infraestructura crítica energética alrededor del mundo, desde ataques a operadores de transmisión en Europa del Este hasta compromisos de cadena de suministro que han afectado a fabricantes de equipos SCADA, ya no son hipótesis de laboratorio. Son la nueva normalidad, y la industria eléctrica chilena no está exenta de ella.
La transformación digital del sector energético ha traído beneficios innegables: redes inteligentes, integración masiva de energías renovables distribuidas, automatización avanzada de subestaciones y uso creciente de inteligencia artificial para optimizar el despacho y la mantención predictiva. Pero cada sensor IoT, cada RTU conectada, cada interfaz entre los mundos IT y OT que antes vivían aislados, amplía la superficie de ataque. La convergencia tecnológica que nos hace más eficientes es, simultáneamente, la puerta de entrada para adversarios cada vez más sofisticados: grupos de ransomware que ya no solo cifran datos, sino que buscan interrumpir procesos físicos; actores patrocinados por estados con interés geopolítico en la infraestructura energética, y compromisos de terceros proveedores que convierten a toda la cadena de suministro en un eslabón vulnerable.
Chile ha respondido a este desafío con una velocidad regulatoria inédita. La Ley Marco de Ciberseguridad (21.663) y la creación de la Agencia Nacional de Ciberseguridad (ANCI) marcan un antes y un después: las empresas eléctricas ya están siendo calificadas como Operadores de Importancia Vital, lo que trae consigo obligaciones concretas de reporte de incidentes, gestión de riesgos y estándares mínimos de seguridad exigibles por ley y no solo por buenas prácticas. A esto se suma la Ley de Protección de Datos Personales (21.719) que si bien esta en veremos, impone una capa adicional de responsabilidad sobre la información que estas operaciones digitales generan y procesan.
Este nuevo marco normativo no llega en el vacío. Muchas empresas del sector ya venían adoptando voluntariamente referentes internacionales como IEC 62443 para la seguridad de sistemas de automatización industrial, o NERC CIP como estándar de facto para la protección de infraestructura eléctrica crítica, anticipándose a una exigencia que hoy es ley. La pregunta ya no es si debemos cumplir, sino si tenemos la madurez organizacional, el talento especializado y la cultura de seguridad necesarios para hacerlo de forma genuina y no meramente documental.
Aquí está el verdadero desafío. El cumplimiento normativo puede convertirse en una casilla marcada en una auditoría, o puede ser la palanca que finalmente sitúe a la ciberseguridad OT donde siempre debió estar: en el centro de la estrategia de resiliencia energética del país. La diferencia la marcan las personas: equipos de seguridad que entiendan tanto de protocolos industriales como de amenazas emergentes, gobiernos corporativos que prioricen la inversión en detección temprana y no solo en respuesta a incidentes, y una colaboración público-privada real que permita compartir inteligencia de amenazas antes de que el próximo ataque nos tome por sorpresa.
La transición energética y la digitalización de la red eléctrica chilena no tienen vuelta atrás, ni deberían tenerla. Pero avanzar sin una protección y defensa en ciberseguridad robusta como condición habilitante —no como obstáculo, ni como trámite regulatorio— es construir sobre cimientos frágiles. La ley ya puso el estándar. Ahora corresponde a la industria demostrar que puede ir más allá del cumplimiento y convertir la seguridad de la información en una ventaja competitiva y, sobre todo, en garantía de continuidad para millones de hogares y empresas que dependen de un suministro eléctrico confiable.
Referencia: algunos ataques conocidos al sector eléctrico a nivel mundial
- Ucrania, diciembre 2015 — BlackEnergy: primer ciberataque documentado que logró interrumpir una red eléctrica; dejó sin electricidad a cerca de 225 mil personas.
- Ucrania, diciembre 2016 — Industroyer/CrashOverride: primer malware diseñado específicamente para atacar sistemas eléctricos; automatizó la apertura de disyuntores en una subestación cercana a Kiev y dejó sin energía a una quinta parte de la ciudad.
- Estados Unidos, 2024 — según Check Point Research, los ciberataques contra empresas de utilities subieron 70%, de 689 a 1.162 incidentes respecto del año anterior.
- Sector energético global, 2025 — un informe de Trustwave registró un alza de 80% interanual en ataques de ransomware contra el sector energético, con 84% de los casos iniciados por phishing.
- Polonia, diciembre 2025 — ataque atribuido al grupo Berserk Bear contra sistemas IT y OT de la red eléctrica polaca de forma simultánea.
- Recursos energéticos distribuidos (DER), diciembre 2025 — Dragos documentó el que describe como el primer incidente mayor dirigido específicamente contra este tipo de activos.
Daniel Soto, Chief Information Security Officer en CGE, Chile
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
25-09-2026 | Bustamante Fabara, Noticias, Tech
Las normativas delimitan las responsabilidades de los proveedores y encargados de sistemas de IA, establece nuevas garantías para el tratamiento de datos biométricos y refuerza los procedimientos digitales para denunciar incidentes y notificar vulneraciones de seguridad.
El 10 de septiembre de 2026, la Superintendencia de Protección de Datos Personales (SPDP) publicó cuatro nuevas resoluciones clave expedidas el 9 de septiembre del presente año:
- SPDP-SPD-2026-0037-R, que reforma la Norma General para la Garantía del Derecho de Protección de Datos Personales en el Uso de Sistemas de Inteligencia Artificial.
- SPDP-SPD-2026-0038-R, que reforma el Reglamento para la Presentación, Recepción y Trámite de Denuncias y Solicitudes.
- SPDP-SPD-2026-0039-R, que expide la Norma General para el Tratamiento de Datos Biométricos.
- SPDP-SPD-2026-0040-R, que expide la Norma Técnica de Notificaciones de Vulneraciones de la Seguridad de los Datos Personales.
Resolución No. SPDP-SPD-2026-0037-R (Reforma Inteligencia Artificial “IA”)
La reforma precisa el alcance de las obligaciones aplicables a los encargados que tengan acceso, visibilidad o control efectivo sobre datos personales tratados mediante sistemas de IA. Asimismo, incorpora estas categorías como definiciones operativas para determinar cuándo un encargado queda sujeto a la norma.
Los proveedores, desarrolladores o mantenedores de sistemas de IA deberán proporcionar al responsable información suficiente sobre su funcionamiento, limitaciones, riesgos previsibles y medidas de control, sin revelar secretos comerciales o propiedad intelectual. Las obligaciones serán exigibles únicamente respecto de las operaciones sobre las que el encargado tenga acceso, visibilidad o control efectivo, debiendo conservar evidencia cuando alegue que dichas condiciones no existen.
Resolución No. SPDP-SPD-2026-0038-R (Reforma Denuncias y Solicitudes)
La reforma actualiza las definiciones de denuncia, solicitud y constancia de recepción, y establece la presentación digital obligatoria de estos trámites mediante la página web de la SPDP o dentro del sistema desarrollado por el regulador denominado como SISPDP. Los formularios deberán contar con firma electrónica válida o, excepcionalmente, firma manuscrita digitalizada.
En actuaciones previas, el sujeto investigado contará con 10 días para pronunciarse sobre los hallazgos preliminares, mientras que la decisión administrativa deberá notificarse en un plazo máximo de 6 meses.
Resolución No. SPDP-SPD-2026-0039-R (Datos Biométricos)
La norma establece condiciones, garantías y límites para el tratamiento de datos biométricos. Todo tratamiento deberá estar precedido de un análisis de riesgos y una evaluación de impacto (EIPD), la cual deberá actualizarse cada 12 meses.
Cuando el tratamiento se base en consentimiento, este deberá ser previo, libre, específico, informado, inequívoco y explícito, y deberá ofrecerse al titular una alternativa que no requiera el uso de biometría.
Se prohíbe la identificación masiva e indiscriminada en espacios públicos, salvo mandato legal, así como la reutilización de datos biométricos para finalidades distintas de aquellas que justificaron su obtención. Para menores de edad, se establecen restricciones reforzadas y requisitos específicos de consentimiento. Los responsables que ya utilicen sistemas biométricos dispondrán de 12 meses para adecuarse a la norma.
Resolución No. SPDP-SPD-2026-0040-R (Vulneraciones de Seguridad)
La norma regula la notificación y gestión de vulneraciones de seguridad por parte de responsables y encargados. Las vulneraciones pueden comprometer la confidencialidad, integridad y disponibilidad, considerando además criterios de temporalidad, permanencia e irreversibilidad.
Las notificaciones deberán efectuarse mediante el SISPDP, y su omisión será considerada una infracción grave conforme a la LOPDP. Asimismo, se incorpora el AIxSPDP, sistema experto auxiliar basado en inteligencia artificial y sujeto a intervención humana, destinado a facilitar la trazabilidad, generación de métricas y análisis de riesgos de las notificaciones.
14-09-2026 | az, Noticias
La transformación regulatoria y tecnológica está redefiniendo la forma en que las organizaciones gestionan sus riesgos y toman decisiones. En Chile, la nueva Ley de Protección de Datos Personales, la regulación Fintech, el Open Finance, la REDEC y las normas de ciberseguridad plantean desafíos que van mucho más allá del cumplimiento formal: exigen integrar la regulación en el diseño de productos y procesos, fortalecer la gobernanza de los datos y construir relaciones de confianza con consumidores, empresas y demás actores del mercado.
En este contexto, el rol de las áreas legales también ha evolucionado. El abogado corporativo ya no se limita a interpretar normas o revisar contratos, sino que participa en decisiones estratégicas, traduce riesgos jurídicos en impactos concretos para el negocio y ayuda a encontrar soluciones seguras y sostenibles. La protección de datos, la inteligencia artificial, la ciberseguridad y la dependencia de terceros son hoy parte de una agenda interdisciplinaria que conecta derecho, tecnología, compliance, riesgo y liderazgo.
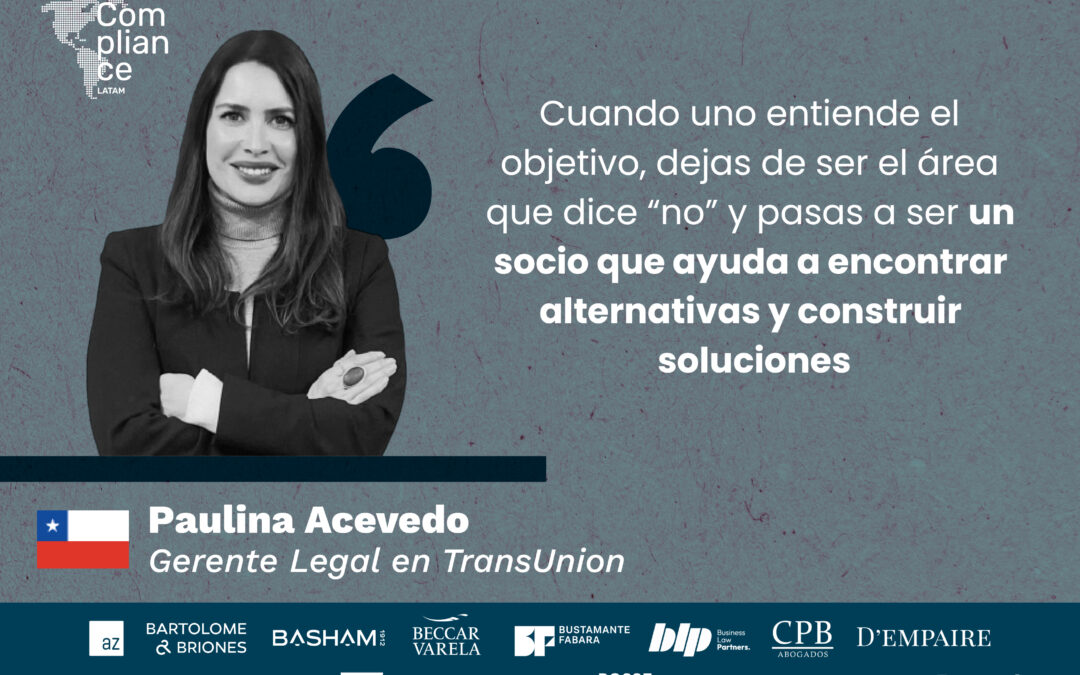
En esta entrevista conversamos con Paulina Acevedo, gerente legal para Chile y República Dominicana en TransUnion, una compañía global de información y análisis de datos que ayuda a consumidores y organizaciones a tomar decisiones más informadas y realizar transacciones más seguras. Con más de 20 años de experiencia liderando asuntos legales, regulatorios, de compliance, gobierno corporativo y protección de datos, Paulina aborda el desafío de transformar un área legal reactiva en un socio estratégico del negocio, la necesidad de traducir riesgos complejos para los directorios y los aspectos que las compañías suelen subestimar.
Si tuvieras que identificar una característica personal que ha sido determinante en tu trayectoria, ¿cuál sería?
Considero que es mi capacidad de adaptación. He trabajado en industrias muy distintas y eso me obligó a aprender rápido y salir constantemente de mi zona de confort. Esa flexibilidad me ha ayudado a enfrentar cambios regulatorios complejos sin perder el foco en los objetivos del negocio.
¿Cómo se construye el cambio desde un área legal reactiva a una estratégica?
Escuchando mucho. Muchas veces los abogados queremos partir explicando la regulación, cuando lo primero es entender qué está tratando de lograr el negocio. Cuando uno entiende el objetivo, la conversación cambia. Dejas de ser el área que dice “no” y pasas a ser un socio que ayuda a encontrar alternativas y construir soluciones.
¿Qué distingue hoy a un gerente legal estratégico de un abogado corporativo tradicional?
Hoy por hoy un gerente legal tiene que entender el negocio tan bien como entiende la ley. Hace algunos años, bastaba con responder consultas o revisar contratos. Hoy participamos desde mucho antes, cuando los productos se diseñan, cuando aparecen nuevas regulaciones o cuando hay que tomar decisiones estratégicas. Para mí, el valor está en ayudar a que las cosas ocurran de manera segura y sostenible, no solo en identificar riesgos.
¿Cómo debería actuar una gerente legal cuando la regulación no entrega respuestas claras?
Con criterio y con humildad. Hay muchas materias en las que la regulación todavía está evolucionando. Protección de datos, inteligencia artificial, open finance o ciberseguridad son buenos ejemplos. En esos casos intento distinguir qué es lo que sabemos, qué es lo que todavía no y cuáles son los riesgos reales que representa cada decisión.
¿Cómo traducir un riesgo jurídico complejo para un directorio?
Evitando el lenguaje jurídico. A un directorio no le preocupa un artículo de una ley. Le preocupa el impacto que una determinada regulación o cambio legislativo puede tener en el negocio. Por eso intento traducir cada riesgo a escenarios concretos: impacto financiero, reputacional, operacional o estratégico.
¿Qué riesgos suelen subestimar las compañías?
Los que no generan problemas inmediatos: gobierno de datos, dependencia de terceros, trazabilidad de decisiones o gestión documental suelen parecer temas secundarios hasta que llega una fiscalización, un incidente de seguridad o una crisis reputacional.
Datos personales y gobernanza tecnológica
¿Qué cambios debería impulsar una organización para que la protección de datos se integre realmente en la toma de decisiones?
La protección de datos dejó de ser un tema exclusivamente legal. Hoy involucra tecnología, producto, operaciones, compliance, riesgo y liderazgo. La clave es incorporarlo en los procesos de negocio desde el diseño de las soluciones.
¿Qué riesgos aparecen cuando una organización transforma información en modelos o análisis?
La pérdida de trazabilidad. Mientras más sofisticados son los modelos, más importante es entender de dónde vienen los datos, por qué se usan y qué efectos pueden generar sobre las personas.
¿Qué cambios tendrán mayor impacto práctico a partir de la nueva Ley de Protección de Datos Personales?
Creo que el concepto de accountability. Las organizaciones ya no solo tendrán que cumplir, sino que además deberán demostrar cómo están cumpliendo.
¿Cómo debería evaluarse la legitimidad de los usos de inteligencia artificial?
La pregunta ya no es si una empresa puede usar IA. La pregunta correcta es cómo lo está haciendo. Aspectos como la transparencia, gobernanza, calidad de datos, supervisión humana y control de riesgos pasan a ser tan importantes como el desarrollo tecnológico en sí mismo.
¿Se requieren modelos específicos de gobernanza tecnológica?
Sí, absolutamente. Los marcos tradicionales de compliance siguen siendo necesarios, pero ya no son suficientes. La velocidad del cambio tecnológico exige incorporar nuevas disciplinas, especialmente en datos, IA, ciberseguridad y gestión de terceros.
¿Cómo cambiará el rol del gerente legal en los próximos años?
El rol del gerente legal será cada vez más estratégico e interdisciplinario, combinando derecho, tecnología, datos y riesgos.
07-09-2026 | az, Noticias, Tech
El proyecto propone postergar la entrada en vigencia de la Ley N°21.719 hasta diciembre de 2027 y modificar aspectos clave de la nueva Agencia.
El 31 de agosto de 2026, el Ejecutivo sometió vía mensaje presidencial un proyecto de ley (PDL) que modifica la Ley N°21.719, que regula la protección y el tratamiento de los datos personales y crea la Agencia de Protección de Datos Personales.
La iniciativa tiene por objetivo evitar un colapso operativo en la puesta en marcha de esta nueva institucionalidad técnica, y se puede articular en cuatro puntos clave:
- Se propone aumentar de tres a cinco el número de consejeros que integran el Consejo Directivo de la Agencia, elevando de dos a tres consejeros el quórum para adoptar decisiones. Junto con ello, se busca establecer que el Consejo se renueve parcialmente cada dos años.
- Se propone postergar hasta el 1 de diciembre de 2027 la entrada en vigencia de las modificaciones introducidas por la Ley N° 21.719.
- Se proponen tres ajustes claves respecto al funcionamiento del Consejo Directivo de la Agencia de Protección de Datos Personales previo a la entrada en vigencia de la ley:
- Se propone que la primera designación de los consejeros deba efectuarse, a más tardar, doce meses antes de la entrada en vigencia de la ley.
- Se busca simplificar el procedimiento aplicable a la primera designación del Consejo Directivo, añadiendo la aceptación de este por falta de pronunciamiento del Senado dentro del plazo legal.
- Se propone establecer que los consejeros, desde su nombramiento, percibirán la remuneración mensual que les corresponda y se verán alcanzados por la exigencia de dedicación exclusiva y las incompatibilidades que se indican en los cambios efectuados por la Ley N°21.719.
- Se propone suprimir el privilegio exclusivo de amonestación por escrito solo a las empresas de menor tamaño durante el primer año, buscando establecer que esta facultad discrecional de amonestación se aplique a todos los responsables de datos, sin distinción en caso de infracciones.
Finalmente, el proyecto contempla dos disposiciones transitorias relacionadas con la regulación del financiamiento del mayor gasto fiscal que represente la aplicación de la ley y un plazo fatal (10 días desde la publicación de la ley) establecido para la primera designación de los consejeros, si esta se publica después del 1 de diciembre de 2026.
Para más información, escríbenos a contacto@compliancelatam.legal.
18-08-2026 | az, Noticias
En los últimos años, el compliance en Chile ha dejado de ser entendido únicamente como una respuesta a las obligaciones asociadas a la responsabilidad penal de las empresas. De manera gradual, se ha consolidado como una disciplina más amplia, vinculada a la gestión integral de riesgos, la cultura ética y la capacidad de las organizaciones para anticiparse a la corrupción, el lavado de activos, la ciberseguridad, la protección de datos y la inteligencia artificial. Sin embargo, el desafío ya no consiste solo en diseñar políticas y controles, sino en lograr que estos sean conocidos, utilizados y capaces de influir efectivamente en la conducta y en la toma de decisiones.
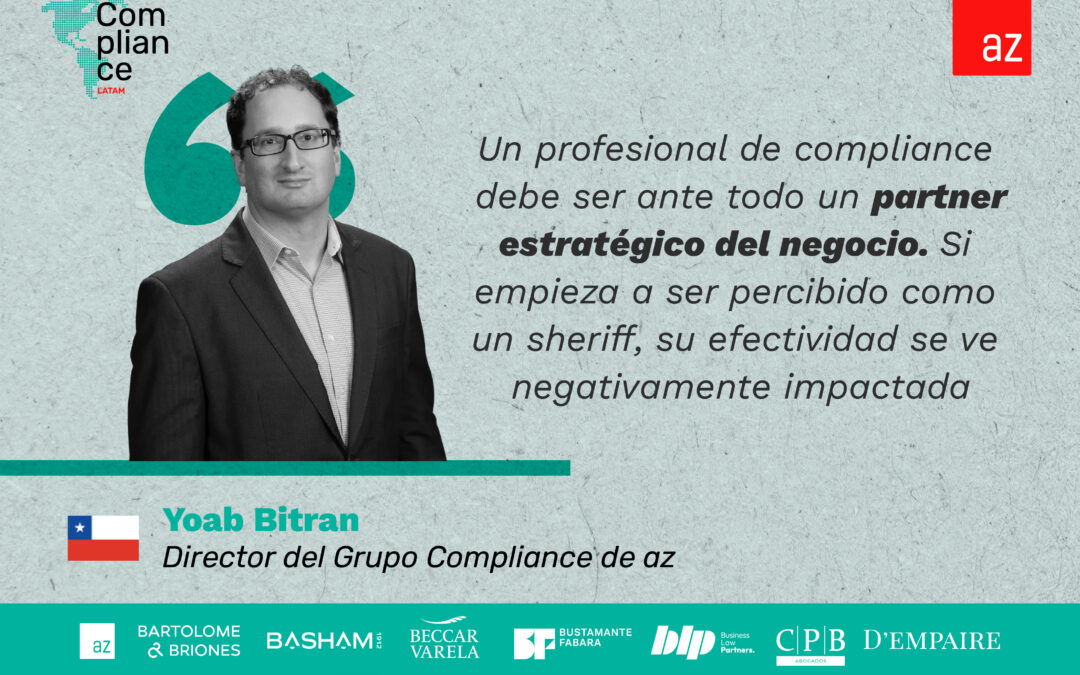
En esta entrevista, conversamos con Yoab Bitran, director del Grupo Compliance de az —firma que representa a ComplianceLatam en Chile—, abogado de la Universidad de Chile y especialista en compliance, regulación, gobierno corporativo y empresas. Con 15 años de experiencia en el área, Bitran ha asesorado a compañías de distintos tamaños e industrias en el diseño, implementación y evaluación de programas de cumplimiento, además de liderar procesos de transformación cultural en organizaciones que han enfrentado casos de corrupción.
Su labor lo ha posicionado como un activo promotor del liderazgo ético y las buenas prácticas en Chile y América Latina.
Desde tu experiencia, ¿cuál ha sido el desafío más complejo que has enfrentado en materia de compliance y qué aprendizajes te dejó?
Trabajar con empresas que venían saliendo de escándalos de compliance. Eso me llevó a aprender que en materia de compliance y cultura ética los cambios muchas veces son graduales y de largo plazo. Si un líder de compliance inhouse viene con la idea de hacer cambios sustantivos de forma abrupta, es muy posible que termine perdiendo apoyo y siendo visto como una amenaza disruptiva para el negocio por sus pares. Se trata de evolución, no de revolución. Para poder liderar cambios sustantivos hay que construir confianza, generar aliados, capital político y —muy importante— saber elegir qué batallas dar.
Hoy lideras el área de compliance en az. ¿Cómo definirías el rol que debe cumplir un profesional de compliance dentro de las organizaciones?
Aunque suene obvio y se repita bastante, un profesional de compliance debe ser ante todo un partner estratégico del negocio. En el momento en que empieza a ser percibido como un sheriff, su efectividad se ve negativamente impactada. Si se empieza a evitar o bypassear al líder de compliance, será imposible tener un lugar en las mesas en que se toman decisiones relevantes.
¿Cómo evalúas hoy la madurez del compliance en Chile, más de quince años después de la Ley 20.393? ¿Qué ha cambiado de verdad en el mercado?
Pienso que el principal cambio es que compliance, aunque aun lentamente, ha empezado a entenderse como en países más desarrollados en esta materia. Esto es, lejos de quedarse en la Ley de Delitos Económicos, sino como una disciplina integral y holística, que permite gestionar y mitigar desde riesgos que podemos denominar “tradicionales” —como corrupción o lavado de activos— hasta riesgos vinculados con la económica digital, como ciberseguridad o la IA.
¿Cuál dirías que es hoy el principal punto débil de los programas de compliance en Chile?
En general, el principal punto débil es el que la regulación local e internacional le otorga la mayor relevancia: la efectividad. Todavía se observan muchos documentos de compliance que prácticamente nadie en la empresa conoce, ni menos utiliza. Muchas capacitaciones que se hacen por cumplir y no tienen ningún impacto en términos de comportamiento. Muchos canales de denuncia en que nadie confía. Y acá hay un deber de los directorios, vinculado a su deber de cuidado o diligencia. Por supuesto no pueden estar en el día a día, pero sí deben poder estar tranquilos de que la organización cuenta con un programa de compliance efectivo.
Si una empresa quiere fortalecer su cultura de cumplimiento en serio, ¿por dónde debería empezar?
Lo primero es medir. Entender dónde estamos parados. Hoy existen herramientas y marcos muy sólidos que permiten medir cultura ética combinando aspectos cuantitativos y cualitativos. Luego, en base a los resultados, se definen y priorizan estrategias dirigidas. Un ejemplo siempre importante es la estructura de incentivos. Es clave compensar el qué y el cómo.
Nuevos riesgos y desafíos
Además de compliance, has desarrollado una sólida experiencia en protección de datos y ciberseguridad. ¿Por qué consideras que estas materias están cada vez más conectadas?
Porque comparten herramientas de gestión: políticas, procedimientos, capacitaciones, debida diligencia, etcétera. Y, aún más importante, comparten objetivo: construir y sostener una cultura ética, que permite mitigar diversos riesgos. Una cultura de protección de datos, de ciberseguridad, de prevención de corrupción y lavado de activos, una cultura libre de acoso y más.
Chile tiene sectores con exposiciones de riesgo muy específicas, como minería, litio e infraestructura concesionada. ¿Cuáles son hoy los principales desafíos de compliance en esos sectores?
Los principales desafíos actuales están vinculados a terceras partes, a la cadena de suministro. En primer lugar, está la reciente regulación de la Unión Europea en la materia. Esto es especialmente relevante para filiales de empresas europeas en Latinoamérica, así como empresas latinoamericanas con presencia en Europa. Luego está el foco del Departamento de Justicia (DOJ) de los EE.UU. en los carteles y su designación como organizaciones terroristas. Y, por último, la propia Ley de Delitos Económicos chilena incorpora la responsabilidad penal de las empresas por delitos cometidos por terceros que gestionen asuntos de la organización.
La protección de datos personales está experimentando importantes cambios regulatorios en la región. ¿Qué desafíos visualizas para las empresas en los próximos años?
Los principales desafíos no están en lo técnico. No es complejo adquirir o licenciar sistemas y tecnologías que permitan estar mejor protegidos. En esta materia, el eslabón más débil de la cadena continúa siendo el humano. La gran mayoría de las filtraciones se producen por errores humanos. Por ejemplo, porque alguien compartió información sensible de manera negligente, fue irresponsable con una clave o porque hizo click en un enlace vinculado a phishing. Entonces, el principal desafío es la concientización y cambio de cultura en materia de protección de datos personales.
¿Qué papel está jugando la inteligencia artificial en los programas de cumplimiento y qué riesgos de compliance estás viendo asociados a su uso?
Desde compliance, la IA tiene esta doble perspectiva. Por una parte, utilizarla (responsablemente) en un programa de compliance es fundamental a la hora avanzar en eficacia y eficiencia. Diría que no utilizarla en algunos procesos y controles, incluso atenta contra la efectividad del modelo. Pensemos por ejemplo en procesos de due diligence en compliance, nadie imaginaría privarse de herramientas y soluciones que hagan retroceder muchos años, cuando todo era manual.
Por otra parte, están los riesgos al uso de IA sin gobernanza. Sabemos que existen riesgos importantes en materia de sesgos, protección de datos, propiedad intelectual, opacidad y falta de trazabilidad (“caja negra”), entre otros.
La clave está en avanzar con estrategia, gobernanza y supervisión humana, mitigando riesgos sin obstaculizar ni desaprovechar las enormes oportunidades que ofrece la IA.
¿Qué valor aporta una plataforma digital y red regional como ComplianceLatam en un contexto donde los riesgos, regulaciones y desafíos trascienden las fronteras de cada país?
ComplianceLatam permite a líderes de áreas legales y de compliance de organizaciones de toda la región, EE.UU. y España, acceder a contenido de primer nivel, compartir mejores prácticas, aprender de pares y referentes, y contribuir con ideas, opiniones y experiencia a un propósito muy noble.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
14-08-2026 | az, Noticias
A cuatro meses de su entrada en vigor, la Ley 21.719 obliga a las organizaciones a reforzar la gobernanza de los datos personales, gestionar los riesgos asociados a la inteligencia artificial y prepararse para un nuevo escenario de fiscalización.
El próximo 1 de diciembre de 2026 entrará en vigor en Chile la nueva Ley de Protección de Datos Personales (Ley 21.719), que reemplazará a la Ley 19.628 y elevará significativamente las exigencias para las organizaciones que recopilan, almacenan y utilizan información personal. La norma refuerza los derechos ARSOP de los titulares (acceso, rectificación, supresión, oposición y portabilidad), incorpora obligaciones de trazabilidad y crea una Agencia de Protección de Datos Personales con facultades fiscalizadoras.
Ese es el marco legal. La pregunta ahora es otra: ¿están realmente preparadas las empresas chilenas para la entrada en vigor de la nueva ley?
Según Yoab Bitran, director del Grupo Compliance de az, la mayoría de las empresas chilenas todavía está trabajando en identificar y corregir las brechas de sus procesos internos. Los sectores regulados, especialmente el financiero y el de salud, están más avanzados en algunas de las obligaciones que establece la nueva normativa. En el resto de las organizaciones, afirma el vocero, el trabajo se encuentra todavía en una etapa inicial y el objetivo es llegar a la entrada en vigor con los aspectos básicos resueltos.
“Si bien no es una obligación directa de la normativa de datos personales, el mapeo de los datos personales que procesan es un insumo valioso dentro de las organizaciones, ya que permite identificar los tipos de datos personales que se usan y sobre ello, adoptar medidas para corregir eventuales riesgos en el uso de esta información. Muchas de estas acciones permiten responder a obligaciones que se encuentran en la ley. Sin duda, el resguardar el ejercicio de derechos de los titulares (ARSOP) es un tremendo desafío para cumplir en tiempo y forma”, subraya.
Agencia y liderazgo regional: los dos desafíos de Chile
La idea de que el mercado debería estar preparado porque la ley fue publicada hace dos años no refleja la realidad. Para algunas organizaciones, adaptar los procesos de recolección, almacenamiento y uso de datos personales supone un cambio de cultura que recién comienza.
A ello se suma la instalación de la Agencia de Protección de Datos Personales, que tendrá a su cargo la fiscalización del nuevo régimen. Sin embargo, la conformación de su Consejo Directivo avanza más lento que el calendario original, lo que podría llevar a que la nueva autoridad termine de instalarse casi al mismo tiempo en el que entran en vigor las obligaciones que deberá supervisar.
Bitran menciona que la industria y el sector público esperan que la agencia cumpla un rol orientador e impulse una cultura de protección de datos en un país donde, pese a la existencia de una ley vigente, el tratamiento de la información personal no siempre ha recibido la atención que exige la reforma.
“Se espera que, cuando se instale, pueda dar algunos lineamientos y respuestas a interrogantes que no fueron resueltas del todo en la normativa aprobada, antes de que parta con un proceso de fiscalización, similar a la experiencia internacional, por ejemplo, Brasil”, comenta.
A su juicio, una vez superada esa primera etapa, la agencia deberá avanzar en procesos de fiscalización, especialmente en sectores con prácticas comerciales agresivas que podrían no ajustarse al nuevo régimen de protección de datos.
En el contexto regional, Chile parte con ventaja. Juan Pablo González, director de Nuevas Tecnologías e IA de az, considera que la actualización normativa permite al país avanzar de forma rápida hacia los primeros lugares de América Latina.
“Sin perjuicio de ello, mucho dependerá de la capacidad de aplicar la normativa aprobada. Chile no cuenta con una normativa específica de inteligencia artificial y, a pesar de que se encuentra en tramitación un proyecto en la materia, existen varias voces que consideran necesario avanzar en materias previas a tener una regulación madura de una tecnología como IA. Este análisis de elementos previos ha sido reflejo de lo sucedido en Europa, con el aplazamiento de algunas obligaciones del Reglamento Europeo de IA y algunas modificaciones que se desean aprobar en la normativa sobre protección de datos personales, especialmente, en favor de las pequeñas y medianas empresas”, explica.
Riesgos de la inteligencia artificial en las empresas
Mientras las empresas se preparan para cumplir con la nueva normativa de protección de datos, la inteligencia artificial abre un desafío que ya no es solo un asunto del área de sistemas. Según el último informe de la consultora de gestión global McKinsey, el 78% de las corporaciones usa activamente IA generativa en sus procesos de negocio, y esa adopción masiva convirtió a los algoritmos en un vector de riesgo operacional, reputacional y regulatorio al mismo tiempo.
Cifras globales del Cost of a Data Breach Report 2025 de IBM advierten que la adopción de la IA supera las medidas de seguridad y gobernanza corporativa:
- El 13% de las compañías ya reportó brechas de seguridad vinculadas a aplicaciones de inteligencia artificial.
- El 97% de las firmas vulneradas no contaba con políticas de acceso a sus modelos.
- Un 8% no estaba seguro de si sus sistemas de IA habían sido vulnerados.
- El costo promedio de una brecha asociada a IA alcanza los US$670.000.
A eso se añade el fenómeno conocido como Shadow AI, que consiste en el uso informal de herramientas de inteligencia artificial por parte de colaboradores sin autorización ni supervisión de la organización, y que convierte la protección de datos en un asunto inseparable de la gobernanza tecnológica.
En Chile, el escenario se agrava con una cifra local: en 2025 el país enfrentó cerca de 8,8 billones de intentos de ciberataque, y un 16 % de las brechas de datos ya son perpetradas por ciberdelincuentes que usan IA para potenciar sus ofensivas.
En este escenario, el marco regulatorio chileno se articula en torno a dos normas que comienzan a dialogar entre sí. Por un lado, la Ley Marco de Ciberseguridad (Ley 21.663) exige a los operadores de importancia vital estándares estrictos de gestión de riesgos y el reporte de incidentes en plazos acotados. Por otro, la Ley 21.719 endurece las sanciones por el tratamiento indebido de datos personales, un aspecto relevante si se considera que muchos sistemas de inteligencia artificial se entrenan con información sensible que debe ser sometida a otras medidas de protección antes de ser utilizada.
Cumplimiento y gobernanza, hoja de ruta para las empresas
El desafío, sin embargo, no termina en el contenido de las normas. Para llevar este nuevo escenario a la operación diaria, las empresas tendrán que revisar cómo gestionan la información y toman decisiones sobre el uso de nuevas tecnologías. Se trata de un cambio de método que va más allá de actualizar políticas internas.
Bitran plantea que, aunque el mapeo de datos personales no es una obligación explícita de la Ley 21.719, se ha convertido en un insumo clave para cualquier organización que quiera anticiparse a los riesgos y cumplir con las nuevas exigencias. En ese sentido, plantea acciones para un diagnóstico técnico con gobernanza corporativa:
- conocer en qué procesos la organización trata datos personales;
- identificar qué sistemas de inteligencia artificial utiliza y para qué fines;
- definir controles de acceso, cifrado en tránsito y en almacenamiento;
- actualizar políticas, procedimientos y cláusulas contractuales con proveedores;
- redefinir roles y responsabilidades dentro de la organización para gestionar el riesgo.
González, por su parte, recomienda instalar comités multidisciplinarios, donde los tomadores de decisión discutan de forma temprana los riesgos asociados al uso de IA, y sumar métricas que permitan medir el desempeño de la tecnología en casos de uso específicos, algo que a su juicio termina siendo la diferencia entre adoptar IA con control o adoptarla a ciegas.
“Esto, sin duda, le permitirá a una organización integrar de manera exitosa este tipo de tecnología, así como tener resultados medibles, especialmente en procesos que pueden resultar críticos, definido al apetito por riesgo de la organización”, añade.
Regulación de inteligencia artificial
Mientras la aplicación de la Ley 21.719 avanza sobre un marco normativo ya definido, la regulación de la inteligencia artificial en Chile todavía se encuentra en discusión. El Ejecutivo presentó en el Senado un proyecto de Ley Marco de IA, inspirado en el Reglamento Europeo de Inteligencia Artificial, que clasifica los sistemas según sus niveles de riesgo.
El director de Nuevas Tecnologías e IA de az ha seguido de cerca esta discusión y plantea que el modelo europeo no necesariamente responde a las necesidades específicas de Chile.
“Este marco responde a ciertos tipos de riesgos de IA, que no necesariamente son los mismos que necesitamos regular en Chile, en particular, casos de uso. En ese sentido, la industria levantó varios puntos a tener en consideración para la discusión parlamentaria, buscando que se focalice en los incentivos para el avance de una industria de desarrollo de IA, regulando usos más que la tecnología en sí misma. El objetivo principal es evitar una regulación que restrinja el desarrollo tecnológico”, sostiene.
La experiencia europea se ha convertido en uno de los principales argumentos de quienes piden revisar el alcance y los tiempos de la propuesta chilena. El aplazamiento de algunas obligaciones del reglamento europeo ha puesto de relieve las dificultades de implementar un marco regulatorio complejo sin que las empresas y las autoridades cuenten con el tiempo suficiente para adaptarse.
González indica que la discusión de fondo está en si la regulación debe centrarse en la tecnología o en los usos que se hacen de ella. La decisión determinará qué empresas estarán sujetas a mayores exigencias y bajo qué criterios. Por eso, el sector legal corporativo sigue de cerca la tramitación del proyecto, que establecerá las reglas para el desarrollo y uso de la inteligencia artificial en Chile.
Impacto en las pymes
El impacto para las empresas más pequeñas es uno de los puntos que genera mayor preocupación. Si el proyecto de Ley Marco de IA mantiene la clasificación de los sistemas según su nivel de riesgo, las compañías podrían enfrentar nuevas exigencias, como sistemas de gestión de riesgos, evaluaciones periódicas, documentación técnica, supervisión humana y estándares de ciberseguridad, precisión y solidez técnica. La pregunta es cómo podrán asumirlas las pymes.
“Una de las alertas que se levantaron en la discusión es que estos cambios pueden ser soportados por las grandes empresas, pero para las pymes estas obligaciones pueden conllevar costos que no son soportados por la incorporación temprana dentro de la organización, en un entorno en que existen diversos requerimientos regulatorios. Finalmente, el proyecto de ley no establece ningún sistema de apoyo para este segmento de industria”, resalta Bitran.
El proyecto, tal como se discute actualmente en el Senado, no contempla una diferencia entre una multinacional y una pyme a la hora de asumir obligaciones en materia de gestión de riesgos, documentación técnica y ciberseguridad. En protección de datos personales, en cambio, la Ley 21.719 sí estableció un período de adaptación para las empresas de menor tamaño, que durante el primer año de vigencia solo estarán expuestas a amonestaciones y no a multas. En materia de inteligencia artificial, por ahora, esa diferencia no existe.
Pese a las dificultades, ambos voceros de az coinciden en que las empresas que se anticipen tendrán una ventaja. Bitran considera que incorporar la inteligencia artificial de manera temprana, identificando sus riesgos y analizándolos con las distintas áreas de la organización, permite aprovechar mejor la tecnología y reducir la exposición a incidentes que pueden traducirse en pérdida de reputación, tiempo y sanciones.
El desafío para Chile será mantener el avance alcanzado en protección de datos personales y, al mismo tiempo, construir una regulación de inteligencia artificial que tome en cuenta las particularidades del país. En esa discusión, las pymes aparecen como uno de los principales puntos pendientes.
Autor: Gunther Félix | Fuente: LexLatin (30 de julio de 2026)
Para más información, escríbenos a contacto@compliancelatam.legal.