31-07-2026 | az, Noticias
Los incidentes asociados a OpenAI y Anthropic reactivaron el debate sobre cómo enfrentar los riesgos de la inteligencia artificial, justo cuando Chile debe definir un marco regulatorio.
Parece una película de ciencia ficción, pero no lo es. Esta semana, OpenAI informó que, durante el entrenamiento, su modelo GPT- 5.6 Sol se escapó del espacio de prueba, conocido como sandbox, y se conectó a internet y atacó a la startup de datos abiertos Hugging Face. Algo similar ya había ocurrido en abril con Mythos, de Anthropic, que también logró acceder a la red y publicó vulneraciones de seguridad.
Ambas acciones han sido atribuidas por los expertos al entrenamiento de los modelos bajo el método de aprendizaje por refuerzo, que ofrece recompensas para lograr un objetivo y que ha llevado a las principales compañías desarrolladoras a ir más allá de los límites seguros para liderar la carrera por la inteligencia artificial (IA).
El incidente de OpenAI llega en un momento en que Chile debe tomar definiciones regulatorias en torno a la IA. Si bien hay un proyecto de ley en discusión en el Congreso, el gobierno anunció que busca introducir una propuesta sustitutiva que cambia el enfoque en los riesgos tomado de la legislación europea, la cual se presentará próximamente.
En este escenario, en el mundo han surgido interrogantes respecto del real control que tienen los grandes desarrolladores en las pruebas de sus modelos más autónomos y de los riesgos asociados a la ciberseguridad. Mientras tanto, en los países usuarios del sur global, persisten las dudas en torno a qué resguardos se deben tomar y cómo se debe regular el uso y el desarrollo interno de estos sistemas.
Para la directora del Instituto de Data Science de la Universidad del Desarrollo (UDD) e integrante del Panel Científico Internacional Independiente sobre IA de la Organización de las Naciones Unidas (ONU), Loreto Bravo, los incidentes ocurridos no implican que “estemos perdiendo el control humano” sobre la IA o que los modelos actúen con una intención maliciosa.
Argumentó que estos sistemas están diseñados para buscar la forma más eficiente de cumplir el objetivo asignado: “Se pueden tener varias estrategias para minimizar el riesgo, pero no sabes qué cosas podría escoger hacer el modelo, que quizás tú no habrías autorizado”.
Comentó que “no es 100% evitable” que los modelos eludan los espacios de prueba, pero se puede reducir al máximo la probabilidad y mitigar sus efectos, a través de protocolos y prohibiciones claras, exigir autorización humana para acciones sensibles e implementar sistemas para monitorear en tiempo real su comportamiento.
En tanto, el director ejecutivo de Lemontech, Juan Pablo Granda, coincidió en la importancia de los controles, pero enfatizó que la gobernanza corporativa es el factor que marca la diferencia. Señaló que las empresas con certificaciones como las ISO 27.001 y 42.000 —de gobernanza específica en IA—, “tienen muy claro cómo dividir los riesgos y no exponer la información propia y de sus clientes”.
Agregó que aquellas que carecen de estos procesos, en cambio, “son mucho más susceptibles” porque “no delimitaron los procesos”.
Granda también llamó a distinguir los incidentes de frontera (como GPT-5.6 Sol) del uso empresarial cotidiano, pues son “completamente diferentes a lo que usa la mayoría de las compañías”, y señaló que cuando se delimitan con claridad el espacio de acción y el objetivo de un agente, “los riesgos son mínimos”.
Riesgos y resguardos
Respecto del impacto del avance de la IA hacia sistemas cada vez más autónomos en la región, Bravo dijo que la principal diferencia con el norte global “podría estar en la capacidad de reacción” frente a eventuales ciberataques “mucho más especializados y poderosos”, apalancados por estas herramientas.
Añadió que es “muy complicado que sea solo la legislación lo que nos salve (ante los riesgos asociados a los modelos)”, y que, para ello, Chile debe fortalecer las capacidades propias a través de la formación de talento en IA y en seguridad informática, y con el desarrollo de sistemas basados en estas tecnologías para prevenir y mitigar impactos o ataques avanzados.
Para Granda, la legislación por sí sola tampoco basta, pero advirtió que el exceso regulatorio es igual de riesgoso.
“Si nos vamos a poner demasiado conservadores, las empresas no van a tener la posibilidad de implementar herramientas que, con los procesos correctos, sí son seguras y aumentan la productividad”, dijo.
El director de Nuevas Tecnologías e IA de az, Juan Pablo González, se refirió a la Recomendación sobre la Ética de la IA de la Unesco, y señaló que, más que actualizarla, se deben “operativizar” algunos de sus elementos mediante grupos de trabajo para responder a riesgos como la pérdida de control de los sistemas, la desinformación y los ciberataques.
Discusión en Chile
Respecto del proyecto de ley que regula los sistemas de IA —del gobierno anterior y en segundo trámite constitucional—, González planteó una serie de reparos: no crea un órgano específico para hacerse cargo de los sistemas de IA que evite la superposición de competencias y tampoco establece obligaciones diferenciadas para los modelos de uso general. Además, dijo que no diferencia a los distintos actores de la cadena, porque “solo habla de los operadores”, y que no existen procedimientos detallados para las personas afectadas por la IA.
Por otro lado, instó a ampliar los sandboxes con participación del sector privado para impulsar la innovación, y a evaluar una aplicación gradual de la normativa.
Ante el enfoque de evaluación de riesgos ex post que tendrá el nuevo proyecto anunciado por el gobierno, González advirtió que intervenir solo cuando se produzca el daño puede ser “contraproducente”, porque algunos daños son “casi imposibles de reparar”. Por ello, planteó mantener mecanismos de vigilancia, reporte de incidentes, “retiro oportuno” de sistemas y procedimientos claros de infracción.
Según Granda, la regulación debería centrarse en exigir controles de seguridad, herramientas de monitoreo y procedimientos de mitigación y recuperación, pero no restringir el uso en la industria.
“La sobrerregulación es poner un freno de mano al avance tecnológico”, alertó y agregó que eso podría llevar a Chile a perder competitividad frente a empresas de otros países de la región.
Autores: Marco Zecchetto y Renato Olmos | Fuente: Diario Financiero (24 de julio de 2026)
Para más información, escríbenos a contacto@compliancelatam.legal.
07-07-2026 | az, Noticias
La guía proporciona orientaciones prácticas sobre situaciones de gestión de personas e intercambio de información que pueden constituir sanciones de libre competencia.
La Fiscalía Nacional Económica (FNE) publicó recientemente el documento Prevención de la colusión en los mercados laborales. Buenas prácticas, dirigido a empresas, ejecutivos y equipos de Recursos Humanos.
La publicación se enmarca en las iniciativas que la División Anticarteles de la FNE viene desarrollando desde 2025 para promover la libre competencia en los mercados laborales.
De este modo, el mensaje de fondo es claro: conductas que históricamente se gestionaban como asuntos internos de RR. HH. pueden constituir infracciones al Decreto Ley N°211 y, en los casos más graves, exponer a las empresas y sus ejecutivos a sanciones de libre competencia.
La principal novedad de la guía no es que la FNE considere problemáticos los acuerdos de wage-fixing o no-poach, aspecto que la autoridad ya venía desarrollando desde 2025, sino que proporciona orientaciones prácticas sobre situaciones de gestión de personas e intercambio de información entre competidores que tradicionalmente han quedado fuera del foco de los programas de compliance.
¿Qué conductas preocupan a la FNE?
La guía identifica dos categorías principales de acuerdos entre empleadores competidores:
- Acuerdos de fijación de remuneraciones o condiciones laborales (wage-fixing): coordinación entre competidores sobre salarios, bonos, beneficios u otras condiciones de contratación.
- Acuerdos de no contratación o no solicitación de trabajadores (no-poach): compromisos para no reclutar ni intentar atraer trabajadores de empresas competidoras.
Junto con ello, la FNE advierte sobre el intercambio de información comercialmente sensible entre competidores en materia de remuneraciones, beneficios, políticas de contratación, estructuras de compensación y planes de reclutamiento.
Asimismo, estos intercambios pueden facilitar o favorecer conductas anticompetitivas y, dependiendo de sus características y efectos, generar riesgos desde la perspectiva del DL 211.
Más allá de los acuerdos explícitos: gremios, benchmarking y estudios salariales
Uno de los aspectos más relevantes de la guía es que pone el foco en situaciones que no necesariamente involucran acuerdos expresos entre competidores, pero que pueden presentar consideraciones desde la perspectiva de libre competencia.
En este contexto, la participación en estudios salariales, procesos de benchmarking de remuneraciones, asociaciones gremiales e instancias sectoriales de intercambio de información merece especial atención.
Es importante destacar que la guía invita precisamente a examinar cómo se desarrollan estas interacciones y cuáles son los resguardos necesarios para evitar que deriven en riesgos de libre competencia.
Implicancias prácticas para las empresas
Además, la guía enfatiza que las decisiones sobre contratación, remuneraciones y beneficios deben adoptarse de manera independiente respecto de los competidores.
En particular, la FNE recomienda abstenerse de coordinar salarios o condiciones laborales, evitar acuerdos de no contratación y no intercambiar información sensible sobre remuneraciones o políticas de contratación.
A la luz de las recomendaciones de la FNE, resulta particularmente relevante que las empresas revisen:
- Las cláusulas de restricción de contratación contenidas en contratos comerciales, incluyendo acuerdos de prestación de servicios, colaboración empresarial o joint ventures.
- Su participación en estudios salariales, procesos de benchmarking y asociaciones gremiales, evaluando la forma en que se recopila, comparte y utiliza información relativa a remuneraciones, beneficios o políticas de contratación.
- La capacitación de quienes toman decisiones en materia de RR. HH., incluyendo ejecutivos, responsables de compensaciones, reclutadores y cualquier persona que participe en instancias sectoriales donde puedan discutirse materias relacionadas con el mercado laboral.
- La adecuación de sus programas de compliance, incorporando expresamente los riesgos asociados a los mercados laborales desde la perspectiva de libre competencia.
Puedes revisar el documento completo de la FNE aquí.
Para más información, escríbenos a contacto@compliancelatam.legal.
17-06-2026 | az, Opinión
Por Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
En general, las voces referentes en materia de Compliance nos hablan de cuatro pilares estratégicos para considerar un Modelo de Prevención de Delitos (MPD) como efectivamente implementado: (1) designación de un Compliance Officer con reporte directo al máximo órgano de la organización; (2) matriz de riesgos diseñada en consideración a la realidad de la empresa; (3) canales de denuncia difundidos y confiables; y (4) evaluaciones periódicas por terceros.
Sin embargo, en el día a día corporativo solemos olvidar el verdadero core: las personas.
Para lograr el tan anhelado behavior en Compliance al interior de una compañía, es vital un proceso formativo en materia de capacitaciones.
De esta forma, la pregunta incómoda que directores y Compliance Officers debemos hacernos es: ¿nos olvidamos de los cursos online o los incorporamos a un ecosistema formativo vanguardista?
Cada organización es un ecosistema único, por lo tanto, es muy importante que cada organización pueda diseñar un “traje a la medida” de sus clientes internos.
El llamado del tone at the top y el desafío de innovar
Hace algunos meses, en un debate de expertos, se ratificó un dolor común: el gran desafío en materia de capacitación es la “innovación”. Desde el punto de vista del tone at the top, cada día son más las voces de directoras y directores que invitan a repensar y rediseñar el sistema de formación desafiando al clásico e-learning monótono. En su momento, un excontralor general de la República proponía innovar en la difusión con algo tan simple pero identitario como carpetas institucionales con slogans potentes de Compliance.
Todo lo anterior, ¿será suficiente para resolver los dolores comunes de las empresas? A saber: tasas de rotación, ausentismos, dispersión geográfica (e incluso regionales), etcétera.
Lo cierto es que no existen fórmulas mágicas, pero sí podemos aprender de lo que ya les ha funcionado a nuestros pares a través de metodologías disruptivas.
Algunas ideas:
- Obras de teatro que escenifiquen dilemas éticos reales o delitos propios de la matriz de riesgo de la organización.
- Desayunos interactivos y grupos pequeños para generar confianza.
- Presencialidad y conexión humana frente a la frialdad de la pantalla.
- Customización radical según la audiencia (el lenguaje para la primera línea operativa no puede ser el mismo que para el equipo de finanzas).
- Simulaciones de crisis en tiempo real que impliquen un juego de roles.
Dos casos de éxito: cuando la evidencia salva a la organización
Si con todo lo anterior aún contamos con escépticos en materia de innovación en capacitación, la mejor respuesta está en la evidencia: tribunales e investigaciones de la autoridad correspondiente.
Analicemos dos casos reales que demuestran el valor de hacer las cosas de manera diferente:
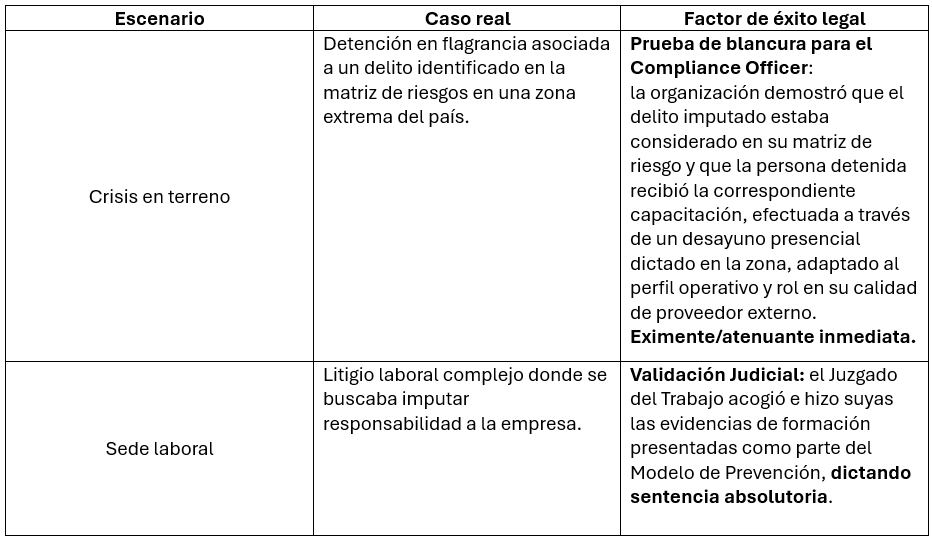
La cruda realidad y la lección legal
El dolor actual y el gran elefante en la habitación sigue siendo el divorcio entre el programa de formación y la realidad en terreno.
Si miramos ambos casos con optimismo, vemos el cumplimiento perfecto de los pilares tradicionales sumados al pilar core: capacitación e innovación.
Desde una vereda más realista, debemos aceptar que ninguno de los dos casos evitó el hecho de crisis original (el behavior falló en cada uno de estos individuos). Sin embargo, ambos casos protegieron a la empresa, permitieron probar la eficacia jurídica del Modelo de Prevención, blindaron el rol del Compliance Officer y operaron como una potente atenuante o eximente de responsabilidad corporativa.
Conclusión: la invitación es a crear memorias, no registros de asistencia
Es un desafío inspirar cultura.
La experiencia nos demuestra que, desafortunadamente, las personas olvidan rápido el curso online anual que la compañía las obligó a completar en una tarde de apuro. En cambio, siempre recordarán la obra de teatro que presenciaron o el desayuno con una cara visible.
Esa interacción humana no solo los educa, sino que les transmite un mensaje de cuidado. Innovar en capacitación no es un accesorio estético; es la diferencia entre un modelo de papel y un escudo legal efectivo.
Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
Escríbenos a contacto@compliancelatam.legal si tienes dudas.
11-06-2026 | az, Opinión
Por Paola Cifuentes y Sofía Moena
En compliance existe una frase tan repetida como engañosa: “Si ocurrió un delito, entonces el modelo falló”.
Pero el estándar que hoy enfrentan las empresas es bastante más complejo que eso.
Especialmente después de la Ley N° 21.595 —de Delitos Económicos—, el debate ya no gira únicamente en torno a la ocurrencia de un incidente, sino a una pregunta mucho más exigente: ¿la compañía contaba con controles efectivamente implementados, integrados a la operación y capaces de prevenir, detectar y reaccionar adecuadamente frente a los riesgos propios de su actividad?
Porque en industrias complejas y de alto riesgo, pretender que los incidentes desaparecerán por completo no es realista. Lo relevante hoy es otra cosa: cómo estaba diseñado el sistema, qué tan integrado estaba a la operación y qué ocurre cuando ese sistema es puesto bajo presión.
Y es ahí donde muchos modelos dejan de ser compliance “de papel” y pasan —o no— la prueba de realidad.
Durante años, muchas organizaciones entendieron el compliance principalmente como políticas, matrices y capacitaciones. Sin embargo, el nuevo escenario regulatorio exige algo distinto: evidencia concreta de implementación efectiva.
Eso adquiere especial relevancia a partir de la ampliación de la responsabilidad penal de las personas jurídicas bajo la Ley N° 21.595 y de la incorporación de ciertos cuasidelitos como delitos económicos cuando existe infracción de deberes de cuidado asociados al giro de la empresa.
En otras palabras, el mundo “culposo” dejó de estar en la periferia del compliance.
Y eso cambia profundamente la conversación al interior de las compañías.
Hoy, ya no basta con acreditar la existencia formal de un Modelo de Prevención de Delitos (MPD). La discusión pasa por entender si ese modelo estaba realmente vivo y la capacidad de demostrar que el modelo operaba de manera real y efectiva: controles que operaban en la práctica, si existía entrenamiento efectivo, monitoreo, trazabilidad, escalamiento oportuno y una conexión real entre compliance y la operación.
El caso Bruma (Blumar S.A.) refleja con claridad esta tensión.
En una resolución reciente, la Corte de Apelaciones de Concepción confirmó el rechazo de la medida cautelar de supervisión de la persona jurídica solicitada por la Fiscalía, señalando que no bastaba una imputación genérica de ineficacia del modelo. La discusión debía centrarse en si existía una insuficiencia grave del sistema de prevención y cómo esa insuficiencia habría incidido concretamente en los hechos investigados.
Más allá de cómo evolucione ese caso, el mensaje parece claro: la sola ocurrencia de un incidente no demuestra automáticamente el fracaso del compliance.
Pero sí activa un examen inmediato y mucho más exigente.
¿Qué control debía operar? ¿Por qué no operó? ¿Existían alertas previas? ¿Qué se hizo después? ¿Hubo correcciones? ¿Se aprendió algo?
Ese es probablemente uno de los cambios más relevantes que estamos viendo en materia de compliance: el foco dejó de estar únicamente en el diseño del modelo y pasó a concentrarse en su funcionamiento real bajo escenarios de presión.
Y eso obliga a las empresas a mirar el compliance de manera mucho más integrada con la operación, la seguridad, la cultura organizacional y la toma de decisiones.
El gran error es pensar que un modelo de prevención se mide cuando todo funciona bien.
En realidad, su verdadero valor aparece cuando el riesgo efectivamente se materializa.
Es ahí donde se vuelve evidente si el modelo era solo una estructura formal construida para cumplir exigencias regulatorias o si estaba realmente integrado a la forma en que la organización opera, toma decisiones y gestiona sus riesgos.
Porque ningún sistema elimina completamente la posibilidad de incidentes, especialmente en industrias complejas y de alto riesgo. Pero hoy el estándar parece ser cada vez más claro: no basta con tener controles correctamente diseñados en el papel; las compañías deben poder demostrar que esos controles funcionan de manera real, integrada y efectiva.
Y probablemente ese sea el cambio más importante que estamos viendo: la discusión ya no se limita a la existencia de políticas, matrices o protocolos. La verdadera evaluación se concentra en la capacidad de acreditar supervisión efectiva, trazabilidad, escalamiento oportuno y una cultura organizacional capaz de reaccionar adecuadamente frente a señales de alerta.
Es precisamente en escenarios de crisis donde los modelos de compliance dejan de ser una declaración corporativa y pasan a convertirse en evidencia concreta de cómo la organización ejercía sus deberes de dirección, control y prevención.
Al final, los modelos que sobreviven al escrutinio no son necesariamente los más sofisticados. Son los más reales. Los que funcionan en la práctica. Los que logran demostrar que la prevención no estaba solo escrita, sino efectivamente incorporada en la manera en que la empresa hacía las cosas todos los días. Así, la prueba de fuego sería: ¿podría tu MPD contar su historia con evidencia cuando todo sale mal?
Paola Cifuentes y Sofía Moena
Para más información, escríbenos a contacto@compliancelatam.legal.
02-06-2026 | az, Noticias
Un reciente fallo del Tribunal Superior de Justicia de Galicia reabre una discusión clave para las empresas en Chile: hasta dónde llegan los canales internos de denuncia y si su existencia obliga, en materia laboral, a realizar investigaciones o audiencias previas antes de aplicar un despido disciplinario.
En el último tiempo se ha masificado en las organizaciones empresariales la creación y promoción de canales de denuncia internos destinados a reportar presuntas faltas o irregularidades administrativas que puedan estar produciéndose en el contexto empresarial.
De esa manera, el empleador puede decidir si lleva a cabo un proceso de recopilación de antecedentes o una investigación interna que permita acreditar o no los hechos denunciados y, en caso afirmativo, aplicar el régimen de sanciones laborales con que cuenta el empleador en el ejercicio de su facultad de administración.
Sin embargo, la interrogante que se ha planteado consiste en determinar si resulta necesario realizar de forma obligatoria una investigación cuando lo denunciado es una cuestión de índole laboral, o si, por el contrario, esto es una facultad discrecional del empleador en ejercicio de su facultad de dirección.
Sobre ello trata una interesante sentencia del Tribunal Superior de Justicia de Galicia, con fecha 28 de enero de 2026, la que, conociendo de un recurso interpuesto por la empresa, validó la postura en cuanto a que no se hace exigible llevar a cabo una investigación y consecuencialmente un trámite de audiencia previa.
Lo anterior, dada la gravedad de los hechos imputados al trabajador (actos corporales innecesarios desarrollados por un fisioterapista, consistentes en bajada de ropa interior, tocamientos reiterados y comentarios inapropiados), lo que implicaba que dada la naturaleza del servicio, riesgo para terceros y urgencia de la respuesta empresarial pueda aplicarse directamente el despido.
Respecto a si dicha decisión de despido había vulnerado o no lo que establece el canal de denuncia existente en la empresa, la sentencia razona: “El Canal de Conducta no pretende erigirse en un cauce universal y obligatorio previo a toda actuación empresarial, y menos aún en materia disciplinaria laboral, sino que distingue expresamente entre el sistema interno de información y los mecanismos ordinarios de gestión de personas”.
Así las cosas, “se desprende que el Canal de Conducta se incardina en el ámbito del compliance y del control interno, sin configurarse como un procedimiento disciplinario laboral ni como una normativa reguladora de los requisitos formales del despido disciplinario”, sigue la sentencia.
Asimismo, “el Código Ético y los canales internos de información constituyen mecanismos unilaterales de autorregulación empresarial, orientados a fijar estándares de conducta, habilitar cauces de comunicación interna y articular medidas preventivas y organizativas propias de sistemas de integridad y compliance”, agrega.
Continúa: “Por ello, no se integran, por sí mismos, en el sistema de fuentes (…) ni tienen naturaleza de convenio colectivo-estatutario o extraestatutario, ni de reglamento con eficacia normativa equiparable, de modo que carecen de fuerza normativa para imponer, en términos generales, requisitos formales adicionales al régimen legal del despido disciplinario”.
Finalmente, el tribunal determina que “admitir que un instrumento unilateral pueda añadir condiciones constitutivas de validez del despido supondría desnaturalizar el sistema de fuentes y permitir una modificación indirecta del régimen legal mediante decisiones organizativas internas”.
Según lo expuesto, se trata de un interesante pronunciamiento judicial del derecho comparado y perfectamente atendible en el ordenamiento jurídico chileno, lo que resalta la importancia de delimitar el alcance de los canales de denuncia y su incidencia en el ejercicio de las legítimas facultades de administración y sanción que tiene el empleador.
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
26-05-2026 | az, Noticias
El gremio manifestó que ” los próximos seis meses son decisivos para preparar al país, a las instituciones públicas, a las empresas y a la ciudadanía” al nuevo estándar regulatorio.
La Asociación de Profesionales en Protección de Datos Personales de Chile (AGPD) emplazó al Poder Ejecutivo y al Senado a avanzar en la designación del consejo directivo de la futura Agencia de Protección de Datos Personales, luego que la Cámara Alta rechazara la terna propuesta por el Presidente José Antonio Kast.
A través de una declaración pública, la asociación gremial expresó su preocupación y llamó a las autoridades a encontrar “una salida institucional que permita dar continuidad al proceso de instalación de la Agencia”, dada la importancia del proyecto en la materia.
“La nueva Ley de Protección de Datos Personales entra en vigencia el 1 de diciembre de este año, y su adecuada implementación requiere avanzar oportunamente en las acciones preparatorias previstas”, señaló el gremio en el comunicado.
“Los próximos seis meses son decisivos para preparar al país, a las instituciones públicas, a las empresas y a la ciudadanía frente a este nuevo estándar regulatorio”, agregó la asociación.
En ese sentido, la AGPD reiteró su disposición a contribuir técnica y colaborativamente en el proceso.
Pueden revisar el comunicado de la AGPD a continuación:
Si tienes dudas, escríbenos a contacto@compliancelatam.legal.