16-09-2026 | az, Noticias
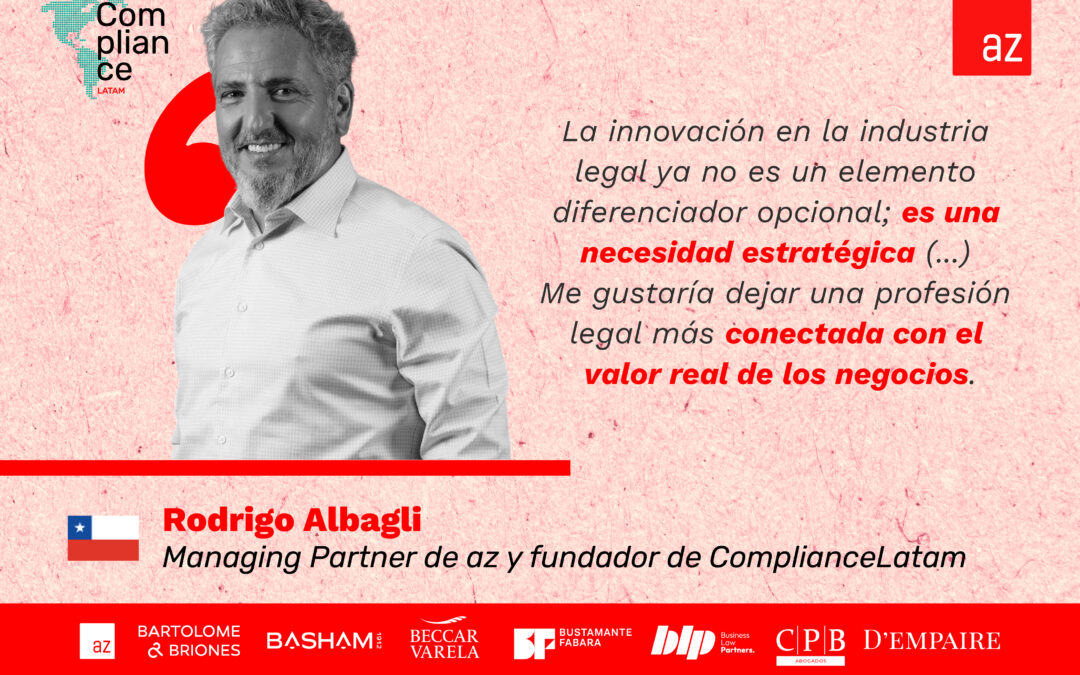
Hace más de tres décadas, Rodrigo Albagli identificó que el mercado legal chileno necesitaba una asesoría más ejecutiva, proactiva y conectada con la velocidad de los negocios. Con esa visión fundó az, una firma que buscó romper con el modelo tradicional de asesoría para convertirse en un socio estratégico de sus clientes, capaz de comprender sus industrias, anticipar riesgos y acompañarlos en sus decisiones de negocio. Desde entonces, Albagli ha liderado la evolución de la firma y el desarrollo de equipos orientados a entregar soluciones integradas en áreas como gobierno corporativo, fusiones y adquisiciones, venture capital, private equity, tecnología, inteligencia artificial, protección de datos y compliance.
Como managing partner de az, su aproximación al ejercicio de la profesión combina la experiencia jurídica con una marcada visión empresarial. Para Albagli, el derecho no es un fin en sí mismo, sino una herramienta para viabilizar proyectos, proteger activos y generar valor. Su búsqueda de innovación y colaboración se extendió también al ámbito regional con la creación de ComplianceLatam, plataforma que conecta a firmas, expertos e instituciones de distintos países para compartir conocimiento y elevar los estándares de integridad corporativa en América Latina.
En esta conversación, Rodrigo Albagli aborda los aprendizajes de liderar una firma durante ciclos económicos, regulatorios y tecnológicos muy distintos; la importancia de construir una cultura organizacional adaptable; la evolución del compliance desde una obligación formal hacia un habilitador del crecimiento; y las tendencias que transformarán la industria legal de cara al futuro.
Emprender una firma legal hace 35 años era muy distinto a hacerlo hoy. ¿Qué necesidades del mercado detectaste entonces y cómo influyeron en la identidad de az?
Hace 35 años, ser abogado en Chile era una profesión mucho más formalista y reactiva. De forma temprana percibí que el mercado requería un servicio mucho más ejecutivo, proactivo y alineado con la velocidad que exigían los negocios. Esa necesidad moldeó nuestra identidad: nos exigió desarrollar agilidad, una cercanía real con la toma de decisiones y una inquietud constante por innovar, aspectos que hoy forman parte del ADN de az.
Si vuelves al inicio de ese camino, ¿qué visión tenías de la firma que querías construir?
Cuando fundamos az, la visión era romper el molde de la asesoría legal tradicional. Quería construir una firma conectada con el entorno empresarial, que no se limitara a reaccionar ante los problemas de los clientes, sino que fuera un socio estratégico capaz de entender sus modelos de negocio, anticipar riesgos e impulsar su crecimiento. La meta siempre fue crear una institución sólida, innovadora y, sobre todo, transformadora.
Muchas personas te describen como un abogado con visión empresarial antes que tradicional. ¿Cómo desarrollaste esa manera de entender la profesión y por qué crees que es clave comprender el negocio del cliente?
Entendí de forma anticipada que el derecho no es un fin en sí mismo, sino una herramienta para viabilizar proyectos, generar valor y proteger activos. Para asesorar con impacto, no basta con saber qué dice la ley; hay que entender el mercado, los riesgos operativos y la cultura de la empresa a la que acompañas. Si el abogado no comprende la lógica del negocio de su cliente, termina siendo un freno en lugar de un catalizador.
Liderar una firma durante más de tres décadas implica atravesar ciclos económicos, regulatorios y tecnológicos muy distintos. ¿Cuál ha sido tu principal aprendizaje?
Desde mi experiencia, he aprendido que la verdadera capacidad de resiliencia de las empresas reside en la cultura y en las personas, no solo en la estructura. Las herramientas tecnológicas cambian y las regulaciones se vuelven más complejas, pero si cuentas con un equipo alineado con un propósito, adaptable y con apetito por aprender, la organización no solo sobrevive a los cambios, sino que los lidera.
Mirando tu trayectoria, ¿qué momentos han marcado especialmente tu forma de liderar y de tomar decisiones de negocio?
Los momentos clave han sido las crisis y los momentos de inflexión tecnológica y económica. Superar periodos de incertidumbre regional me enseñó la importancia de adaptarme, anticiparme y no limitarme a reaccionar ante el cambio. Sin embargo, la decisión de profesionalizar la gobernanza de la firma, delegar y apostar por proyectos disruptivos, incluso cuando el modelo tradicional seguía siendo cómodo, definió mi visión de liderazgo.
Cultura de innovación
En az han desarrollado modelos como azCompliance, azTech y azMiami. ¿Por qué decidiste construir una firma basada en especialidades que dialogan entre sí?
Las empresas ya no pueden operar con silos de cumplimiento, y los problemas de nuestros clientes tampoco. Un asunto de Compliance cruza tecnología, privacidad de datos, gestión y gobierno corporativo. Crear azCompliance, azTech o azMiami respondió a la necesidad de ofrecer soluciones multidisciplinarias e integradas. No se trata de áreas aisladas, sino de un ecosistema legal alineado con los desafíos de la economía digital y sostenible.
¿Qué importancia tiene la innovación dentro de una firma legal y cómo se logra que se convierta en parte de la cultura organizacional?
La innovación en la industria legal ya no es un elemento diferenciador opcional; es una necesidad estratégica. Para que deje de ser un proyecto aislado, debe integrarse en la operación y en la evaluación de desempeño. Se logra fomentando un entorno donde se valore la curiosidad, se incentive el uso de nuevas tecnologías y herramientas digitales, y se entienda que innovar también es rediseñar la forma en que nos comunicamos y agregamos valor al cliente.
Construir una firma y una red regional implica formar equipos capaces de sostener una visión común. ¿Qué cualidades buscas en los profesionales de az y cómo fomentas su desarrollo?
La excelencia técnica es un punto de partida. Lo que realmente marca la diferencia es la curiosidad, la capacidad de entender el negocio, la integridad y la forma de relacionarse entre distintas áreas. En az fomentamos su desarrollo otorgando autonomía temprana, exposición a proyectos complejos y una cultura de mentoría constante, donde el criterio y la iniciativa tienen un rol clave.
Evolución del compliance y creación de ComplianceLatam
Hace años, el compliance era visto como una obligación regulatoria. ¿En qué momento entendiste que podía transformarse en un elemento estratégico para los negocios?
Lo vi con claridad cuando las exigencias internacionales de integridad, ESG y gobernanza comenzaron a influir directamente en las valoraciones de las empresas, en su acceso al financiamiento y en la reputación de sus marcas. El Compliance dejó de ser un check-the-box legal para convertirse en un activo intangible crítico. Las empresas con estándares éticos y de trazabilidad robustos son más competitivas y atractivas para el mercado.
Hoy hablas del compliance como un habilitador del crecimiento empresarial. ¿Qué implica ese cambio de paradigma?
Implica dejar atrás la lógica del “no se puede” y preguntarnos cómo hacerlo de manera sostenible y segura. Para las organizaciones, la integridad y la gestión de riesgos se convierten en un elemento de valor diferenciador. Para los asesores legales, exige dejar la figura del fiscalizador interno y asumir el rol de socio estratégico del negocio, contribuyendo a proteger su valor a largo plazo y, al mismo tiempo, a facilitar su expansión.
Hace cinco años decidiste crear ComplianceLatam. ¿Qué necesidad observaste en la región para impulsar este proyecto?
Observé que América Latina enfrentaba desafíos regulatorios, éticos y de gobernanza muy similares, pero que las mejores prácticas y la experiencia comparada estaban fragmentadas entre los distintos países. Faltaba una plataforma regional, neutral y colaborativa que conectara a expertos, firmas e instituciones para elevar el estándar de cumplimiento corporativo en toda la región. ComplianceLatam nació con la convicción de que la integridad en los negocios debe ser un lenguaje común en Latinoamérica.
Construir una red regional supone convocar a firmas líderes de distintos países. ¿Cómo fue ese proceso y cuál fue el mayor desafío?
No fue sencillo. Había que explicar por qué tenía sentido compartir experiencias y conocimiento entre firmas de distintos países y demostrar que una mirada regional podía generar valor para todos. Además, muchas de las personas a las que llamé eran amigos y colegas que conocía hace muchos años. Esa relación previa fue fundamental para plantearles una idea que todavía no estaba completamente desarrollada y pedirles que confiaran en ella. Lo que comenzó con algunas conversaciones y llamadas fue creciendo, y poco a poco más firmas fueron entendiendo el valor de ComplianceLatam.
Un legado de colaboración y capacidad de enfrentar desafíos
Uno de los conceptos que más has impulsado es la colaboración. ¿Por qué crees que hoy colaborar genera más valor que competir?
Porque los desafíos globales y regionales son demasiado complejos para abordarse de forma aislada. Ninguna firma o profesional tiene la respuesta para todo. Cuando compartes buenas prácticas y tecnología, amplificas las capacidades de todos los equipos. La colaboración acelera el aprendizaje, eleva el estándar técnico y contribuye a construir una industria mejor preparada y más transparente.
Mirando hacia el futuro, ¿qué tendencias transformarán la industria legal, el compliance y la forma de hacer negocios en América Latina?
Veremos tres grandes pilares de transformación. En primer lugar, la Tecnología e Inteligencia Artificial. Se automatizará lo operativo e impondrán nuevos desafíos de gobernanza algorítmica y protección de datos. También tenemos la profundización de las exigencias ESG y anticorrupción, que requerirán monitoreos en tiempo real sobre las cadenas de suministro. Por último, mencionaría la interconexión regional, la capacidad de operar transfronterizamente con criterios homogéneos de ética y cumplimiento será el estándar mínimo para hacer negocios en la región.
Después de más de 35 años liderando az y de impulsar ComplianceLatam, ¿qué legado te gustaría dejar?
Me gustaría dejar una profesión legal más conectada con el valor real de los negocios, profundamente moderna, ética e innovadora. Y en lo regional, el legado de haber contribuido, a través de ComplianceLatam, a consolidar una cultura de integridad corporativa que demuestre que en América Latina sí es posible hacer negocios de manera correcta, transparente, colaborativa y con un estándar internacional de primer nivel.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
14-09-2026 | az, Chile, Opinión
Por Juan Pablo González, Director de Nuevas Tecnologías e IA en az
La Ley Marco de Ciberseguridad, N.º 21.663, pionera en Latinoamérica al crear una regulación en materia de ciberseguridad en Chile, especialmente en cuanto a la obligación de ciertos prestadores de servicios esenciales y operadores de importancia vital en la gestión del riesgo de ciberseguridad y la obligación de reporte de incidentes de impacto significativo, conlleva una serie de tareas para que las organizaciones articulen sus procesos y respondan a los requerimientos de la normativa.
No obstante, un punto importante a considerar es que la normativa no se limita a una protección de las redes y sistemas informáticos, así como de la infraestructura conectada para los sujetos obligados, sino que como se indica a propósito del principio de seguridad en el ciberespacio: “El Estado velará por que todas las personas puedan participar de un ciberespacio seguro, por lo que otorgará especial protección a las redes y sistemas que contengan información de aquellos grupos que suelen ser en mayor medida objeto de ciberataque”.
Por ende, el foco de la normativa ya no es solo una protección a nivel de la infraestructura de la información, sino también en cuanto a la capa humana, lo que queda reflejado en ciertas obligaciones de los OIV, en particular, “contar con programas de capacitación, formación y educación continua de sus trabajadores y colaboradores, que incluyan campañas de ciberhigiene” (art. 8º letra h).
En ese sentido, la ciberseguridad desde un enfoque eminentemente técnico tiene un problema de diseño; esto se evidencia en el último Concept Paper del Instituto Nacional de Estándares y Tecnología del Departamento de Comercio de los EE.UU., titulado Human-Centered Cybersecurity Guidelines and Resources, el cual se centra en las personas, planteando un cambio de paradigma importante para aquellos países de la región que están discutiendo sus proyectos de ley de ciberseguridad. En otras palabras, se trata de dejar de entender que el eslabón más débil es la persona, y analizar también los sistemas, incentivos y condiciones en los cuales se encuentra el individuo y sobre ello, los riesgos a nivel de ciberseguridad a los que puede verse expuesto.
Por ende, el diseño de un Sistema de Gestión de Seguridad de la Información, obligatorio para aquellos OIV de acuerdo con la normativa de ciberseguridad, no debe limitarse a los elementos técnicos del ambiente tecnológico de la organización, sino que, en el diseño de las políticas, procesos y tecnologías de seguridad, debe tener como foco las necesidades, capacidades y limitaciones de las personas que conforman esa organización, para garantizar así su aplicabilidad real en ese contexto.
Un ejemplo claro de ello se relaciona con las capacitaciones y algunos ejercicios que se despliegan dentro de la organización para simular posibles ataques informáticos. Más que centrarse en la cantidad de personas que participaron, es decir, en un enfoque puramente métrico, el análisis debiese centrarse en evaluar si el procedimiento fue comprensible, participativo y, por ende, acorde con el riesgo que se espera mitigar. Así, podemos lograr comprender las razones que eventualmente son el origen ante el incumplimiento de un control en particular, ya sea porque interrumpe el trabajo, aumenta la carga laboral, o derechamente es incompatible con los objetivos de medición en su cargo.
Asimismo, la incorporación de automatización en ciertos controles de ciberseguridad no implica desligarse de la lógica de los usuarios o miembros de la empresa, ya que al final del día, ellos serán los que detectarán comportamientos extraños o levantarán situaciones en que no existía un procedimiento previamente definido y la organización deberá generar uno para afrontar la situación; por lo mismo, es importante recordar que incluir IA en los procesos, especialmente desde un enfoque de seguridad informática, será realizado por una persona.
También es importante recordar que la selección, configuración, supervisión y uso de este tipo de tecnología, se basa en decisiones que responden a prioridades dentro de una organización y, por ende, el apetito por riesgo definido en esta materia.
Para concluir, en un entorno regulatorio a nivel nacional, en que faltan algunas definiciones desde la Agencia Nacional de Ciberseguridad (por ejemplo, aún no está el reglamento de los Centros de Certificación del art. 28 o el nombramiento del Consejo Multisectorial de Ciberseguridad) y las discusiones sobre una eventual prórroga a la entrada en vigor de la normativa de datos personales, el Concept Paper de NIST nos invita a evaluar la situación para que se actúe de manera más segura y con esto, contribuir a que la superficie de ataque se reduzca mediante un cambio de enfoque centrado en el usuario, especialmente en un entorno en que la existencia de muchas políticas que no se cumplen puede ser contraproducente.
Juan Pablo González, Director de Nuevas Tecnologías e IA en az | Fuente: IAPP (8 de septiembre de 2026)
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
14-09-2026 | az, Noticias
La transformación regulatoria y tecnológica está redefiniendo la forma en que las organizaciones gestionan sus riesgos y toman decisiones. En Chile, la nueva Ley de Protección de Datos Personales, la regulación Fintech, el Open Finance, la REDEC y las normas de ciberseguridad plantean desafíos que van mucho más allá del cumplimiento formal: exigen integrar la regulación en el diseño de productos y procesos, fortalecer la gobernanza de los datos y construir relaciones de confianza con consumidores, empresas y demás actores del mercado.
En este contexto, el rol de las áreas legales también ha evolucionado. El abogado corporativo ya no se limita a interpretar normas o revisar contratos, sino que participa en decisiones estratégicas, traduce riesgos jurídicos en impactos concretos para el negocio y ayuda a encontrar soluciones seguras y sostenibles. La protección de datos, la inteligencia artificial, la ciberseguridad y la dependencia de terceros son hoy parte de una agenda interdisciplinaria que conecta derecho, tecnología, compliance, riesgo y liderazgo.
En esta entrevista conversamos con Paulina Acevedo, gerente legal para Chile y República Dominicana en TransUnion, una compañía global de información y análisis de datos que ayuda a consumidores y organizaciones a tomar decisiones más informadas y realizar transacciones más seguras. Con más de 20 años de experiencia liderando asuntos legales, regulatorios, de compliance, gobierno corporativo y protección de datos, Paulina aborda el desafío de transformar un área legal reactiva en un socio estratégico del negocio, la necesidad de traducir riesgos complejos para los directorios y los aspectos que las compañías suelen subestimar.
Si tuvieras que identificar una característica personal que ha sido determinante en tu trayectoria, ¿cuál sería?
Considero que es mi capacidad de adaptación. He trabajado en industrias muy distintas y eso me obligó a aprender rápido y salir constantemente de mi zona de confort. Esa flexibilidad me ha ayudado a enfrentar cambios regulatorios complejos sin perder el foco en los objetivos del negocio.
¿Cómo se construye el cambio desde un área legal reactiva a una estratégica?
Escuchando mucho. Muchas veces los abogados queremos partir explicando la regulación, cuando lo primero es entender qué está tratando de lograr el negocio. Cuando uno entiende el objetivo, la conversación cambia. Dejas de ser el área que dice “no” y pasas a ser un socio que ayuda a encontrar alternativas y construir soluciones.
¿Qué distingue hoy a un gerente legal estratégico de un abogado corporativo tradicional?
Hoy por hoy un gerente legal tiene que entender el negocio tan bien como entiende la ley. Hace algunos años, bastaba con responder consultas o revisar contratos. Hoy participamos desde mucho antes, cuando los productos se diseñan, cuando aparecen nuevas regulaciones o cuando hay que tomar decisiones estratégicas. Para mí, el valor está en ayudar a que las cosas ocurran de manera segura y sostenible, no solo en identificar riesgos.
¿Cómo debería actuar una gerente legal cuando la regulación no entrega respuestas claras?
Con criterio y con humildad. Hay muchas materias en las que la regulación todavía está evolucionando. Protección de datos, inteligencia artificial, open finance o ciberseguridad son buenos ejemplos. En esos casos intento distinguir qué es lo que sabemos, qué es lo que todavía no y cuáles son los riesgos reales que representa cada decisión.
¿Cómo traducir un riesgo jurídico complejo para un directorio?
Evitando el lenguaje jurídico. A un directorio no le preocupa un artículo de una ley. Le preocupa el impacto que una determinada regulación o cambio legislativo puede tener en el negocio. Por eso intento traducir cada riesgo a escenarios concretos: impacto financiero, reputacional, operacional o estratégico.
¿Qué riesgos suelen subestimar las compañías?
Los que no generan problemas inmediatos: gobierno de datos, dependencia de terceros, trazabilidad de decisiones o gestión documental suelen parecer temas secundarios hasta que llega una fiscalización, un incidente de seguridad o una crisis reputacional.
Datos personales y gobernanza tecnológica
¿Qué cambios debería impulsar una organización para que la protección de datos se integre realmente en la toma de decisiones?
La protección de datos dejó de ser un tema exclusivamente legal. Hoy involucra tecnología, producto, operaciones, compliance, riesgo y liderazgo. La clave es incorporarlo en los procesos de negocio desde el diseño de las soluciones.
¿Qué riesgos aparecen cuando una organización transforma información en modelos o análisis?
La pérdida de trazabilidad. Mientras más sofisticados son los modelos, más importante es entender de dónde vienen los datos, por qué se usan y qué efectos pueden generar sobre las personas.
¿Qué cambios tendrán mayor impacto práctico a partir de la nueva Ley de Protección de Datos Personales?
Creo que el concepto de accountability. Las organizaciones ya no solo tendrán que cumplir, sino que además deberán demostrar cómo están cumpliendo.
¿Cómo debería evaluarse la legitimidad de los usos de inteligencia artificial?
La pregunta ya no es si una empresa puede usar IA. La pregunta correcta es cómo lo está haciendo. Aspectos como la transparencia, gobernanza, calidad de datos, supervisión humana y control de riesgos pasan a ser tan importantes como el desarrollo tecnológico en sí mismo.
¿Se requieren modelos específicos de gobernanza tecnológica?
Sí, absolutamente. Los marcos tradicionales de compliance siguen siendo necesarios, pero ya no son suficientes. La velocidad del cambio tecnológico exige incorporar nuevas disciplinas, especialmente en datos, IA, ciberseguridad y gestión de terceros.
¿Cómo cambiará el rol del gerente legal en los próximos años?
El rol del gerente legal será cada vez más estratégico e interdisciplinario, combinando derecho, tecnología, datos y riesgos.
09-09-2026 | az, Opinión, Tech
Por Juan Pablo González, Director de Nuevas Tecnologías e IA en az
Hoy en día el uso de Inteligencia Artificial (IA) en actividades cotidianas de una organización se ha masificado en operaciones que antes se realizaban de forma manual. No obstante, la incorporación de este tipo de tecnología en las instituciones no necesariamente viene de la mano con una visión sobre la gobernanza de los sistemas de IA.
Por lo tanto, uno de los grandes desafíos, sin duda, es que el avance vaya desde un sistema de IA que solo respondía ante requerimientos de un usuario y quizás generaba contenido, a un sistema que tenga la capacidad de realizar acciones con efectos en el mundo físico.
Así, un Agente IA es un sistema de IA que puede lograr un objetivo específico bajo poca supervisión. Por ende, van desde “modelos de aprendizaje que imitan la toma de decisiones de los humanos para resolver problemas en tiempo real[1]”. Así que, basándose en grandes modelos de lenguaje (LLM) junto a otras herramientas, permite realizar una tarea específica, es decir, el agente realiza tareas de varios pasos, por ejemplo: enviar correos electrónicos, realizar reservas o pagos. Va más allá de únicamente generar contenido, sino que permite realizar acciones que pida el usuario, usando información que este lo autorice.
A nivel internacional se ha discutido sobre la naturaleza jurídica de un Agente de IA[2], y algunos se han adelantado al indicar que no son personas jurídicas, por ende, a pesar de que se deleguen algunas tareas, la responsabilidad sigue siendo totalmente de quien realiza la delegación; lo que, sin duda, implica que el usuario deberá asumir las acciones que realice este agente, así como analizar los eventuales riesgos en estas prácticas.
Alguno de los riesgos que uno puede identificar son, por ejemplo, a) el acceso a información por medio de un exceso de privilegios; b) vulnerabilidades de sistemas de IA; c) capacidad de agregar y recombinar información de diversas fuentes (function creep); y d) el riesgo de multiagente. En este último, se debe considerar que el entrenamiento errado de un agente puede afectar a otro agente o, derechamente, las subtareas asignadas implican articular agentes que tengan sesgos en su comportamiento.
Por ende, algunas autoridades internacionales han recomendado algunos lineamientos para tener un uso responsable de Agente de IA: a) minimizar el acceso a la data; b) transparencia, es decir, informar que hay un agente en uso en ciertos procesos; c) exactitud a través de la revisión constante de los resultados que se obtienen a través del apoyo de esta tecnología; d) establecer reglas de limitación en cuanto a la conservación de los datos; e) establecer límite a la finalidad del usuario que autorizó usos del agente; f) medidas de seguridad desde un enfoque del sistema informático pero además, de la data incorporada; g) enfoque de privacidad por diseño y defecto; y h) constante de evaluación de riesgos (risk management), que incluye la existencia de una gobernanza clara que no se limita dentro de la organización, sino también en la relación con proveedores, para focalizarlo con capacitación[3].
Otro punto clave es la trazabilidad, ya sea a través de la implementación de logs, es decir, que tengan la capacidad de dejar registro de las operaciones realizadas por el Agente, por ejemplo, mediante timestamps; esto permite no solo tener claridad de los usos de la IA, sino también lograr auditabilidad de los sistemas, así como bases de datos que acceden para realizar la acciones.
¿Por qué es un asunto relevante para considerar? Si uno visualiza el fenómeno europeo regulatorio sobre la IA, se ha caracterizado por los usos y riesgos de los sistemas de AI, pero no se ha centrado en la capacidad de sistemas de IA con niveles de autonomía para actuar sobre data y sistemas, especialmente cuando un usuario lo autoriza para ello. Este escenario no solo tiene efectos desde la profesión jurídica, sino que implica un cambio de paradigma en las operaciones y procesos dentro de la organización.
Por lo anterior, es relevante avanzar desde un paradigma centrado en un enfoque técnico a uno que permita entender que tareas como el inventario de los sistemas de IA de la organización, pero, además, claridad de las otras aplicaciones con las cuales se conectan, qué bases de datos acceden y, por ende, la adopción temprana de medidas como la supervisión humana, serán claves para la gobernanza del uso de esta tecnología.
Pensar que el uso de la IA se frenará es contrario a ver cómo están avanzando las cosas actualmente; el enfoque correcto será cómo su adecuada gestión permita maximizar los usos de este tipo de tecnologías en ciertos procesos, con un enfoque claro y determinado de la gestión de los riesgos.
[1] Enlace: https://www.ibm.com/mx-es/think/topics/agentic-ai
[2] Enlace: https://www.imda.gov.sg/-/media/imda/files/about/emerging-tech-and-research/artificial-intelligence/agents-legal-responsibility.pdf
[3] Enlace: https://cltc.berkeley.edu/publication/agentic-ai-risk-profile/
Juan Pablo González, Director de Nuevas Tecnologías e IA en az
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
07-09-2026 | az, Noticias, Tech
El proyecto propone postergar la entrada en vigencia de la Ley N°21.719 hasta diciembre de 2027 y modificar aspectos clave de la nueva Agencia.
El 31 de agosto de 2026, el Ejecutivo sometió vía mensaje presidencial un proyecto de ley (PDL) que modifica la Ley N°21.719, que regula la protección y el tratamiento de los datos personales y crea la Agencia de Protección de Datos Personales.
La iniciativa tiene por objetivo evitar un colapso operativo en la puesta en marcha de esta nueva institucionalidad técnica, y se puede articular en cuatro puntos clave:
- Se propone aumentar de tres a cinco el número de consejeros que integran el Consejo Directivo de la Agencia, elevando de dos a tres consejeros el quórum para adoptar decisiones. Junto con ello, se busca establecer que el Consejo se renueve parcialmente cada dos años.
- Se propone postergar hasta el 1 de diciembre de 2027 la entrada en vigencia de las modificaciones introducidas por la Ley N° 21.719.
- Se proponen tres ajustes claves respecto al funcionamiento del Consejo Directivo de la Agencia de Protección de Datos Personales previo a la entrada en vigencia de la ley:
- Se propone que la primera designación de los consejeros deba efectuarse, a más tardar, doce meses antes de la entrada en vigencia de la ley.
- Se busca simplificar el procedimiento aplicable a la primera designación del Consejo Directivo, añadiendo la aceptación de este por falta de pronunciamiento del Senado dentro del plazo legal.
- Se propone establecer que los consejeros, desde su nombramiento, percibirán la remuneración mensual que les corresponda y se verán alcanzados por la exigencia de dedicación exclusiva y las incompatibilidades que se indican en los cambios efectuados por la Ley N°21.719.
- Se propone suprimir el privilegio exclusivo de amonestación por escrito solo a las empresas de menor tamaño durante el primer año, buscando establecer que esta facultad discrecional de amonestación se aplique a todos los responsables de datos, sin distinción en caso de infracciones.
Finalmente, el proyecto contempla dos disposiciones transitorias relacionadas con la regulación del financiamiento del mayor gasto fiscal que represente la aplicación de la ley y un plazo fatal (10 días desde la publicación de la ley) establecido para la primera designación de los consejeros, si esta se publica después del 1 de diciembre de 2026.
Para más información, escríbenos a contacto@compliancelatam.legal.

18-08-2026 | az, Noticias
En los últimos años, el compliance en Chile ha dejado de ser entendido únicamente como una respuesta a las obligaciones asociadas a la responsabilidad penal de las empresas. De manera gradual, se ha consolidado como una disciplina más amplia, vinculada a la gestión integral de riesgos, la cultura ética y la capacidad de las organizaciones para anticiparse a la corrupción, el lavado de activos, la ciberseguridad, la protección de datos y la inteligencia artificial. Sin embargo, el desafío ya no consiste solo en diseñar políticas y controles, sino en lograr que estos sean conocidos, utilizados y capaces de influir efectivamente en la conducta y en la toma de decisiones.
En esta entrevista, conversamos con Yoab Bitran, director del Grupo Compliance de az —firma que representa a ComplianceLatam en Chile—, abogado de la Universidad de Chile y especialista en compliance, regulación, gobierno corporativo y empresas. Con 15 años de experiencia en el área, Bitran ha asesorado a compañías de distintos tamaños e industrias en el diseño, implementación y evaluación de programas de cumplimiento, además de liderar procesos de transformación cultural en organizaciones que han enfrentado casos de corrupción.
Su labor lo ha posicionado como un activo promotor del liderazgo ético y las buenas prácticas en Chile y América Latina.
Desde tu experiencia, ¿cuál ha sido el desafío más complejo que has enfrentado en materia de compliance y qué aprendizajes te dejó?
Trabajar con empresas que venían saliendo de escándalos de compliance. Eso me llevó a aprender que en materia de compliance y cultura ética los cambios muchas veces son graduales y de largo plazo. Si un líder de compliance inhouse viene con la idea de hacer cambios sustantivos de forma abrupta, es muy posible que termine perdiendo apoyo y siendo visto como una amenaza disruptiva para el negocio por sus pares. Se trata de evolución, no de revolución. Para poder liderar cambios sustantivos hay que construir confianza, generar aliados, capital político y —muy importante— saber elegir qué batallas dar.
Hoy lideras el área de compliance en az. ¿Cómo definirías el rol que debe cumplir un profesional de compliance dentro de las organizaciones?
Aunque suene obvio y se repita bastante, un profesional de compliance debe ser ante todo un partner estratégico del negocio. En el momento en que empieza a ser percibido como un sheriff, su efectividad se ve negativamente impactada. Si se empieza a evitar o bypassear al líder de compliance, será imposible tener un lugar en las mesas en que se toman decisiones relevantes.
¿Cómo evalúas hoy la madurez del compliance en Chile, más de quince años después de la Ley 20.393? ¿Qué ha cambiado de verdad en el mercado?
Pienso que el principal cambio es que compliance, aunque aun lentamente, ha empezado a entenderse como en países más desarrollados en esta materia. Esto es, lejos de quedarse en la Ley de Delitos Económicos, sino como una disciplina integral y holística, que permite gestionar y mitigar desde riesgos que podemos denominar “tradicionales” —como corrupción o lavado de activos— hasta riesgos vinculados con la económica digital, como ciberseguridad o la IA.
¿Cuál dirías que es hoy el principal punto débil de los programas de compliance en Chile?
En general, el principal punto débil es el que la regulación local e internacional le otorga la mayor relevancia: la efectividad. Todavía se observan muchos documentos de compliance que prácticamente nadie en la empresa conoce, ni menos utiliza. Muchas capacitaciones que se hacen por cumplir y no tienen ningún impacto en términos de comportamiento. Muchos canales de denuncia en que nadie confía. Y acá hay un deber de los directorios, vinculado a su deber de cuidado o diligencia. Por supuesto no pueden estar en el día a día, pero sí deben poder estar tranquilos de que la organización cuenta con un programa de compliance efectivo.
Si una empresa quiere fortalecer su cultura de cumplimiento en serio, ¿por dónde debería empezar?
Lo primero es medir. Entender dónde estamos parados. Hoy existen herramientas y marcos muy sólidos que permiten medir cultura ética combinando aspectos cuantitativos y cualitativos. Luego, en base a los resultados, se definen y priorizan estrategias dirigidas. Un ejemplo siempre importante es la estructura de incentivos. Es clave compensar el qué y el cómo.
Nuevos riesgos y desafíos
Además de compliance, has desarrollado una sólida experiencia en protección de datos y ciberseguridad. ¿Por qué consideras que estas materias están cada vez más conectadas?
Porque comparten herramientas de gestión: políticas, procedimientos, capacitaciones, debida diligencia, etcétera. Y, aún más importante, comparten objetivo: construir y sostener una cultura ética, que permite mitigar diversos riesgos. Una cultura de protección de datos, de ciberseguridad, de prevención de corrupción y lavado de activos, una cultura libre de acoso y más.
Chile tiene sectores con exposiciones de riesgo muy específicas, como minería, litio e infraestructura concesionada. ¿Cuáles son hoy los principales desafíos de compliance en esos sectores?
Los principales desafíos actuales están vinculados a terceras partes, a la cadena de suministro. En primer lugar, está la reciente regulación de la Unión Europea en la materia. Esto es especialmente relevante para filiales de empresas europeas en Latinoamérica, así como empresas latinoamericanas con presencia en Europa. Luego está el foco del Departamento de Justicia (DOJ) de los EE.UU. en los carteles y su designación como organizaciones terroristas. Y, por último, la propia Ley de Delitos Económicos chilena incorpora la responsabilidad penal de las empresas por delitos cometidos por terceros que gestionen asuntos de la organización.
La protección de datos personales está experimentando importantes cambios regulatorios en la región. ¿Qué desafíos visualizas para las empresas en los próximos años?
Los principales desafíos no están en lo técnico. No es complejo adquirir o licenciar sistemas y tecnologías que permitan estar mejor protegidos. En esta materia, el eslabón más débil de la cadena continúa siendo el humano. La gran mayoría de las filtraciones se producen por errores humanos. Por ejemplo, porque alguien compartió información sensible de manera negligente, fue irresponsable con una clave o porque hizo click en un enlace vinculado a phishing. Entonces, el principal desafío es la concientización y cambio de cultura en materia de protección de datos personales.
¿Qué papel está jugando la inteligencia artificial en los programas de cumplimiento y qué riesgos de compliance estás viendo asociados a su uso?
Desde compliance, la IA tiene esta doble perspectiva. Por una parte, utilizarla (responsablemente) en un programa de compliance es fundamental a la hora avanzar en eficacia y eficiencia. Diría que no utilizarla en algunos procesos y controles, incluso atenta contra la efectividad del modelo. Pensemos por ejemplo en procesos de due diligence en compliance, nadie imaginaría privarse de herramientas y soluciones que hagan retroceder muchos años, cuando todo era manual.
Por otra parte, están los riesgos al uso de IA sin gobernanza. Sabemos que existen riesgos importantes en materia de sesgos, protección de datos, propiedad intelectual, opacidad y falta de trazabilidad (“caja negra”), entre otros.
La clave está en avanzar con estrategia, gobernanza y supervisión humana, mitigando riesgos sin obstaculizar ni desaprovechar las enormes oportunidades que ofrece la IA.
¿Qué valor aporta una plataforma digital y red regional como ComplianceLatam en un contexto donde los riesgos, regulaciones y desafíos trascienden las fronteras de cada país?
ComplianceLatam permite a líderes de áreas legales y de compliance de organizaciones de toda la región, EE.UU. y España, acceder a contenido de primer nivel, compartir mejores prácticas, aprender de pares y referentes, y contribuir con ideas, opiniones y experiencia a un propósito muy noble.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.