16-10-2026 | az, Noticias
La iniciativa modifica la Ley N°20.009 y propone nuevos estándares de diligencia para usuarios y cambios al régimen de restitución de fondos fraudulentos.
El pasado 9 de septiembre, el Ejecutivo ingresó al Congreso el proyecto de Ley de Reforma al Mercado de Capitales y Financiamiento de la Casa Propia (Boletín N° 18.643-05), que modifica, entre otros cuerpos legales, la Ley N°20.009, conocida como Ley de Fraudes, que regula el régimen de responsabilidad aplicable al uso de medios de pago y transacciones electrónicas en casos de extravío, hurto, robo o fraude.
A poco más de dos años de la última reforma a esta ley, la propuesta busca volver a modificar el estándar de cuidado exigible a los usuarios, la restitución de fondos y la distribución de responsabilidad entre quienes intervienen en la cadena de pagos.
Estos cambios se fundamentan en el aumento de los fraudes y en las dificultades que, a su juicio, presenta la regulación vigente tanto para acreditar el dolo o culpa grave del usuario como para ejercer el derecho a restitución, entre ellas la falta de un formato único para la declaración jurada.
La propuesta ya ha generado las primeras reacciones de diferentes actores relevantes. Mientras la Comisión para el Mercado Financiero (CMF) y BancoEstado han respaldado los cambios al régimen de fraudes, algunos parlamentarios han planteado reparos, particularmente frente a la rebaja del estándar de culpa grave a culpa leve y sus eventuales efectos sobre la protección de los usuarios.
Las modificaciones
Nuevo estándar de diligencia: de culpa grave a culpa leve
Actualmente, la Ley N° 20.009 impone a los usuarios el deber de informarse y adoptar las medidas necesarias para prevenir el uso indebido, el fraude u otros riesgos asociados a los medios de pago y sus mecanismos de autenticación. Sin embargo, para que el incumplimiento de estos deberes permita atribuir responsabilidad al usuario, la regulación vigente exige acreditar dolo o culpa grave.
El proyecto reduce ese umbral. El usuario pasaría a responder hasta de culpa leve por el incumplimiento de sus deberes de cuidado y, en concordancia con ello, se elimina la referencia a la culpa grave en las disposiciones que regulan la oposición del emisor a la restitución.
En la práctica, el emisor ya no tendría que acreditar dolo o culpa grave del usuario para oponerse a la restitución, sino el incumplimiento del estándar de diligencia ordinaria propio de la culpa leve. El cambio amplía, por tanto, los supuestos en que la conducta del usuario puede incidir en la decisión sobre quién debe soportar el costo de una operación fraudulenta.
Autenticación reforzada: se amplían los casos en que se presume culpa leve del usuario
El proyecto establece que se presumirá la culpa leve del usuario cuando la operación desconocida haya sido realizada mediante autenticación reforzada, cualquiera sea el tipo de factores utilizados. La presunción operará para efectos de los procedimientos ante el juez de policía local.
Bajo la regulación vigente, no toda autenticación reforzada genera automáticamente una presunción. Depende de qué factores se usaron:
- Si hubo autenticación reforzada con biometría —huella, rostro, entre otros—, la ley presume dolo o culpa grave; y
- Si hubo autenticación reforzada sin biometría —por ejemplo, contraseña + código enviado al celular—, no existe esa presunción automática; solo puede servir al juez como antecedente para construir una presunción.
El proyecto elimina esa diferencia. Si la operación se hizo con cualquier autenticación reforzada, se presumiría culpa leve, haya o no biometría.
Esto no significa que el emisor pueda rechazar automáticamente el reclamo por el solo hecho de existir autenticación reforzada. La presunción opera ante el juez de policía local y, por tanto, el emisor deberá seguir recurriendo a esa sede para mantener la suspensión de la cancelación de cargos o restitución de fondos.
Nuevas reglas para distribuir la responsabilidad en la cadena de pagos
El proyecto introduce, además, cambios relevantes respecto de la distribución de responsabilidad entre las distintas entidades que intervienen en la cadena de pagos.
Actualmente, la responsabilidad frente al usuario recae en el emisor. El proyecto mantiene esa regla, pero reconoce expresamente al emisor que haya cancelado cargos, restituido fondos o indemnizado perjuicios el derecho a repetir contra las demás entidades que hayan contribuido, por acción u omisión, a la ocurrencia del fraude o a la imposibilidad de prevenirlo.
A su vez, el proyecto amplía las entidades sujetas a los deberes de seguridad establecidos en la Ley N°20.009, incorporando expresamente a operadores subadquirentes, proveedores de servicios de procesamiento de pagos, determinadas sociedades de apoyo al giro, titulares de marcas de tarjetas de pago, entidades que administren u operen sistemas de pago o compensación y participantes del Sistema de Finanzas Abiertas.
Este derecho de repetición agrega una dimensión contractual al régimen de fraudes: la asignación de obligaciones y responsabilidades entre emisores y los demás participantes de la cadena de pagos puede pasar a ser determinante para establecer quién soportará finalmente el costo del fraude. El propio proyecto deja a salvo las acciones que correspondan conforme a los términos y condiciones contractuales que vinculen a estas entidades.
Otros ajustes al procedimiento de restitución
El proyecto contempla además una serie de modificaciones al procedimiento aplicable frente a operaciones desconocidas:
- Amplía de 10 a 15 días hábiles el plazo general para cancelar cargos o restituir fondos y, tratándose de giros en avances en efectivo o cajeros automáticos, de 15 a 20 días hábiles.
- Establece un formato único para la declaración jurada, que será fijado por el Ministerio de Hacienda, y prohíbe al emisor exigir antecedentes adicionales al momento de su suscripción.
- Permite efectuar electrónicamente la denuncia exigida por la ley, reconociendo el respectivo comprobante electrónico como respaldo suficiente.
- Elimina la prohibición que actualmente impide a los emisores ofrecer seguros que cubran riesgos o siniestros que deban asumir conforme a la Ley N°20.009. La modificación reabre así la posibilidad de ofrecer coberturas para este tipo de operaciones, sin alterar las responsabilidades que la ley mantenga a cargo del emisor.
¿Cuándo entrarían en vigencia estas modificaciones?
De aprobarse el proyecto en los términos actualmente propuestos, las modificaciones a la Ley N°20.009 entrarían en vigencia desde su publicación en el Diario Oficial. Las nuevas reglas sobre culpa leve y autenticación reforzada se aplicarían únicamente a operaciones realizadas con posterioridad a dicha publicación. Los reclamos ante el emisor y procedimientos ante los juzgados de policía local iniciados previamente continuarían rigiéndose por la normativa anterior hasta su término.
El proyecto se encuentra actualmente en tramitación ante el Congreso Nacional, por lo que estas disposiciones pueden experimentar modificaciones durante su discusión legislativa.
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
15-10-2026 | Bustamante Fabara, Opinión
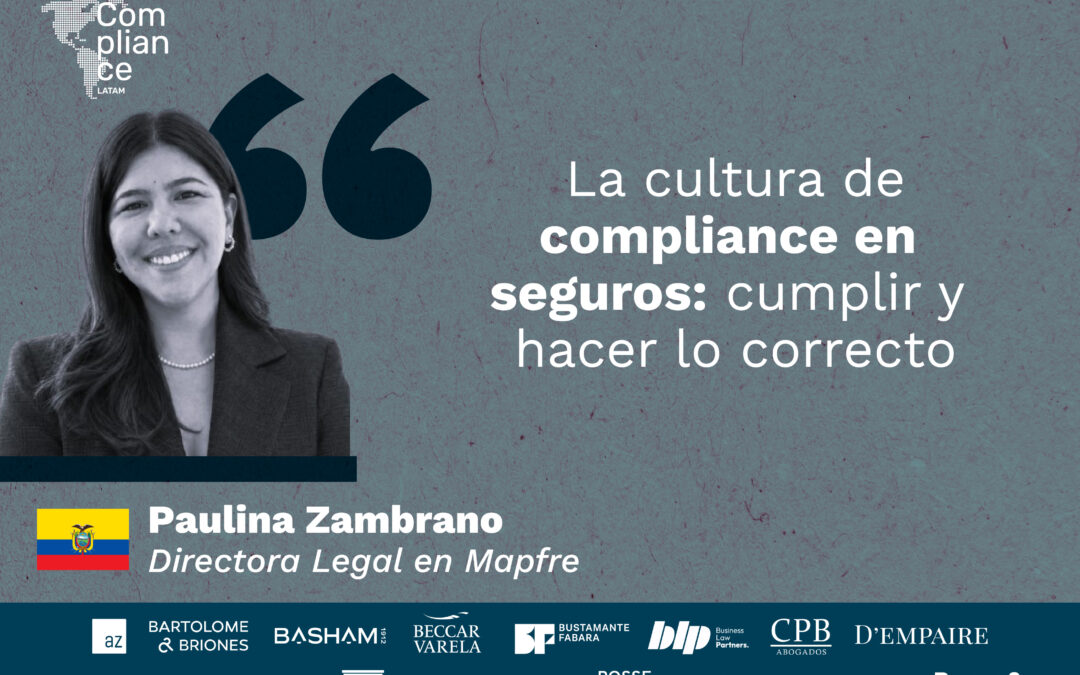
Por Paulina Zambrano, Directora Legal en Mapfre, Ecuador
Cuando hablamos de seguros, hablamos de una industria altamente regulada, en la que constantemente se emiten normas y resoluciones que obligan a actualizar políticas, procedimientos y conocimientos. Pero cuando una situación se presenta y los manuales no detallan qué hacer exactamente, ¿cómo debemos actuar?
Aquí es donde la cultura de compliance deja de ser solo un concepto corporativo y se convierte en una verdadera herramienta de gestión.
Los seguros son un negocio que se construye alrededor de la confianza, en la cual el cliente paga una prima por una promesa de valor, que en muchos casos (si eres afortunado) solo se podrá comprobar con los años y en los momentos más difíciles, es decir, cuando ocurre un siniestro.
En este contexto, el cumplimiento normativo es indispensable, pero no suficiente. Tan importante como cumplir las normas es preguntarnos si actuamos de forma coherente con los principios y valores que decimos representar. Es precisamente allí donde una cultura sólida, respaldada por valores corporativos y un código de ética, permite tomar decisiones responsables.
Las compañías de seguros, y en general todas las compañías, deben contar con políticas claras, controles efectivos, responsabilidades definidas, mecanismos de prevención y sistemas que permitan identificar y gestionar los riesgos de cumplimiento.
La cultura de compliance surge cuando las personas comprenden el propósito de esos controles, los riesgos que buscan prevenir y la importancia de seguir los procedimientos; este es el verdadero diferenciador. Cuando las personas actúan solo porque “así lo exige la política”, probablemente buscarán cumplir un requisito, pero quien comprende lo que se protege con esa regla estará mejor preparado para tomar decisiones correctas frente a situaciones complejas.
La cultura se prueba no solo cuando la decisión es la correcta, sino que, además, es la evidente. Se prueba cuando existen presiones externas, cuando un cliente importante requiere excepciones al proceso, cuando una operación se debe cerrar rápidamente o cuando el decir “no” puede resultar incómodo. Y esta se construye cuando hacer lo correcto también es una opción viable frente a la presión por hacer lo urgente.
Es precisamente en esos momentos cuando los colaboradores deben sentirse respaldados para levantar la mano, hacer preguntas, advertir de un riesgo o detener un proceso si consideran que algo no está bien.
En seguros, la cultura de compliance no es exclusiva del área legal o de las áreas de control. Está también presente en la suscripción de riesgos, en la selección de proveedores, en la relación con intermediarios y en las gestiones de un siniestro. O también se refleja en situaciones cotidianas como: declarar un conflicto de interés, justificar de manera adecuada una excepción, proteger información confidencial o exigir que todos los proveedores cumplan los controles establecidos.
Tanto en grandes como en pequeñas decisiones, lo importante es tener y aplicar el criterio.
Las normas establecen un marco de actuación, pero ninguna política puede anticipar todas las situaciones. La tecnología evoluciona, aparecen nuevas situaciones, nuevos riesgos, nuevas formas de fraude y nuevas herramientas de inteligencia artificial. Frente a esta realidad, una cultura de compliance madura debe desarrollar algo adicional al conocimiento normativo: capacidad de juicio.
El verdadero valor de compliance no está únicamente en evitar que una organización haga algo incorrecto, sino que la aspiración es ayudar a que el negocio avance de manera sostenible y responsable. Y, en seguros, donde la confianza es parte esencial del negocio, quizá esa sea una de las coberturas más importantes que una organización puede construir: una cultura en la que hacer lo correcto no dependa de quién está mirando.
Paulina Zambrano, Directora Legal en Mapfre, Ecuador
Escríbenos a contacto@compliancelatam.legal si tienes dudas.
14-10-2026 | CPB, Opinión
Por Mario Pinatte, Socio Senior en CPB Abogados, Perú
Hace unos días difundimos una encuesta sobre la preparación de las empresas frente al Fenómeno del Niño. Con ella buscamos abrir una reflexión: ¿qué tan preparadas están nuestras organizaciones para proteger a las personas, sostener sus operaciones y cumplir sus obligaciones ante una emergencia?
Esa pregunta exige integrar tres perspectivas: gestión de riesgos, compliance y derecho laboral.
Desde la gestión de riesgos, el primer paso es identificar dónde podría afectarse la operación: instalaciones expuestas, dificultades de acceso, interrupciones de servicios o proveedores críticos. Conocer esas vulnerabilidades permite priorizar medidas, asignar recursos y definir cuándo activar una respuesta.
Desde el ámbito laboral, la preparación debe poner a las personas en el centro. Identificar, evaluar y controlar los riesgos asociados a este fenómeno, tanto en los centros de trabajo como en las actividades de campo, debe traducirse en medidas concretas y conocidas por los trabajadores.
También conviene anticipar decisiones: ¿cómo actuar si un trabajador no puede llegar por el bloqueo de una vía? ¿Qué actividades podrían realizarse a distancia? ¿Quién evaluará si existen condiciones seguras para continuar trabajando? Las respuestas requieren considerar las circunstancias y el marco legal aplicable. Contar con criterios previamente evaluados ayuda a evitar decisiones apresuradas e inconsistentes.
El compliance conecta esos riesgos con las obligaciones de la empresa y los controles necesarios para cumplirlas. Su aporte consiste en establecer responsables, procedimientos de decisión, mecanismos de comunicación y seguimiento. Un protocolo adquiere valor cuando las personas saben aplicarlo y la empresa verifica que funciona.
Esta preparación exige coordinación entre gerencia, operaciones, recursos humanos, seguridad y salud en el trabajo y asesoría legal. Ensayar escenarios —una sede inundada, personal incomunicado o un proveedor esencial que deja de operar— permite detectar vacíos antes de que la emergencia los haga evidentes.
En ese esfuerzo se ubica la encuesta que venimos difundiendo: como un punto de partida para revisar nuestra preparación e identificar aspectos que requieren mayor atención. Responderla puede abrir una conversación dentro de cada empresa; el siguiente paso es traducir esa reflexión en acciones con responsables y plazos.
La mirada debe extenderse también a proveedores y clientes. Nuestra continuidad depende, en parte, de su capacidad para resistir y recuperarse. Coordinar contingencias, establecer canales de comunicación y evaluar apoyos concretos puede ayudar a proteger tanto a la empresa como a quienes forman parte de su cadena de valor.
Este enfoque se vincula con la creación de valor compartido. Michael E. Porter y Mark R. Kramer, en su artículo La creación de valor compartido (Harvard Business Review, 2011), definen este concepto como “las políticas y prácticas operacionales que mejoran la competitividad de una empresa y, simultáneamente, las condiciones económicas y sociales de las comunidades donde opera”.
Desde esa perspectiva, prepararse frente al Fenómeno del Niño puede generar valor compartido cuando las medidas adoptadas fortalecen tanto a la empresa como a su entorno. Por ejemplo, apoyar a pequeños proveedores para que desarrollen planes de contingencia puede proteger sus fuentes de ingreso y, al mismo tiempo, reducir las interrupciones del abastecimiento de la empresa. El valor compartido surge de esa conexión entre un beneficio social concreto y una mejora en la continuidad y competitividad del negocio.
La preparación empresarial se demuestra en las decisiones que adoptamos antes de la emergencia y en la capacidad de actuar coordinadamente cuando esta ocurre.
Los invito a responder y compartir la encuesta. Puede ser el primer paso para identificar una decisión que todavía estamos a tiempo de tomar.
Referencia: Porter, M. E. y Kramer, M. R. (2011). La creación de valor compartido. Harvard Business Review, enero-febrero.
Mario Pinatte, Socio Senior en CPB Abogados, Perú
Escríbenos a contacto@compliancelatam.legal si necesitas información.
09-10-2026 | CR& Partners, Noticias, Tech
El nuevo canal permite denunciar ante la Agencia, a través de plataformas digitales, el posible incumplimiento de las obligaciones establecidas en los Decretos n.º 12.975/26 y n.º 12.976/26.
La Agencia Nacional de Protección de Datos (ANPD) de Brasil ha habilitado una página específica para recibir quejas en línea relacionadas con el incumplimiento de las obligaciones establecidas en los Decretos N° 12.975/2026 y N° 12.976/2026, que actualizan la normativa del Marco de Derechos Civiles en Internet ( MCI ). Este nuevo canal tiene como objetivo facilitar el envío de información que pueda orientar las acciones de seguimiento y supervisión de la Agencia con respecto a posibles incumplimientos por parte de los proveedores de aplicaciones de internet, incluidas las plataformas digitales y las redes sociales.
A través de esta página, cualquier persona física o jurídica puede denunciar ante la ANPD la ausencia de canales adecuados en las plataformas digitales para recibir notificaciones sobre contenido delictivo o ilícito, fallos en los mecanismos diseñados para prevenir la publicidad o la promoción de dicho contenido, la ausencia de un representante legal en Brasil, el incumplimiento de los plazos para la eliminación de contenido, fallos en las medidas destinadas a proteger contra la difusión o generación de contenido íntimo, entre otros.
Los dos decretos ampliaron las facultades de la ANPD para proteger a los usuarios en el entorno digital. El Decreto n.º 12.975/2026, que actualizó la normativa de la MCI, detalló las obligaciones de las plataformas digitales en materia de transparencia, prevención y mitigación de riesgos, lucha contra el fraude y las estafas en línea, así como la eliminación de contenido delictivo o ilícito. El Decreto n.º 12.976 estableció directrices específicas para proteger a las mujeres contra las formas de violencia en el entorno digital, incluidas las relacionadas con la producción, modificación y difusión de contenido íntimo mediante tecnologías digitales e inteligencia artificial.
Medidas administrativas y reglamentarias
La función de la Agencia consiste en investigar las infracciones derivadas del incumplimiento de las obligaciones estipuladas en los Decretos, como el deber de diligencia de los proveedores de aplicaciones de internet que intermedian contenido generado por terceros. La ANPD es responsable de verificar si las plataformas digitales están adoptando mecanismos, procesos, estructuras de gobernanza y medidas técnicas y organizativas adecuadas para cumplir con las obligaciones establecidas en la legislación.
Las situaciones que constituyan delitos deben ser remitidas a las autoridades policiales competentes, sin perjuicio de la supervisión administrativa de las actividades de las plataformas por parte de la ANPD. La Agencia no investiga delitos ni actúa para exigir responsabilidades penales a sus autores.
En casos de violencia contra las mujeres que impliquen la divulgación o difusión de contenido íntimo, también se puede utilizar la Línea de Ayuda para Mujeres (180). Cuando la legislación exige la eliminación de cierto contenido, la solicitud debe enviarse inicialmente a la plataforma antes de ser registrada ante la ANPD.
¿Cómo se gestionarán las quejas?
La información recibida se tendrá en cuenta para la planificación de las acciones de la Superintendencia de Inspección (SFI-ANPD), la mejora de la normativa y las iniciativas educativas de la ANPD. Por regla general, las quejas se analizarán de forma agregada y sistemática, lo que permitirá a la Agencia identificar patrones de posible incumplimiento y evaluar la necesidad de adoptar medidas de inspección o iniciar una investigación. Los casos graves que puedan afectar a un número significativo de personas podrán, excepcionalmente, recibir un tratamiento individualizado.
La ANPD no tiene potestad para moderar el contenido ni ordenar la eliminación de publicaciones específicas de internet. Asimismo, la Agencia no envía respuestas personalizadas a las quejas.
Para que la queja se tramite correctamente, es importante identificar claramente la empresa o plataforma denunciada y describir los hechos concretos que indiquen el incumplimiento de las obligaciones establecidas en los Decretos, proporcionando, siempre que sea posible, su nombre o razón social y dirección de correo electrónico.
¿Cómo presentar una queja?
En la página, tras seleccionar "Haga clic aquí para denunciar", el usuario debe hacer clic en "Iniciar", acceder al sistema con su cuenta GOV.BR y seleccionar la opción "Denunciar Marco Civil". No es necesario adjuntar documentos de identificación, pero se pueden incluir documentos y otra información que ayude a fundamentar las denuncias.
También es posible presentar una denuncia anónima, siempre que se aporten pruebas suficientes para demostrar o verificar los hechos denunciados. El estado de la solicitud puede consultarse en la sección "Mis solicitudes".
Con esta nueva página, la ANPD amplía las herramientas disponibles para identificar posibles infracciones de las obligaciones establecidas en el MCI y refuerza su función de supervisión destinada a proteger los derechos en el entorno digital.
Monitorización de plataformas digitales
Desde agosto, la ANPD ha estado monitoreando las principales plataformas digitales, tiendas de aplicaciones y herramientas de inteligencia artificial generativa para verificar si están adoptando medidas para cumplir con las obligaciones establecidas por los nuevos decretos que actualizan la normativa de la MCI, además de las obligaciones convergentes previstas en el Estatuto Digital de Niños y Adolescentes (ECA Digital). Entre otros criterios, los 22 agentes monitoreados fueron seleccionados considerando su alcance en el mercado brasileño, la relevancia de los servicios ofrecidos, las funcionalidades disponibles y los riesgos asociados con la circulación de contenido producido por terceros, especialmente en temas relacionados con la protección de niños, adolescentes y mujeres en el entorno digital.
Fuente: Gobierno de Brasil (5 de octubre de 2026).
08-10-2026 | Miller & Chevalier, Noticias
La directiva refuerza un modelo de fiscalización basado en datos, con mayor coordinación interna, nuevas prioridades sectoriales e incentivos para denunciantes, lo que exige a las empresas revisar la trazabilidad de su información y la eficacia de sus controles preventivos.
El 1 de octubre de 2026, el fiscal general adjunto (AAG, por sus siglas en inglés) Colin M. McDonald emitió una directiva titulada Corporate Enforcement in the Fight Against Fraud (“Enforcement Corporativo para la Lucha contra el Fraude”), para todo el personal de la recientemente creada División Nacional de Enforcement contra el Fraude (División de Fraude) del Departamento de Justicia de los Estados Unidos (DOJ, por sus siglas en inglés). Se trata del pronunciamiento más específico de la División hasta la fecha en materia de aplicación de la ley en el ámbito corporativo y señala un cambio en la velocidad con la que el DOJ está abordando la persecución del fraude corporativo.
El mensaje para las compañías es sencillo: conozcan sus datos. La División de Fraude afirma que está utilizando analítica de datos para generar sus propios indicios e iniciar investigaciones corporativas “a un ritmo acelerado”. Las compañías de todos los sectores deben preguntarse ahora si sus datos podrían enviar una señal al gobierno y atraer un escrutinio innecesario.
Qué está ordenando el DOJ y a qué velocidad
La directiva establece plazos concretos y somete los casos corporativos del DOJ a un control centralizado.
- Inventario en siete días. Dentro de un plazo de siete días (hasta el 8 de octubre de 2026), todos los fiscales de la División de Fraude deberán informar a la Sección de Enforcement Corporativo (CES, por sus siglas en inglés) sobre todas las investigaciones corporativas en curso.
- Cuatro prioridades corporativas.
- Fraude en el sector salud, incluidas las infracciones relacionadas con sustancias controladas y las violaciones de la Ley Federal de Alimentos, Medicamentos y Cosméticos (FDCA, por sus siglas en inglés).
- Fraude en contratación pública y en el ejercicio de funciones gubernamentales .
- Evasión significativa de ingresos.
- Evasión de aranceles, importaciones y trabajo forzado.
- Notificación continua. La CES deberá ser notificada oportunamente de toda nueva investigación corporativa y de cualquier desarrollo significativo en las investigaciones existentes.
- Supervisión centralizada de las resoluciones. La CES asumirá la responsabilidad principal de supervisar el cumplimiento de las resoluciones de casos corporativos. La directiva del AAG McDonald señala que esta medida busca liberar a los fiscales para que puedan perseguir casos adicionales contra personas naturales y compañías.
- Diez factores a los que debe otorgarse “Gran Peso”. Para efectos de las decisiones relacionadas con la formulación de cargos y la resolución de casos, los fiscales de la División de Fraude deberán otorgar “Gran Peso” a diversos factores, incluyendo la participación de la alta dirección; el ocultamiento de conductas a reguladores o auditores; conductas que involucren múltiples distritos federales o múltiples programas financiados con recursos de los contribuyentes; conductas que amenacen la seguridad de los estadounidenses; y daños que afecten a 25 o más víctimas o generen pérdidas iguales o superiores a US$25 millones.
- Programas para denunciantes. Se instruye a la dirección de la División para que diseñe incentivos dirigidos a denunciantes, incluyendo expresamente a aquellos que hayan participado en la conducta indebida.
Un cambio en el tono: ritmo, volumen y proactividad
Las recientes directrices del DOJ en materia corporativa, incluido el memorando de enforcement de mayo de 2025 de la División Criminal y la Política de Enforcement Corporativo y Autorrevelación Voluntaria (CEP, por sus siglas en inglés) adoptada en marzo de 2026, hicieron énfasis en la equidad, la eficiencia y un enforcement más acotado. La Directiva de la División de Fraude mantiene ese enfoque: se compromete a evitar un enforcement excesivamente amplio, proteger a las compañías que cumplen la ley y seguir la CEP.
Lo que cambia es la postura operativa. La directiva llama a un “enfoque agresivo que utilice todas las herramientas”, impone un plazo de siete días para presentar información y establece una sección centralizada cuyo propósito incluye la apertura de más casos. En agosto, la División describió la existencia de una “fuente de información” de casos corporativos. Ahora cuenta con un sistema monitoreado y administrado de manera centralizada, diseñado para ampliar esa fuente de información.
Los factores numéricos también son nuevos. Tres años, tres distritos, múltiples programas, 25 víctimas y US$25 millones se asemejan menos a factores tradicionales para determinar la culpabilidad y más a filtros de datos. Estos factores envían una señal clara de un movimiento agresivo hacia un modelo de enforcement basado en datos.
Las compañías deben anticipar un mayor número de asuntos de enforcement corporativo, una intervención más temprana del DOJ y un escalamiento más rápido desde la persecución penal de personas naturales hasta la consideración de responsabilidad penal corporativa.
Importancia de conocer sus datos
La directiva reafirma que el DOJ tiene acceso a los datos y que la División de Fraude cuenta con un mandato para actuar con base en ellos. En junio de 2026, el DOJ anunció que la División de Fraude recibiría capacidad de procesamiento dentro del Repositorio Integrado de Datos de los Centros de Servicios de Medicare y Medicaid (CMS, por sus siglas en inglés), con el fin de ejecutar herramientas de inteligencia artificial (IA) y analítica directamente sobre datos de Medicare y de otros programas. Acuerdos paralelos permiten traer datos del Departamento de Seguridad Nacional (DHS, por sus siglas en inglés) y de la Comisión Federal de Comercio (FTC, por sus siglas en inglés). La directiva confirma que la División está utilizando esta infraestructura, a través de su Centro Nacional de Detección de Fraude, para generar indicios.
Empresas reguladas por la FDA entran en juego: FDCA entra en el alcance de la división de fraude
La directiva también señala expresamente las infracciones relacionadas con la Administración de Alimentos y Medicamentos (FDA, por sus siglas en inglés) como una prioridad de enforcement corporativo. Esto es relevante debido a dónde ha residido históricamente la persecución penal de las infracciones de la FDCA.
La directiva no transfiere formalmente la jurisdicción sobre la FDCA a la División de Fraude. Sin embargo, sí indica que la División considera que las conductas relacionadas con la FDCA se encuentran dentro del alcance de sus facultades de enforcement corporativo cuando están vinculadas con programas financiados por contribuyentes. Entre los ejemplos se encuentran medicamentos y dispositivos adulterados o con etiquetado incorrecto reembolsados por Medicare o Medicaid; productos no aprobados o preparados mediante formulación magistral; y prácticas promocionales que generan reclamaciones federales.
Para las compañías de ciencias de la vida y tecnología médica, las consecuencias prácticas son significativas:
- Dos componentes del DOJ –la División de Fraude y la Unidad de Salud y Seguridad de la División Criminal–, además de la FDA, podrían tener ahora intereses superpuestos respecto de una misma conducta.
- Las infracciones menores (misdemeanors) de responsabilidad objetiva bajo la FDCA podrían potencialmente combinarse con teorías de fraude.
- El factor de “Gran Peso” aplicable a acciones que amenacen la seguridad de los estadounidenses puede convertir un problema relacionado con la calidad de un producto en un caso corporativo prioritario.
Expansión de la fuerza de ataque: donde los datos se reúnen con los fiscales
Las Fuerzas de Ataque contra Fraude en el Sector Salud están diseñadas para convertir datos de facturación en casos, y el DOJ las está ubicando en importantes centros de actividad de los sectores de salud y ciencias de la vida. En agosto de 2026, la División de Fraude amplió su Fuerza de Ataque del Noreste a Filadelfia, incorporando agentes en el Distrito Este de Pensilvania. Esta expansión siguió al lanzamiento, en abril de 2026, de la Fuerza de Ataque de la Costa Oeste, que abarca Arizona, Nevada y el Norte de California, así como a la expansión de la Fuerza de Ataque de Nueva Inglaterra a Boston en septiembre de 2025.
La actividad reciente del DOJ sugiere que los fiscales están adoptando enfoques cada vez más creativos respecto de dónde presentar los casos. Dado que los delitos de fraude pueden ser perseguidos en cualquier distrito en el que el delito haya comenzado, continuado o concluido (18 U.S.C. § 3237(a)), la competencia territorial no está limitada al lugar donde una compañía tenga su sede principal. Las reclamaciones, pagos, mensajes de texto y otros datos transmitidos a través de un determinado distrito podrían potencialmente servir de fundamento para establecer competencia en dicho distrito.
Incentivos para denunciantes
La directiva señala que sus esfuerzos “pueden verse favorecidos” por personas y compañías que proporcionen información al DOJ, incluso “cuando compartan responsabilidad por la conducta indebida”. Por esta razón, la División busca promover y proteger a los denunciantes. En consecuencia, el AAG McDonald instruye a la dirección de la División para que considere cómo “incentivar a los denunciantes” y ayudar a “descubrir conductas delictivas; fortalecer investigaciones en curso; ayudar a prevenir pérdidas derivadas de fraude; y permitir que el Departamento responda efectivamente tanto a amenazas de fraude criminal latentes como emergentes”.
Fuente: Miller & Chevalier
Para más información, escríbenos a contacto@compliancelatam.legal.
01-10-2026 | az, Noticias
El Ambiente Tecnológico de Experimentación y Nuevas Aplicaciones (ATENA) es una infraestructura tecnológica que permitirá a las instituciones probar integraciones y desarrollos en un ambiente seguro y controlado.
La Comisión para el Mercado Financiero (CMF), con la colaboración del Banco Interamericano de Desarrollo (BID), lanzó el Sandbox Tecnológico ATENA (Ambiente Tecnológico de Experimentación y Nuevas Aplicaciones), una infraestructura tecnológica que permitirá a las instituciones probar integraciones y desarrollos en un ambiente seguro y controlado, facilitando su preparación para participar en el Sistema de Finanzas Abiertas (SFA).
El lanzamiento constituye un nuevo hito en el proceso de implementación del SFA establecido por la Ley N° 21.521, Ley Fintec. ATENA permitirá a las instituciones verificar su adecuación a los estándares técnicos definidos en la normativa, realizar pruebas de interoperabilidad con el Directorio de Participantes y avanzar tempranamente en la preparación del cumplimiento de los requisitos para participar en el SFA, antes de su entrada en vigencia prevista para julio de 2027.
Durante la apertura del evento, la presidenta de la CMF, Catherine Tornel, destacó que la implementación del SFA requiere no solo de regulación, sino también de infraestructura y espacios que permitan a los distintos participantes probar y validar sus soluciones antes de operar en producción.
"Más que un ambiente de pruebas, el Sandbox Tecnológico busca consolidarse como un espacio permanente de aprendizaje y colaboración entre la CMF y el ecosistema financiero. Permitirá reducir incertidumbres técnicas, facilitar la interoperabilidad entre distintos actores y promover una implementación más eficiente y uniforme de los estándares definidos", señaló la presidenta de la CMF.
Por su parte, la representante del BID para Chile, Katharina Falkner-Olmedo, resaltó que Chile cuenta con un marco normativo robusto, una mirada estratégica y de liderazgo por parte del regulador, lo que transforma al país en un referente para la región, que mira con mucha atención estos avances.
"Chile se ha convertido en un referente en la promoción de las finanzas abiertas en la región al ser el primer país al implementar la solución APIBox. Para el BID, acompañar a la CMF en este proceso es parte de nuestro compromiso con un sistema financiero más moderno, más innovador y que llegue a más personas", dijo Katharina Falkner-Olmedo.
Entre las herramientas disponibles en ATENA se encuentra el Directorio de Participantes, componente que permitirá probar procesos de identificación de participantes, credenciales digitales e interacciones necesarias para establecer relaciones de confianza entre las instituciones, elemento fundamental para la confianza, interoperabilidad y seguridad del SFA.
El desarrollo del Sandbox Tecnológico fue cofinanciado por el Banco Interamericano de Desarrollo (BID), en el marco de una iniciativa concebida como un bien público digital regional llamado APIBox, desarrollado bajo la iniciativa BIDPago. Su lanzamiento contó además con la participación de representantes de la industria financiera y tecnológica, asociaciones gremiales y delegaciones de reguladores de Perú, Uruguay, Ecuador y Bolivia, reforzando la dimensión regional de los desafíos asociados al desarrollo de las finanzas abiertas.
La jornada contempló presentaciones de la CMF y del BID, junto con el panel "Sandbox ATENA: el valor de construir un sistema más robusto", en el que representantes de la industria profundizaron en las oportunidades que ofrece el Sandbox Tecnológico y los desafíos y oportunidades asociados a la implementación del SFA.
La CMF invitó a las instituciones del ecosistema financiero a utilizar ATENA para testear sus componentes e integraciones, conocer el funcionamiento del Directorio de Participantes y validar modelos de negocio, generando aprendizajes que contribuyan a una implementación segura, interoperable y eficiente del SFA en Chile.
Fuente: Comisión para el Mercado Financiero - CMF (30 de septiembre de 2026)
Escríbenos a contacto@compliancelatam.legal si necesitas más información.