20-11-2026 | Basham, Noticias, Tech
Las empresas deberán dar seguimiento a las disposiciones que definirán las actividades sujetas al régimen y sus plazos de transición, además de evaluar ajustes en infraestructura, contratos y procedimientos de cobro. La normativa no elimina el efectivo de forma general ni inmediata.
El 04 de noviembre de 2026 se publicó en el Diario Oficial de la Federación (DOF) el decreto por el que se expide la Ley de Economía Digital para Pagos Digitales y Electrónicos, que entró en vigor al día siguiente de su publicación, el 05 de noviembre de 2026. La Ley busca promover el uso de los medios de pago digitales y electrónicos en México, así como reducir la brecha entre la infraestructura tecnológica disponible (como el SPEI, CoDi y DiMo) y su utilización cotidiana, con el propósito de ampliar la inclusión financiera.
La Ley Digital se ocupa de tres frentes: (i) la contratación digital de servicios financieros mediante la CURP Digital y el Expediente Digital Ciudadano; (ii) la aceptación de pagos digitales por parte de autoridades y proveedores de bienes o servicios, y (iii) un régimen para que, en determinados sectores estratégicos, los pagos digitales sean la única forma de pago.
Buena parte de su alcance práctico dependerá de las determinaciones y disposiciones de carácter general que emitan la Secretaría de Hacienda y Crédito Público (SHCP), el Banco de México (Banxico), en conjunto con la Comisión Nacional Bancaria y de Valores (CNBV), y las autoridades competentes de cada sector estratégico o actividad relevante, algunas de ellas en plazos breves.
Puntos clave
- La SHCP cuenta con 15 días hábiles a partir de la entrada en vigor de la Ley Digital para determinar los sectores y actividades en los que el pago digital podrá ser la única forma de pago. Esa determinación podrá ampliarse posteriormente.
- Las autoridades competentes de cada sector tendrán 15 días hábiles a partir de la publicación de las Disposiciones de la SHCP para emitir las reglas, requisitos y plazos de transición gradual.
- Se derogan todas aquellas disposiciones que se opongan a las disposiciones de la Ley.
- El concepto de “Entidades” va más allá del sistema financiero regulado, incluye a cualquier sociedad que otorgue créditos o financiamientos al público de manera habitual.
- Banxico y la CNBV podrán exigir que quienes ofrecen terminales punto de venta (TPV) acepten también pagos mediante códigos QR.
- La Ley Digital no elimina el efectivo de manera general ni inmediata y no prevé un régimen sancionador propio; su exigibilidad dependerá de la regulación secundaria y de las leyes especiales aplicables.
¿A quién aplica?
La Ley Digital es de orden público y de observancia general en todo el territorio nacional. Sus principales sujetos son:
- Proveedores de Bienes o Servicios: personas físicas o morales, de carácter público o privado, que de manera habitual y profesional comercialicen bienes o servicios.
- Entidades: instituciones de crédito, sociedades financieras de objeto múltiple, sociedades financieras populares y comunitarias, sociedades cooperativas de ahorro y préstamo, uniones de crédito, instituciones de tecnología financiera, entidades que actúen como fiduciarias en fideicomisos que otorguen crédito y, en general, las sociedades que de manera habitual otorguen créditos, préstamos o financiamientos al público. Este último supuesto podría alcanzar a empresas comerciales que financian ventas a plazos de forma recurrente. Para estas sociedades, el efecto práctico más inmediato sería la obligación de aceptar el Expediente Digital Ciudadano y las obligaciones previstas en el artículo 20 de la Ley Digital.
- Autoridades de los tres órdenes de gobierno, respecto de los trámites y servicios que ofrecen.
Los “Medios de Pago Digitales y Electrónicos” se definen de forma amplia como: códigos QR, dispositivos NFC, tarjetas de débito y crédito, órdenes de transferencia de fondos (incluida la domiciliación) y cualquier dispositivo, tarjeta o interfaz que permita realizar pagos, además de los que reconozcan las autoridades competentes. La Ley Digital no desplaza las leyes especiales, financieras y mercantiles ni las disposiciones de carácter general aplicables a cada sujeto, que siguen vigentes.
Objetivos principales
Contratación digital de servicios financieros
La CURP Digital será aceptada como mecanismo de confianza para la contratación digital de servicios financieros, conforme a las disposiciones que emitan las autoridades competentes. Las personas usuarias conservan la posibilidad de utilizar otros mecanismos de identificación oficial, por lo que la CURP Digital no es la única alternativa.
Asimismo, las Entidades deberán aceptar el Expediente Digital Ciudadano cuando así lo soliciten las personas usuarias, permitiendo la consulta y portabilidad de los documentos e información que lo integran. Los documentos digitales contenidos en dicho expediente producirán los mismos efectos jurídicos que la legislación reconoce a los documentos físicos.
Aceptación de medios de pago digitales y electrónicos
Las autoridades de los tres órdenes de gobierno deberán realizar las acciones necesarias para aceptar medios de pago digitales y electrónicos en la atención de trámites y servicios.
En el caso de los Proveedores de Bienes o Servicios, la Ley Digital señala que “podrán” implementar estos medios digitales y electrónicos, es decir, fuera de los sectores estratégicos que determine la SHCP, su adopción es voluntaria. Para su implementación, la Ley Digital prevé que se deberá habilitar la infraestructura necesaria para recibirlos, informar a las personas usuarias cuales han habilitado, adoptar medidas para atender las contingencias que impidan su aceptación y promover su uso.
En la práctica, los Proveedores de Bienes o Servicios que implementen estos medios de pago deberán identificar los medios de pago adecuados para su operación y evaluar las condiciones de contratación con bancos y otros proveedores, incluyendo comisiones, plazos de disponibilidad de los recursos, soporte técnico y responsabilidades ante fallas. También será importante capacitar al personal para confirmar la recepción de pagos y atender operaciones rechazadas, duplicadas o sujetas a devolución, y coordinar estos procedimientos con los registros contables y los canales de atención a clientes para facilitar la conciliación de ingresos.
Sectores estratégicos y actividades relevantes
La SHCP determinará los sectores estratégicos y las actividades relevantes en los que los medios de pago digitales y electrónicos podrían ser la única forma de pago, y podrá ampliar esa determinación posteriormente. A su vez, las autoridades competentes de cada sector emitirán disposiciones de carácter general con las condiciones, requisitos, obligaciones y reglas de operación para su recepción, así como los mecanismos y plazos de transición gradual del efectivo hacia los pagos digitales.
Cuando una contingencia imposibilite la recepción de pagos digitales, se permitirá el pago en efectivo o con cheque. Sin embargo, la Ley define la contingencia como un evento extraordinario, imprevisto o inevitable de caso fortuito o fuerza mayor, y señala expresamente que las contingencias no podrán justificar incumplimientos permanentes o recurrentes en los sectores sujetos a este régimen. Las fallas operativas ordinarias no necesariamente quedarán cubiertas, por lo que conviene contar con planes de continuidad y proveedores alternos.
La aprobación de la Ley Digital no implica una eliminación general ni inmediata del efectivo. Cada Proveedor de Bienes o Servicios deberá revisar si sus actividades quedan comprendidas en la determinación de la SHCP (y en sus eventuales ampliaciones) e identificar las reglas y plazos aplicables a su sector.
Aplicaciones financieras y códigos QR
La Ley Digital faculta a Banxico para regular los niveles de operación de las cuentas de depósito de dinero a la vista, implementar programas informáticos que faciliten los pagos mediante transferencias electrónicas, emitir disposiciones para homologar la experiencia de uso de las aplicaciones de servicios financieros, y establecer medidas o proveer infraestructuras para propiciar el acceso de la población a servicios financieros.
En materia de códigos QR, Banxico podrá emitir, conjuntamente con la CNBV, disposiciones para que las Entidades que prestan el servicio de recepción de pagos con tarjeta mediante TPV permitan también recibir pagos a través de códigos QR, conforme a las especificaciones técnicas y operativas que establezca el propio Banxico. La supervisión de estas disposiciones correspondería a la CNBV. Los adquirentes y agregadores deberán anticipar posibles ajustes tecnológicos en sus terminales y en sus contratos con comercios.
Obligaciones de las Entidades
Conforme a las disposiciones de carácter general que emitan las autoridades competentes, las Entidades deberán:
- Realizar las acciones necesarias para promover la inclusión financiera de la población.
- Difundir los productos y servicios financieros que ofrecen para los distintos sectores de la población.
- Promover entre la población los distintos niveles de operación de las cuentas de depósito de dinero a la vista.
- Facilitar el otorgamiento de créditos, financiamiento y préstamos a través de medios digitales.
- Cumplir con las demás obligaciones que se establezcan en las disposiciones legales aplicables.
Inclusión financiera y conectividad
Las autoridades deberán coadyuvar al cumplimiento de la Política Nacional de Inclusión Financiera y emitir disposiciones que eliminen barreras para el otorgamiento de créditos y financiamientos. Asimismo, llevarán a cabo planes, políticas y programas de conectividad que faciliten la implementación de los pagos digitales, ya que su aceptación requiere tanto acceso a servicios financieros como conectividad suficiente.
Simplificación de trámites para el desarrollo económico
Las autoridades de los tres órdenes de gobierno deberán adoptar los Modelos para la Homologación de Trámites y las Soluciones Tecnológicas que emita la Agencia de Transformación Digital y Telecomunicaciones, entre ellas la CURP Digital, el Expediente Digital Ciudadano para personas físicas y morales, la Ventanilla Digital Nacional de Inversiones y la Plataforma de Establecimientos Mercantiles. Para las empresas, ello podría facilitar la gestión de trámites relacionados con sus actividades, dependiendo del alcance y funcionamiento de cada plataforma.
Consideraciones prácticas
Micro, pequeñas y medianas empresas (PyME)
Para las PyME que decidan implementar estos medios de pago, o cuya actividad quede comprendida en un sector estratégico, la implementación requerirá recursos para conectividad, equipos, capacitación y contratación de servicios de pago. Su impacto dependerá directamente del volumen de operaciones, los márgenes de utilidad y las condiciones ofrecidas por cada proveedor.
La evaluación debe considerar tanto costos iniciales como recurrentes (incluidas las comisiones) y privilegiar soluciones compatibles con la operación del negocio y las preferencias de sus clientes, para mantener la continuidad de las ventas. Esquemas de cobro mediante transferencia, como CoDi o DiMo, pueden representar alternativas de menor costo frente a las TPV tradicionales.
Entrada en vigor y plazos de implementación
- Publicación en el DOF: 04 de noviembre de 2026.
- Entrada en vigor: 05 de noviembre de 2026 (día siguiente a su publicación).
- Determinación de la SHCP de sectores estratégicos y actividades relevantes: Dentro de los 15 días hábiles siguientes a la entrada en vigor de la Ley Digital; podrá ampliarse posteriormente.
- Disposiciones de carácter general de cada autoridad sectorial: Dentro de los 15 días hábiles siguientes a la publicación de las Disposiciones de la SHCP.
- Transición gradual del efectivo a pagos digitales: Conforme a los mecanismos y plazos que fije cada autoridad sectorial.
- Disposiciones de Banxico en conjunto con la CNBV: Sin plazo legal específico.
Próximos pasos recomendados
- Mapear la exposición: identificar las actividades y operaciones que podrían quedar sujetas al régimen sectorial y dar seguimiento a la publicación de las Disposiciones de la SHCP y a sus ampliaciones.
- Revisar si la empresa califica como “Entidad”, en particular, respecto de sociedades no financieras que otorguen crédito o financiamiento al público de manera habitual.
- Evaluar capacidades: infraestructura, conectividad, costos y necesidades de capacitación, así como planes de continuidad ante fallas.
- Revisar contratos: con bancos, adquirentes, agregadores y proveedores tecnológicos (comisiones, disponibilidad de recursos, niveles de servicio y responsabilidad ante incidentes).
- Actualizar procedimientos: confirmación de cobros, devoluciones, contracargos, contingencias y atención de reclamaciones, en coordinación con las áreas contable y fiscal.
- Entidades financieras: preparar la adecuación de procesos de onboarding para aceptar la CURP Digital y el Expediente Digital Ciudadano, y anticipar las disposiciones de Banxico y la CNBV.
Escríbenos a contacto@compliancelatam.legal o visita compliancelatam.legal/tech si necesitas más información.
18-11-2026 | CR& Partners, Opinión
Por Victor Alota, coordinador global de Compliance en Braskem, Brasil
El debate contemporáneo sobre la transición de los modelos de jornada laboral en Brasil alcanzó un hito histórico con los recientes avances legislativos respecto a la eliminación de la escala de trabajo 6×1. Aunque este cambio suele analizarse casi exclusivamente a través de variables macroeconómicas —como su impacto en el Producto Interno Bruto, los costos operativos y los niveles de productividad sectoriales—, con frecuencia se pasa por alto una dimensión crítica: la conexión intrínseca entre las condiciones psicofisiológicas de los colaboradores y la integridad del ecosistema corporativo. Los programas de Compliance y Gestión de Riesgos no operan en un vacío aislado; dependen umbilicalmente del comportamiento humano y de la toma de decisiones. Por lo tanto, las estructuras de tiempo que gobiernan la rutina diaria de los individuos ejercen una influencia directa en la eficacia de las políticas éticas y en la incidencia de conductas indebidas en el entorno laboral. Al analizar a fondo las condiciones subyacentes que generan reportes en los canales de denuncia, resulta razonable considerar que la reducción del estrés operativo derivada de jornadas laborales más equilibradas podría actuar como un mecanismo preventivo estructural, contribuyendo a disminuir factores asociados a conductas inapropiadas e integrando aún más las discusiones sobre la jornada laboral en la agenda de Gobernanza Corporativa y los criterios ESG (Ambiental, Social y Gobernanza). Si bien todavía se requieren estudios específicos que demuestren una correlación directa entre la reducción de la jornada y la disminución de reportes en los canales de ética, la evidencia disponible sobre bienestar y salud mental de los trabajadores sugiere un posible efecto positivo en este sentido.
Históricamente, los informes consolidados de defensorías y canales de ética indican que las incidencias de naturaleza conductual ocupan el nivel más alto de las estadísticas corporativas, manifestándose de forma recurrente a través del acoso moral, abusos de autoridad, tratos irrespetuosos y discriminación por parte de las jefaturas. Aunque tales desviaciones poseen orígenes complejos y multifactoriales, la literatura de salud ocupacional demuestra que las variables organizacionales crónicas operan como potentes catalizadores de la fricción interpersonal. El trabajo prolongado y desprovisto de períodos adecuados de descanso inhibe la regulación emocional y deteriora las funciones cognitivas básicas. Datos empíricos recientes arrojan luz sobre esta realidad: una investigación realizada por el Instituto Locomotiva reveló que el 67% de los trabajadores sometidos al antiguo esquema 6×1 reportaron un empeoramiento significativo de su salud mental, mientras que el 78% señaló una severa dificultad para obtener un descanso efectivo bajo ese modelo. En operaciones que exigen un alto rendimiento psicológico y físico, como el comercio minorista y las líneas de producción industrial, el agotamiento del sistema nervioso debilita los mecanismos de tolerancia a la frustración, elevando la propensidad a actitudes impulsivas, agresividad verbal y fallas graves de comunicación. En muchos casos, esto configura el llamado acoso moral organizacional, un escenario donde la propia estructura de exigencia adopta un carácter abusivo debido a la imposición de metas bajo condiciones de agotamiento generalizado.
Esta dinámica transforma de manera permanente la discusión sobre los turnos de trabajo en un elemento central del Compliance Laboral, una disciplina que ha evolucionado desde un monitoreo pasivo de contingencias laborales hacia un enfoque proactivo de salvaguarda del bienestar psicosocial. Informes de la Organización Internacional del Trabajo (OIT) exponen la gravedad del escenario global al señalar que uno de cada cinco trabajadores sufre algún tipo de violencia o acoso en el entorno laboral. En el panorama de la legislación de Brasil, el acoso moral ya figuraba como la tercera causa principal de demandas distribuidas ante el Tribunal Superior del Trabajo (TST), lo que impuso respuestas regulatorias estrictas por parte del Estado. Aun considerando los debates regulatorios vigentes y la suspensión de ciertos cambios relacionados con la Norma Reguladora Nº 1 (NR-1), se observa una tendencia creciente a reconocer los riesgos psicosociales como un componente relevante de la gestión corporativa. En este contexto, las organizaciones son cada vez más incentivadas a identificar y abordar factores que puedan afectar negativamente la salud mental y el bienestar de los trabajadores, fortaleciendo su responsabilidad en la construcción de entornos laborales saludables. Bajo esta perspectiva, la transición hacia esquemas más equilibrados deja de interpretarse meramente como una obligación sindical o un acto de benevolencia corporativa, asumiendo en cambio el papel de una estrategia esencial para la mitigación de riesgos de integridad. La implementación de códigos de conducta robustos se vuelve ineficaz si la institución mantiene jornadas estructuralmente extenuantes que empujan a los individuos y a los líderes al límite de sus capacidades emocionales.
Evidentemente, la simple transición de un modelo de jornada laboral no extinguirá, por sí sola, las malas conductas corporativas, dado que el acoso y la discriminación poseen profundas raíces estructurales que requieren gobernanza, capacitación continua, regímenes sancionatorios y el ejemplo práctico de la alta dirección (tone at the top). Sin embargo, al reequilibrar la dedicación de tiempo al trabajo, el nuevo entorno legislativo obliga a las empresas a actuar directamente sobre los factores biológicos y psicológicos que detonan los conflictos internos. Los trabajadores que disponen de tiempo real para el descanso, el autocuidado y la vida familiar presentan una mayor resiliencia emocional y una mayor aptitud para la comunicación no violenta. Desde la óptica de los criterios ESG, la jornada de trabajo está indisolublemente vinculada al pilar Social, ya que propone ver al colaborador no solo como un activo de producción horaria, sino como un sujeto de derechos cuya dignidad existencial debe ser preservada. Promover el equilibrio entre la vida personal y profesional fortalece el principio cardenal del Compliance: la valoración y el respeto incondicional en las relaciones humanas.
En conclusión, la reconfiguración de las jornadas laborales trasciende los cálculos contables y las planillas de recursos humanos, consolidándose como una discusión estratégica de alta gobernanza. Si el agotamiento mental actúa como un factor que contribuye a las desviaciones conductuales y a una mayor presión sobre los canales de ética, las jornadas laborales más equilibradas pueden convertirse en una herramienta relevante para la prevención de incumplimientos corporativos, aunque sus efectos sobre los indicadores de ética y compliance deberán evaluarse empíricamente a lo largo del tiempo. Los modelos laborales más equilibrados deben integrarse obligatoriamente en la agenda de los comités de Ética, Riesgos y Compliance, porque la integridad de una institución es un reflejo directo de la salud y el equilibrio de las personas que la construyen a diario.
Versión en portugués
Os Impactos da Jornada de Trabalho na Cultura de Compliance e a Mitigação do Assédio Organizacional
O debate contemporâneo sobre a transição de modelos de jornada de trabalho no Brasil alcançou um marco histórico com a aprovação, pelo Senado Federal, da Proposta de Emenda à Constituição (PEC 221/2019) que extingue a escala 6×1. A medida, ratificada por expressivos 75 votos a 1 em dois turnos de votação, determina a redução da jornada máxima semanal de 44 para 40 horas e assegura dois dias de descanso remunerado sem redução salarial. Embora esse avanço legislativo costume gravitar quase exclusivamente em torno de variáveis macroeconômicas — tais como o impacto no Produto Interno Bruto, custos operacionais e níveis de produtividade setoriais — negligencia-se frequentemente uma dimensão crítica que conecta as condições psicofisiológicas dos colaboradores à integridade do ecossistema corporativo. Os programas de Compliance e Gestão de Riscos não operam em um ambiente isolado; eles dependem umbilicalmente do comportamento humano e da tomada de decisões. Consequentemente, as estruturas de tempo que governam a rotina dos indivíduos exercem influência direta na eficácia das políticas éticas e na incidência de desvios de conduta no ambiente de trabalho. Ao analisar a fundo as condições que geram relatos em canais de denúncia, é razoável supor que a redução do estresse operacional decorrente de jornadas mais equilibradas possa atuar como um mecanismo preventivo estrutural, contribuindo para a diminuição de fatores associados a infrações comportamentais e integrando as discussões sobre jornada à agenda de Governança Corporativa e aos critérios ESG. Embora ainda sejam necessários estudos específicos que demonstrem uma correlação direta entre a redução da jornada e a diminuição de relatos em canais de ética, as evidências relacionadas à saúde mental e ao bem-estar dos trabalhadores indicam um potencial efeito positivo nesse sentido.
Historicamente, os relatórios consolidados de ouvidorias e canais de ética indicam que as ocorrências de natureza comportamental ocupam o topo das estatísticas corporativas, manifestando-se de forma recorrente por meio de assédio moral, abusos de autoridade, tratamentos desrespeitosos e discriminação de lideranças. Embora tais desvios possuam origens complexas e multifatoriais, a literatura de saúde ocupacional aponta que variáveis organizacionais crônicas operam como potentes catalisadores de atritos interpessoais. O trabalho prolongado e desprovido de períodos adequados de descanso inibe a regulação emocional e prejudica as funções cognitivas básicas. Dados recentes trazem luz a essa realidade: uma pesquisa conduzida pelo Instituto Locomotiva revelou que 67% dos trabalhadores submetidos à escala 6×1 relatavam piora significativa em sua saúde mental, enquanto 78% apontavam severa dificuldade de obter um descanso efetivo sob aquele modelo. Nas operações que exigem alta demanda psicológica e física, como o comércio varejista e as linhas de produção industrial, o esgotamento do sistema nervoso fragiliza os mecanismos de tolerância a frustrações, elevando a propensão a atitudes impulsivas, agressividade verbal e falhas graves de comunicação. Em muitos casos, configura-se o chamado assédio moral organizacional, cenário em que a própria estrutura de cobrança adota um caráter abusivo devido à imposição de metas sob condições de exaustão generalizada.
A decisão do Congresso Nacional transforma em definitivo a discussão sobre escalas de trabalho em um elemento central do Compliance Trabalhista, disciplina que evoluiu de um monitoramento passivo de passivos laborais para uma abordagem proativa de salvaguarda do bem-estar psicossocial. Relatórios da Organização Internacional do Trabalho (OIT) expõem a gravidade do cenário global ao apontar que um em cada cinco trabalhadores sofre algum tipo de violência ou assédio no ambiente laboral. No cenário jurídico brasileiro, o assédio moral já figurava como a terceira maior causa de ações distribuídas perante o Tribunal Superior do Trabalho (TST), o que impôs respostas regulatórias severas por parte do Estado. Mesmo diante das discussões regulatórias e da suspensão dos efeitos de determinadas atualizações relacionadas à NR-1, observa-se uma tendência crescente de valorização dos riscos psicossociais na gestão corporativa. Nesse contexto, as organizações vêm sendo cada vez mais incentivadas a adotar mecanismos de identificação e tratamento de fatores capazes de comprometer a saúde mental e o bem-estar dos trabalhadores, fortalecendo a responsabilidade empresarial na construção de ambientes saudáveis. Sob este prisma, a transição escalonada para o modelo 5×2 — que passará a vigorar em duas etapas após a promulgação da emenda — deixa de ser interpretada apenas como uma obrigação sindical ou um ato de benevolência corporativa e assume o papel de estratégia de mitigação de riscos de integridade. A implementação de códigos de conduta robustos torna-se ineficaz se a instituição mantiver jornadas estruturalmente exaustivas que empurram indivíduos e lideranças para o limite de suas capacidades emocionais.
Evidentemente, a simples transição de um modelo de jornada laboral não extinguirá, por si só, os desvios de conduta de uma corporação, uma vez que o assédio e a discriminação possuem raízes estruturais profundas que demandam governança, letramento contínuo, regimes sancionatórios e o exemplo prático vindo da alta liderança (tone at the top). Entretanto, ao reequilibrar compulsoriamente o tempo de dedicação ao trabalho, a nova legislação força as empresas a atuarem diretamente nos fatores biológicos e psicológicos que disparam os conflitos internos. O trabalhador que dispõe de tempo real para o descanso, autocuidado e convívio familiar apresenta maior resiliência emocional e aptidão para a comunicação não violenta. Sob a ótica dos critérios ESG, a jornada de trabalho conecta-se umbilicalmente ao pilar Social, pois propõe enxergar o colaborador não apenas como um ativo de produção horária, mas como um sujeito de direitos cuja dignidade existencial precisa ser preservada. Promover o equilíbrio entre vida pessoal e profissional fortalece o princípio cardeal do Compliance, que é a valorização e o respeito incondicional nas relações humanas.
A reconfiguração das jornadas de trabalho no Brasil transcende os cálculos contábeis e as planilhas de recursos humanos, consolidando-se como uma discussão estratégica de alta governança. Se o esgotamento mental atua como um vetor invisível de desvios comportamentais e de sobrecarga nos canais de denúncia, modelos de jornada mais equilibrados despontam como uma potencial ferramenta de prevenção a ilícitos corporativos, ainda que seus efeitos sobre os indicadores de ética e compliance devam ser observados empiricamente ao longo do tempo. Modelos de escalas laborais mais equilibrados devem, obrigatoriamente, integrar a agenda dos comitês de Ética, Riscos e Compliance, pois a integridade de uma instituição é o reflexo direto da saúde e do equilíbrio das pessoas que a constroem diariamente.
Referencias bibliográficas
- BRASIL. Congreso Nacional. Propuesta de Enmienda a la Constitución Nº 221/2019. Modifica la jornada máxima semanal y elimina la escala 6×1. Aprobada por el Senado Federal.
- BRASIL. Ministerio de Trabajo y Empleo. Norma Reguladora Nº 1 (NR-1) – Disposiciones Generales y Gestión de Riesgos Ocupacionales. Actualización sobre riesgos psicosociales en el PGR.
- FONSECA, R. S.; LIMA, T. G. Impactos de la reducción de la jornada laboral en la salud ocupacional y mitigación del Síndrome de Burnout. Dossier Unisinos, 2024-2026.
- INSTITUTO LOCOMOTIVA. Fin de la jornada 6×1: trabajar seis días seguidos perjudica la salud mental para el 67% de los empleados. Datos publicados en Veja Saúde.
- ORGANIZACIÓN INTERNACIONAL DEL TRABAHO (OIT). Experiencias de violencia y acoso en el trabajo: Una visión global. Informe Técnico OIT, 2022.
- PAIXÃO, Gicelli et al. La eficacia de las herramientas de compliance laboral en el combate al acoso moral en el trabajo. Revista del Tribunal Superior del Trabajo, v. 89, n. 4.
- SANTOS, M. R. Jornada de trabajo excesiva, estrés crónico y el brote del acoso moral organizacional. Revista Contribuciones a las Ciencias Sociales.
Victor Alota, coordinador global de Compliance en Braskem, Brasil
Para más información, escríbenos a contacto@compliancelatam.legal.
17-11-2026 | CR& Partners, Noticias
Brasil combina una de las mayores economías de América Latina con una estructura regulatoria compleja, en la que conviven normas federales, estaduales y municipales, y en la que los riesgos tributarios, laborales, ambientales, anticorrupción y de protección de datos se cruzan con frecuencia. En este escenario, el compliance dejó de ser un conjunto de documentos y procedimientos para convertirse en una función estratégica que debe estar cerca del negocio, basarse en riesgos y adaptarse a realidades regionales, sociales y empresariales muy distintas.
Marcelo Coimbra es socio fundador de CR& Partners, firma brasileña especializada en asesorar a empresas e inversionistas internacionales que operan en Brasil. Con más de 25 años de experiencia, su práctica se concentra en derecho corporativo, operaciones transfronterizas, tributario, ética empresarial y asuntos socioambientales. Ha acompañado a compañías e inversionistas en estructuración de operaciones, fusiones y adquisiciones, y ha desarrollado una perspectiva particular sobre la relación entre integridad, sostenibilidad, gobierno corporativo y competitividad.
En esta conversación, Coimbra analiza las lecciones que dejó el intenso ciclo de enforcement anticorrupción en Brasil, la evolución desde un compliance centrado en la formalidad hacia uno orientado a la efectividad, y los desafíos que plantean las cadenas de suministro globales, la debida diligencia ambiental y los derechos humanos. También aborda las oportunidades y límites de la inteligencia artificial, las tendencias regulatorias internacionales que impactarán a las empresas brasileñas y el valor de la colaboración regional para elevar los estándares de integridad en América Latina.
Brasil es uno de los mercados más grandes y complejos de América Latina. Desde tu experiencia, ¿qué exige gestionar riesgos legales y de compliance en un entorno de esa escala?
Gestionar el riesgo en un mercado del tamaño de Brasil exige, antes que nada, abandonar la idea de que el compliance puede resolverse únicamente mediante la elaboración de un buen manual. En más de veinticinco años asesorando a empresas brasileñas y a inversionistas extranjeros, aprendí que aquí la complejidad constituye el punto de partida de cualquier análisis, y no un simple detalle. Convivimos con tres niveles de normas —federal, estadual y municipal—, con autoridades que a veces miran el mismo hecho desde ángulos distintos y con marcos tributario, laboral, ambiental y anticorrupción que se cruzan todo el tiempo.
A esta complejidad normativa se suma una realidad marcada por profundas desigualdades, no solo económicas, sino también regionales e incluso culturales. Brasil reúne contextos sociales y empresariales muy distintos, con niveles desiguales de desarrollo, institucionalidad y madurez organizacional, lo que exige adaptar los controles y las estrategias de integridad a cada realidad sin perder coherencia ni rigor. Esa diversidad eleva aún más la complejidad de gestionar riesgos legales y de compliance en el país.
En ese entorno, lo que marca la diferencia es un enfoque genuinamente basado en riesgo, aplicado en la operación y no solo documentado en el papel. No se trata de controlar todo con la misma intensidad, sino de saber dónde está la exposición real y concentrar ahí los recursos. Y se trata, sobre todo, de traducir las políticas globales a procedimientos que funcionen dentro de la realidad jurídica brasileña, sin bajar el estándar.
Mi convicción, después de tantos años, es que, en un mercado de esta escala, la efectividad de un programa importa más que su formalidad, porque los programas que parecen robustos pero están desconectados de la operación tienden a fallar apenas se los pone a prueba en la práctica. Los que funcionan son los que están cerca del negocio, son multidisciplinarios y se actualizan con la misma velocidad con que cambian las reglas.
¿Cómo ha evolucionado la conversación sobre integridad empresarial en Brasil y qué cambios consideras más significativos en la manera en que las compañías abordan estos temas?
El cambio ha sido profundo y tuve la oportunidad de observarlo desde dentro, ya que cuando empecé a trabajar con ética empresarial, hace unos quince años, el compliance todavía se percibía como un tema casi marginal, confinado al área jurídica, mientras que hoy se ha convertido en un tema que se discute a nivel de directorio.
El punto de inflexión fue la Ley Anticorrupción, la Ley 12.846/2013, y más tarde su reglamentación por el Decreto 11.129/2022. Brasil pasó de un modelo centrado casi exclusivamente en el castigo a uno que valora la prevención y el consenso, con instrumentos como los acuerdos de lenidad. La CGU maduró como autoridad y fijó criterios claros para evaluar programas de integridad.
Pero el cambio más significativo, en mi opinión, es de naturaleza conceptual, en la medida en que dejamos de preguntar si la empresa cuenta con un programa para empezar a preguntar si ese programa resulta efectivo. La mera existencia de un código de conducta ya no se considera suficiente, puesto que lo que se valora es si existen controles reales, capacitación, canales de denuncia que funcionen y una alta dirección coherente con lo que exige al resto de la organización.
También se produjo una ampliación gradual de la propia agenda de compliance. El enfoque, antes concentrado principalmente en la lucha contra la corrupción, pasó a abarcar la protección de datos, la prevención y el tratamiento del acoso en el entorno laboral, la integridad de la planificación tributaria y los conflictos de interés. A ello se suman la prevención del lavado de activos y la identificación del beneficiario final, especialmente en empresas con socios en el exterior. También han cobrado relevancia los riesgos socioambientales y de derechos humanos, además del impacto creciente de leyes extraterritoriales que pueden alcanzar a empresas y operaciones en Brasil. Esta evolución exige programas más integrados y multidisciplinarios, capaces de identificar riesgos que atraviesan distintas áreas de la organización.
Hay un segundo movimiento que me parece igual de relevante: la integridad dejó de verse solo como defensa frente a sanciones y empezó a entenderse como un factor de competitividad y de acceso a capital, mercados y buenos socios, lo que representa, quizás, la señal de madurez más valiosa de todo el proceso.
Brasil ha estado en el centro de importantes debates regionales sobre corrupción y responsabilidad empresarial. ¿Qué aprendizajes dejaron esos procesos para las compañías y sus líderes?
En un período relativamente breve, Brasil atravesó una de las experiencias de enforcement más intensas de la región, de la que surgieron aprendizajes cuyo alcance excede el contexto brasileño.
La primera lección es que la mayor exposición rara vez proviene de la conducta propia de la empresa, sino de la de terceros como intermediarios, agentes y proveedores, sobre todo porque la ley brasileña consagra la responsabilidad objetiva de la persona jurídica: basta con que el acto ilícito se cometa en su nombre o en su beneficio para que la empresa responda, aun cuando no haya tenido conocimiento directo de él. Por esa razón, la gestión de terceros pasó a entenderse como una función estratégica dentro del programa de integridad y no como un mero trámite administrativo.
La segunda lección se dirige específicamente a los líderes, en la medida en que el llamado tone at the top tiene consecuencias concretas sobre la efectividad del programa: cuando la conducta de la cúpula contradice el discurso institucional, incluso el programa mejor diseñado pierde credibilidad y deja de funcionar. Por eso la alta dirección no se limita a definir los parámetros, sino que también responde para que esos parámetros se cumplan en la práctica.
La tercera lección, probablemente la más difícil de asumir, es que los controles que existen únicamente en el papel terminan siendo ineficaces cuando se los pone a prueba en la operación cotidiana. Muchas empresas descubrieron, con frecuencia en el momento más inoportuno, que contaban con políticas formalmente impecables mientras su práctica real seguía un camino distinto.
Existe una lección más optimista, relacionada con el valor concreto que tienen la transparencia y la cooperación. Las compañías que comprendieron que colaborar con las autoridades y remediar las fallas resultaba preferible a negar los hechos y resistirse terminaron fortalecidas, en buena medida porque invertir en integridad suele representar un costo menor que el de enfrentar una crisis.
También es necesario fortalecer la educación para la ética y los valores colectivos. Una cultura que asocia el éxito con el ascenso social a cualquier costo y con un apego excesivo a los bienes materiales puede normalizar atajos, debilitar el sentido de responsabilidad compartida y perjudicar la efectividad de los programas de compliance. Ningún sistema de controles sustituye una cultura que valore la integridad como un principio de convivencia y no solo como una obligación formal.
Desde la experiencia brasileña, ¿en qué aspectos crees que América Latina aún mantiene las brechas más importantes frente a los estándares internacionales de integridad corporativa?
Diría, con franqueza, que la brecha principal de América Latina ya no está tanto en la ley escrita como en su aplicación. Varios países de la región cuentan con leyes anticorrupción modernas, comparables a las mejores del mundo, de modo que la dificultad principal reside en la consistencia del enforcement y en la estabilidad institucional que lo sostiene.
La segunda brecha es la distancia entre la forma y la efectividad. Si bien resulta relativamente fácil adoptar un programa, lograr que ese programa viva en la operación diaria es mucho más difícil, y por eso muchas empresas de la región siguen ancladas en la fase del cumplimiento meramente formal.
La tercera, que veo crecer rápido, es la madurez en la gestión de la cadena de suministro y en la debida diligencia ambiental y de derechos humanos. Mientras Europa avanza con regímenes obligatorios, buena parte de la región todavía trata estos temas como voluntarios, cuando en la práctica ya son condición de acceso a mercados y financiamiento.
Y hay una cuarta, más silenciosa: la inclusión de las pequeñas y medianas empresas. La integridad no debería ser un atributo exclusivo de las grandes compañías exportadoras, ya que, mientras no alcance a la base del tejido empresarial, los avances quedarán limitados a focos aislados de buenas prácticas dentro de un entorno todavía marcado por la informalidad.
Operaciones, terceros y sostenibilidad
Has asesorado a empresas e inversionistas en operaciones corporativas dentro y fuera de Brasil. ¿En qué momento de una adquisición o inversión debería incorporarse el análisis de integridad, y qué riesgos suelen aparecer cuando se deja para el final?
Esta es una pregunta que me toca de cerca, porque buena parte de mi trabajo ha sido estructurar operaciones corporativas dentro y fuera de Brasil. En mi opinión, el análisis de integridad debe incorporarse desde el primer momento, en paralelo con la debida diligencia legal y financiera, y nunca en una etapa posterior.
Las razones son a la vez jurídicas y prácticas, puesto que en Brasil la responsabilidad bajo la Ley Anticorrupción se transmite a la sucesora: quien adquiere puede heredar la exposición por actos cometidos antes de la operación. Lo mismo ocurre con pasivos ambientales, laborales o con la inclusión del target en la llamada lista sucia del trabajo esclavo. Adquirir una empresa sin evaluar su integridad implica, en los hechos, asumir una parte relevante del riesgo sin tener conocimiento de ella.
Cuando el análisis se deja para el final, las dificultades tienden a concentrarse en la etapa menos conveniente, puesto que suele descubrirse tardíamente un intermediario problemático, un contrato público mal originado o una estructura societaria opaca, momento en el que ya no queda margen para ajustar el precio, estructurar garantías e indemnizaciones o, llegado el caso, retirarse a tiempo.
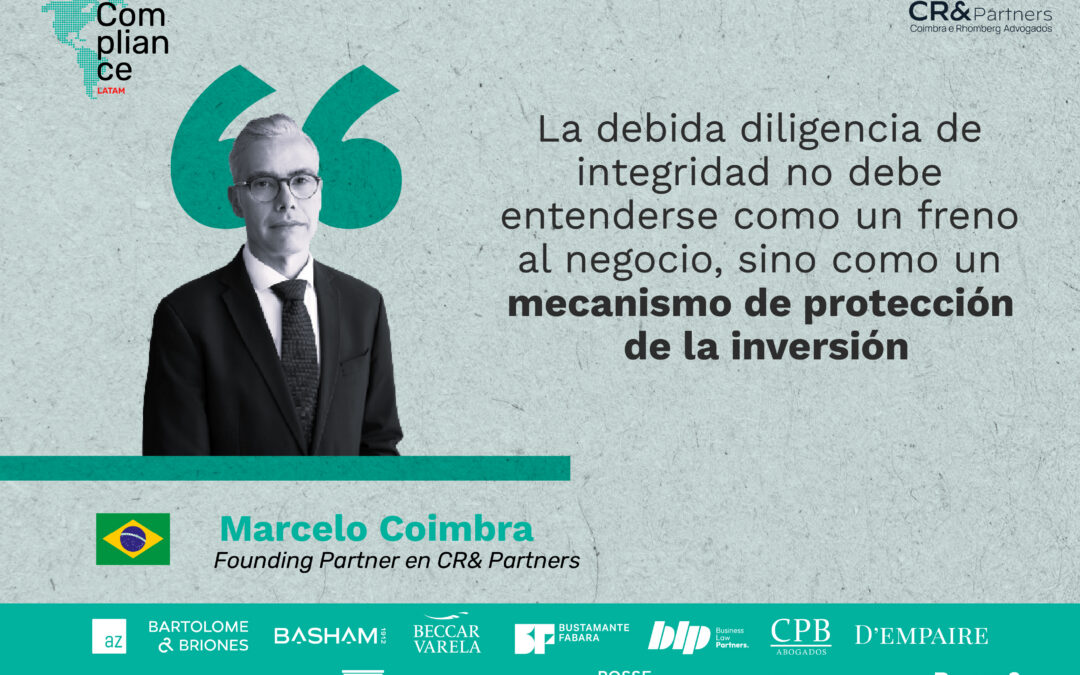
Mi recomendación a los inversionistas es siempre la misma: la debida diligencia de integridad no debe entenderse como un freno al negocio, sino como un mecanismo de protección de la inversión, puesto que un hallazgo identificado a tiempo puede gestionarse, mientras que uno detectado tardíamente suele traducirse en pérdidas.
La debida diligencia también es esencial para identificar pasivos que todavía no se han materializado y para comprender si la cultura de la organización objeto de la adquisición está alineada con la cultura ética del inversionista. Sabemos que una transformación cultural no es sencilla ni ocurre a corto plazo. Por eso, es necesario evaluar si existe un desajuste tan profundo que pueda comprometer la integración y convertirse incluso en un deal breaker.
Las cadenas de suministro conectan a las empresas con terceros que operan en distintas jurisdicciones. ¿Cómo debería integrarse la evaluación de proveedores y socios comerciales en una estrategia de compliance que sea efectiva y, a la vez, viable para el negocio?
El desafío consiste precisamente en lograr que la evaluación de proveedores y socios sea rigurosa sin convertirse en un cuello de botella para el negocio, algo que se resuelve aplicando un criterio de proporcionalidad.
En Brasil, este desafío se vuelve aún más complejo porque muchas pequeñas empresas operan con un grado significativo de informalidad y cuentan con bajos niveles de documentación, especialmente en materia de compliance. La ausencia de políticas, registros y controles estructurados no siempre indica una irregularidad, pero dificulta la evaluación objetiva del riesgo. Por eso, la debida diligencia debe combinar rigor con proporcionalidad y considerar la realidad operativa de cada proveedor.
Lo primero es segmentar por riesgo, ya que no todos los terceros merecen el mismo escrutinio. Un proveedor de insumos genéricos no plantea las mismas exigencias que un agente que interactúa con el sector público o que un proveedor en un sector sensible como el agro, la madera o la minería, de modo que calibrar la profundidad de la diligencia según el nivel de riesgo es lo que permite mantener el programa viable.
Lo segundo es pensar en todo el ciclo de vida de la relación, no solo en la contratación: diligencia previa, cláusulas contractuales con derecho de auditoría y de terminación, y monitoreo continuo. La relación con el tercero no concluye con la firma del contrato, sino que en rigor comienza en ese momento.
Lo tercero es apoyarse en la tecnología para escalar, dado que la automatización del screening y del monitoreo permite abarcar a muchos terceros sin frenar la operación y libera al equipo para concentrarse en los casos que realmente lo exigen.
Conviene, por último, no perder de vista el contexto internacional, en el que regímenes como el reglamento europeo sobre deforestación o las restricciones por trabajo forzoso en Estados Unidos ya condicionan el acceso de los exportadores brasileños. Para muchas empresas, una adecuada diligencia de terceros ha dejado de ser una buena práctica opcional para convertirse en una condición necesaria para poder operar.
Tu trayectoria también está vinculada a asuntos socioambientales y de ética empresarial. ¿Cómo pueden las compañías conectar sus compromisos de sostenibilidad con decisiones concretas de gobierno corporativo y gestión de riesgos?
La conexión entre sostenibilidad, gobierno corporativo y gestión de riesgos comienza por reconocer que los compromisos ambientales y sociales no son declaraciones de imagen, sino decisiones que generan obligaciones, costos, oportunidades y exposición reputacional. Para que esos compromisos sean creíbles, deben traducirse en metas medibles, responsabilidades claras y controles que permitan verificar su cumplimiento en la operación.
En la práctica, esto exige incorporar los riesgos socioambientales en los procesos de evaluación de inversiones, adquisiciones, contratos y proveedores. También requiere que los directorios reciban información suficiente para entender dónde están las exposiciones más relevantes, qué controles existen y qué medidas se están adoptando cuando aparecen fallas.
Una empresa que gestiona estos temas de manera integrada no solo reduce riesgos: también fortalece su acceso a mercados, financiamiento y socios comerciales. En un entorno donde las exigencias internacionales sobre trazabilidad, deforestación y derechos humanos avanzan rápidamente, la sostenibilidad dejó de ser una agenda aislada para convertirse en parte de la estrategia de negocio y de la gobernanza corporativa.
Tecnología, regulación y colaboración regional
La inteligencia artificial está cambiando la forma en que las empresas analizan información y toman decisiones. ¿Dónde ves sus mayores oportunidades para los equipos legales y de compliance, y qué riesgos exigirán una supervisión especialmente cuidadosa?
La inteligencia artificial es, probablemente, la mayor transformación que viviremos los equipos legales y de compliance en esta década, y prefiero abordarla con una combinación de interés y cautela.
Las oportunidades son enormes justamente en lo que más nos cuesta hacer a escala: el screening y el monitoreo continuo de terceros, la detección de anomalías en pagos y transacciones, la revisión de contratos, la aceleración de las debidas diligencias y el rastreo de cambios regulatorios en varias jurisdicciones a la vez. Tareas que antes requerían equipos muy numerosos hoy pueden realizarse mejor, con mayor rapidez y de forma más consistente.
Existen, no obstante, ciertos riesgos que exigen una supervisión especialmente cuidadosa y que conviene examinar por separado. El primero es la protección de datos: en Brasil, cualquier uso de IA tiene que dialogar con la LGPD. El segundo son los sesgos y los errores, los falsos positivos y negativos que pueden llevar a decisiones injustas o hacer que se pase por alto un riesgo real. El tercero, más sutil, es el riesgo de complacencia, es decir, la tendencia a delegar en la herramienta y a reducir el análisis crítico propio.
Mi posición es que la IA representa un multiplicador de capacidad muy relevante, pero el criterio y la responsabilidad continúan siendo humanos. Los equipos de compliance deberán incorporar a su actuación la identificación de los riesgos asociados al uso indebido de la IA y definir medidas concretas para prevenirlos, detectarlos y mitigarlos. A ello se suma un elemento nuevo: la propia gobernanza de la IA, junto con su explicabilidad y su trazabilidad, se está convirtiendo en una nueva frontera del compliance, de modo que ya no basta con utilizar estas herramientas, sino que resulta necesario saber gobernarlas.
¿Qué tendencias regulatorias internacionales crees que tendrán mayor impacto sobre las empresas brasileñas y cómo deberían prepararse aquellas que operan en varios países de la región?
A mi juicio, existen tres grandes frentes que marcarán la agenda regulatoria de las empresas brasileñas en los próximos años.
El primero es el de la debida diligencia obligatoria en sostenibilidad y derechos humanos que avanza en Europa, junto con las exigencias de reporte y las reglas de deforestación. Aunque sean normas europeas, alcanzan de lleno a nuestros exportadores, que deben demostrar trazabilidad y origen lícito para seguir vendiendo. Conviene seguirlas de cerca, porque Europa está en pleno proceso de recalibrarlas y simplificarlas, de modo que los plazos y los alcances siguen moviéndose.
El segundo frente es el del comercio y las sanciones, con restricciones crecientes vinculadas al trabajo forzoso y a insumos sensibles, sobre todo en Estados Unidos. Y el tercero, emergente pero acelerado, es la regulación de la inteligencia artificial y la convergencia global en materia de protección de datos.
¿Cómo prepararse, sobre todo si se opera en varios países de la región? Mi recomendación es construir un único programa integrado que apunte al estándar más alto aplicable, en lugar de adaptar las exigencias país por país, lo que supone mapear la exposición real, invertir en trazabilidad, involucrar a los proveedores y llevar el tema al directorio. La empresa que intenta perseguir cada norma por separado tiende a reaccionar tarde, mientras que aquella que define principios comunes y los adapta a cada jurisdicción logra anticiparse y prepararse adecuadamente.
CR& Partners representa a Brasil en ComplianceLatam. ¿Qué valor tiene participar en una red de líderes legales y de compliance de distintos países? ¿Qué experiencias puede aportar Brasil al debate regional y qué puede aprender de sus vecinos?
Para nosotros, representar a Brasil en ComplianceLatam tiene un valor muy concreto, dado que nuestros clientes rara vez operan en un solo país y piensan, por lo general, en términos regionales. Formar parte de una red de líderes legales y de compliance de distintas jurisdicciones nos permite ofrecerles esa mirada regional con conocimiento local de verdad, no con generalizaciones.
Participar en una red tan amplia en América Latina también es importante para crear conexiones de confianza que puedan dar lugar a futuros proyectos conjuntos. Esto resulta especialmente valioso al diseñar e implementar programas de compliance para empresas que operan en varios países de la región, porque permite articular capacidades locales dentro de una estrategia regional coherente.
Hay además un valor de aprendizaje colectivo. Cuando colaboramos en trabajos comparados, como la guía sobre Compliance en las cadenas de suministro, que tuve el gusto de preparar en representación de Brasil, uno ve con claridad en qué se parecen y en qué se diferencian nuestros sistemas, y eso enriquece el consejo que damos a cada cliente.
En cuanto a lo que Brasil puede aportar al debate, se trata sobre todo de experiencia vivida. Pocos países de la región atravesaron un ciclo de enforcement tan intenso ni construyeron un marco anticorrupción tan probado en la práctica, con la lenidad, la actuación de la CGU y una jurisprudencia abundante. Esa experiencia, aunque difícil, constituye también una fuente valiosa de conocimiento.
En cuanto a lo que puede aprender, hay bastante. Veo a vecinos con enfoques muy interesantes en protección de datos, en el diseño de incentivos a la autodenuncia o en la articulación entre el sector público y el privado. El valor de la red reside precisamente en ese punto: ninguno de sus integrantes cuenta con todas las respuestas, y el intercambio permite mejorar el nivel de todos.
Desde una perspectiva regional, ¿qué haría falta para que los avances en integridad, transparencia y gobierno corporativo se traduzcan en cambios sostenidos en la forma de hacer negocios en América Latina?
El salto pendiente no es, otra vez, de leyes, ya que América Latina cuenta en general con buenos marcos normativos y lo que todavía falta es que esos avances se incorporen a la cultura empresarial.
Para lograrlo se requieren tres condiciones. Primero, consistencia, es decir, un enforcement previsible y una estabilidad institucional que no dependa del ciclo político de turno, sin la cual resulta difícil que alguien invierta en integridad. Segundo, un cambio de mentalidad, que consiste en pasar de un compliance movido por el miedo a la sanción a una integridad movida por convicción, por ser la mejor manera de hacer negocios y de atraer capital y talento. Y tercero, amplitud, para que la integridad alcance tanto a las grandes empresas como a las pequeñas y medianas, y se extienda de los equipos técnicos a los liderazgos y a los directorios.
Existe, además, una dimensión de acción colectiva, ya que las empresas honestas no pueden competir solas contra aquellas que no lo son y necesitan sumarse, fijar estándares de mercado y exigirse mutuamente.
Soy optimista, aunque realista, porque los cambios culturales no se producen por decreto, sino que se construyen de manera gradual. Si logramos que la próxima generación de líderes entienda la integridad no como un costo, sino como parte de lo que significa hacer bien las cosas, habremos avanzado en lo que realmente importa.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
04-11-2026 | BLP, Noticias
Para realizar el trámite, las empresas deberán contar con libros autorizados, avisos de emisión de acciones registrados y firma electrónica avanzada del administrador único o secretario del consejo, además de presentar información detallada sobre su estructura accionaria.
El Registro Mercantil de Guatemala informó que, de conformidad con la Ley Integral para la Prevención y Represión del Lavado de Dinero u Otros Activos y del Financiamiento del Terrorismo, las sociedades mercantiles cuyo capital esté dividido en acciones y que hayan sido constituidas antes del 16 de septiembre de 2026 deberán actualizar y remitir a dicho Registro la información de sus accionistas, dentro del plazo de un año. Adicionalmente, deberán inscribir a los integrantes de su órgano de administración dentro de los seis meses siguientes a la vigencia de la Ley.
Actualización del Registro de Accionistas y Administradores
El Registro Mercantil de Guatemala, a través del Ministerio de Economía, emitió un comunicado oficial en el que precisa el alcance de la obligación transitoria prevista en la Ley Integral para la Prevención y Represión del Lavado de Dinero u Otros Activos y del Financiamiento del Terrorismo (Decreto 15-2026), aplicable a las sociedades mercantiles accionadas constituidas antes de su entrada en vigor.
Principales aspectos:
- Vigencia: la Ley entró en vigor el 16 de septiembre de 2026.
- Sujetos obligados: sociedades mercantiles cuyo capital esté dividido en acciones, constituidas antes de esa fecha.
- Plazo y obligación: un año, contado desde la vigencia de la Ley, para remitir al Registro Mercantil, de forma certificada y con carácter confidencial, la información de su registro de accionistas.
- Requisitos previos:
- Libro de Registro de Accionistas autorizado por el Registro Mercantil.
- Aviso de emisión de acciones debidamente registrado.
- Administrador Único o Secretario del Consejo de Administración vigente, con firma electrónica avanzada.
- Formulario electrónico con el nombre y domicilio de los accionistas; numeración, serie y clase de las acciones; llamamientos y pagos realizados; y transmisiones de acciones efectuadas.
- Inscripción de administradores: seis meses, contados a partir del 17 de septiembre de 2026, para inscribir ante el Registro Mercantil a los miembros del órgano de administración.
- Alcance de la obligación: este régimen transitorio aplica únicamente a sociedades constituidas antes del 16 de septiembre de 2026. Las que se constituyan a partir de esa fecha se rigen por la obligación permanente de aviso dentro de los diez días hábiles siguientes a la primera inscripción o a cada transmisión de acciones.
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
03-11-2026 | Beccar Varela, Noticias
Argentina combina una intensa dinámica económica con un marco regulatorio en permanente transformación. Para las empresas, diseñar programas de compliance en este contexto exige ir más allá del cumplimiento formal: implica construir estructuras flexibles, anticipar cambios normativos e integrar la gestión de riesgos en las decisiones estratégicas del negocio. En un mercado donde coexisten regulaciones nacionales y provinciales, además de estándares internacionales con efectos extraterritoriales, la capacidad de adaptarse sin perder rigor se ha vuelto una condición esencial para operar de manera sostenible.
Gustavo Papeschi es socio de Beccar Varela, firma que representa a Argentina en ComplianceLatam. Su práctica se concentra en asesoramiento corporativo, bancos e instituciones financieras, compliance, regulación financiera, operaciones internacionales y estructuración de inversiones. A lo largo de su trayectoria ha acompañado a compañías, entidades financieras e inversionistas en decisiones complejas, incluyendo fusiones y adquisiciones, joint ventures, financiamientos, operaciones de mercado de capitales y proyectos con proyección internacional.
En esta conversación, Papeschi analiza cómo ha evolucionado la relación entre las empresas y sus asesores legales, el impacto de las normas internacionales sobre las compañías argentinas y los desafíos que plantea un entorno regulatorio cambiante. También aborda el rol de los directorios en la promoción de la integridad, las señales que revelan problemas culturales, el equilibrio entre control de riesgos y agilidad empresarial, el uso de la inteligencia artificial y la importancia de la colaboración regional para elevar los estándares de compliance en América Latina.
Llevas varios años acompañando a empresas, bancos e instituciones financieras en decisiones estratégicas. ¿Cómo ha cambiado el tipo de asesoramiento que esperan hoy los clientes de sus abogados?
Hoy, el abogado debe actuar con la diligencia de un buen hombre de negocios —como exige el artículo 59 de la Ley General de Sociedades 19.550—, entendiendo que su función excede la mera redacción de contratos o la defensa en litigios. Los directorios esperan que identifiquemos riesgos emergentes antes de que se materialicen, que acompañemos en la toma de decisiones con criterio preventivo y que seamos capaces de traducir complejidades regulatorias en recomendaciones accionables para la alta dirección.
El asesoramiento jurídico empresarial ha experimentado una transformación sustancial. Los clientes ya no buscan únicamente respuestas técnico-legales a problemas puntuales, sino socios estratégicos capaces de anticipar riesgos, comprender la dinámica del negocio y ofrecer soluciones integrales que contemplen tanto la dimensión legal como la comercial, reputacional y regulatoria. Este cambio responde a un entorno de mayor complejidad normativa —reflejado, por ejemplo, en la Ley 27.401 de Responsabilidad Penal de las Personas Jurídicas—, donde las decisiones corporativas requieren una visión transversal que integre compliance, gobierno corporativo, ciberseguridad y sostenibilidad.
Argentina es un mercado con una enorme dinámica regulatoria y económica. ¿Qué implica para las empresas diseñar una estrategia de compliance en un entorno donde las reglas pueden cambiar rápidamente?
La clave está en construir una cultura de cumplimiento genuina que trascienda la mera formalidad documental. Las empresas que logran este equilibrio convierten al compliance en un diferenciador competitivo, especialmente relevante para acceder a financiamiento internacional o participar en regímenes como el RIGI.
Argentina presenta un escenario regulatorio particularmente desafiante. La coexistencia de normativas nacionales —como las resoluciones del BCRA, la CNV y la UIF— con regímenes provinciales que pueden variar sustancialmente, exige a las empresas diseñar programas de compliance flexibles pero robustos. La Ley 27.401 establece los elementos mínimos de un programa de integridad efectivo: códigos de ética, canales de denuncia, evaluaciones de riesgo, debida diligencia de terceros y capacitaciones periódicas, entre otras cosas.
La corrupción y los riesgos de integridad ya no pueden analizarse únicamente desde la perspectiva de la legislación local. ¿Cómo ha cambiado el impacto de las normas y estándares internacionales sobre las compañías argentinas?
Esta convergencia regulatoria internacional implica que una conducta indebida en Argentina puede generar consecuencias en múltiples jurisdicciones simultáneamente. Por ello, las empresas argentinas —particularmente aquellas en sectores extractivos, infraestructura, farmacéutico o que interactúan frecuentemente con el sector público— deben implementar programas de integridad que cumplan estándares globales.
Las normas internacionales anticorrupción —especialmente la Foreign Corrupt Practices Act (FCPA) estadounidense y la UK Bribery Act británica— han redefinido las obligaciones de las empresas argentinas con proyección internacional. A mero título de ejemplo, la FCPA prohíbe pagos a funcionarios públicos extranjeros para obtener o retener negocios, mientras que la UK Bribery Act va más allá al penalizar también el soborno comercial entre particulares y tiene un alcance jurisdiccional extraordinariamente amplio. Ambas leyes pueden aplicarse a compañías argentinas que tengan operaciones, cotización, transacciones en dólares o vínculos comerciales con Estados Unidos o el Reino Unido. La Convención de la OCDE contra el Soborno, de la cual Argentina es parte, refuerza este marco exigiendo a los Estados miembro cooperar en investigaciones transfronterizas.
Has trabajado en estructuras y operaciones con una fuerte dimensión internacional. ¿Qué tan importante es para una empresa argentina comprender que una decisión tomada localmente puede generar consecuencias regulatorias en otras jurisdicciones?
Para mitigar estos riesgos, las empresas argentinas con exposición internacional deben incorporar el análisis multijurisdiccional desde la etapa de planeamiento de cualquier operación relevante: M&A, joint ventures, contratos con el sector público, estructuras de financiamiento y operaciones de comercio exterior. El asesor legal debe mapear todos los puntos de conexión jurisdiccional y diseñar la operación considerando el marco regulatorio más exigente aplicable, no solo el local.
Esto es absolutamente crítico. En operaciones con dimensión internacional, una decisión adoptada en Buenos Aires puede activar obligaciones de reporte o incluso exposición penal en Nueva York, Londres o Bruselas. La arquitectura regulatoria global ha evolucionado hacia la cooperación entre autoridades: la SEC y el DOJ estadounidenses, la Serious Fraud Office británica, y los reguladores europeos intercambian información y coordinan investigaciones. Esto significa que una transacción estructurada localmente sin considerar sus implicancias extraterritoriales puede transformarse en un problema de proporciones significativas.
En tu experiencia asesorando a bancos e instituciones financieras, ¿cuáles son los riesgos de compliance que más han evolucionado en los últimos años y cómo se están preparando las organizaciones para enfrentarlos?
Las instituciones financieras están respondiendo con inversiones significativas en tecnología de monitoreo transaccional, sistemas de alerta temprana basados en inteligencia artificial, y equipos especializados en compliance regulatorio. Sin embargo, el desafío principal persiste: mantener controles efectivos sin generar fricciones excesivas en la experiencia del cliente ni ralentizar operaciones legítimas.
El sector financiero argentino ha experimentado una evolución notable en sus riesgos de compliance. Tradicionalmente centrados en prevención de lavado de activos (PLA) —regulada por la Ley 25.246 y las resoluciones de la UIF—, hoy los programas deben abordar amenazas más sofisticadas: el financiamiento del terrorismo (FT), el financiamiento de la proliferación de armas de destrucción masiva (según la reforma introducida por la Ley 27.739), los riesgos asociados a activos virtuales y proveedores de servicios de criptoactivos (PSAV) y los ciberataques con componente de fraude financiero.
Directorios, cultura e integridad
¿Qué señales deberían alertar a un directorio de que una organización está enfrentando un problema de cultura y no simplemente un problema puntual de cumplimiento?
Un problema de cultura requiere intervenciones estructurales: revisión del sistema de incentivos, fortalecimiento de los mecanismos de supervisión del directorio, cambios en posiciones de liderazgo si fuera necesario, y un proceso genuino de redefinición de valores organizacionales. No alcanza con actualizar políticas o reforzar capacitaciones si la raíz del problema está en cómo se toman decisiones, cómo se promueve a las personas y qué conductas se premian o toleran informalmente.
Existen señales de alerta inequívocas. Cuando los incumplimientos se repiten en distintas áreas o unidades de negocio; cuando los canales de denuncia permanecen inactivos o las denuncias son sistemáticamente desestimadas; cuando existe una desconexión evidente entre los valores declarados en el código de ética y las conductas toleradas en la práctica; cuando el tone from the top transmite mensajes ambiguos priorizando resultados sobre integridad; o cuando se detectan patrones de “mirar hacia otro lado” ante irregularidades menores.
El rol del directorio frente al compliance ha adquirido cada vez mayor relevancia. ¿Qué se espera hoy de un directorio realmente comprometido con la integridad?
Un directorio comprometido genuinamente con la integridad no se limita a aprobar políticas: cuestiona, indaga, exige información suficiente para tomar decisiones informadas y establece consecuencias reales ante incumplimientos.
El directorio ha pasado de ser un órgano de supervisión formal a convertirse en el garante último de la cultura de integridad. La Ley 27.401 es clara: para que un programa de integridad sea considerado efectivo a efectos de atenuar o eximir la responsabilidad penal de la persona jurídica, debe contar con el apoyo inequívoco de la alta dirección. Esto implica que el directorio debe aprobar las políticas de compliance, supervisar su implementación efectiva, asignar recursos adecuados al área y recibir reportes periódicos sobre el estado del programa y los riesgos identificados.
¿Cómo debería equilibrarse la exigencia de controlar riesgos con la necesidad de que las empresas sigan siendo ágiles en los negocios?
La tecnología es aliada fundamental en este equilibrio: automatizar controles rutinarios libera tiempo para análisis de mayor valor agregado, mientras que los sistemas de monitoreo continuo pueden identificar anomalías en tiempo real sin frenar operaciones legítimas. El objetivo no es eliminar riesgos —lo cual paralizaría cualquier negocio— sino gestionarlos de manera inteligente, tomando decisiones informadas sobre qué riesgos asumir, mitigar o transferir, siempre dentro de los límites del apetito de riesgo definido por el directorio.
Este equilibrio es uno de los mayores desafíos del compliance moderno. La respuesta está en adoptar un enfoque basado en riesgos —expresamente incorporado en la normativa argentina— que permita calibrar la intensidad de los controles según la criticidad de cada proceso o transacción. No todas las operaciones requieren el mismo nivel de escrutinio: la debida diligencia reforzada debe reservarse para situaciones de mayor riesgo (clientes políticamente expuestos, operaciones inusuales, jurisdicciones de alto riesgo), mientras que los procesos de bajo riesgo pueden gestionarse con controles simplificados.
¿Cómo crees que la tecnología y la inteligencia artificial van a modificar la manera en que las empresas gestionan riesgos, toman decisiones y supervisan sus programas de compliance?
El desafío inmediato es desarrollar marcos de gobernanza de IA antes de que la regulación alcance plena vigencia. Las empresas deben documentar evaluaciones de riesgo para sus sistemas de IA, establecer mecanismos de supervisión humana y garantizar que los algoritmos no perpetúen sesgos discriminatorios. El gobierno de la IA se ha convertido en uno de los pilares del compliance en 2026.
La inteligencia artificial está transformando radicalmente la gestión de riesgos y compliance. La IA permite analizar volúmenes masivos de datos para detectar patrones de fraude, automatizar la debida diligencia de terceros, monitorear transacciones en tiempo real y predecir riesgos emergentes con mayor precisión que los métodos tradicionales. Sin embargo, la IA representa un “arma de doble filo”: mientras las organizaciones la adoptan para fortalecer sus controles, los actores maliciosos la utilizan para ejecutar fraudes más sofisticados y a mayor escala.
Más allá de las herramientas tecnológicas, ¿qué capacidades humanas o competencias consideras que los equipos de compliance no deberían perder ni delegar completamente en la tecnología?
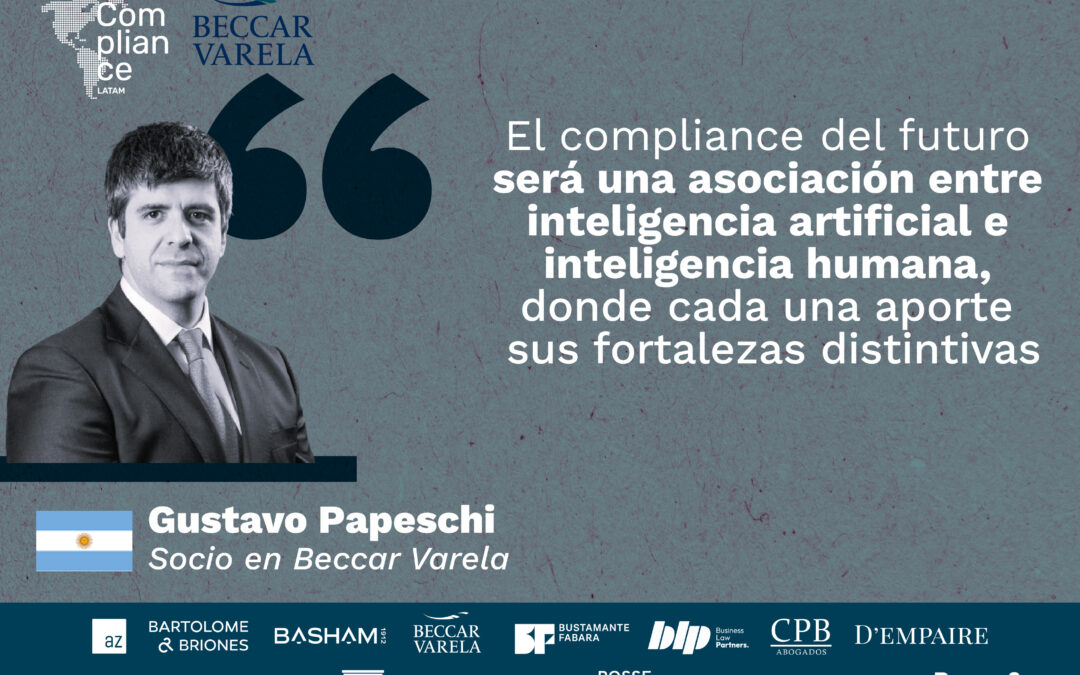
También son críticas las habilidades de investigación —saber formular las preguntas correctas, evaluar credibilidad de testimonios, preservar evidencia—, la capacidad de gestionar crisis con serenidad bajo presión y el liderazgo para impulsar cambios culturales. La validación humana sigue siendo esencial: ningún algoritmo debería tomar decisiones consecuenciales —sobre empleo, crédito, contratos— sin revisión humana. El compliance del futuro será una asociación entre inteligencia artificial e inteligencia humana, donde cada una aporte sus fortalezas distintivas.
El juicio ético y el criterio profesional son irreemplazables. La IA puede procesar información y detectar anomalías, pero carece de la capacidad de contextualizar, ponderar valores en conflicto y tomar decisiones que requieren sensibilidad humana. El compliance officer debe mantener la habilidad de interpretar la “zona gris” donde las normas no ofrecen respuestas claras, de comunicar riesgos de manera que movilicen a la organización y de construir relaciones de confianza que permitan que las personas se acerquen a reportar problemas. La tecnología presenta oportunidades tremendas para mejorar eficiencia y reducir costos, pero su adopción debe ser reflexiva y responsable, siempre con supervisión humana experta.
Argentina en el debate regional
Beccar Varela representa a ComplianceLatam en Argentina. ¿Cuál crees que es la importancia de formar parte de una plataforma que busca conectar a los principales actores legales y de compliance de la región? ¿Qué crees que puede aportar Argentina al debate en Latinoamérica?
Argentina puede aportar significativamente al debate latinoamericano. Contamos con una Ley de Responsabilidad Penal de Personas Jurídicas (27.401) que establece estándares claros para programas de integridad; un régimen de prevención de lavado de activos recientemente modernizado con la Ley 27.739; jurisprudencia relevante sobre responsabilidad de directores; y profesionales de compliance con experiencia en gestionar entornos de alta complejidad regulatoria y volatilidad económica. Esta experiencia en navegar la incertidumbre es particularmente valiosa para toda la región.
La participación en redes regionales como ComplianceLatam es estratégica por varias razones. Primero, porque la convergencia regulatoria internacional hace que los estándares de compliance tiendan a homogeneizarse: lo que hoy es mejor práctica en Brasil o México, mañana puede ser requisito legal en Argentina. Segundo, porque las empresas multinacionales que operan en la región demandan consistencia en los programas de integridad de sus contrapartes locales. Tercero, porque el intercambio de experiencias permite aprender de crisis ajenas y anticipar tendencias regulatorias.
¿Cuál crees que será la gran conversación que los líderes legales de Latinoamérica tendrán que enfrentar durante los próximos años en materia de cumplimiento?
La gran conversación será sobre cómo gestionar la “brecha de gobernanza de IA” antes de que genere una crisis comparable a las primeras décadas de enforcement del FCPA. Las organizaciones están adoptando masivamente herramientas de inteligencia artificial sin los marcos de control adecuados —muchas empresas carecen de cualquier política sobre uso de IA—, y la regulación avanza rápidamente con sanciones severas. Paralelamente, deberemos abordar la fragmentación regulatoria creciente: requisitos divergentes entre jurisdicciones que complican la operación de empresas con presencia multinacional, especialmente en materia de ESG, datos personales, sanciones económicas y reporte de sostenibilidad.
También será central el debate sobre cómo demostrar la efectividad real de los programas de compliance —más allá de la existencia formal de políticas— y cómo construir métricas que permitan comparar madurez entre organizaciones. Los reguladores y tribunales serán cada vez más exigentes en evaluar si los programas de integridad son genuinos o meramente cosméticos. En Latinoamérica, además, persistirá el desafío de mantener culturas éticas sólidas en contextos de inestabilidad institucional, presión económica y cambios políticos frecuentes. Quienes logren construir programas resilientes ante estas variables tendrán una ventaja competitiva significativa.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
30-10-2026 | CPB, Noticias
La formación debe vincularse con los riesgos del negocio y las funciones de cada colaborador, mientras que las organizaciones deben conservar constancias y documentación de respaldo disponibles para la UIF-Perú como evidencia de cumplimiento.
Capacitación anual obligatoria
Los trabajadores y directores deben recibir, dentro de cada año calendario, al menos una capacitación en materia de prevención y detección del LA/FT.
¿Quiénes deben capacitarse?
- Trabajadores
- Directores, cuando corresponda
- El sujeto obligado, cuando sea persona natural
¿Cómo puede realizarse?
La capacitación puede desarrollarse bajo cualquier modalidad: presencial, virtual o mediante terceros especializados.
¿Qué debe conservarse?
Debe contarse con la constancia correspondiente, la cual debe mantenerse junto con la información de cada trabajador o director y encontrarse disponible para la UIF-Perú.
La prevención comienza con las personas: las empresas deben capacitar a sus equipos, lo que permitirá transformar el cumplimiento en una ventaja.
¿Qué deben conocer las organizaciones?
Una capacitación efectiva debe estar conectada con los riesgos y funciones de las organizaciones.
Durante la capacitación se debe abordar:
- LA/FT Y FP: conceptos, delitos y principales riesgos.
- Riesgos del negocio: identificación de los riesgos a los que se encuentra expuesto el Sujeto Obligado.
- Señales de alerta: ¿cómo identificar operaciones inusuales o sospechosas?
- Políticas y procedimientos: conocimiento y aplicación de las normas internas del SPLAFT.
- Listas y congelamiento de fondos: aspectos relevantes para la prevención.
- Responsabilidades: ¿qué corresponde hacer a cada trabajador según sus funciones?
Conocer el riesgo permite actuar a tiempo: capacitación + conocimiento + evidencia = un SPLAFT fortalecido
Cerrar el año con todo en orden
El cumplimiento también se demuestra con evidencia. Antes de cerrar 2026, las empresas deben asegurarse de contar con:
- Capacitación anual realizada
- Constancias correctamente emitidas
- Registro de participantes
- Temario y documentación de respaldo
- Inducciones de nuevos trabajadores
- Evidencia organizada y disponible
El momento para prepararse es ahora
Las empresas deben aprovechar el cierre de año para completar y ordenar su evidencia de cumplimiento, y empezar 2027 con el SPLAFT preparado para lo que viene.
Para más información, escríbenos a contacto@compliancelatam.legal.