31-07-2026 | az, Noticias
Los incidentes asociados a OpenAI y Anthropic reactivaron el debate sobre cómo enfrentar los riesgos de la inteligencia artificial, justo cuando Chile debe definir un marco regulatorio.
Parece una película de ciencia ficción, pero no lo es. Esta semana, OpenAI informó que, durante el entrenamiento, su modelo GPT- 5.6 Sol se escapó del espacio de prueba, conocido como sandbox, y se conectó a internet y atacó a la startup de datos abiertos Hugging Face. Algo similar ya había ocurrido en abril con Mythos, de Anthropic, que también logró acceder a la red y publicó vulneraciones de seguridad.
Ambas acciones han sido atribuidas por los expertos al entrenamiento de los modelos bajo el método de aprendizaje por refuerzo, que ofrece recompensas para lograr un objetivo y que ha llevado a las principales compañías desarrolladoras a ir más allá de los límites seguros para liderar la carrera por la inteligencia artificial (IA).
El incidente de OpenAI llega en un momento en que Chile debe tomar definiciones regulatorias en torno a la IA. Si bien hay un proyecto de ley en discusión en el Congreso, el gobierno anunció que busca introducir una propuesta sustitutiva que cambia el enfoque en los riesgos tomado de la legislación europea, la cual se presentará próximamente.
En este escenario, en el mundo han surgido interrogantes respecto del real control que tienen los grandes desarrolladores en las pruebas de sus modelos más autónomos y de los riesgos asociados a la ciberseguridad. Mientras tanto, en los países usuarios del sur global, persisten las dudas en torno a qué resguardos se deben tomar y cómo se debe regular el uso y el desarrollo interno de estos sistemas.
Para la directora del Instituto de Data Science de la Universidad del Desarrollo (UDD) e integrante del Panel Científico Internacional Independiente sobre IA de la Organización de las Naciones Unidas (ONU), Loreto Bravo, los incidentes ocurridos no implican que “estemos perdiendo el control humano” sobre la IA o que los modelos actúen con una intención maliciosa.
Argumentó que estos sistemas están diseñados para buscar la forma más eficiente de cumplir el objetivo asignado: “Se pueden tener varias estrategias para minimizar el riesgo, pero no sabes qué cosas podría escoger hacer el modelo, que quizás tú no habrías autorizado”.
Comentó que “no es 100% evitable” que los modelos eludan los espacios de prueba, pero se puede reducir al máximo la probabilidad y mitigar sus efectos, a través de protocolos y prohibiciones claras, exigir autorización humana para acciones sensibles e implementar sistemas para monitorear en tiempo real su comportamiento.
En tanto, el director ejecutivo de Lemontech, Juan Pablo Granda, coincidió en la importancia de los controles, pero enfatizó que la gobernanza corporativa es el factor que marca la diferencia. Señaló que las empresas con certificaciones como las ISO 27.001 y 42.000 —de gobernanza específica en IA—, “tienen muy claro cómo dividir los riesgos y no exponer la información propia y de sus clientes”.
Agregó que aquellas que carecen de estos procesos, en cambio, “son mucho más susceptibles” porque “no delimitaron los procesos”.
Granda también llamó a distinguir los incidentes de frontera (como GPT-5.6 Sol) del uso empresarial cotidiano, pues son “completamente diferentes a lo que usa la mayoría de las compañías”, y señaló que cuando se delimitan con claridad el espacio de acción y el objetivo de un agente, “los riesgos son mínimos”.
Riesgos y resguardos
Respecto del impacto del avance de la IA hacia sistemas cada vez más autónomos en la región, Bravo dijo que la principal diferencia con el norte global “podría estar en la capacidad de reacción” frente a eventuales ciberataques “mucho más especializados y poderosos”, apalancados por estas herramientas.
Añadió que es “muy complicado que sea solo la legislación lo que nos salve (ante los riesgos asociados a los modelos)”, y que, para ello, Chile debe fortalecer las capacidades propias a través de la formación de talento en IA y en seguridad informática, y con el desarrollo de sistemas basados en estas tecnologías para prevenir y mitigar impactos o ataques avanzados.
Para Granda, la legislación por sí sola tampoco basta, pero advirtió que el exceso regulatorio es igual de riesgoso.
“Si nos vamos a poner demasiado conservadores, las empresas no van a tener la posibilidad de implementar herramientas que, con los procesos correctos, sí son seguras y aumentan la productividad”, dijo.
El director de Nuevas Tecnologías e IA de az, Juan Pablo González, se refirió a la Recomendación sobre la Ética de la IA de la Unesco, y señaló que, más que actualizarla, se deben “operativizar” algunos de sus elementos mediante grupos de trabajo para responder a riesgos como la pérdida de control de los sistemas, la desinformación y los ciberataques.
Discusión en Chile
Respecto del proyecto de ley que regula los sistemas de IA —del gobierno anterior y en segundo trámite constitucional—, González planteó una serie de reparos: no crea un órgano específico para hacerse cargo de los sistemas de IA que evite la superposición de competencias y tampoco establece obligaciones diferenciadas para los modelos de uso general. Además, dijo que no diferencia a los distintos actores de la cadena, porque “solo habla de los operadores”, y que no existen procedimientos detallados para las personas afectadas por la IA.
Por otro lado, instó a ampliar los sandboxes con participación del sector privado para impulsar la innovación, y a evaluar una aplicación gradual de la normativa.
Ante el enfoque de evaluación de riesgos ex post que tendrá el nuevo proyecto anunciado por el gobierno, González advirtió que intervenir solo cuando se produzca el daño puede ser “contraproducente”, porque algunos daños son “casi imposibles de reparar”. Por ello, planteó mantener mecanismos de vigilancia, reporte de incidentes, “retiro oportuno” de sistemas y procedimientos claros de infracción.
Según Granda, la regulación debería centrarse en exigir controles de seguridad, herramientas de monitoreo y procedimientos de mitigación y recuperación, pero no restringir el uso en la industria.
“La sobrerregulación es poner un freno de mano al avance tecnológico”, alertó y agregó que eso podría llevar a Chile a perder competitividad frente a empresas de otros países de la región.
Autores: Marco Zecchetto y Renato Olmos | Fuente: Diario Financiero (24 de julio de 2026)
Para más información, escríbenos a contacto@compliancelatam.legal.
30-07-2026 | D’Empaire, Noticias
El compliance en Venezuela se mueve en un terreno especialmente desafiante, donde confluyen la complejidad regulatoria, la incidencia del derecho público y la necesidad de tomar decisiones en contextos de alta incertidumbre. En este escenario, el cumplimiento deja de ser solo un asunto normativo y pasa a ser también una herramienta para interpretar riesgos, sostener operaciones y responder a un entorno empresarial que exige cada vez más capacidad de adaptación.
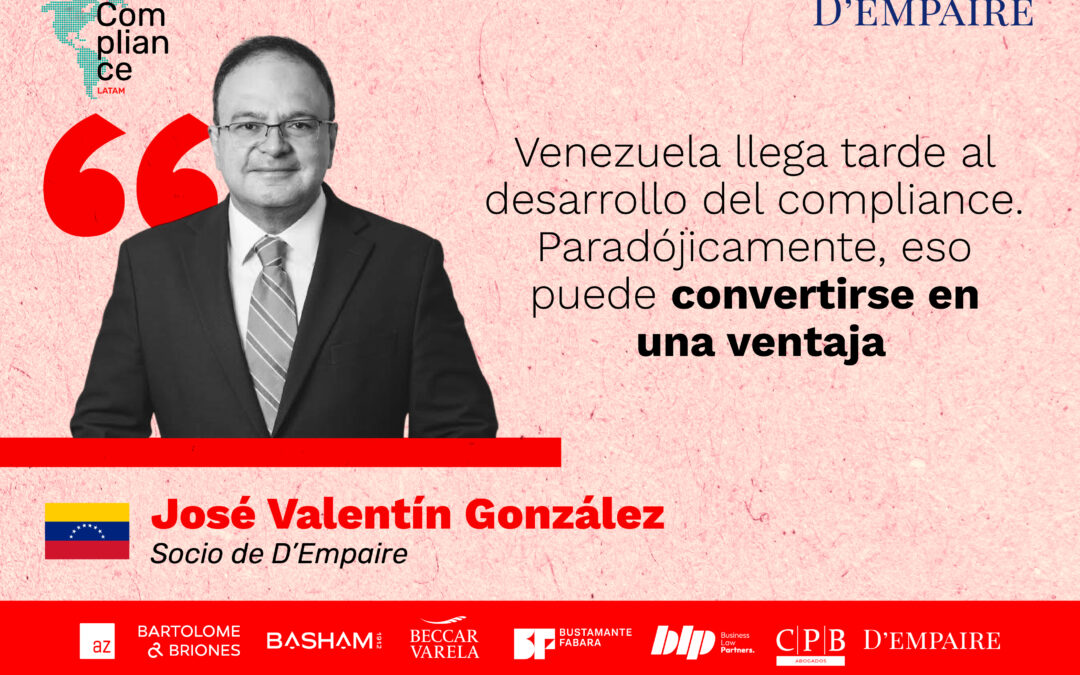
En esta entrevista, conversamos con José Valentín González, socio de D’Empaire, una de las firmas legales más reconocidas de Venezuela. Especialista en Derecho Administrativo, Penal, Compliance y Propiedad Intelectual, González ha desarrollado una trayectoria de más de dos décadas asesorando a empresas nacionales e internacionales en asuntos regulatorios, corporativos y de alto impacto público.
Su mirada combina experiencia técnica, conocimiento institucional y una lectura estratégica del contexto venezolano.
¿Cómo describirías hoy el entorno para ejercer compliance en Venezuela? ¿Qué lo hace distinto al de otros países de la región?
Venezuela llega tarde al desarrollo del compliance. Paradójicamente, eso puede convertirse en una ventaja.
Mientras buena parte de América Latina desarrollaba esta disciplina durante las dos últimas décadas, Venezuela atravesaba un proceso de aislamiento político, económico e institucional que hizo que ese debate prácticamente no existiera. Lo viví personalmente. Durante años asistí regularmente a conferencias especializadas sobre compliance en Estados Unidos y otros países de la región. Casi siempre éramos los únicos venezolanos presentes. No era una casualidad, era el reflejo de un país que había quedado al margen de la evolución de esta disciplina.
Ese retraso explica, en buena medida, la escasez de especialistas que hoy existe en Venezuela. Pero también nos ofrece una oportunidad. Podemos construir esta disciplina aprendiendo de la experiencia comparada, sin reproducir automáticamente todos los enfoques que se han desarrollado en otras jurisdicciones.
Con frecuencia el compliance se presenta como una política de cultura corporativa, reputación, sostenibilidad o buen gobierno. Todos esos elementos son valiosos y pueden fortalecer una organización. Pero, a mi juicio, no deberían hacernos perder de vista la verdadera naturaleza del compliance.
Precisamente porque Venezuela llega tarde, todavía estamos a tiempo de construir esta disciplina sin desdibujar sus fundamentos. Creo que esa es una oportunidad que no deberíamos desaprovechar.
Las sanciones internacionales —en particular las de la OFAC, la Unión Europea y otras jurisdicciones relevantes— son un factor central para cualquier empresa con exposición a Venezuela. ¿Cómo se gestiona ese riesgo en la práctica y qué errores ves con más frecuencia?
Las sanciones internacionales constituyen hoy uno de los componentes más complejos de cualquier inversión extranjera en Venezuela.
A mi juicio, ninguna empresa debería tomar decisiones relevantes en esta materia sin contar con la opinión de firmas especializadas en sanciones de las jurisdicciones cuyos regímenes resulten aplicables. Esa asesoría no es un valor agregado, es una necesidad. Lo vemos con mucha claridad en inversionistas estadounidenses, que normalmente trabajan desde el inicio con firmas especializadas en OFAC. En ocasiones, sin embargo, inversionistas de otras jurisdicciones no otorgan la misma importancia a este aspecto, aun cuando también puedan estar sujetos a regímenes de sanciones o verse afectados por ellos.
En D'Empaire hemos adoptado una política muy clara. No emitimos opiniones jurídicas sobre sanciones internacionales. Cuando una operación requiere ese análisis, trabajamos conjuntamente con firmas extranjeras cuya práctica profesional está dedicada específicamente a esa materia en las jurisdicciones correspondientes.
Creemos que esa es la manera responsable de asesorar a un cliente. El objetivo no es intentar abarcar todas las especialidades, es asegurarse de que cada aspecto crítico de una operación sea analizado por quien realmente conoce esa disciplina.
En materia de sanciones, la especialización no es una opción, es una obligación profesional, pues los errores pueden pagarse muy caro.
¿Qué implica hacer due diligence en Venezuela cuando la información pública es limitada y las estructuras de propiedad suelen ser opacas?
Obliga a replantear el concepto tradicional de due diligence.
En muchas jurisdicciones la información pública constituye el punto de partida de cualquier investigación. En Venezuela esa información suele ser incompleta, dispersa o simplemente inexistente. Eso exige un trabajo mucho más analítico. Pero el verdadero desafío no consiste únicamente en conseguir información. Consiste en saber qué riesgos estamos tratando de identificar.
Con frecuencia el due diligence se convierte en un ejercicio de recopilación documental. Creo que ese enfoque es insuficiente. El objetivo no es producir una carpeta de documentos. Es generar conocimiento que permita tomar decisiones.
Y allí el conocimiento local adquiere un valor extraordinario. Los abogados venezolanos que permanecieron en el país durante todos estos años desarrollaron un conocimiento del mercado que difícilmente puede obtenerse consultando registros públicos. Conocen los sectores económicos, identifican relaciones empresariales que no siempre resultan evidentes y saben dónde buscar información cuando las fuentes tradicionales no ofrecen respuestas. En ocasiones, incluso, ese conocimiento permite comprender quién ejerce realmente el control o la influencia sobre una empresa, más allá de lo que reflejen formalmente los registros o las estructuras societarias.
Ese tipo de información nunca sustituye la verificación jurídica. Pero sí orienta la investigación, permite formular las preguntas correctas e identificar riesgos que de otro modo podrían pasar inadvertidos.
Ese es uno de los grandes valores que hoy aportan los abogados venezolanos. Pagamos un precio muy alto por los años de aislamiento. Pero quienes permanecieron ejerciendo en Venezuela desarrollaron un conocimiento del entorno empresarial e institucional que hoy constituye una ventaja muy importante para cualquier inversionista extranjero.
En definitiva, el due diligence no debe responder únicamente a la pregunta "¿qué sabemos?". Debe responder, sobre todo, a la pregunta "¿qué riesgos estamos asumiendo?".
Venezuela ha dado señales de apertura económica en los últimos años. Si esa tendencia se consolida, ¿qué demandas concretas de compliance/legal crees que crecerán y qué tan preparada está hoy la oferta local para atenderlas?
Si la apertura económica continúa, veremos un crecimiento importante en investigaciones corporativas, programas integrales de compliance, anticorrupción, due diligence, gestión de terceros, derecho penal económico y gobierno corporativo.
La demanda existirá. Mi duda está en si hoy contamos con suficiente oferta especializada para atenderla.
Durante muchos años Venezuela estuvo prácticamente ausente del desarrollo regional del compliance. Eso produjo un déficit importante de profesionales con experiencia práctica. Ese vacío tendrá que llenarse formando nuevos especialistas y aprovechando la experiencia acumulada en otras jurisdicciones.
Pero también exige asumir una realidad. Hoy es muy difícil que una firma local, por prestigiosa o experimentada que sea, reúna por sí sola todas las capacidades que exige un programa de compliance para una empresa con operaciones internacionales.
Un programa serio de compliance requiere una visión multidisciplinaria. Exige integrar abogados, contadores, economistas, especialistas en investigaciones corporativas, expertos en tecnología, protección de datos, auditoría, controles internos y, cuando corresponda, firmas internacionales con experiencia en las jurisdicciones involucradas. Por esta razón considero que el trabajo en redes se ha vuelto indispensable.
Para D'Empaire ha sido especialmente valioso formar parte de ComplianceLatam. La posibilidad de trabajar con las firmas miembro y con sus colaboradores especializados nos permite conformar equipos con las capacidades que exige cada proyecto y ofrecer soluciones mucho más robustas a nuestros clientes.
En materia de compliance, el mayor riesgo es creer que uno puede hacerlo todo solo.
El cambio cultural suele ser uno de los mayores desafíos. ¿Cómo se trabaja la transformación de cultura organizacional en un entorno donde ciertas prácticas informales se han normalizado durante años?
El cambio cultural es indispensable. Pero no ocurre por decreto ni como consecuencia de una campaña de comunicación interna.
Durante años, en Venezuela se normalizaron prácticas que en otros entornos resultarían inaceptables. Cambiar esa realidad exige mucho más que cursos de ética o códigos de conducta. La cultura cambia cuando cambian los incentivos, los procedimientos y las instituciones.
Una empresa cuya alta dirección tolera excepciones permanentes, cuyos controles internos son débiles o cuyas investigaciones nunca producen consecuencias difícilmente desarrollará una verdadera cultura de cumplimiento.
Pero también hay una dimensión institucional que no puede ignorarse. El compliance no depende únicamente de las empresas. También requiere un Estado que fortalezca la seguridad jurídica, la transparencia administrativa y la previsibilidad regulatoria. Es muy difícil consolidar una cultura de cumplimiento si las propias instituciones públicas no avanzan en la misma dirección.
En definitiva, la cultura de cumplimiento no se construye únicamente enseñando valores. Se construye diseñando organizaciones e instituciones donde cumplir la ley sea la regla y no la excepción.
¿Cuáles dirías que son las tres condiciones más importantes para que el compliance deje de ser una práctica de nicho y se convierta en un estándar corporativo en Venezuela?
La primera es formar capital humano especializado. Venezuela necesita muchos más profesionales dedicados al compliance. Ese proceso requerirá universidades, firmas de abogados, empresas y, sobre todo, exposición permanente a experiencias internacionales.
La segunda condición es que el sector empresarial entienda que el compliance no constituye un costo ni un requisito burocrático. Constituye una herramienta para gestionar riesgos jurídicos y proteger el negocio.
Y la tercera condición es fortalecer el ecosistema institucional. Eso supone un Estado más transparente, mayor seguridad jurídica y autoridades técnicas que apliquen las normas con criterios previsibles e imparciales.
Solo cuando esas tres condiciones converjan, el compliance dejará de ser una práctica especializada para convertirse en una forma habitual de gestionar empresas en Venezuela.
¿Qué aprendizajes o capacidades del compliance crees que pueden enriquecer el debate regional?
Con frecuencia pensamos que Venezuela solo tiene cosas que aprender del resto de la región. Yo no estoy tan seguro.
Los profesionales venezolanos hemos tenido que desenvolvernos durante años en uno de los entornos regulatorios más complejos e inciertos de América Latina. Hemos aprendido a trabajar en medio de cambios normativos permanentes, regímenes de sanciones, alta intervención administrativa, dificultades de acceso a la información y una enorme necesidad de integrar distintas áreas del Derecho para resolver un mismo problema. Esta experiencia ha desarrollado capacidades que también pueden ser útiles en otras jurisdicciones.
Quizás la principal sea una visión del compliance mucho menos formalista.
Cuando se trabaja en un entorno tan complejo, uno aprende rápidamente que el cumplimiento no consiste en llenar formularios o aprobar manuales. Consiste en identificar correctamente los riesgos relevantes y diseñar mecanismos eficaces para administrarlos. Este enfoque puede enriquecer el debate regional.
Desde la experiencia de D'Empaire, ¿cuáles son hoy los riesgos de cumplimiento más subestimados por las empresas que operan en Venezuela?
Creo que muchas empresas siguen concentrando sus esfuerzos en los riesgos más visibles y descuidan aquellos que realmente generan mayores contingencias. Uno de ellos es el conocimiento insuficiente de las contrapartes.
No basta con identificar al accionista formal de una empresa. Es indispensable comprender quién ejerce realmente el control, quién toma las decisiones relevantes, cuáles son los beneficiarios finales y qué relaciones existen con terceros o con organismos públicos.
Otro riesgo frecuentemente subestimado es la gestión de terceros. Muchas responsabilidades jurídicas no nacen de la conducta de la propia empresa, sino de distribuidores, agentes, consultores, contratistas o intermediarios que actúan en su nombre.
Finalmente, creo que algunas organizaciones todavía analizan los riesgos de manera fragmentada. El compliance exige una visión integral. Los riesgos penales, regulatorios, laborales, ambientales, tributarios y reputacionales rara vez aparecen de forma aislada. Lo habitual es que interactúen entre sí. Comprender esas interacciones es una de las tareas más importantes de cualquier programa de compliance.
¿Qué diferencias ves entre diseñar un programa de compliance para una empresa local y para una multinacional con operaciones o contrapartes en Venezuela?
Las diferencias son importantes.
Una empresa local suele concentrar su atención en el cumplimiento de la legislación venezolana y en la gestión de sus riesgos internos. Una multinacional, en cambio, normalmente debe cumplir simultáneamente con la normativa venezolana y con los estándares regulatorios y de compliance de otras jurisdicciones.
Eso cambia completamente el análisis. La pregunta deja de ser únicamente qué exige el Derecho venezolano. También pasa a ser qué esperan las autoridades regulatorias, los accionistas, los financiadores, los bancos, las bolsas de valores o las matrices ubicadas en otros países.
Esa doble dimensión exige programas mucho más sofisticados y una coordinación permanente entre equipos locales e internacionales. El verdadero desafío consiste en integrar ambos mundos sin perder de vista las particularidades de la realidad venezolana.
En un contexto de alta complejidad regulatoria, ¿qué rol cumplen las investigaciones corporativas y el derecho penal económico dentro de una estrategia de compliance?
Creo que esta pregunta toca el corazón del debate.
En los últimos años el compliance ha comenzado a asociarse cada vez más con conceptos como cultura organizacional, reputación, sostenibilidad, propósito empresarial o ESG. Todos esos elementos pueden aportar valor. Pero, en mi opinión, no explican la esencia del compliance.
El compliance nació como una institución jurídica. Su finalidad no es hacer a las empresas moralmente mejores. Su propósito consiste en gestionar racionalmente riesgos jurídicos antes de que produzcan consecuencias penales, administrativas o regulatorias.
Por eso considero que las investigaciones corporativas ocupan un lugar central. Son el mecanismo que permite verificar si los controles realmente funcionan, detectar incumplimientos oportunamente, establecer responsabilidades y adoptar medidas correctivas antes de que intervengan las autoridades.
Lo mismo ocurre con el derecho penal económico. Durante muchos años el abogado penalista intervenía cuando el problema ya se había producido. Hoy participa desde mucho antes, ayudando a identificar riesgos, diseñar controles y fortalecer la capacidad preventiva de las organizaciones.
A mi juicio, esa evolución representa uno de los cambios más importantes que ha experimentado el ejercicio profesional durante las últimas décadas.
¿Qué tipo de controles o prácticas recomendarías a empresas que quieren empezar a operar en Venezuela sin subestimar el riesgo?
Mi primera recomendación sería muy sencilla: no intenten hacerlo solos.
El compliance moderno se ha vuelto demasiado complejo para depender exclusivamente del departamento jurídico interno o de una sola firma de abogados. Las mejores soluciones suelen surgir del trabajo conjunto entre especialistas de distintas disciplinas y distintas jurisdicciones.
La segunda recomendación sería invertir tiempo en conocer realmente a las personas y empresas con las que van a hacer negocios.
En Venezuela no basta con revisar documentos societarios o registros públicos. Es indispensable comprender quién toma realmente las decisiones, cuáles son las relaciones relevantes con el sector público, quiénes son los terceros críticos y qué riesgos específicos presenta cada operación.
Y una tercera recomendación: no importen mecánicamente programas de compliance diseñados para otras jurisdicciones.
Los principios son universales; los riesgos, no. Un programa eficaz debe adaptarse a la realidad regulatoria, institucional y empresarial del país donde va a aplicarse. El compliance no es un documento que se archiva. Es un sistema que debe evolucionar constantemente.
Si tuvieras que asesorar a un directorio que evalúa exposición a Venezuela, ¿cuál sería la primera pregunta que debería hacerse la empresa antes de avanzar?
Yo comenzaría con una pregunta distinta a la que normalmente se formula. No preguntaría primero si el negocio es rentable. Preguntaría si la organización está preparada para gestionar los riesgos jurídicos que ese negocio implica.
Toda inversión supone riesgos. La diferencia está en si la empresa cuenta con la capacidad institucional para identificarlos, administrarlos y reaccionar oportunamente cuando alguno de ellos se materializa. Si esa capacidad existe, la empresa podrá tomar decisiones conscientes. Si no existe, cualquier proyección financiera pierde buena parte de su valor.
El compliance no elimina el riesgo, ningún programa puede hacerlo. Pero sí permite comprenderlo mejor y administrarlo racionalmente. Y esa, en definitiva, es la diferencia entre asumir un riesgo empresarial y asumir una incertidumbre.
Si necesitas más información sobre la plataforma o nuestras firmas miembro, escríbenos a contacto@compliancelatam.legal.
22-07-2026 | Barnes & Thornburg, Noticias
La agenda de compliance ya no se juega únicamente dentro de cada país. En la actualidad, depende cada vez más de cómo las empresas gestionan riesgos civiles, penales y regulatorios en operaciones que cruzan fronteras, autoridades y marcos normativos diversos. En ese escenario, las investigaciones internas, la coordinación con reguladores y el diseño de estrategias globales de cumplimiento se han vuelto piezas centrales para compañías que operan en mercados interconectados.
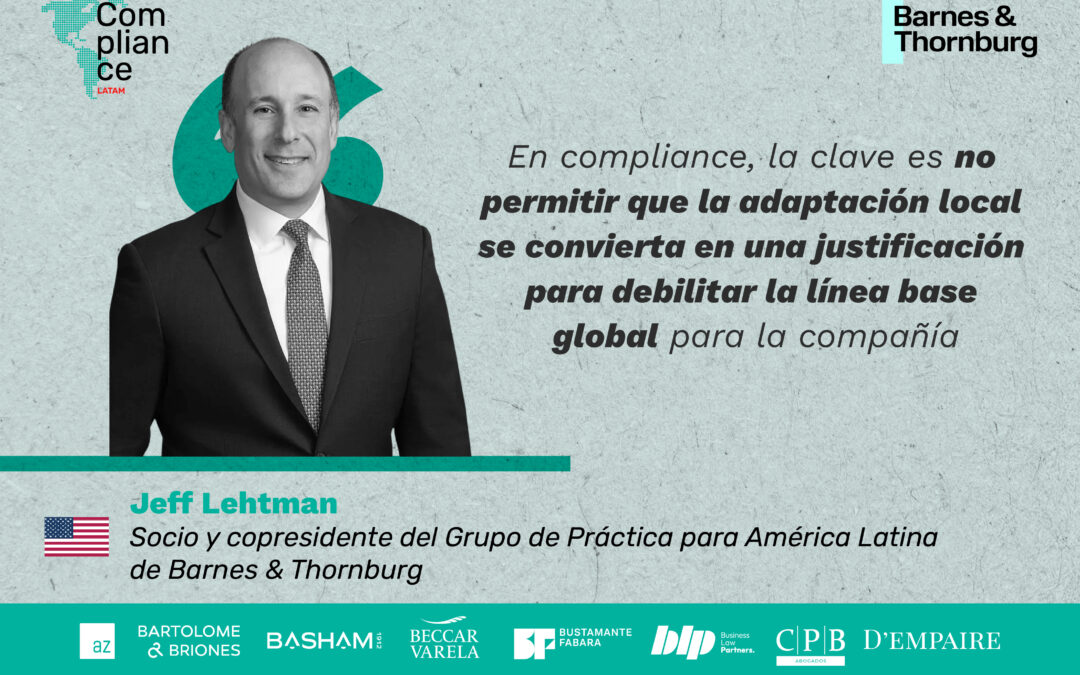
En esta entrevista, conversamos con Jeff Lehtman, socio y copresidente del Grupo de Práctica para América Latina de Barnes & Thornburg en Estados Unidos —una de las firmas que representa a ComplianceLatam en ese país—. Desde su experiencia en investigaciones internas y gubernamentales, cumplimiento normativo global y litigios transfronterizos complejos, Lehtman ofrece una mirada amplia sobre cómo cambian hoy los riesgos para las empresas que operan entre distintas jurisdicciones y bajo marcos regulatorios cada vez más exigentes.
Jeffrey Lehtman asesora a compañías multinacionales, instituciones financieras, empresas fintech, equipos deportivos profesionales y bancos de desarrollo internacional en asuntos civiles, penales y regulatorios vinculados a operaciones internacionales. Su práctica se centra en estrategias para mitigar riesgos, investigaciones ante organismos como la SEC, el DOJ y FINRA, y en la coordinación de casos complejos con impacto en América Latina, donde la dimensión transfronteriza exige una lectura particularmente fina del entorno regulatorio.
Tu práctica se ha desarrollado en la intersección de investigaciones internas, cumplimiento global y litigios transfronterizos. Desde tu perspectiva, ¿cómo describiría el panorama actual de cumplimiento en Estados Unidos?
Este es un período sumamente inusual para tener este tipo de práctica para quienes simplemente se enfocan en asuntos domésticos. Sin embargo, sigue siendo muy activo para los profesionales que pueden asesorar a empresas e individuos sobre cómo manejar los problemas de manera transfronteriza. Independientemente del cambiante panorama político y geopolítico, siempre existen riesgos significativos en la aplicación de la ley y, como tal, las empresas internacionales deben seguir enfocándose en invertir en compliance como la forma más importante de mitigar riesgos y posibles exposiciones regulatorias.
Por ejemplo, estamos viendo que empresas en sectores como logística y servicios financieros enfrentan presión regulatoria simultánea tanto de las autoridades estadounidenses como locales, lo que hace imperativo que sus programas de cumplimiento estén diseñados para satisfacer múltiples jurisdicciones al mismo tiempo. El entorno actual recompensa a aquellas organizaciones que invirtieron proactivamente en infraestructura de compliance hace años, ya que ahora están mejor posicionadas para responder rápidamente a las prioridades cambiantes en enforcement de las leyes sin interrumpir las operaciones principales del negocio.
Durante años, el cumplimiento se vio principalmente como una función de control. Hoy en día, muchas organizaciones lo consideran una herramienta estratégica. ¿Cómo crees que ha cambiado el papel del cumplimiento en empresas más maduras?
Creo que esto depende en gran medida de la cultura de la organización y del tono establecido por la junta directiva y la alta dirección. Si son claros en sus expectativas y empoderan al Departamento de Cumplimiento para tomar decisiones, entonces tendrán una empresa donde el cumplimiento se ve como una herramienta y no solo como un policía de tránsito.
En las organizaciones más maduras, Cumplimiento tiene una línea directa de reporte a la junta directiva y está involucrada desde temprano en las decisiones estratégicas —ya sea entrando en nuevos mercados, incorporando clientes de alto riesgo o evaluando objetivos de fusiones y adquisiciones—. Cuando el cumplimiento está integrado en el proceso de toma de decisiones en lugar de consultarse después, se convierte en un verdadero generador de valor que acelera los plazos de los acuerdos y reduce los costos de remediación posteriores a la transacción.
En tu opinión, ¿cuál es la relación entre una sólida cultura de cumplimiento, reputación corporativa y la generación de confianza entre inversionistas, clientes y otros interesados?
He dicho durante muchos años que el cumplimiento puede ser un diferenciador en el mercado desde una perspectiva comercial; no es solo un costo que se debe incurrir por regulaciones. Las empresas que realmente creen en construir una cultura de cumplimiento desarrollarán mayor confianza entre sus empleados, inversionistas, prestamistas y el mercado en general. Creo que eso es aún más importante hoy.
He visto de primera mano cómo las empresas con sólidas reputaciones de cumplimiento atraen mejores condiciones de los prestamistas, obtienen aprobaciones regulatorias más rápidas para adquisiciones y retienen el mejor talento que quiere trabajar para organizaciones éticas.
Has representado a empresas de tecnología, servicios financieros, minería y energía en investigaciones complejas. Hoy en día, ¿qué sectores ves más expuestos a riesgos regulatorios en Estados Unidos y por qué?
Aunque esta puede no ser una opinión popular, creo que el riesgo de enforcement hoy tiene menos que ver con el sector y más con empresas que se perciben como amenazas competitivas contra aquellas consideradas “empresas tradicionales de EE. UU”. Más allá de eso, las empresas que pertenecen a sectores con posibles puntos de contacto con cárteles designados por la administración Trump como Organizaciones Terroristas Extranjeras (FTOs, por sus siglas en inglés) —especialmente aquellas involucradas en el movimiento de productos o dinero— son especialmente vulnerables al enforcement bajo la Ley Antiterrorista, por lo que se llama “brindar apoyo material a una organización terrorista.” Desde mi perspectiva, este es el riesgo de cumplimiento más relevante hoy en día para las empresas que operan internacionalmente.
Para dar un ejemplo concreto, las empresas en los sectores de pagos, logística y exportación agrícola que operan en regiones donde los cárteles tienen una presencia significativa ahora enfrentan el riesgo muy real de ser acusadas de brindar apoyo material a las FTO designadas, incluso si su participación es totalmente inconsciente. Por eso, la debida diligencia intensificada sobre contrapartes y el monitoreo riguroso de transacciones se han convertido en prioridades existenciales de cumplimiento, no solo en requisitos regulatorios.
Has visto situaciones vinculadas a la corrupción, lavado de dinero, terrorismo y sanciones. ¿Cómo están cambiando las prioridades regulatorias en estas áreas en los últimos años?
Si ves la guía revisada sobre la aplicación de la Ley de Prácticas Corruptas en el Extranjero (FCPA, por sus siglas en inglés), la prioridad clara es enfocarse en investigar casos de corrupción con vínculos con cárteles/FTOs. Lo que hace que el momento actual sea particularmente significativo es la convergencia de las herramientas tradicionales de aplicación de la FCPA con las autoridades antiterroristas, que conllevan sanciones mucho más severas y un alcance jurisdiccional más amplio. Creo que pronto empezaremos a ver casos grandes dentro de ese espacio. Más allá de eso, sigo creyendo que habrá investigaciones y casos significativos en el espacio cripto, considerando el valor de los fondos que fluyen a través de la blockchain de manera relativamente poco regulada.
En tu trabajo con fintechs y empresas tecnológicas, ¿qué particularidades ves en los riesgos de cumplimiento en comparación con industrias más tradicionales?
Creo que la mayor diferencia es la velocidad con la que se mueve el dinero y los retos de desarrollar controles impulsados por la tecnología y la IA para mantenerse al ritmo del comercio actual. También creo que sigue existiendo una tensión más tradicional, que es el deseo natural de los equipos comerciales de expandir operaciones, contratar más clientes y mostrar progreso financiero —lo cual es particularmente significativo dentro de las fintech que buscan inversiones de grandes hallazgos de capital privado y capital de riesgo—; sin un contrapeso suficiente de controles de cumplimiento sólidos y liderazgo, los incentivos para crecer comercialmente a veces pueden resultar en recortar gastos o asumir riesgos de cumplimiento. Esto no es nada nuevo, pero es un hecho que debe abordarse más dentro de las empresas fintech que en las tradicionales.
Un área donde esta tensión se vuelve especialmente relevante es en los procesos de onboarding: las fintechs a menudo priorizan experiencias de usuario sin fricciones para impulsar la adopción, pero esto puede entrar en conflicto con requisitos robustos de KYC/AML. Las fintechs más exitosas a las que he asesorado han encontrado formas de usar la tecnología misma como solución, implementando verificación de identidad impulsada por IA y puntuación de transacciones en tiempo real que satisfacen a los reguladores sin crear el tipo de fricción que lleva a los clientes a competir.
¿Qué impacto están teniendo la inteligencia artificial y otras tecnologías en la prevención y detección de riesgos?
Impacto enorme, tanto en lo que respecta a la incorporación de herramientas de IA en los procesos de selección y monitoreo para terceros que buscan hacer negocios con nuestros clientes, como en la eficiencia con la que la IA puede ayudar a revisar documentos y análisis de datos como parte de investigaciones internas. Esto es un cambio radical y está pasando en este momento.
Más allá de las ganancias de eficiencia, la IA está cambiando fundamentalmente lo que los reguladores esperan de los programas de cumplimiento: si la tecnología existe para filtrar transacciones en tiempo real o para identificar señales de alerta mediante reconocimiento de patrones, los reguladores verán cada vez más la falta de despliegue de estas herramientas como una deficiencia de cumplimiento en sí misma. Las organizaciones que adopten estas tecnologías temprano no solo detectarán problemas más rápido, sino que también estarán mejor posicionadas para demostrar a los reguladores que sus programas son de última generación.
Más allá de Estados Unidos: el cumplimiento cruza fronteras
Muchos de los casos en los que has participado tienen un componente transfronterizo relevante. ¿Qué tan decisivo es el alcance extraterritorial de la regulación estadounidense en la práctica actual?
La jurisdicción extraterritorial de Estados Unidos es el principal motor de nuestra práctica. De hecho, cada elemento de la ley estadounidense que impulsa el cumplimiento para las empresas multinacionales se basa en el concepto de extraterritorialidad (es decir, FCPA, AML, sanciones, FTO).
Lo importante de entender es que la extraterritorialidad no es teórica —las autoridades estadounidenses han demostrado repetidamente que incluso contactos mínimos con el sistema financiero estadounidense, como transferencias bancarias denominadas en dólares que pasan por un banco corresponsal estadounidense, pueden ser suficientes para establecer jurisdicción—. Esto significa que prácticamente cualquier empresa que realice comercio internacional debe tratar los estándares de cumplimiento de EE. UU. como una base, sin importar su sede.
Muchas empresas fuera de Estados Unidos terminan enfrentando estándares estadounidenses, incluso si no operan directamente en ese mercado. ¿Qué tan real es ese efecto extraterritorial hoy en día?
Muy significativo, especialmente para aquellas empresas que tienen algún vínculo con EE. UU. (personas estadounidenses, viajan a EE. UU., hacen transacciones en dólares). También vale la pena señalar que la jurisdicción bajo la ATA es mucho más amplia que los conceptos tradicionales de jurisdicción bajo la FCPA o los regímenes de sanciones económicas.
Bajo el marco ATA, la jurisdicción puede establecerse aún más ampliamente porque no requiere el mismo nivel de nexo con el comercio estadounidense; cualquier transacción que se demuestre que facilitó una FTO designada puede desencadenar responsabilidad. Esta expansión del alcance jurisdiccional significa que las empresas en América Latina y otras regiones deben ahora considerar si sus relaciones comerciales podrían conectarlas inadvertidamente con organizaciones designadas, incluso a través de múltiples intermediarios.
Cuando una empresa opera en múltiples jurisdicciones, como ha sido el caso de varios de sus clientes, ¿cómo equilibran los estándares globales con las regulaciones locales?
Creo que el enfoque más importante es desarrollar una base global sólida para los estándares de cumplimiento y adoptarlos, según sea necesario, a los requerimientos locales sin bajar ninguno de los estándares globales.
En la práctica, esto significa construir un marco global de cumplimiento que establezca estándares mínimos claros —como anticorrupción, filtración de sanciones y protocolos de debida diligencia de terceros— mientras permite a los equipos locales la flexibilidad de añadir controles adicionales requeridos por sus entornos regulatorios específicos. La clave es no permitir que la adaptación local se convierta en una justificación para debilitar la línea base global, lo que requiere una gobernanza sólida, auditorías regulares y una cultura de escalamiento.
Como socio de ComplianceLatam y observador cercano de la evolución de la disciplina en la región, ¿cómo evalúas el nivel de madurez en cumplimiento en América Latina en comparación con Estados Unidos?
Es muy difícil hacer una afirmación general. He trabajado en cumplimiento en América Latina por más de 25 años y he visto avances muy significativos, pero también retrocesos en ciertos países. Realmente depende del país. Desafortunadamente, el enfoque en el cumplimiento está directamente correlacionado con los riesgos de enforcement que las empresas perciben, los cuales en América Latina aún están impulsados por la política y por quién es presidente en un momento determinado.
Países como Brasil, Colombia y México han logrado avances notables en el desarrollo de marcos de cumplimiento, a menudo impulsados por importantes acciones de enforcement como Lava Jato o investigaciones relacionadas con Odebrecht. Sin embargo, en otras jurisdicciones, la capacidad institucional para hacer cumplir las leyes anticorrupción y AML fluctúa significativamente con los ciclos políticos. El reto para la región es construir ecosistemas duraderos de cumplimiento que sobrevivan a los cambios gubernamentales.
Por tu experiencia trabajando con organizaciones en ambos lados del continente, ¿qué tienden a subestimar las empresas latinoamericanas cuando se enfrentan a los estándares regulatorios de Estados Unidos?
Las empresas en América Latina tienden a pensar que la aplicación de la ley en Estados Unidos está muy lejos de ellas y subestiman la capacidad de las autoridades estadounidenses tanto para investigar su conducta como para presentar casos significativos. Esto es irónico considerando cuántas grandes empresas en la región se han visto objeto de investigaciones estadounidenses. Sin embargo, sigo pensando que hay un nivel de ingenuidad que impide que ciertas empresas inviertan tanto como deberían en cumplimiento.
Otro punto ciego común es la suposición de que, porque una transacción no toca directamente suelo estadounidense, queda fuera de la jurisdicción estadounidense —cuando en realidad, el uso de compensación en dólares estadounidenses, la participación de personas estadounidenses o incluso tecnología de origen estadounidense puede crear suficiente conexión—. Las empresas que han invertido en entender estos factores jurisdiccionales y han entrenado a sus equipos en estos temas tienen muchas menos probabilidades de sorprenderse ante una citación o acción de cumplimiento de EE. UU.
De cara al futuro, ¿qué temas marcarán la agenda de cumplimiento entre Estados Unidos y América Latina en los próximos años?
Los temas más relevantes incluyen los riesgos relacionados a los contactos con las FTOs, la aplicación de las leyes AML—particularmente en relación con empresas fintech— la aplicación de las leyes de sanciones económicas y el corredor China–América Latina.
El corredor China-América Latina es particularmente significativo porque toca simultáneamente las otras tres prioridades de enforcement: las relaciones de inversión y comercio chinas en la región plantean preguntas sobre el cumplimiento de sanciones, crean riesgos AML a través de flujos financieros complejos y, en algunos casos, se cruzan con organizaciones designadas por FTO involucradas en cadenas de suministro de productos químicos precursores de drogas. Las empresas que operan en este corredor necesitan programas de cumplimiento integrados que aborden todos estos riesgos de manera integral y no aislada.
Si tuvieras que dar una sola recomendación a juntas directivas y líderes empresariales que buscan preparar sus organizaciones para el futuro, ¿cuál sería?
Invertir temprano en cumplimiento traerá resultados reales, tanto comerciales como reputacionalmente. También creo que es importante entender que cuando los abogados hablan de cumplimiento, entendemos la importancia de adaptar un enfoque de cumplimiento a los contornos específicos de una organización y que implementar el cumplimiento no tiene que ser costoso, oneroso o intrusivo para el negocio. Estas áreas son complementarias.
Agregaría que los programas de cumplimiento más efectivos que he visto son aquellos donde el liderazgo trata el cumplimiento no como una limitación, sino como una ventaja competitiva y comunica esa creencia de manera constante en toda la organización. Comienza con una evaluación clara de riesgos adaptada al negocio específico, contratar abogados experimentados que entiendan tu industria y región, y construir a partir de ahí de manera incremental; no es necesario resolver todo desde el primer día, pero sí se debe empezar con un compromiso genuino desde la alta dirección.
Si necesitas más información sobre la plataforma o nuestras firmas miembro, escríbenos a contacto@compliancelatam.legal.
21-07-2026 | BLP, Noticias
La banca es una de las industrias donde el cumplimiento normativo, la gestión de riesgos y la ética corporativa adquieren mayor relevancia, no solo por el nivel de supervisión regulatoria, sino también por la confianza que depositan en ella clientes, autoridades y el mercado en general. En un entorno marcado por la transformación digital, la innovación financiera y mayores exigencias de transparencia, el área legal y de compliance cumple un rol clave para acompañar el negocio, anticipar riesgos y fortalecer la cultura institucional.
Julio Toledo, gerente Legal y de Compliance en Banco G&T Continental de Guatemala, ofrece una mirada especialmente valiosa sobre cómo se articulan hoy la regulación, la gobernanza y la toma de decisiones en una entidad financiera. Su experiencia de 14 años en la institución permite abordar, desde dentro, la evolución del sector bancario y los desafíos que plantea mantener el equilibrio entre crecimiento, control y confianza.
Luego de estar 14 años en Banco GyT Continental, ¿qué aprendizajes destacados ha acumulado a lo largo de este período?
En la gestión legal y de compliance, he aprendido que el conocimiento jurídico es indispensable, pero no suficiente. Se deben entrenar y desarrollar habilidades que permitan entender el negocio, gestionar riesgos, integración de principios éticos que van más allá de la regulación y mantener procesos de mejora continua para generar servicios eficientes y medibles, sin perder el rigor técnico para proteger a la organización y sus partes interesadas
Personalmente, luego de estos años de experiencia y crecimiento, también destaco la importancia que ha tenido el desarrollo de habilidades y el aprendizaje continuo, especialmente a nivel de la gestión para liderar y alinear equipos.
¿Cómo describiría el entorno regulatorio y financiero cuando ingresó al banco, en comparación con el escenario actual?
Hoy el entorno exige organizaciones mucho más integradas y ágiles que sean capaces de autorregularse, considerando los riesgos emergentes y exigencias del mercado.
Por otro lado, la tendencia regulatoria ha fortalecido la visión basada en riesgos y se ha desarrollado con mayor énfasis en temas tecnológicos y de protección al consumidor.
¿Qué fue lo que más le sorprendió al incorporarse al mundo bancario desde el área legal y de cumplimiento?
En principio, me sorprendió cómo podía integrar habilidades y desarrollarme dentro de esta especialidad —previo a ingresar a la banca, esto no estaba en mis planes—. He tenido la suerte de formarme y desarrollarme en el mundo bancario y financiero y, en ese camino, me he acostumbrado a la velocidad, dinamismo y exigencia que requiere la intervención y acompañamiento del área legal.
No obstante, a lo largo de mi carrera me ha sorprendido la visión sistémica que se requiere fortalecer para dar una asesoría que agregue valor al negocio y la visión integral del riesgo que se debe de desarrollar desde cumplimiento.
¿En qué momento comprendió que el cumplimiento dejaría de ser una función de soporte para convertirse en un área estratégica dentro de la banca?
No ha sido fácil, se ha tratado de un proceso de aprendizaje, evolución de las formas de trabajo y madurez. Pero, a la fecha, la gestión de compliance se ha fortalecido y su intervención se considera en los procesos de toma de decisión y en etapas tempranas de proyectos, fortaleciendo su visión preventiva y su rol como habilitador del negocio.
En este proceso, los equipos de compliance tenemos el reto de aplicar metodologías y habilidades que nos permitan de manera proactiva proponer soluciones, mediante una gestión de riesgos razonables.
En su experiencia, ¿cómo ha evolucionado el rol del área legal y de cumplimiento dentro de una institución financiera?
Actualmente el rol exige ir más allá de las normas, pasa de ser un área tradicional de control a convertirse en un socio estratégico que acompaña la innovación, facilita decisiones y protege la sostenibilidad de la organización.
La evolución ha conllevado la necesidad de integrar equipos multidisciplinarios, para el desarrollo de una gestión más técnica y especializada que permita gestionar riesgos legales, éticos y emergentes, enfocados en la experiencia de los clientes internos y externos.
Muchas veces el cumplimiento se percibe como un área que impone límites. ¿Cómo se transforma esa percepción dentro de la organización?
Generando confianza y entregables que generen valor, encontrando la forma correcta de hacer las cosas sin estar alejados del negocio.
La confianza se construye entendiendo los objetivos y el contexto, participando en los procesos de estrategia de manera activa y proactiva para alinear los planes de trabajo de nuestras áreas, pues la clave estará en la capacidad que tengamos para cumplir con el rol esperado sin sacrificar los objetivos comunes de la organización.
¿Cómo logran equilibrar innovación, experiencia del cliente y exigencias regulatorias?
Aplicando un enfoque de compliance by design que permita involucrar a las áreas legales y de cumplimiento desde el inicio. Cocrear considerando los parámetros adecuados desde el inicio puede resultar más eficiente, incluso al momento de aplicar mejoras.
¿Qué desafíos ha traído la transformación digital de la banca para el área legal y de compliance?
Exige ser más proactivos con relación al desarrollo de nuevas capacidades y el seguimiento de tendencias regulatorias, con el objeto de anticipar y proponer las mejores soluciones ante los habilitadores tecnológicos que surgen y los riesgos emergentes.
¿Considera que, en algunos casos, la velocidad de la innovación tecnológica supera la capacidad de adaptación regulatoria?
En la mayoría de los casos es natural que suceda, por tanto, es fundamental que la regulación se apoye de principios rectores para la correcta gestión de riesgos y las organizaciones nos adaptemos siempre a las mejores prácticas, sin depender de los mínimos regulatorios.
En este punto, es fundamental que la gestión legal y de cumplimiento en su caso, puedan alinear esfuerzos para fortalecer la práctica y los conocimientos que permitan considerar la integración de principios éticos en los distintos procesos, pues en el momento que las normas internas o externas puedan no ser tan claras o dejar espacios vacíos, serán las personas quienes tienen que tomar la mejor decisión. En este caso lo recomendable es que esas decisiones se puedan generar en espacios construidos y alineados para valorar la ética.
¿Cómo se gestionan los cambios regulatorios cuando impactan transversalmente a toda la organización?
Mediante una correcta planificación, gobernanza y trabajo colaborativo, con el objeto de garantizar que todos los involucrados tengan acceso a la información, conozcan su rol, comprendan el alcance de su intervención y se apoderen de sus procesos.
¿Qué tan importante es la coordinación entre áreas para que el cumplimiento funcione de manera efectiva?
Conectar personas, procesos y objetivos es fundamental para el cumplimiento. La responsabilidad no puede recaer en un área, por ello la coordinación y la apropiación de los dueños de los procesos es la ruta para una adecuada implementación de los sistemas de gestión de cumplimiento. Las personas se deben sentir responsables y empoderadas sobre sus actividades, lo cual se debe apoyar y trabajar desde nuestras áreas, pues el objetivo es que le cultura de compliance se viva sin fricciones.
Hoy se habla mucho de cultura corporativa. ¿Cómo se construye realmente una cultura de cumplimiento?
Con liderazgo, ejemplo, coherencia y formación continua. La cultura nace cuando las personas comprenden que el cumplimiento va más allá de las normas (cumplen únicamente por ser lo correcto) y a lo largo de la organización se toman decisiones aplicando principios y criterios éticos.
¿Cuál considera que es el mayor riesgo para una institución financiera cuando la ética no forma parte de su cultura organizacional?
Ante la ausencia de ética, el mayor riesgo puede ser el que no se identifica, lo que quiere decir que la organización debe preocuparse y ocuparse por seguir desarrollando habilidades para la aplicación de valores y criterios éticos en los procesos, pues en ocasiones el desconocimiento puede ser la principal fuente del riesgo.
En último término, la pérdida de confianza y daño a la reputación pueden ser consecuencias tangibles ante la ausencia de la ética en los procesos y la cultura empresarial.
¿Cuáles cree que serán los principales desafíos regulatorios para la banca en los próximos años?
Más que nuevas regulaciones, creo que el gran desafío puede ser la velocidad y exigencia de los cambios. La banca deberá responder simultáneamente a mayores expectativas en materia de protección al consumidor, ciberseguridad, privacidad de datos, inteligencia artificial y transformación digital. En ese escenario, el cumplimiento ya no podrá limitarse a interpretar normas; debe convertirse en una capacidad estratégica que permita anticipar riesgos, generar confianza y acompañar la innovación.
Al mismo tiempo, veremos una mayor relevancia de la autorregulación, lo que en consecuencia genera la necesidad de fortalecer la cultura mediante la generación de herramientas que permitan a todos comprender y aplicar criterios para la correcta gestión de los riesgos.
Las organizaciones ya no podrán depender únicamente de lo que establezcan las normas o el supervisor. Será indispensable adoptar estándares, buenas prácticas y modelos de gobernanza que permitan anticiparse a los riesgos y responder con agilidad a un entorno en constante evolución.
Estoy convencido de que las organizaciones que marcarán la diferencia no serán necesariamente las que cumplan con la aplicación de la metodología tradicional de cumplimiento, sino aquellas que desarrollen una cultura sólida bajo parámetros éticos, un buen gobierno corporativo y equipos capaces de adaptarse continuamente. El futuro del compliance estará menos definido por la metodología formal y más por la capacidad de las instituciones para integrar regulación, autorregulación, innovación y liderazgo en una misma estrategia.
¿Cómo visualiza el impacto de la inteligencia artificial en las áreas legales y de cumplimiento?
Considero que la inteligencia artificial representa una oportunidad para fortalecer la función legal y de cumplimiento; pues más que sustituir el trabajo jurídico y técnico, nos permitirá dedicar más tiempo al análisis, la gestión de riesgos y al acompañamiento estratégico del negocio.
No obstante, para preservar la confianza y mitigar los riesgos, la implementación debe ir acompañada de criterios de gobernanza, ética y supervisión humana, pues la responsabilidad del uso y el impacto que esto genere seguirá siendo de la persona y el profesional que la utilice.
Desde mi experiencia, el verdadero desafío no está en incorporar nuevas herramientas, sino en transformar la manera en que trabajamos y nuestra cultura de “Aprender, Reaprender y Desaprender”.
Creo que el futuro de las áreas legales y de compliance no dependerá únicamente de adoptar inteligencia artificial, sino de la capacidad de integrar personas, procesos y tecnología para responder mejor a las necesidades del negocio y a un entorno regulatorio cada vez más dinámico. En ese sentido, para construir áreas más eficientes y orientadas a generar valor, modelos de gestión aplicados como Legal Operations son indispensables al requerir de distintas habilidades y disciplinas, para la integración de elementos como: procesos, tecnología, gestión del conocimiento y principios de mejora continua, con el objeto de garantizar eficiencia.
06-07-2026 | Bartolome & Briones, Opinión
Por Javier Rodríguez-Losada, Asociado en Bartolome & Briones, España
Para muchos empresarios y directivos, la verdadera dimensión del riesgo jurídico no se aprecia hasta que se traduce en situaciones concretas. La inteligencia artificial (IA) ya no es una tecnología del futuro, sino una herramienta integrada en procesos de atención al cliente, marketing, gestión documental, selección de personal e incluso, de toma de decisiones empresariales.
El debate ya no es si utilizarla, sino cómo hacerlo sin exponerse a conflictos legales inesperados, teniendo en cuenta la existencia de normativa que regula obligaciones y sanciones al respecto. A continuación, mostramos algunos ejemplos sobre cómo herramientas diseñadas para ganar eficiencia pueden derivar en reclamaciones laborales, mercantiles o de responsabilidad civil cuando fallan los mecanismos de control.
Comercio electrónico: una plataforma de comercio electrónico incorpora sistemas de IA destinados a analizar patrones de navegación, tiempos de permanencia u otras variables conductuales con el objetivo legítimo de personalizar la experiencia del usuario y optimizar sus ventas. Sin embargo, un uso insuficientemente acotado del sistema podría llevar a identificar situaciones de especial vulnerabilidad emocional del consumidor, como estados de ansiedad, estrés o fatiga. A partir de ahí, la herramienta podría adaptar precios, ofertas o mensajes comerciales aprovechando esa circunstancia para influir en decisiones económicas que el consumidor probablemente no habría adoptado en condiciones normales.
Este tipo de prácticas podría constituir una infracción, pues la IA en este caso explota vulnerabilidades psicológicas para inducir decisiones económicas que el consumidor no habría adoptado en condiciones normales, vulnerando así el Reglamento (UE) 2024/1689, de obligado cumplimiento.
Diagnósticos médicos: una empresa instala un sistema de IA de diagnóstico automático en una clínica privada que emite informes a partir de pruebas que se realizan al paciente, así como de sus antecedentes médicos. Por un fallo en el entrenamiento del modelo, un paciente recibe un tratamiento inadecuado y como consecuencia de ello, sufre daños.
El paciente tendría una acción de responsabilidad contractual o extracontractual contra la clínica para reclamarle los daños y perjuicios ocasionados.
Asimismo, la clínica podría tener una acción de repetición contra el proveedor tecnológico por haberle provisto de un producto defectuoso. Podría ser reclamable aquí, no sólo la cuantía en que haya debido indemnizar al cliente, sino los daños reputacionales derivados de la difusión pública del incidente.
Precisamente por el impacto potencial sobre la salud, este tipo de sistemas son considerados de alto riesgo por el Reglamento europeo de IA, que exige mecanismos reforzados de control y supervisión humana.
Sector industrial: una fábrica o instalación industrial tiene implantado un sistema de IA destinado a optimizar los ritmos de producción. Como consecuencia de un defecto de configuración, entrenamiento o supervisión del sistema, la IA altera parámetros operativos y neutraliza alertas de seguridad destinadas a evitar paradas automáticas de maquinaria sin que nadie lo detecte. Como resultado, se produce un accidente laboral.
Las consecuencias jurídicas pueden ser especialmente relevantes. Además de las posibles sanciones administrativas derivadas del incumplimiento normativo, la empresa podría enfrentarse a reclamaciones en materia de seguridad y salud laboral, responsabilidades por daños y perjuicios e incluso, en los supuestos más graves, derivar en responsabilidad penal por delitos contra la seguridad de los trabajadores.
Desde la perspectiva del Reglamento (UE) 2024/1689, este supuesto podría evidenciar un incumplimiento de las obligaciones de supervisión humana exigidas para determinados sistemas de IA de alto riesgo, así como de las obligaciones de gestión de riesgos.
Recursos Humanos: en el ámbito laboral una gran empresa podría implantar un sistema algorítmico diseñado para evaluar rendimientos, optimizar la productividad y proponer reducciones de plantilla. Como consecuencia de una supervisión humana insuficiente y de un modelo entrenado con datos sesgados, el sistema podría penalizar, por ejemplo, a trabajadores que disfrutan de reducciones de jornada por cuidado de hijos, a colectivos de determinada edad, género o nacionalidad.
En la práctica, un escenario de este tipo podría desembocar en una demanda por despido nulo por discriminación indirecta, así como en reclamaciones por vulneración de derechos fundamentales si la empresa no puede explicar razonablemente los criterios utilizados por el sistema o acreditar que existía un control humano real sobre las decisiones adoptadas.
El verdadero problema surge cuando la empresa no puede explicar cómo se ha llegado a la decisión ni acreditar que existía una supervisión humana efectiva. Este tipo de herramientas puede ser considerado por el Reglamento (UE) 2024/1689 como un sistema de IA de alto riesgo. Eso implica que la empresa no puede limitarse a aceptar automáticamente las recomendaciones del algoritmo: debe evaluar los riesgos, utilizar datos adecuados, documentar su funcionamiento y garantizar una supervisión humana efectiva, exigiéndose, además, que el sistema sea lo suficientemente transparente como para que quienes lo utilizan comprendan cómo debe ser controlado.
Como muestran estos ejemplos, detrás de herramientas concebidas para ahorrar costes, agilizar procesos o mejorar resultados pueden esconderse responsabilidades que no siempre son evidentes. Implantar estas tecnologías con criterios de control y supervisión adecuados permite aprovechar todo su potencial sin convertir una ventaja competitiva en un conflicto jurídico inesperado.
De esta forma se anticipan los riesgos cuando aún son evitables y se puede reaccionar con rapidez cuando el conflicto ya se ha producido, lo que puede marcar una diferencia decisiva.
Javier Rodríguez-Losada, Asociado en Bartolome & Briones, España

Escríbenos a contacto@compliancelatam.legal si necesitas información.
03-07-2026 | FERRERE, Noticias
Si el proyecto avanza, las entidades potencialmente alcanzadas deberían comenzar a evaluar el impacto sobre, entre otras cosas, sus políticas de protección de datos, y estructuras de gobierno corporativo y cumplimiento.
El 5 de junio de 2026, el Directorio del Banco Central del Uruguay (BCU) remitió al Ministerio de Economía y Finanzas (MEF) un anteproyecto de ley para crear el Sistema de Finanzas Abiertas (SFA).
El SFA permitirá que los usuarios autoricen a terceros habilitados a acceder a su información financiera o iniciar operaciones —incluidos pagos— en su nombre. El consentimiento deberá ser previo, expreso e informado, y podrá revocarse en cualquier momento sin costo.
Principales aspectos
Participantes
El sistema prevé tres categorías de participantes: (i) Proveedores de Acceso a Información (PAI), que deberán poner a disposición interfaces interoperables y seguras; (ii) Terceros Proveedores de Servicios (TPS), que accederán a dichas interfaces para prestar servicios basados en datos o iniciar operaciones; y (iii) usuarios.
Datos comprendidos
El alcance incluye datos de identificación y conocimiento del usuario, información sobre productos y servicios contratados, saldos, movimientos y transacciones, así como condiciones generales de productos financieros y de pagos. La incorporación de información será gradual según el cronograma que establezca el BCU.
Consentimiento y secreto bancario
Cuando la información esté protegida por secreto bancario u otros deberes de confidencialidad, el usuario deberá otorgar un consentimiento expreso para su levantamiento, limitado a los datos, finalidades y participantes autorizados.
Régimen económico
Los PAI deberán asumir los costos de desarrollo y mantenimiento de las interfaces. El anteproyecto prevé modalidades de acceso gratuitas y remuneradas, y prohíbe trasladar al usuario cargos específicos por el uso de las interfaces del sistema.
Gobernanza y responsabilidades
El BCU tendrá un rol central en la definición de estándares técnicos y operativos. Asimismo, se prohíbe el uso de técnicas de screen scraping para acceder a canales digitales de instituciones reguladas.
Los PAI serán responsables, entre otros aspectos, de las interfaces, la calidad de los datos y la gestión del consentimiento, mientras que los TPS deberán obtener el consentimiento de los usuarios y tratar la información únicamente para las finalidades autorizadas.
Un pendiente del anteproyecto
Es esperable que los cambios previstos en el anteproyecto generen costos para los bancos. Sin embargo, no se prevé cómo se pagarán dichos costos ni cuáles son los derechos o beneficios que los bancos tendrán de este nuevo sistema. Estos son aspectos que el BCU debería analizar en conjunto con los bancos para que la potencial regulación sea más completa.
Próximos pasos
Si el proyecto avanza, las entidades potencialmente alcanzadas deberían comenzar a evaluar el impacto sobre su infraestructura tecnológica, políticas de protección de datos, modelos de costos, contratos con clientes y terceros, y estructuras de gobierno corporativo y cumplimiento.
En caso de dudas, escríbenos a contacto@compliancelatam.legal.