22-10-2026 | Bartolome & Briones, Opinión
Por Alnair Gallego, International Compliance Senior Manager en Invenergy, España
En el último Congreso de Compliance organizado por el Instituto de Compliance Officers en Madrid, el pasado mes de marzo, hubo una realidad que me llamó especialmente la atención. No por novedosa, sino porque, quizá por primera vez, fui plenamente consciente de lo que significaba: la transformación de nuestra profesión ya no es una cuestión de futuro, sino una realidad muy presente.
La inteligencia artificial fue, como era de esperar, una de las grandes protagonistas. Pero casi tan revelador como la tecnología fue ver quiénes hablaban de ella. En las mesas del Congreso se vio que los equipos de Compliance de grandes empresas españolas, muchas del Ibex35, ya no están formados solo por abogados, tradicionalmente vinculados al Derecho penal, sino también por ingenieros informáticos, especialistas en datos y analítica, y hasta matemáticos. La composición de nuestros equipos está cambiando porque también lo están haciendo los riesgos que gestionamos.
Durante años, especialmente en España, hablar de Compliance significaba hablar de prevención de riesgos penales. La introducción de la responsabilidad penal de las personas jurídicas en 2010 y, después, la reforma de 2015, que desarrolló los modelos de organización y gestión del artículo 31 bis, situaron el criminal compliance en el centro de la conversación jurídica y empresarial. El modelo debía identificar las actividades en cuyo ámbito pudieran cometerse delitos, establecer protocolos y controles, disponer de mecanismos de información y disciplina y someterse a una verificación periódica. En definitiva, se trataba de construir un sistema capaz de prevenir y detectar delitos en el seno de la organización.
Ese desarrollo fue necesario y continúa siéndolo. Pero Compliance ya no puede explicarse solo desde el Derecho penal, ni sus estructuras diseñarse exclusivamente con esa finalidad. Y no es solo una realidad española: en América Latina, donde Chile, Argentina, Brasil, Colombia, Perú o México han ido construyendo sus propios regímenes de responsabilidad penal corporativa, el reto es el mismo.
El penalista sigue siendo esencial. Su conocimiento de la rama más restrictiva del ordenamiento marca el listón de exigencia en conductas como la corrupción, y en un entorno internacional entender el alcance de las normas penales de cada jurisdicción es una competencia de especial valor “quien puede lo más, puede lo menos” o “quién se prepara para lo peor, se protege de lo menos dañino”. Pero el enfoque penal no es un paraguas: tipifica un catálogo cerrado de conductas, exige por regla general dolo y deja fuera infracciones regulatorias que no requieren intencionalidad, y que pueden acarrear sanciones muy relevantes. Prevenir lo penal ayuda a prevenir lo demás, sí, pero no lo garantiza.
Porque el problema ya no es solo si hemos identificado correctamente un riesgo. La cuestión es si somos capaces de saber, con información suficientemente actualizada, cuándo ese riesgo cambia, qué controles funcionan, dónde se producen excepciones y qué decisiones debemos adoptar como consecuencia de ello. Ese es uno de los grandes cambios de paradigma: Compliance ha dejado de ser únicamente una disciplina normativa para convertirse también en una disciplina de procesos, datos y gestión del riesgo con uso de indicadores automatizados a tiempo real.
El profesional de 2015 dedicaba buena parte de su trabajo a analizar tipos penales, diseñar mapas de riesgos, redactar políticas e impartir formación. El de 2026 debe entender además protección de datos, ciberseguridad, inteligencia artificial, riesgos de terceros, sanciones, esclavitud moderna, blanqueo de capitales, conflictos de interés, procesos financieros, controles internos y, cada vez más, tecnología. Por eso un programa puede estar jurídicamente impecable y ser, al mismo tiempo, operacionalmente débil: políticas excelentes con controles que no se ejecutan de forma consistente, o una matriz de riesgos perfectamente estructurada pero alimentada con información desactualizada.
Durante mucho tiempo, el principal producto de Compliance ha sido el documento: la política, el procedimiento, el código, la matriz, el informe, el material formativo. Todos siguen siendo necesarios, pero ya no bastan. Un buen sistema no se mide por el número de políticas aprobadas, sino por la capacidad de convertirlas en controles efectivos, medibles y adaptables. La ISO 37301 concibe el Compliance como un sistema que debe mantenerse y mejorarse de forma continua, no como un ejercicio estático de documentación. Hoy en día, es la aplicación de la tecnología.
Hace diez años, construir una matriz de riesgos en Excel era, en muchas organizaciones, un paso adelante en la sistematización de la función. Hoy, pretender gestionar riesgos complejos con documentos estáticos, actualizados a mano y desconectados de otras fuentes de información, empieza a resultar anacrónico. Lo que en 2015 modernizaba, en 2026 puede limitar a la propia función de Compliance.
Por eso también tienen que cambiar nuestras matrices de riesgos. Una matriz moderna debería integrar información de distintas fuentes y actualizarse con una frecuencia superior a la revisión anual, de modo que podamos responder a preguntas como qué riesgos han aumentado en los últimos seis meses, qué controles acumulan más excepciones, qué terceros generan más incidencias, qué planes de acción están vencidos o qué controles funcionan en teoría, pero no en la práctica. Dejaría de ser un repositorio para convertirse en una herramienta útil de gestión. Y hoy en día, eso se traduce en diseño y aplicación de IA.
En un promotor de energías renovables, por ejemplo, eso significa que la alerta salte automáticamente cuando un intermediario de permisos, un contratista EPC o un proveedor de la cadena de suministro aparece en una lista de sanciones o de personas políticamente expuestas, en lugar de descubrirlo semanas después en una revisión manual.
Lo mismo ocurre con los indicadores. Saber que se realizaron 500 revisiones de terceros es interesante; saber cuántas excepciones se detectaron, qué porcentaje fueron críticas, cuánto tardaron en resolverse y si la tendencia mejora o empeora permite decidir. Compliance debe pasar de los indicadores de actividad a los de riesgo y eficacia (los famosos KRIs o key risk indicators): no basta con medir cuánto hacemos, hay que medir qué conseguimos con lo que hacemos. Y un Consejo de Administración no necesita más información, sino mejor información: la que permite decidir dónde invertir recursos, qué control modificar, qué riesgo aceptar y dónde es imprescindible una intervención humana.
IA con criterio
Aquí aparece inevitablemente la inteligencia artificial, que ya forma parte del presente. Puede ayudarnos a analizar grandes volúmenes de información, detectar patrones e inconsistencias, clasificar documentación, priorizar revisiones, automatizar tareas repetitivas y facilitar el seguimiento de planes de acción. No significa delegar la responsabilidad en una máquina, sino que el profesional dedique menos tiempo a tareas mecánicas y más a aquellas en las que realmente aporta valor: analizar, cuestionar, contextualizar, decidir y justificar jurídicamente.
La IA puede ayudarnos a identificar una anomalía, pero no debería decidir sola qué significa para la organización. Puede resumir información, pero no debería sustituir el juicio profesional que la interpreta. Puede calcular un indicador, pero no debería fijar el nivel de riesgo que la organización está dispuesta a aceptar. La tecnología aumenta nuestra capacidad de análisis, pero la responsabilidad continúa siendo humana, y también en sentido jurídico: delegar en un algoritmo no traslada la responsabilidad del órgano de cumplimiento ni del órgano de administración.
Existe, además, una paradoja. Uno de los argumentos más habituales contra la IA en Compliance es que se pierde el componente humano, y puede suceder exactamente lo contrario. Un equipo que tarda dos días en consolidar manualmente la información de un indicador podría dedicar ese tiempo a revisar por qué ciertos terceros presentan un patrón de riesgo, investigar excepciones o diseñar una mejora de control. Ese debería ser el verdadero retorno de la tecnología: no hacer lo mismo con menos recursos, sino hacer menos trabajo mecánico para poder hacer más trabajo de valor.
Pero conviene decirlo: la IA es también una fuente de riesgo de compliance. Su uso en investigaciones internas plantea problemas de confidencialidad y de protección de datos; la analítica sobre el comportamiento de los empleados tiene límites laborales y de privacidad; el canal de denuncias, protegido en España por la Ley 2/2023, exige garantías de confidencialidad que una herramienta mal configurada puede comprometer; y un resultado que no sabemos explicar difícilmente podremos justificarlo ante un regulador o un juez.
El nuevo equipo de Compliance
El marco europeo apunta en la misma dirección. El Reglamento de IA mantiene, reformulada tras el Ómnibus digital de julio de 2026, la obligación de promover la alfabetización en IA del personal, y prevé para los sistemas de alto riesgo un sistema de gestión de riesgos continuo y documentado, exigible desde diciembre de 2027 para los del anexo III. La señal es clara: no basta con controlar la tecnología, hay que desarrollar capacidad para comprenderla y gobernarla. Un profesional de Compliance que no entiende mínimamente cómo funciona un modelo de IA tendrá cada vez más dificultades para evaluar los riesgos derivados de su uso. No necesitamos convertir a todos los profesionales de Compliance en ingenieros o matemáticos, pero sí necesitamos alfabetización tecnológica suficiente para formular las preguntas correctas.
El futuro de Compliance no pertenece solo al abogado, ni solo al experto tecnológico, ni solo al especialista en riesgos: pertenece a equipos capaces de combinar esas disciplinas. El abogado seguirá siendo fundamental para interpretar la norma, identificar obligaciones, evaluar responsabilidades y traducir el riesgo jurídico a decisiones empresariales. Pero trabajará cada vez más cerca del especialista en datos, del experto en privacidad, del profesional de ciberseguridad y del responsable de procesos, y todos necesitarán entender el lenguaje de los demás.
Durante años hemos defendido que Compliance debe estar cerca del negocio. Ahora toca dar un paso más: Compliance debe entender cómo funciona la tecnología que eficienta los procesos. No podemos diseñar controles eficaces para procesos que no comprendemos, ni evaluar un riesgo tecnológico sin entender mínimamente la tecnología, ni gobernar el uso de la IA sin utilizarla y conocer sus límites. Y no podemos pedir a la organización que gestione riesgos dinámicos si nuestros propios sistemas de gestión del riesgo permanecen estáticos.
No estamos sustituyendo el criminal compliance: estamos construyendo sobre él. El artículo 31 bis seguirá siendo una pieza relevante del sistema español de responsabilidad penal de las personas jurídicas, y los modelos de prevención de delitos conservarán una función esencial. Pero el universo de Compliance es hoy mucho más amplio, y la función ya no consiste solo en evitar que alguien cometa un delito, sino en ayudar a la organización a identificar sus obligaciones, entender sus riesgos, diseñar controles proporcionales, detectar desviaciones y decidir con información.
Volviendo a aquella sala de Madrid: lo que más me llamó la atención no fue ninguna herramienta, sino ver al penalista, al ingeniero y al matemático hablando de lo mismo. Esa imagen resume el reto mejor que cualquier tendencia. El artículo 31 bis nos enseñó a construir modelos que previenen delitos; el siguiente paso es construir sistemas que se vean funcionar, con datos, con indicadores y con controles que se puedan demostrar. La tecnología hará el trabajo mecánico, y lo hará bien. Lo que no podrá hacer es decidir qué riesgo estamos dispuestos a asumir ni responder por esa decisión. Eso seguirá siendo nuestro, humano. Por eso el mejor Compliance de 2026 no será el que más herramientas tenga, sino el que mejor criterio ponga a su servicio.
Renovarse, en nuestra profesión, no consiste en dejar de ser juristas. Consiste en dejar de ser “solo” juristas.
Alnair Gallego, International Compliance Senior Manager en Invenergy, España
Escríbenos a contacto@compliancelatam.legal para más información.
29-09-2026 | az, Opinión, Tech
Por Juan Pablo González, Director de Nuevas Tecnologías e IA en az
Actualmente, Chile está debatiendo sobre uno de los temas más importantes de nuestra era: cómo usar de forma responsable los sistemas de inteligencia artificial. En ese sentido, es de gran relevancia abordar una serie de vacíos que existen hoy a nivel regulatorio.
El primero de ellos es que no hay claridad sobre los derechos y responsabilidades en la cadena de generación de los sistemas de IA, es decir, desde los desarrolladores hasta el resultado final. Además, no están claras las obligaciones para explicar, auditar y, por ende, impugnar decisiones que se produzcan en los sistemas de IA, salvo la normativa de datos personales; lo que, sin duda, implica una carencia desde el enfoque de riesgo y, por tanto, limita la adopción de una visión preventiva al respecto.
A nivel de propiedad intelectual, interrogantes como la autoría de los resultados de IA; uso de obras protegidas y eventual excepción para entrenar modelos; responsabilidades claramente definidas para infracciones y, por ende, titularidad de componentes clave en los procesos de entrenamiento del modelo, no están resueltos del todo a nivel normativo. Asimismo, desde una perspectiva de la confidencialidad, no existe una regulación homogénea sobre el uso de información en plataformas externas, reglas de retención o eliminación de información para el entrenamiento de modelos, así como obligaciones de terceras partes, lo que, sin duda, puede afectar al momento de tomar decisiones confiables basadas en los resultados de sistemas de IA.
En la búsqueda de soluciones, podemos observar buenas prácticas de otros países. Estándares como ISO 42.001 sobre Sistema de Gestión para IA permiten avanzar hacia una gobernanza clara y, por ende, definir prácticas internas sobre los sistemas y usos de la IA. En este sentido, hay una serie de prácticas que pueden acelerar la adopción de inteligencia artificial de manera segura en las organizaciones. Entre ellas se encuentran la creación de un inventario de sistemas dentro de la organización; gestión del riesgo que tiene la IA durante todo su ciclo; y enfoque de privacidad y seguridad por diseño y por defecto.
Así también, es fundamental la transparencia y contar con mecanismos de trazabilidad, lo que permitirá entrenar modelos hasta eventuales cambios en la configuración de los sistemas; adoptar controles desde la restricción de accesos, así como la supervisión humana; y establecer esquemas claros de auditoría a los sistemas de IA.
El desafío es que estamos intentando establecer reglas para una tecnología cuya evolución y alcance todavía no podemos dimensionar completamente. Por eso, regular la inteligencia artificial no puede consistir únicamente en responder a los riesgos que ya conocemos, sino en construir una institucionalidad capaz de identificar, evaluar y gestionar aquellos que irán apareciendo. Chile tiene la oportunidad de cerrar los vacíos actuales combinando regulación, estándares internacionales y mecanismos de gobernanza que permitan anticiparse sin impedir la innovación.
Juan Pablo González, Director de Nuevas Tecnologías e IA en az | Fuente: Diario Financiero (21 de septiembre de 2026)
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
25-09-2026 | Bustamante Fabara, Noticias, Tech
Las normativas delimitan las responsabilidades de los proveedores y encargados de sistemas de IA, establece nuevas garantías para el tratamiento de datos biométricos y refuerza los procedimientos digitales para denunciar incidentes y notificar vulneraciones de seguridad.
El 10 de septiembre de 2026, la Superintendencia de Protección de Datos Personales (SPDP) publicó cuatro nuevas resoluciones clave expedidas el 9 de septiembre del presente año:
- SPDP-SPD-2026-0037-R, que reforma la Norma General para la Garantía del Derecho de Protección de Datos Personales en el Uso de Sistemas de Inteligencia Artificial.
- SPDP-SPD-2026-0038-R, que reforma el Reglamento para la Presentación, Recepción y Trámite de Denuncias y Solicitudes.
- SPDP-SPD-2026-0039-R, que expide la Norma General para el Tratamiento de Datos Biométricos.
- SPDP-SPD-2026-0040-R, que expide la Norma Técnica de Notificaciones de Vulneraciones de la Seguridad de los Datos Personales.
Resolución No. SPDP-SPD-2026-0037-R (Reforma Inteligencia Artificial “IA”)
La reforma precisa el alcance de las obligaciones aplicables a los encargados que tengan acceso, visibilidad o control efectivo sobre datos personales tratados mediante sistemas de IA. Asimismo, incorpora estas categorías como definiciones operativas para determinar cuándo un encargado queda sujeto a la norma.
Los proveedores, desarrolladores o mantenedores de sistemas de IA deberán proporcionar al responsable información suficiente sobre su funcionamiento, limitaciones, riesgos previsibles y medidas de control, sin revelar secretos comerciales o propiedad intelectual. Las obligaciones serán exigibles únicamente respecto de las operaciones sobre las que el encargado tenga acceso, visibilidad o control efectivo, debiendo conservar evidencia cuando alegue que dichas condiciones no existen.
Resolución No. SPDP-SPD-2026-0038-R (Reforma Denuncias y Solicitudes)
La reforma actualiza las definiciones de denuncia, solicitud y constancia de recepción, y establece la presentación digital obligatoria de estos trámites mediante la página web de la SPDP o dentro del sistema desarrollado por el regulador denominado como SISPDP. Los formularios deberán contar con firma electrónica válida o, excepcionalmente, firma manuscrita digitalizada.
En actuaciones previas, el sujeto investigado contará con 10 días para pronunciarse sobre los hallazgos preliminares, mientras que la decisión administrativa deberá notificarse en un plazo máximo de 6 meses.
Resolución No. SPDP-SPD-2026-0039-R (Datos Biométricos)
La norma establece condiciones, garantías y límites para el tratamiento de datos biométricos. Todo tratamiento deberá estar precedido de un análisis de riesgos y una evaluación de impacto (EIPD), la cual deberá actualizarse cada 12 meses.
Cuando el tratamiento se base en consentimiento, este deberá ser previo, libre, específico, informado, inequívoco y explícito, y deberá ofrecerse al titular una alternativa que no requiera el uso de biometría.
Se prohíbe la identificación masiva e indiscriminada en espacios públicos, salvo mandato legal, así como la reutilización de datos biométricos para finalidades distintas de aquellas que justificaron su obtención. Para menores de edad, se establecen restricciones reforzadas y requisitos específicos de consentimiento. Los responsables que ya utilicen sistemas biométricos dispondrán de 12 meses para adecuarse a la norma.
Resolución No. SPDP-SPD-2026-0040-R (Vulneraciones de Seguridad)
La norma regula la notificación y gestión de vulneraciones de seguridad por parte de responsables y encargados. Las vulneraciones pueden comprometer la confidencialidad, integridad y disponibilidad, considerando además criterios de temporalidad, permanencia e irreversibilidad.
Las notificaciones deberán efectuarse mediante el SISPDP, y su omisión será considerada una infracción grave conforme a la LOPDP. Asimismo, se incorpora el AIxSPDP, sistema experto auxiliar basado en inteligencia artificial y sujeto a intervención humana, destinado a facilitar la trazabilidad, generación de métricas y análisis de riesgos de las notificaciones.
23-09-2026 | CPB, Noticias, Tech
La norma clasifica los sistemas de IA según su nivel de riesgo e impone deberes adicionales para los de alto riesgo, como supervisión humana reforzada, registro de la lógica del algoritmo y explicación de las decisiones automatizadas que impacten en derechos fundamentales.
El 10 de septiembre de 2026 venció el primer plazo de implementación de determinadas obligaciones previstas en el Reglamento de la Ley N.° 31814, aprobado por el Decreto Supremo N.° 115-2025-PCM.
Este primer plazo comprende a los desarrolladores e implementadores privados que utilicen sistemas de inteligencia artificial en los sectores de salud, educación, justicia, seguridad, economía y finanzas.
¿A quiénes aplica?
El Reglamento distingue principalmente entre:
- Desarrolladores: personas o entidades que diseñan, programan o entrenan sistemas de IA.
- Implementadores: personas o entidades que integran o despliegan sistemas de IA dentro de sus procesos productivos u operativos.
- Usuarios: personas que interactúan con los sistemas una vez implementados.
Una empresa puede ser considerada implementadora cuando incorpora herramientas de IA —incluso desarrolladas por terceros— en procesos como selección de personal, evaluación crediticia, atención de clientes, análisis documental, prestación de servicios, elaboración de recomendaciones o toma de decisiones.
¿Qué obligaciones deben implementarse?
Los desarrolladores e implementadores privados deberán:
- Establecer políticas, protocolos y procedimientos que regulen el uso de la IA y permitan preservar la seguridad y privacidad, promover la transparencia y explicabilidad, y garantizar la responsabilidad y rendición de cuentas.
- Capacitar y concientizar a sus colaboradores sobre los riesgos asociados a la IA y sobre su uso seguro, responsable y ético.
- Cumplir la normativa de protección de datos personales, incluyendo la adopción de medidas de seguridad, la determinación de las responsabilidades de los proveedores y la evaluación de los tratamientos de datos efectuados mediante IA.
- Respetar los derechos fundamentales y los derechos de autor, evitando resultados discriminatorios, sesgados o contrarios a los derechos de las personas.
Clasificación de los sistemas de IA
El Reglamento clasifica los usos de IA en tres categorías:
- Uso indebido: comprende usos prohibidos por generar impactos irreversibles, significativos y negativos sobre los derechos fundamentales o el bienestar de las personas.
- Riesgo alto: comprende sistemas que pueden afectar significativamente la vida, dignidad, libertad, seguridad u otros derechos fundamentales, pero que pueden utilizarse bajo condiciones y controles reforzados.
- Riesgo aceptable: comprende los sistemas que no califican como de uso indebido ni de alto riesgo.
Son ejemplos de alto riesgo los sistemas utilizados para seleccionar, evaluar o cesar trabajadores; evaluar crediticiamente a personas, determinar el acceso a servicios de salud, gestionar activos críticos, o adoptar decisiones con elevada probabilidad de generar discriminación, estigmatización o sesgos.
La clasificación no depende únicamente de la herramienta utilizada o del sector de la empresa, sino principalmente de la finalidad, el contexto y las consecuencias del uso concreto.
Obligaciones adicionales para sistemas de alto riesgo
Cuando una empresa desarrolle o implemente sistemas de alto riesgo, deberá adoptar medidas adicionales, entre ellas:
- Mantener un registro actualizado sobre el funcionamiento del sistema, sus fuentes de datos, la lógica del algoritmo y sus impactos sociales y éticos.
- Implementar mecanismos reforzados de supervisión humana en decisiones con impacto significativo.
- Informar previamente a los usuarios sobre la finalidad, funcionalidades principales y tipos de decisiones que puede adoptar el sistema.
- Explicar los criterios y factores relevantes de las decisiones automatizadas que impacten en derechos humanos.
El Reglamento también contempla la posibilidad de realizar voluntariamente una evaluación de impacto para identificar y mitigar los riesgos de los sistemas de alto riesgo. Si se realiza, sus hallazgos y medidas correctivas deben documentarse y conservarse por un periodo mínimo de tres años.
¿Qué deben hacer las empresas?
Recomendamos iniciar con las siguientes acciones:
- Identificar las herramientas y casos de uso de IA existentes.
- Determinar si la organización actúa como desarrolladora, implementadora o usuaria.
- Clasificar cada caso de uso según su nivel de riesgo.
- Aprobar una política corporativa de uso de IA.
- Establecer procedimientos de autorización, supervisión y gestión de incidentes.
- Revisar los contratos y condiciones de privacidad y seguridad de los proveedores.
- Capacitar a los colaboradores.
- Documentar las medidas implementadas.
- Evaluar preventivamente los nuevos proyectos o usos de IA.
Para más información, escríbenos a contacto@compliancelatam.legal o visita compliancelatam.legal/tech.
14-09-2026 | az, Noticias
La transformación regulatoria y tecnológica está redefiniendo la forma en que las organizaciones gestionan sus riesgos y toman decisiones. En Chile, la nueva Ley de Protección de Datos Personales, la regulación Fintech, el Open Finance, la REDEC y las normas de ciberseguridad plantean desafíos que van mucho más allá del cumplimiento formal: exigen integrar la regulación en el diseño de productos y procesos, fortalecer la gobernanza de los datos y construir relaciones de confianza con consumidores, empresas y demás actores del mercado.
En este contexto, el rol de las áreas legales también ha evolucionado. El abogado corporativo ya no se limita a interpretar normas o revisar contratos, sino que participa en decisiones estratégicas, traduce riesgos jurídicos en impactos concretos para el negocio y ayuda a encontrar soluciones seguras y sostenibles. La protección de datos, la inteligencia artificial, la ciberseguridad y la dependencia de terceros son hoy parte de una agenda interdisciplinaria que conecta derecho, tecnología, compliance, riesgo y liderazgo.
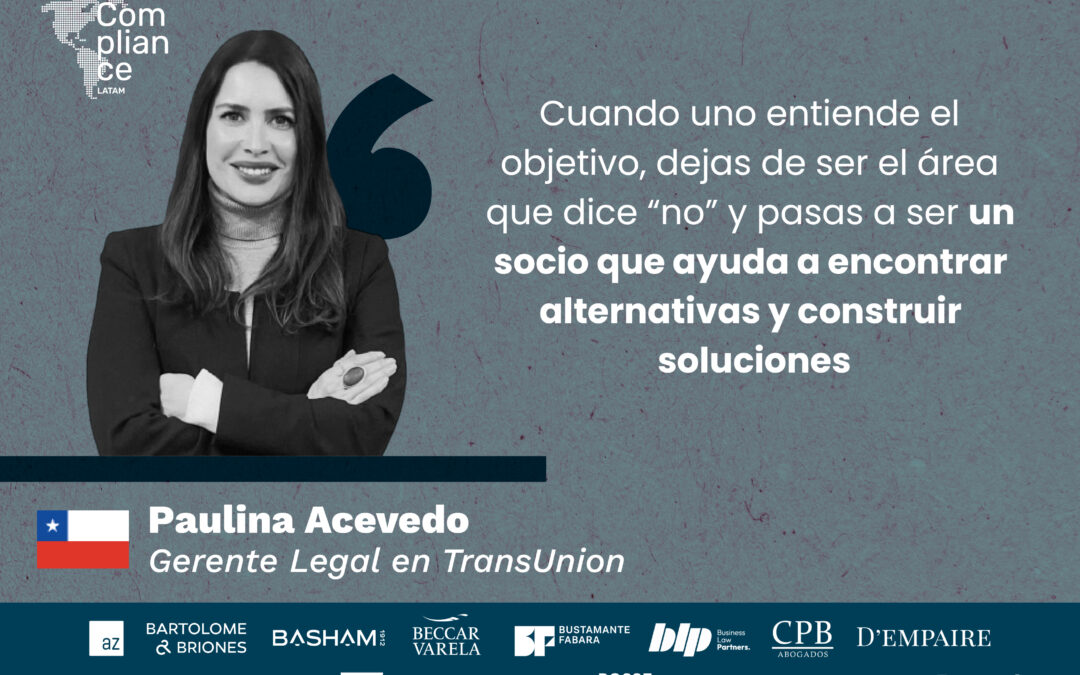
En esta entrevista conversamos con Paulina Acevedo, gerente legal para Chile y República Dominicana en TransUnion, una compañía global de información y análisis de datos que ayuda a consumidores y organizaciones a tomar decisiones más informadas y realizar transacciones más seguras. Con más de 20 años de experiencia liderando asuntos legales, regulatorios, de compliance, gobierno corporativo y protección de datos, Paulina aborda el desafío de transformar un área legal reactiva en un socio estratégico del negocio, la necesidad de traducir riesgos complejos para los directorios y los aspectos que las compañías suelen subestimar.
Si tuvieras que identificar una característica personal que ha sido determinante en tu trayectoria, ¿cuál sería?
Considero que es mi capacidad de adaptación. He trabajado en industrias muy distintas y eso me obligó a aprender rápido y salir constantemente de mi zona de confort. Esa flexibilidad me ha ayudado a enfrentar cambios regulatorios complejos sin perder el foco en los objetivos del negocio.
¿Cómo se construye el cambio desde un área legal reactiva a una estratégica?
Escuchando mucho. Muchas veces los abogados queremos partir explicando la regulación, cuando lo primero es entender qué está tratando de lograr el negocio. Cuando uno entiende el objetivo, la conversación cambia. Dejas de ser el área que dice “no” y pasas a ser un socio que ayuda a encontrar alternativas y construir soluciones.
¿Qué distingue hoy a un gerente legal estratégico de un abogado corporativo tradicional?
Hoy por hoy un gerente legal tiene que entender el negocio tan bien como entiende la ley. Hace algunos años, bastaba con responder consultas o revisar contratos. Hoy participamos desde mucho antes, cuando los productos se diseñan, cuando aparecen nuevas regulaciones o cuando hay que tomar decisiones estratégicas. Para mí, el valor está en ayudar a que las cosas ocurran de manera segura y sostenible, no solo en identificar riesgos.
¿Cómo debería actuar una gerente legal cuando la regulación no entrega respuestas claras?
Con criterio y con humildad. Hay muchas materias en las que la regulación todavía está evolucionando. Protección de datos, inteligencia artificial, open finance o ciberseguridad son buenos ejemplos. En esos casos intento distinguir qué es lo que sabemos, qué es lo que todavía no y cuáles son los riesgos reales que representa cada decisión.
¿Cómo traducir un riesgo jurídico complejo para un directorio?
Evitando el lenguaje jurídico. A un directorio no le preocupa un artículo de una ley. Le preocupa el impacto que una determinada regulación o cambio legislativo puede tener en el negocio. Por eso intento traducir cada riesgo a escenarios concretos: impacto financiero, reputacional, operacional o estratégico.
¿Qué riesgos suelen subestimar las compañías?
Los que no generan problemas inmediatos: gobierno de datos, dependencia de terceros, trazabilidad de decisiones o gestión documental suelen parecer temas secundarios hasta que llega una fiscalización, un incidente de seguridad o una crisis reputacional.
Datos personales y gobernanza tecnológica
¿Qué cambios debería impulsar una organización para que la protección de datos se integre realmente en la toma de decisiones?
La protección de datos dejó de ser un tema exclusivamente legal. Hoy involucra tecnología, producto, operaciones, compliance, riesgo y liderazgo. La clave es incorporarlo en los procesos de negocio desde el diseño de las soluciones.
¿Qué riesgos aparecen cuando una organización transforma información en modelos o análisis?
La pérdida de trazabilidad. Mientras más sofisticados son los modelos, más importante es entender de dónde vienen los datos, por qué se usan y qué efectos pueden generar sobre las personas.
¿Qué cambios tendrán mayor impacto práctico a partir de la nueva Ley de Protección de Datos Personales?
Creo que el concepto de accountability. Las organizaciones ya no solo tendrán que cumplir, sino que además deberán demostrar cómo están cumpliendo.
¿Cómo debería evaluarse la legitimidad de los usos de inteligencia artificial?
La pregunta ya no es si una empresa puede usar IA. La pregunta correcta es cómo lo está haciendo. Aspectos como la transparencia, gobernanza, calidad de datos, supervisión humana y control de riesgos pasan a ser tan importantes como el desarrollo tecnológico en sí mismo.
¿Se requieren modelos específicos de gobernanza tecnológica?
Sí, absolutamente. Los marcos tradicionales de compliance siguen siendo necesarios, pero ya no son suficientes. La velocidad del cambio tecnológico exige incorporar nuevas disciplinas, especialmente en datos, IA, ciberseguridad y gestión de terceros.
¿Cómo cambiará el rol del gerente legal en los próximos años?
El rol del gerente legal será cada vez más estratégico e interdisciplinario, combinando derecho, tecnología, datos y riesgos.
09-09-2026 | az, Opinión, Tech
Por Juan Pablo González, Director de Nuevas Tecnologías e IA en az
Hoy en día el uso de Inteligencia Artificial (IA) en actividades cotidianas de una organización se ha masificado en operaciones que antes se realizaban de forma manual. No obstante, la incorporación de este tipo de tecnología en las instituciones no necesariamente viene de la mano con una visión sobre la gobernanza de los sistemas de IA.
Por lo tanto, uno de los grandes desafíos, sin duda, es que el avance vaya desde un sistema de IA que solo respondía ante requerimientos de un usuario y quizás generaba contenido, a un sistema que tenga la capacidad de realizar acciones con efectos en el mundo físico.
Así, un Agente IA es un sistema de IA que puede lograr un objetivo específico bajo poca supervisión. Por ende, van desde “modelos de aprendizaje que imitan la toma de decisiones de los humanos para resolver problemas en tiempo real[1]”. Así que, basándose en grandes modelos de lenguaje (LLM) junto a otras herramientas, permite realizar una tarea específica, es decir, el agente realiza tareas de varios pasos, por ejemplo: enviar correos electrónicos, realizar reservas o pagos. Va más allá de únicamente generar contenido, sino que permite realizar acciones que pida el usuario, usando información que este lo autorice.
A nivel internacional se ha discutido sobre la naturaleza jurídica de un Agente de IA[2], y algunos se han adelantado al indicar que no son personas jurídicas, por ende, a pesar de que se deleguen algunas tareas, la responsabilidad sigue siendo totalmente de quien realiza la delegación; lo que, sin duda, implica que el usuario deberá asumir las acciones que realice este agente, así como analizar los eventuales riesgos en estas prácticas.
Alguno de los riesgos que uno puede identificar son, por ejemplo, a) el acceso a información por medio de un exceso de privilegios; b) vulnerabilidades de sistemas de IA; c) capacidad de agregar y recombinar información de diversas fuentes (function creep); y d) el riesgo de multiagente. En este último, se debe considerar que el entrenamiento errado de un agente puede afectar a otro agente o, derechamente, las subtareas asignadas implican articular agentes que tengan sesgos en su comportamiento.
Por ende, algunas autoridades internacionales han recomendado algunos lineamientos para tener un uso responsable de Agente de IA: a) minimizar el acceso a la data; b) transparencia, es decir, informar que hay un agente en uso en ciertos procesos; c) exactitud a través de la revisión constante de los resultados que se obtienen a través del apoyo de esta tecnología; d) establecer reglas de limitación en cuanto a la conservación de los datos; e) establecer límite a la finalidad del usuario que autorizó usos del agente; f) medidas de seguridad desde un enfoque del sistema informático pero además, de la data incorporada; g) enfoque de privacidad por diseño y defecto; y h) constante de evaluación de riesgos (risk management), que incluye la existencia de una gobernanza clara que no se limita dentro de la organización, sino también en la relación con proveedores, para focalizarlo con capacitación[3].
Otro punto clave es la trazabilidad, ya sea a través de la implementación de logs, es decir, que tengan la capacidad de dejar registro de las operaciones realizadas por el Agente, por ejemplo, mediante timestamps; esto permite no solo tener claridad de los usos de la IA, sino también lograr auditabilidad de los sistemas, así como bases de datos que acceden para realizar la acciones.
¿Por qué es un asunto relevante para considerar? Si uno visualiza el fenómeno europeo regulatorio sobre la IA, se ha caracterizado por los usos y riesgos de los sistemas de AI, pero no se ha centrado en la capacidad de sistemas de IA con niveles de autonomía para actuar sobre data y sistemas, especialmente cuando un usuario lo autoriza para ello. Este escenario no solo tiene efectos desde la profesión jurídica, sino que implica un cambio de paradigma en las operaciones y procesos dentro de la organización.
Por lo anterior, es relevante avanzar desde un paradigma centrado en un enfoque técnico a uno que permita entender que tareas como el inventario de los sistemas de IA de la organización, pero, además, claridad de las otras aplicaciones con las cuales se conectan, qué bases de datos acceden y, por ende, la adopción temprana de medidas como la supervisión humana, serán claves para la gobernanza del uso de esta tecnología.
Pensar que el uso de la IA se frenará es contrario a ver cómo están avanzando las cosas actualmente; el enfoque correcto será cómo su adecuada gestión permita maximizar los usos de este tipo de tecnologías en ciertos procesos, con un enfoque claro y determinado de la gestión de los riesgos.
[1] Enlace: https://www.ibm.com/mx-es/think/topics/agentic-ai
[2] Enlace: https://www.imda.gov.sg/-/media/imda/files/about/emerging-tech-and-research/artificial-intelligence/agents-legal-responsibility.pdf
[3] Enlace: https://cltc.berkeley.edu/publication/agentic-ai-risk-profile/
Juan Pablo González, Director de Nuevas Tecnologías e IA en az
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.