16-09-2026 | az, Noticias
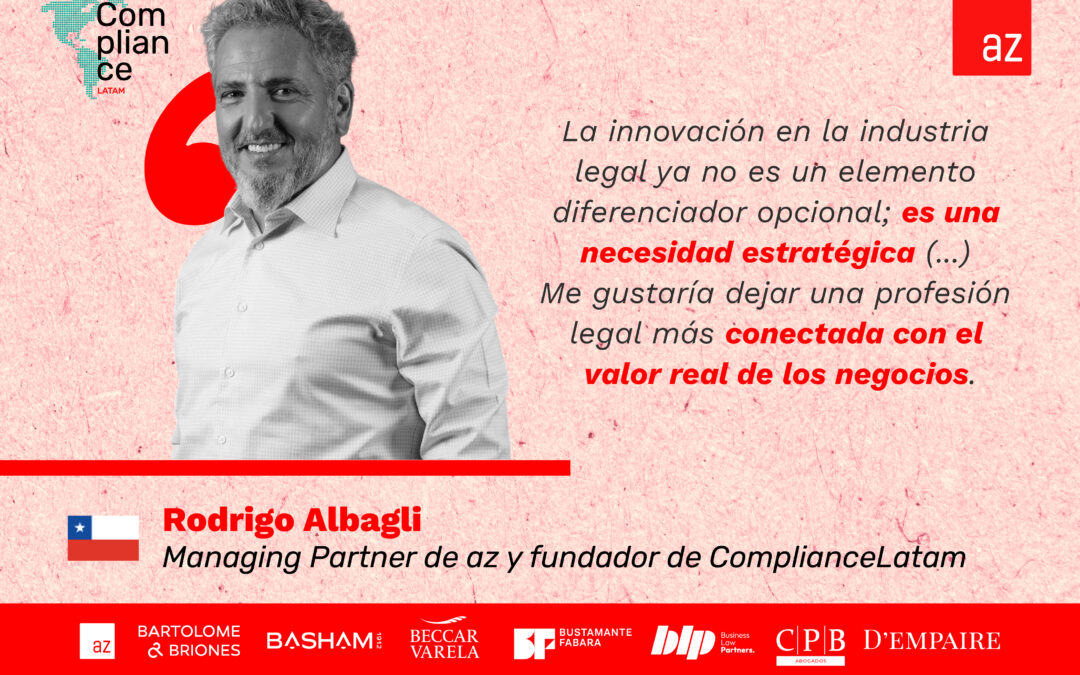
Hace más de tres décadas, Rodrigo Albagli identificó que el mercado legal chileno necesitaba una asesoría más ejecutiva, proactiva y conectada con la velocidad de los negocios. Con esa visión fundó az, una firma que buscó romper con el modelo tradicional de asesoría para convertirse en un socio estratégico de sus clientes, capaz de comprender sus industrias, anticipar riesgos y acompañarlos en sus decisiones de negocio. Desde entonces, Albagli ha liderado la evolución de la firma y el desarrollo de equipos orientados a entregar soluciones integradas en áreas como gobierno corporativo, fusiones y adquisiciones, venture capital, private equity, tecnología, inteligencia artificial, protección de datos y compliance.
Como managing partner de az, su aproximación al ejercicio de la profesión combina la experiencia jurídica con una marcada visión empresarial. Para Albagli, el derecho no es un fin en sí mismo, sino una herramienta para viabilizar proyectos, proteger activos y generar valor. Su búsqueda de innovación y colaboración se extendió también al ámbito regional con la creación de ComplianceLatam, plataforma que conecta a firmas, expertos e instituciones de distintos países para compartir conocimiento y elevar los estándares de integridad corporativa en América Latina.
En esta conversación, Rodrigo Albagli aborda los aprendizajes de liderar una firma durante ciclos económicos, regulatorios y tecnológicos muy distintos; la importancia de construir una cultura organizacional adaptable; la evolución del compliance desde una obligación formal hacia un habilitador del crecimiento; y las tendencias que transformarán la industria legal de cara al futuro.
Emprender una firma legal hace 35 años era muy distinto a hacerlo hoy. ¿Qué necesidades del mercado detectaste entonces y cómo influyeron en la identidad de az?
Hace 35 años, ser abogado en Chile era una profesión mucho más formalista y reactiva. De forma temprana percibí que el mercado requería un servicio mucho más ejecutivo, proactivo y alineado con la velocidad que exigían los negocios. Esa necesidad moldeó nuestra identidad: nos exigió desarrollar agilidad, una cercanía real con la toma de decisiones y una inquietud constante por innovar, aspectos que hoy forman parte del ADN de az.
Si vuelves al inicio de ese camino, ¿qué visión tenías de la firma que querías construir?
Cuando fundamos az, la visión era romper el molde de la asesoría legal tradicional. Quería construir una firma conectada con el entorno empresarial, que no se limitara a reaccionar ante los problemas de los clientes, sino que fuera un socio estratégico capaz de entender sus modelos de negocio, anticipar riesgos e impulsar su crecimiento. La meta siempre fue crear una institución sólida, innovadora y, sobre todo, transformadora.
Muchas personas te describen como un abogado con visión empresarial antes que tradicional. ¿Cómo desarrollaste esa manera de entender la profesión y por qué crees que es clave comprender el negocio del cliente?
Entendí de forma anticipada que el derecho no es un fin en sí mismo, sino una herramienta para viabilizar proyectos, generar valor y proteger activos. Para asesorar con impacto, no basta con saber qué dice la ley; hay que entender el mercado, los riesgos operativos y la cultura de la empresa a la que acompañas. Si el abogado no comprende la lógica del negocio de su cliente, termina siendo un freno en lugar de un catalizador.
Liderar una firma durante más de tres décadas implica atravesar ciclos económicos, regulatorios y tecnológicos muy distintos. ¿Cuál ha sido tu principal aprendizaje?
Desde mi experiencia, he aprendido que la verdadera capacidad de resiliencia de las empresas reside en la cultura y en las personas, no solo en la estructura. Las herramientas tecnológicas cambian y las regulaciones se vuelven más complejas, pero si cuentas con un equipo alineado con un propósito, adaptable y con apetito por aprender, la organización no solo sobrevive a los cambios, sino que los lidera.
Mirando tu trayectoria, ¿qué momentos han marcado especialmente tu forma de liderar y de tomar decisiones de negocio?
Los momentos clave han sido las crisis y los momentos de inflexión tecnológica y económica. Superar periodos de incertidumbre regional me enseñó la importancia de adaptarme, anticiparme y no limitarme a reaccionar ante el cambio. Sin embargo, la decisión de profesionalizar la gobernanza de la firma, delegar y apostar por proyectos disruptivos, incluso cuando el modelo tradicional seguía siendo cómodo, definió mi visión de liderazgo.
Cultura de innovación
En az han desarrollado modelos como azCompliance, azTech y azMiami. ¿Por qué decidiste construir una firma basada en especialidades que dialogan entre sí?
Las empresas ya no pueden operar con silos de cumplimiento, y los problemas de nuestros clientes tampoco. Un asunto de Compliance cruza tecnología, privacidad de datos, gestión y gobierno corporativo. Crear azCompliance, azTech o azMiami respondió a la necesidad de ofrecer soluciones multidisciplinarias e integradas. No se trata de áreas aisladas, sino de un ecosistema legal alineado con los desafíos de la economía digital y sostenible.
¿Qué importancia tiene la innovación dentro de una firma legal y cómo se logra que se convierta en parte de la cultura organizacional?
La innovación en la industria legal ya no es un elemento diferenciador opcional; es una necesidad estratégica. Para que deje de ser un proyecto aislado, debe integrarse en la operación y en la evaluación de desempeño. Se logra fomentando un entorno donde se valore la curiosidad, se incentive el uso de nuevas tecnologías y herramientas digitales, y se entienda que innovar también es rediseñar la forma en que nos comunicamos y agregamos valor al cliente.
Construir una firma y una red regional implica formar equipos capaces de sostener una visión común. ¿Qué cualidades buscas en los profesionales de az y cómo fomentas su desarrollo?
La excelencia técnica es un punto de partida. Lo que realmente marca la diferencia es la curiosidad, la capacidad de entender el negocio, la integridad y la forma de relacionarse entre distintas áreas. En az fomentamos su desarrollo otorgando autonomía temprana, exposición a proyectos complejos y una cultura de mentoría constante, donde el criterio y la iniciativa tienen un rol clave.
Evolución del compliance y creación de ComplianceLatam
Hace años, el compliance era visto como una obligación regulatoria. ¿En qué momento entendiste que podía transformarse en un elemento estratégico para los negocios?
Lo vi con claridad cuando las exigencias internacionales de integridad, ESG y gobernanza comenzaron a influir directamente en las valoraciones de las empresas, en su acceso al financiamiento y en la reputación de sus marcas. El Compliance dejó de ser un check-the-box legal para convertirse en un activo intangible crítico. Las empresas con estándares éticos y de trazabilidad robustos son más competitivas y atractivas para el mercado.
Hoy hablas del compliance como un habilitador del crecimiento empresarial. ¿Qué implica ese cambio de paradigma?
Implica dejar atrás la lógica del “no se puede” y preguntarnos cómo hacerlo de manera sostenible y segura. Para las organizaciones, la integridad y la gestión de riesgos se convierten en un elemento de valor diferenciador. Para los asesores legales, exige dejar la figura del fiscalizador interno y asumir el rol de socio estratégico del negocio, contribuyendo a proteger su valor a largo plazo y, al mismo tiempo, a facilitar su expansión.
Hace cinco años decidiste crear ComplianceLatam. ¿Qué necesidad observaste en la región para impulsar este proyecto?
Observé que América Latina enfrentaba desafíos regulatorios, éticos y de gobernanza muy similares, pero que las mejores prácticas y la experiencia comparada estaban fragmentadas entre los distintos países. Faltaba una plataforma regional, neutral y colaborativa que conectara a expertos, firmas e instituciones para elevar el estándar de cumplimiento corporativo en toda la región. ComplianceLatam nació con la convicción de que la integridad en los negocios debe ser un lenguaje común en Latinoamérica.
Construir una red regional supone convocar a firmas líderes de distintos países. ¿Cómo fue ese proceso y cuál fue el mayor desafío?
No fue sencillo. Había que explicar por qué tenía sentido compartir experiencias y conocimiento entre firmas de distintos países y demostrar que una mirada regional podía generar valor para todos. Además, muchas de las personas a las que llamé eran amigos y colegas que conocía hace muchos años. Esa relación previa fue fundamental para plantearles una idea que todavía no estaba completamente desarrollada y pedirles que confiaran en ella. Lo que comenzó con algunas conversaciones y llamadas fue creciendo, y poco a poco más firmas fueron entendiendo el valor de ComplianceLatam.
Un legado de colaboración y capacidad de enfrentar desafíos
Uno de los conceptos que más has impulsado es la colaboración. ¿Por qué crees que hoy colaborar genera más valor que competir?
Porque los desafíos globales y regionales son demasiado complejos para abordarse de forma aislada. Ninguna firma o profesional tiene la respuesta para todo. Cuando compartes buenas prácticas y tecnología, amplificas las capacidades de todos los equipos. La colaboración acelera el aprendizaje, eleva el estándar técnico y contribuye a construir una industria mejor preparada y más transparente.
Mirando hacia el futuro, ¿qué tendencias transformarán la industria legal, el compliance y la forma de hacer negocios en América Latina?
Veremos tres grandes pilares de transformación. En primer lugar, la Tecnología e Inteligencia Artificial. Se automatizará lo operativo e impondrán nuevos desafíos de gobernanza algorítmica y protección de datos. También tenemos la profundización de las exigencias ESG y anticorrupción, que requerirán monitoreos en tiempo real sobre las cadenas de suministro. Por último, mencionaría la interconexión regional, la capacidad de operar transfronterizamente con criterios homogéneos de ética y cumplimiento será el estándar mínimo para hacer negocios en la región.
Después de más de 35 años liderando az y de impulsar ComplianceLatam, ¿qué legado te gustaría dejar?
Me gustaría dejar una profesión legal más conectada con el valor real de los negocios, profundamente moderna, ética e innovadora. Y en lo regional, el legado de haber contribuido, a través de ComplianceLatam, a consolidar una cultura de integridad corporativa que demuestre que en América Latina sí es posible hacer negocios de manera correcta, transparente, colaborativa y con un estándar internacional de primer nivel.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
08-09-2026 | BLP, Opinión, Posse Herrera Ruiz, Tech
Durante años, el compliance en América Latina estuvo anclado a una agenda relativamente clara: anticorrupción, libre competencia y prevención de delitos económicos. Era un terreno donde los riesgos, aunque complejos, estaban más o menos delimitados. Pero ese mapa cambió.
Hoy, la transformación tecnológica está redefiniendo la forma en que las organizaciones operan, toman decisiones y se relacionan con sus stakeholders. La inteligencia artificial (IA), la automatización, el uso masivo de datos y la creciente exposición a ciberamenazas no solo abren oportunidades, sino que también introducen una nueva generación de riesgos: legales, regulatorios, reputacionales y financieros, que demandan una gobernanza proactiva, técnica y estratégica.
En 2024, los incidentes reportados por la OCDE relacionados con IA crecieron un 183%, evidenciando que la adopción tecnológica sin marcos de gobernanza adecuados genera riesgos concretos.
Los marcos de referencia internacionales —como el NIST AI Risk Management Framework, la ISO/IEC 42001 y el EU AI Act— ya ofrecen guías para abordar estos desafíos, pero su efectividad requiere tanto de adaptación al contexto latinoamericano como a la cultura y objetivos organizacionales hechos a la medida.
En este contexto surge ComplianceLatam Tech: no como una extensión natural del compliance clásico, sino como una respuesta a una necesidad urgente. La de integrar tecnología, regulación y estrategia en una misma conversación. La de conectar a perfiles que históricamente han trabajado en paralelo —abogados, CISOs, DPOs y profesionales de tecnología— para construir esa mirada más completa que demandan los desafíos actuales.
En medio de iniciativas como la Declaración de Santiago (2023), la Ley N° 31814 de Perú (2026), la aprobación y remisión por parte del Consejo de Ministros de Ley Orgánica para el buen uso y la gobernanza de la IA en España y las más de 300 iniciativas regulatorias en toda Latinoamérica, el conocimiento pasa de la curiosidad a una necesidad estratégica.
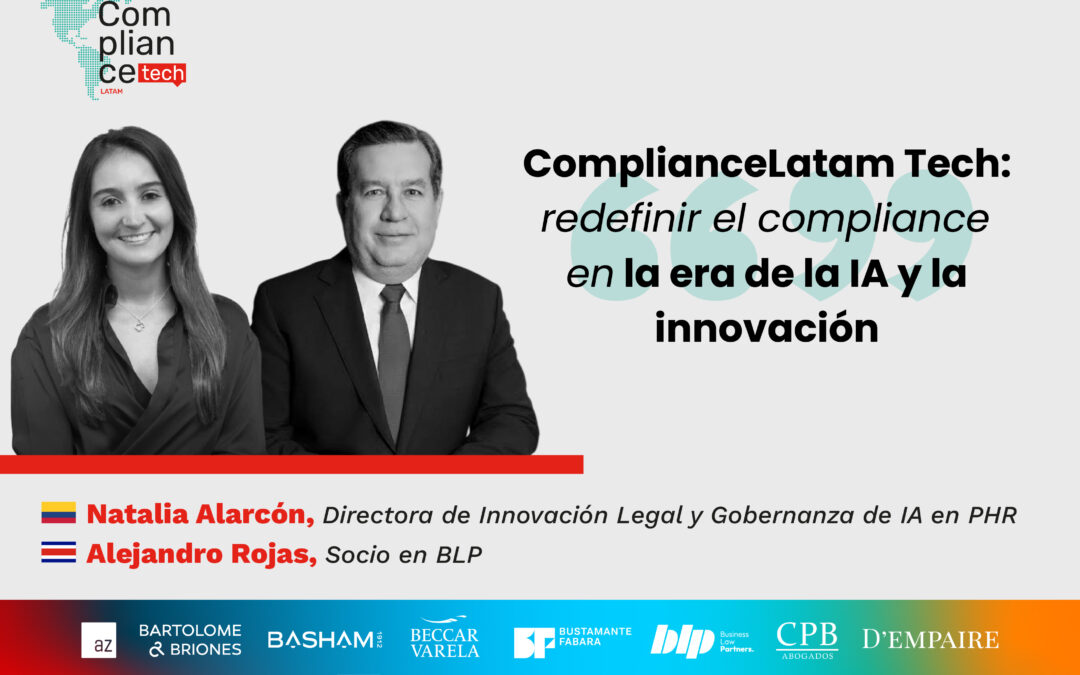
En esta columna, Natalia Alarcón, directora de Innovación Legal y Gobernanza de IA en Posse Herrera Ruiz (Colombia), y Alejandro Rojas, socio en BLP (Costa Rica), aportan una visión regional, crítica y aplicada sobre cómo Iberoamérica está enfrentando —o debería enfrentar— la intersección entre innovación y gobernanza.
Porque si algo está claro es que la tecnología ya no es solo un habilitador de negocio. Es, también, un espacio donde se juega la confianza. Y en ese terreno, el compliance tiene un rol que redefinir.
Entre principios comunes y reglas divergentes: el mapa regulatorio de la IA en América Latina
Aunque los países de la región comparten principios vinculados con la ética, la transparencia y la supervisión humana, sus marcos jurídicos avanzan a ritmos y con enfoques diferentes. Para Natalia Alarcón, directora de Innovación Legal y Gobernanza de IA en Posse Herrera Ruiz —firma legal que representa a ComplianceLatam en Colombia—, resulta crítico analizar las brechas entre las políticas públicas y las normas vinculantes de cada país, además de reflexionar sobre los desafíos que plantean la toma automatizada de decisiones, la transparencia algorítmica y la responsabilidad frente a sistemas cada vez más autónomos.
¿Crees que América Latina avanzará hacia marcos regulatorios convergentes, similares al AI Act europeo, o veremos enfoques más dispares entre países?
La convergencia de marcos regulatorios en América Latina aún no es clara. Si bien puede identificarse cierta armonización en materia de política pública e instrumentos de derecho blando, tales como declaraciones, principios y estrategias nacionales, esta no se replica en el ámbito de las normas jurídicas vinculantes. En el marco de esta disparidad, se observa además cómo al interior de cada país existe una fractura entre estas políticas públicas y los esfuerzos legislativos, que avanzan de forma desarticulada en los organismos legislativos.
Por un lado, al analizar las posturas de política pública, sí existe una clara convergencia en principios y objetivos. Todos los países de la región adoptaron la Recomendación sobre la Ética de la Inteligencia Artificial de la Organización de las Naciones Unidas para la Educación, la Ciencia y la Cultura (UNESCO) en 2021[1], instrumento que, junto con los Principios sobre la IA de la Organización para la Cooperación y el Desarrollo Económicos (OCDE),[2] constituyen la referencia fundamental para el desarrollo de políticas públicas en Brasil, Chile, Colombia, Perú, Paraguay, México, Cuba, Jamaica y República Dominicana. Este marco común se ha reforzado mediante la aplicación de la Metodología de Evaluación del Estadio de Preparación (RAM), en catorce países de la región, lo cual permite a esos países hablar un lenguaje común de capacidades, riesgos e indicadores. Esto no solo facilita el intercambio de experiencias, sino que se traduce en oportunidades efectivas de cooperación multilateral que pueden servir como apalancamiento para los avances en la región. Iniciativas como la Declaración de Santiago[3], la Declaración de Montevideo y la Cumbre Ministerial ColombIA de Cartagena de Indias de agosto de 2024[4], donde dieciséis países ratificaron una hoja de ruta común, confirman esta alineación en materia de derechos humanos, transparencia, supervisión humana y gestión de riesgos[5].
Ahora bien, la armonía se rompe cuando pasamos de los principios a las normas vinculantes. Los pocos países con legislación vigente divergen sustancialmente[6]. El Salvador, uno de los pocos con ley vigente, eligió la vía del fomento: su Ley de Inteligencia Artificial (ANIA) clasifica solo las “Decisiones Consecuenciales”, exige registro únicamente para esa categoría y acepta autocertificación, sin certificación previa ni sanción inmediata[7]. Al contrario, Perú cuenta con la Ley N.° 31814 (vigente desde julio de 2023) y su reglamento aprobado mediante Decreto Supremo N.° 115-2025-PCM, que establece una clasificación de sistemas de IA según nivel de riesgo y designa a la Secretaría de Gobierno y Transformación Digital como autoridad técnico-normativa. Por su parte, Brasil, aunque aún sin legislación vigente, ha analizado propuestas centradas en derechos, clasificación de riesgos e inversión de la carga de la prueba[8]. En Colombia el esfuerzo legislativo apenas sumó un agravante penal (Ley 2502 de 2025)[9] en materia de deep fakes (entendidos como la modificación o generación de contenido digital que se hace pasar por una persona natural real que no autoriza previamente y además difiere de quien utiliza este contenido, por lo general como materia prima para cometer otros delitos). Por su parte, en México aún no se cuenta con estrategia nacional de IA ni se ha designado alguna autoridad de IA, apoyándose en la aplicación de normas preexistentes[10].
Así las cosas, si se trata de política pública, la convergencia regional es clara: los países comparten principios, vocabulario y compromisos multilaterales. Pero esta alineación no se traduce, al menos de forma inmediata, en un “efecto Bruselas” del EU AI Act, pues los esfuerzos regulatorios vinculantes muestran fracturas significativas con las políticas públicas formuladas. Hacia 2030, no es clara la convergencia hacia marcos vinculantes, sobre todo ante un panorama donde estas normas están tardando mucho tiempo en gestarse y, en el entretanto, surgen nuevos cuestionamientos a la regulación de la IA. Ejemplo de ello es la soberanía de la tecnología y el anhelo de lograr un balance entre la innovación y la gobernanza ética, legal y responsable de esta tecnología.
¿Qué desafíos plantea la toma automatizada de decisiones en términos de responsabilidad, transparencia y gobernanza algorítmica, especialmente cuando se requieren evaluaciones de impacto de IA, herramientas de detección de sesgos y mecanismos de supervisión humana?
Para responder esta pregunta conviene comenzar por una distinción que suele pasarse por alto: automatización no es lo mismo que autonomía. Un sistema automatizado ejecuta tareas conforme a reglas predefinidas, con o sin intervención humana en puntos clave del proceso. Un sistema autónomo, en cambio, evalúa el contexto, pondera opciones y decide con base en su propio juicio,[11] sin que el resultado esté preprogramado. Lo determinante no es la presencia de humanos, sino el origen de la lógica de la decisión. Esta distinción es central porque el propio AI Act europeo define un sistema de IA por su nivel de autonomía y por su capacidad de inferir, a partir de un input, outputs como predicciones, recomendaciones o decisiones; y es esa escala la que determina el nivel de riesgo y, con él, las medidas de mitigación exigibles. Por ejemplo, una herramienta interna que sugiere precios al área comercial no plantea los mismos retos que un algoritmo que los ajusta y publica sin supervisión, escenario particularmente sensible en materia de derecho de la competencia.[12]
En materia de responsabilidad, el principal reto cuando un sistema opera de forma autónoma es la ausencia de reglas claras de imputación: cuando la decisión causa un daño, [13] el diseñador apunta al operador, el operador al proveedor del modelo y el sistema no responde ante nadie, aquello que la literatura anglosajona denomina liability gaps.[14] La respuesta práctica que se está consolidando pasa por reinsertar a una persona en el circuito mediante mecanismos de supervisión humana[15] con capacidad real de revisar, frenar o revertir los resultados; por eso el AI Act los exige en todo sistema de alto riesgo y por eso los tribunales empiezan a imputar al proveedor del algoritmo cuando esa supervisión no existe.
En materia de transparencia, los retos se diversifican según la función que esta cumpla. La primera acepción es técnica: la capacidad de reconstruir el procesamiento que conduce a un resultado. Aquí el obstáculo central son las llamadas cajas negras de los modelos de aprendizaje profundo, en los que hoy resulta imposible identificar con certeza qué factores fueron decisivos, lo que dificulta atribuir responsabilidad y verificar el cumplimiento de obligaciones específicas. El reto adicional es que esa opacidad es justamente lo que habilita la mayor precisión del modelo, por lo que se impone un balance en vez de una elección excluyente entre transparencia y desempeño.[16]
La segunda acepción es la transparencia como deber de informar a terceros. Un claro ejemplo de ello es la obligación, prevista en el AI Act europeo y replicada en varios proyectos regionales, de advertir al usuario que está interactuando con un sistema de IA y no con una persona, de modo que pueda tomar precauciones informadas y no atribuya al sistema una confianza propia del trato humano. El reto aquí está en su cumplimiento efectivo y en su alcance extraterritorial, pues la norma europea puede aplicarse a empresas latinoamericanas que ofrezcan productos o servicios a consumidores en la UE, así como a filiales locales de grupos europeos, lo que obliga a revisar chatbots, asistentes virtuales y herramientas de scoring antes de su despliegue.[17]
La tercera acepción es la transparencia como obligación de registro previo: quien desarrolla el sistema debe inscribirlo y acreditar características mínimas antes de desplegarlo, de modo que el cumplimiento se vuelve condición de acceso al mercado.[18] El reto, presente en el régimen europeo de alto riesgo, es doble para los países de la región: por un lado, las barreras burocráticas pueden desincentivar el desarrollo en jurisdicciones con menor capacidad institucional; por otro, concentrar información técnica sensible bajo custodia estatal genera un riesgo cibernético relevante cuando esas entidades no cuentan con los controles de seguridad adecuados para protegerla.
La cuarta acepción es la transparencia como derecho ciudadano a conocer la composición de las bases de datos y los parámetros de los modelos, sea mediante acceso público abierto o por petición particular.[19] Esta es la línea que exploran jurisdicciones como Ecuador, y su principal tensión es la protección del secreto industrial y de la propiedad intelectual del sector privado, que con frecuencia es quien provee las soluciones de IA utilizadas por las entidades públicas y que, por esa vía, quedaría sujeto a la obligación de divulgar información sensible para su negocio. Esta cuestión ha sido tratada, al menos de forma superficial, por parte de la Corte Constitucional colombiana mediante su sentencia T-067 de 2025.
En materia de gobernanza algorítmica, la herramienta más extendida, la cual ya es exigida en Colombia mediante la Directiva 007 de 2025 (emitida por la Defensoría del Pueblo y la Procuraduría General en Colombia) y recogida en el reciente Reglamento de la Ley 31814 de Perú, aprobado por Decreto Supremo 115-2025-PCM, que ordena análisis de impacto y auditorías de seguridad para sistemas de alto riesgo antes de su implementación y durante toda su operación, es la evaluación de impacto y la auditoría para la detección de sesgos. Su principal reto es de cumplimiento efectivo, dada la oferta aún limitada de proveedores con capacidad técnica en la región y con conocimiento del contexto latinoamericano, que difiere del europeo, asiático o norteamericano. A ello se suma que las auditorías concebidas como mecanismo ex post solo permiten identificar el sesgo una vez desplegado el sistema; los ajustes reactivos, cuando no se acompañan de medidas preventivas adoptadas en las etapas de diseño y desarrollo, suelen ser significativamente más costosos y menos eficaces.[20]
En síntesis, la toma automatizada de decisiones plantea tres frentes interdependientes y una recomendación práctica para las empresas. En responsabilidad, los vacíos de imputación solo se cierran reinsertando un responsable identificable en el circuito mediante supervisión humana significativa. En transparencia, las obligaciones de divulgación, registro y acceso ciudadano habilitan el escrutinio externo, pero conviven en tensión con el secreto industrial y con las limitaciones institucionales de la región. En gobernanza algorítmica, las evaluaciones de impacto y las herramientas de detección de sesgos son indispensables, pero solo son eficaces si se incorporan ex ante, en el diseño, y no como remedio ex post. Para las compañías que operan, desarrollan, despliegan o utilizan la IA la conclusión es clara: invertir en gobernanza preventiva con supervisión humana documentada, evaluaciones de impacto previas al despliegue y trazabilidad técnica; resulta hoy menos oneroso que asumir los costos correctivos, regulatorios y reputacionales que sobrevienen cuando el sistema ya está en operación.
Gobernar la innovación: el rol del compliance frente a la inteligencia artificial
La velocidad de adopción de la inteligencia artificial exige que las organizaciones pasen de reaccionar ante los riesgos a gestionarlos desde el diseño. Alejandro Rojas, socio en BLP —firma legal que representa a ComplianceLatam en Centroamérica— aborda cómo las áreas de compliance pueden contribuir a una adopción responsable, mediante controles proporcionales, responsabilidades claras, supervisión humana y una gobernanza que permita innovar con mayor seguridad y confianza.
¿La inteligencia artificial representa hoy más oportunidades o riesgos para las organizaciones en la región, y cómo debería abordarse ese balance desde el compliance?
Todos los avances tecnológicos traen consigo oportunidades y riesgos, por lo que el dilema entre innovación y gestión de riesgos no es nuevo. Lo que sí resulta novedoso en el caso de la inteligencia artificial es la velocidad y la escala con las que está siendo adoptada, que en muchos casos están superando la capacidad de las organizaciones para desarrollar mecanismos adecuados de gobernanza.
Desde la perspectiva del compliance, el reto no debería ser frenar la innovación, sino establecer las reglas que permitan aprovecharla de manera responsable. Esto supone identificar los riesgos desde el diseño, establecer controles proporcionales, definir responsabilidades claras y asegurar mecanismos de supervisión y trazabilidad.
En ese sentido, el riesgo no surge necesariamente de la tecnología en sí misma, sino de utilizarla sin una estructura adecuada de gobierno, controles y gestión de riesgos. La pregunta para las organizaciones ya no debería ser si van a utilizar inteligencia artificial, sino cómo hacerlo de manera segura, responsable y alineada con sus obligaciones legales y éticas.
Algunas líneas concretas de acción:
- Anticipación regulatoria activa y dinámica. Es fundamental que las organizaciones se anticipen a los riesgos, establezcan mecanismos para gestionarlos y los mitiguen oportunamente. Esto requiere contar con una persona responsable de liderar esta materia, con el enfoque, el conocimiento y la autoridad necesarios para orientar la adopción de estas nuevas tecnologías y, especialmente, asegurar una adecuada gobernanza dentro de la organización.
- Gobernanza como habilitador, no como freno. Una adecuada, ágil y dinámica gobernanza permite que la organización adopte y escale estas tecnologías con mayor seguridad y rapidez. Para ello, es importante establecer desde el inicio reglas claras sobre el uso de datos, validación de modelos, responsabilidades y supervisión humana, evitando tener que corregir o reconstruir estos controles posteriormente ante requerimientos de reguladores, auditores o clientes.
- Mapeo de riesgo por caso de uso. Un modelo de IA usado para scoring crediticio no plantea los mismos riesgos que uno usado para generar borradores de contratos. Los marcos como NIST AI RMF o ISO/IEC 42001 son útiles precisamente porque parten de esta lógica de clasificación por impacto.
¿Qué rol deberían jugar las áreas de compliance en la adopción responsable de nuevas tecnologías, si las organizaciones que implementan gobernanza efectiva de IA crecen dos a tres veces más rápido que aquellas que no lo hacen?
El dato de que las organizaciones con una gobernanza efectiva de la inteligencia artificial pueden crecer entre dos y tres veces más rápido debería cambiar la conversación interna sobre el rol del compliance y su enfoque.
El compliance puede aportar, como nunca antes, una ventaja competitiva para la organización: ayudar a identificar y gestionar los riesgos desde el inicio, establecer las condiciones para innovar de manera segura y permitir que el negocio avance con mayor confianza y velocidad. El verdadero valor del compliance está en ayudar a la organización a encontrar la manera responsable y sostenible de aprovechar las oportunidades que le presenta el entorno.
Concretamente, el rol del compliance en la adopción responsable debería incluir:
- Participación activa en diseño. Involucrarse cuando el caso de uso de IA se está definiendo, no cuando ya está en producción, permite anticipar controles sin frenar el desarrollo.
- Conciliación de requerimientos técnicos y regulatorios. Los equipos técnicos optimizan para mejorar el rendimiento sin considerar los riesgos y los equipos legales imponen restricciones sin entender la arquitectura del sistema, por lo que resulta fundamental lograr un lenguaje común.
- Cultura de adopción, no de prohibición. Una función de compliance que solo limita o prohíbe empuja a las áreas de negocio hacia el uso no gobernado de herramientas, fuera de cualquier control, que es precisamente el escenario de mayor riesgo.
[1] UNESCO, Recomendación sobre la Ética de la Inteligencia Artificial (SHS/BIO/REC-AIETHICS/2021), 2021, https://unesdoc.unesco.org/ark:/48223/pf0000381137_spa
[2] OCDE, AI Principles, 2024, https://www.oecd.org/en/topics/ai-principles.html
[3] UNESCO/CAF/Gobierno de Chile, Declaración de Santiago para promover una inteligencia artificial ética en América Latina y el Caribe, 23-24 de octubre de 2023, https://minciencia.gob.cl/uploads/filer_public/40/2a/402a35a0-1222-4dab-b090-5c81bbf34237/declaracion_de_santiago.pdf
[4] MinTIC (Colombia), Cumbre Ministerial de IA – ColombIA, 2024, https://www.mintic.gov.co/cumbre-ia/
[5] UNESCO, Ética de la inteligencia artificial: la Recomendación – diez principios, https://www.unesco.org/es/artificial-intelligence/recommendation-ethics
[6] AlSur, Los caminos regulatorios para la IA en América Latina, mayo de 2024, https://www.alsur.lat
[7] Resolución No. 0001/2025 y Ley de Fomento a Inteligencia Artificial y Tecnologías (Decreto Legislativo No. 234/2025), https://www.jurisprudencia.gob.sv
[8] Senado Federal do Brasil, Projeto de Lei nº 2.338, de 2023, https://www25.senado.leg.br/web/atividade/materias/-/materia/157233
[9] Congreso de Colombia, Ley 2502 de 2025, Diario Oficial No. 53198, 31 de julio de 2025, https://www.alcaldiabogota.gov.co/sisjur/normas/Norma1.jsp?i=188454
[10] México necesita una estrategia nacional de inteligencia artificial”, El Economista, 25 de julio de 2025
[11] Peter Parycek, Verena Schmid y Anna-Sophie Novak, “Artificial Intelligence (AI) and Automation in Administrative Procedures: Potentials, Limitations, and Framework Conditions”, Journal of the Knowledge Economy, 2023.
[12] Parlamento Europeo y Consejo de la Unión Europea, Reglamento (UE) 2024/1689, art. 3.1, Official Journal of the European Union, 2024.
[13] ISO/IEC, Artificial intelligence — Artificial intelligence concepts and terminology / ISO/IEC 22989. https://www.iso.org/obp/ui/#iso:std:iso-iec:22989:ed-1:v1:en (points 3.1.5 and 3.1.7)
[14] Parlamento Europeo, “Report with recommendations to the Commission on a civil liability regime for artificial intelligence”, 2020; Bart Custers, Henning Lahmann y Benjamyn I. Scott, “From liability gaps to liability overlaps”, AI & Society, 2025.
[15] Art. 14 AI Act
[16] Cecilia Panigutti et al., “The role of explainable AI in the context of the AI Act”, ACM FAccT ’23, 2023
[17] Art. 50 AI Act
[18] Art. 49 AI Act
[19] GPAI/OECD, “Transparencia algorítmica en el sector público”, 2024
[20] OECD.AI, “The main policy issues that surround AI”
Natalia Alarcón, directora de Innovación Legal y Gobernanza de IA en Posse Herrera Ruiz (Colombia); y Alejandro Rojas, socio en BLP (Costa Rica)
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
21-07-2026 | BLP, Noticias
La banca es una de las industrias donde el cumplimiento normativo, la gestión de riesgos y la ética corporativa adquieren mayor relevancia, no solo por el nivel de supervisión regulatoria, sino también por la confianza que depositan en ella clientes, autoridades y el mercado en general. En un entorno marcado por la transformación digital, la innovación financiera y mayores exigencias de transparencia, el área legal y de compliance cumple un rol clave para acompañar el negocio, anticipar riesgos y fortalecer la cultura institucional.
Julio Toledo, gerente Legal y de Compliance en Banco G&T Continental de Guatemala, ofrece una mirada especialmente valiosa sobre cómo se articulan hoy la regulación, la gobernanza y la toma de decisiones en una entidad financiera. Su experiencia de 14 años en la institución permite abordar, desde dentro, la evolución del sector bancario y los desafíos que plantea mantener el equilibrio entre crecimiento, control y confianza.
Luego de estar 14 años en Banco GyT Continental, ¿qué aprendizajes destacados ha acumulado a lo largo de este período?
En la gestión legal y de compliance, he aprendido que el conocimiento jurídico es indispensable, pero no suficiente. Se deben entrenar y desarrollar habilidades que permitan entender el negocio, gestionar riesgos, integración de principios éticos que van más allá de la regulación y mantener procesos de mejora continua para generar servicios eficientes y medibles, sin perder el rigor técnico para proteger a la organización y sus partes interesadas
Personalmente, luego de estos años de experiencia y crecimiento, también destaco la importancia que ha tenido el desarrollo de habilidades y el aprendizaje continuo, especialmente a nivel de la gestión para liderar y alinear equipos.
¿Cómo describiría el entorno regulatorio y financiero cuando ingresó al banco, en comparación con el escenario actual?
Hoy el entorno exige organizaciones mucho más integradas y ágiles que sean capaces de autorregularse, considerando los riesgos emergentes y exigencias del mercado.
Por otro lado, la tendencia regulatoria ha fortalecido la visión basada en riesgos y se ha desarrollado con mayor énfasis en temas tecnológicos y de protección al consumidor.
¿Qué fue lo que más le sorprendió al incorporarse al mundo bancario desde el área legal y de cumplimiento?
En principio, me sorprendió cómo podía integrar habilidades y desarrollarme dentro de esta especialidad —previo a ingresar a la banca, esto no estaba en mis planes—. He tenido la suerte de formarme y desarrollarme en el mundo bancario y financiero y, en ese camino, me he acostumbrado a la velocidad, dinamismo y exigencia que requiere la intervención y acompañamiento del área legal.
No obstante, a lo largo de mi carrera me ha sorprendido la visión sistémica que se requiere fortalecer para dar una asesoría que agregue valor al negocio y la visión integral del riesgo que se debe de desarrollar desde cumplimiento.
¿En qué momento comprendió que el cumplimiento dejaría de ser una función de soporte para convertirse en un área estratégica dentro de la banca?
No ha sido fácil, se ha tratado de un proceso de aprendizaje, evolución de las formas de trabajo y madurez. Pero, a la fecha, la gestión de compliance se ha fortalecido y su intervención se considera en los procesos de toma de decisión y en etapas tempranas de proyectos, fortaleciendo su visión preventiva y su rol como habilitador del negocio.
En este proceso, los equipos de compliance tenemos el reto de aplicar metodologías y habilidades que nos permitan de manera proactiva proponer soluciones, mediante una gestión de riesgos razonables.
En su experiencia, ¿cómo ha evolucionado el rol del área legal y de cumplimiento dentro de una institución financiera?
Actualmente el rol exige ir más allá de las normas, pasa de ser un área tradicional de control a convertirse en un socio estratégico que acompaña la innovación, facilita decisiones y protege la sostenibilidad de la organización.
La evolución ha conllevado la necesidad de integrar equipos multidisciplinarios, para el desarrollo de una gestión más técnica y especializada que permita gestionar riesgos legales, éticos y emergentes, enfocados en la experiencia de los clientes internos y externos.
Muchas veces el cumplimiento se percibe como un área que impone límites. ¿Cómo se transforma esa percepción dentro de la organización?
Generando confianza y entregables que generen valor, encontrando la forma correcta de hacer las cosas sin estar alejados del negocio.
La confianza se construye entendiendo los objetivos y el contexto, participando en los procesos de estrategia de manera activa y proactiva para alinear los planes de trabajo de nuestras áreas, pues la clave estará en la capacidad que tengamos para cumplir con el rol esperado sin sacrificar los objetivos comunes de la organización.
¿Cómo logran equilibrar innovación, experiencia del cliente y exigencias regulatorias?
Aplicando un enfoque de compliance by design que permita involucrar a las áreas legales y de cumplimiento desde el inicio. Cocrear considerando los parámetros adecuados desde el inicio puede resultar más eficiente, incluso al momento de aplicar mejoras.
¿Qué desafíos ha traído la transformación digital de la banca para el área legal y de compliance?
Exige ser más proactivos con relación al desarrollo de nuevas capacidades y el seguimiento de tendencias regulatorias, con el objeto de anticipar y proponer las mejores soluciones ante los habilitadores tecnológicos que surgen y los riesgos emergentes.
¿Considera que, en algunos casos, la velocidad de la innovación tecnológica supera la capacidad de adaptación regulatoria?
En la mayoría de los casos es natural que suceda, por tanto, es fundamental que la regulación se apoye de principios rectores para la correcta gestión de riesgos y las organizaciones nos adaptemos siempre a las mejores prácticas, sin depender de los mínimos regulatorios.
En este punto, es fundamental que la gestión legal y de cumplimiento en su caso, puedan alinear esfuerzos para fortalecer la práctica y los conocimientos que permitan considerar la integración de principios éticos en los distintos procesos, pues en el momento que las normas internas o externas puedan no ser tan claras o dejar espacios vacíos, serán las personas quienes tienen que tomar la mejor decisión. En este caso lo recomendable es que esas decisiones se puedan generar en espacios construidos y alineados para valorar la ética.
¿Cómo se gestionan los cambios regulatorios cuando impactan transversalmente a toda la organización?
Mediante una correcta planificación, gobernanza y trabajo colaborativo, con el objeto de garantizar que todos los involucrados tengan acceso a la información, conozcan su rol, comprendan el alcance de su intervención y se apoderen de sus procesos.
¿Qué tan importante es la coordinación entre áreas para que el cumplimiento funcione de manera efectiva?
Conectar personas, procesos y objetivos es fundamental para el cumplimiento. La responsabilidad no puede recaer en un área, por ello la coordinación y la apropiación de los dueños de los procesos es la ruta para una adecuada implementación de los sistemas de gestión de cumplimiento. Las personas se deben sentir responsables y empoderadas sobre sus actividades, lo cual se debe apoyar y trabajar desde nuestras áreas, pues el objetivo es que le cultura de compliance se viva sin fricciones.
Hoy se habla mucho de cultura corporativa. ¿Cómo se construye realmente una cultura de cumplimiento?
Con liderazgo, ejemplo, coherencia y formación continua. La cultura nace cuando las personas comprenden que el cumplimiento va más allá de las normas (cumplen únicamente por ser lo correcto) y a lo largo de la organización se toman decisiones aplicando principios y criterios éticos.
¿Cuál considera que es el mayor riesgo para una institución financiera cuando la ética no forma parte de su cultura organizacional?
Ante la ausencia de ética, el mayor riesgo puede ser el que no se identifica, lo que quiere decir que la organización debe preocuparse y ocuparse por seguir desarrollando habilidades para la aplicación de valores y criterios éticos en los procesos, pues en ocasiones el desconocimiento puede ser la principal fuente del riesgo.
En último término, la pérdida de confianza y daño a la reputación pueden ser consecuencias tangibles ante la ausencia de la ética en los procesos y la cultura empresarial.
¿Cuáles cree que serán los principales desafíos regulatorios para la banca en los próximos años?
Más que nuevas regulaciones, creo que el gran desafío puede ser la velocidad y exigencia de los cambios. La banca deberá responder simultáneamente a mayores expectativas en materia de protección al consumidor, ciberseguridad, privacidad de datos, inteligencia artificial y transformación digital. En ese escenario, el cumplimiento ya no podrá limitarse a interpretar normas; debe convertirse en una capacidad estratégica que permita anticipar riesgos, generar confianza y acompañar la innovación.
Al mismo tiempo, veremos una mayor relevancia de la autorregulación, lo que en consecuencia genera la necesidad de fortalecer la cultura mediante la generación de herramientas que permitan a todos comprender y aplicar criterios para la correcta gestión de los riesgos.
Las organizaciones ya no podrán depender únicamente de lo que establezcan las normas o el supervisor. Será indispensable adoptar estándares, buenas prácticas y modelos de gobernanza que permitan anticiparse a los riesgos y responder con agilidad a un entorno en constante evolución.
Estoy convencido de que las organizaciones que marcarán la diferencia no serán necesariamente las que cumplan con la aplicación de la metodología tradicional de cumplimiento, sino aquellas que desarrollen una cultura sólida bajo parámetros éticos, un buen gobierno corporativo y equipos capaces de adaptarse continuamente. El futuro del compliance estará menos definido por la metodología formal y más por la capacidad de las instituciones para integrar regulación, autorregulación, innovación y liderazgo en una misma estrategia.
¿Cómo visualiza el impacto de la inteligencia artificial en las áreas legales y de cumplimiento?
Considero que la inteligencia artificial representa una oportunidad para fortalecer la función legal y de cumplimiento; pues más que sustituir el trabajo jurídico y técnico, nos permitirá dedicar más tiempo al análisis, la gestión de riesgos y al acompañamiento estratégico del negocio.
No obstante, para preservar la confianza y mitigar los riesgos, la implementación debe ir acompañada de criterios de gobernanza, ética y supervisión humana, pues la responsabilidad del uso y el impacto que esto genere seguirá siendo de la persona y el profesional que la utilice.
Desde mi experiencia, el verdadero desafío no está en incorporar nuevas herramientas, sino en transformar la manera en que trabajamos y nuestra cultura de “Aprender, Reaprender y Desaprender”.
Creo que el futuro de las áreas legales y de compliance no dependerá únicamente de adoptar inteligencia artificial, sino de la capacidad de integrar personas, procesos y tecnología para responder mejor a las necesidades del negocio y a un entorno regulatorio cada vez más dinámico. En ese sentido, para construir áreas más eficientes y orientadas a generar valor, modelos de gestión aplicados como Legal Operations son indispensables al requerir de distintas habilidades y disciplinas, para la integración de elementos como: procesos, tecnología, gestión del conocimiento y principios de mejora continua, con el objeto de garantizar eficiencia.
14-07-2026 | CPB, Opinión
Por Martín Alegría, Senior Legal Manager en Xiaomi
El sector de la tecnología, la Inteligencia Artificial de las Cosas (AIoT) y la conectividad móvil en Perú experimenta una transformación sin precedentes. Para las corporaciones globales de vanguardia tecnológica respaldadas por capitales asiáticos, mantener el liderazgo implica operar bajo un modelo híbrido de alta complejidad: el canal B2B (grandes operadores, retailers y socios estratégicos) y el canal B2C (atención directa al consumidor final).
En este dinámico escenario, los gerentes legales y de compliance en la región hemos evolucionado: nuestra misión ya no se limita a la gestión reactiva de riesgos normativos; nos hemos consolidado como socios estratégicos que habilitan el crecimiento sostenible, integrando los exigentes estándares globales de gobierno corporativo de nuestra matriz con las particularidades regulatorias y las dinámicas comerciales del mercado peruano.
Sinergia corporativa: integrando estándares globales y realidad local
Las multinacionales tecnológicas con casa matriz en Asia se caracterizan por una cultura de alta eficiencia,
innovación acelerada y una infraestructura de control de riesgos fuertemente digitalizada y centralizada. Esta visión global de excelencia constituye nuestra principal fortaleza.
El reto estratégico del liderazgo legal local radica en la “arquitectura de adaptación”: asegurar que estos avanzados sistemas de gobernanza corporativa se acoplen perfectamente con el marco regulatorio peruano (como el sistema de responsabilidad administrativa de las personas jurídicas y la normativa de libre competencia). Lejos de una aplicación rígida, el éxito de nuestra gestión se basa en la capacidad de canalizar la rigurosidad ética y operativa de la matriz, implementando programas de cumplimiento locales que garanticen una debida diligencia de vanguardia en toda nuestra cadena de valor.
Gestión de cumplimiento en modelos comerciales duales
Operar simultáneamente en los frentes corporativo y de consumo masivo exige una matriz de cumplimiento sofisticada, diseñada para mitigar los riesgos inherentes a los canales de distribución externos:
Excelencia operativa en el canal B2B
En el ámbito corporativo, la comercialización de grandes volúmenes de dispositivos y soluciones tecnológicas requiere un entorno de absoluta transparencia y seguridad jurídica.
- Fortalecimiento de la cadena de suministro: implementamos procesos de debida diligencia (due diligence) altamente rigurosos para asegurar que nuestros socios comerciales y distribuidores autorizados compartan nuestros mismos valores de integridad, ética comercial y políticas anticorrupción (anti-bribery and corruption).
- Políticas de incentivos transparentes: en un sector altamente competitivo, regulamos con precisión técnica todos los programas de estímulo comercial, garantizando que operen bajo los más estrictos principios de transparencia y respeto al Derecho de la Competencia.
Confianza y protección en el ecosistema B2C y AIoT
Cuando el usuario final interactúa con nuestros smartphones o dispositivos inteligentes para el hogar, la confianza en la marca se convierte en el activo más valioso. El cumplimiento normativo es aquí el principal garante de esa experiencia.
- Privacidad por diseño y seguridad de datos: en un entorno donde la Autoridad Nacional de Protección de Datos Personales (ANPD) vela por los derechos de los ciudadanos, garantizamos que el ecosistema AIoT cumpla de manera proactiva con los estándares de consentimiento informado y seguridad de la información, respaldados por la robusta infraestructura tecnológica global de nuestra organización.
- Liderazgo en la experiencia del consumidor: trabajamos en estrecha colaboración con las áreas de postventa y marketing para asegurar que la comunicación, la gestión de garantías y la atención al cliente superen los lineamientos del Instituto Nacional de Defensa de la Competencia y de la Protección de la Propiedad Intelectual (Indecopi), consolidando la reputación de la marca en el mercado.
El modelo de prevención como ventaja competitiva
En Perú, el marco de la Ley N° 30424 redefine la forma de hacer negocios. Para una empresa de tecnología líder, contar con un Modelo de Prevención del Delito (MPD) robusto y certificado no es solo un requerimiento legal, sino una credencial de confianza que presentamos con orgullo ante el sector financiero, socios estratégicos y clientes corporativos.
Frente a las externalidades y asimetrías que aún persisten en ciertos sectores del mercado tecnológico local —como la comercialización de productos no autorizados o la reparación informal por terceros—, nuestra organización se erige como un promotor clave de la formalización y las buenas prácticas. Nuestros canales de denuncia y políticas de cumplimiento actúan como un escudo protector que aísla la operación formal de cualquier riesgo del entorno.
Conclusión: el compliance como motor de innovación
El futuro del cumplimiento corporativo en el sector tech no radica en ser un freno para la innovación, sino en ser su principal habilitador seguro.
Demostrar que un programa de compliance estricto y adaptado al entorno local potencia las ventas y acelera el despliegue de tecnología es el mayor logro de una gerencia legal moderna. Al ser tan ágiles como los dispositivos que comercializamos y tan firmes como los principios éticos de nuestra matriz, aseguramos que el liderazgo actual de la empresa sea la base de su sostenibilidad y éxito en el largo plazo.
Martín Alegría, Senior Legal Manager Perú en Xiaomi
Si tienes dudas, escríbenos a contacto@compliancelatam.legal.
17-06-2026 | az, Opinión
Por Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
En general, las voces referentes en materia de Compliance nos hablan de cuatro pilares estratégicos para considerar un Modelo de Prevención de Delitos (MPD) como efectivamente implementado: (1) designación de un Compliance Officer con reporte directo al máximo órgano de la organización; (2) matriz de riesgos diseñada en consideración a la realidad de la empresa; (3) canales de denuncia difundidos y confiables; y (4) evaluaciones periódicas por terceros.
Sin embargo, en el día a día corporativo solemos olvidar el verdadero core: las personas.
Para lograr el tan anhelado behavior en Compliance al interior de una compañía, es vital un proceso formativo en materia de capacitaciones.
De esta forma, la pregunta incómoda que directores y Compliance Officers debemos hacernos es: ¿nos olvidamos de los cursos online o los incorporamos a un ecosistema formativo vanguardista?
Cada organización es un ecosistema único, por lo tanto, es muy importante que cada organización pueda diseñar un “traje a la medida” de sus clientes internos.
El llamado del tone at the top y el desafío de innovar
Hace algunos meses, en un debate de expertos, se ratificó un dolor común: el gran desafío en materia de capacitación es la “innovación”. Desde el punto de vista del tone at the top, cada día son más las voces de directoras y directores que invitan a repensar y rediseñar el sistema de formación desafiando al clásico e-learning monótono. En su momento, un excontralor general de la República proponía innovar en la difusión con algo tan simple pero identitario como carpetas institucionales con slogans potentes de Compliance.
Todo lo anterior, ¿será suficiente para resolver los dolores comunes de las empresas? A saber: tasas de rotación, ausentismos, dispersión geográfica (e incluso regionales), etcétera.
Lo cierto es que no existen fórmulas mágicas, pero sí podemos aprender de lo que ya les ha funcionado a nuestros pares a través de metodologías disruptivas.
Algunas ideas:
- Obras de teatro que escenifiquen dilemas éticos reales o delitos propios de la matriz de riesgo de la organización.
- Desayunos interactivos y grupos pequeños para generar confianza.
- Presencialidad y conexión humana frente a la frialdad de la pantalla.
- Customización radical según la audiencia (el lenguaje para la primera línea operativa no puede ser el mismo que para el equipo de finanzas).
- Simulaciones de crisis en tiempo real que impliquen un juego de roles.
Dos casos de éxito: cuando la evidencia salva a la organización
Si con todo lo anterior aún contamos con escépticos en materia de innovación en capacitación, la mejor respuesta está en la evidencia: tribunales e investigaciones de la autoridad correspondiente.
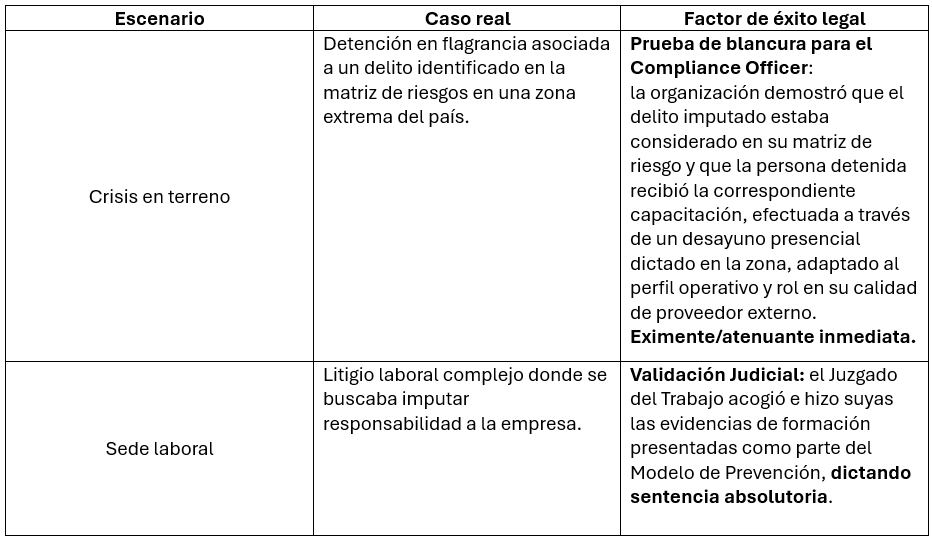
Analicemos dos casos reales que demuestran el valor de hacer las cosas de manera diferente:
La cruda realidad y la lección legal
El dolor actual y el gran elefante en la habitación sigue siendo el divorcio entre el programa de formación y la realidad en terreno.
Si miramos ambos casos con optimismo, vemos el cumplimiento perfecto de los pilares tradicionales sumados al pilar core: capacitación e innovación.
Desde una vereda más realista, debemos aceptar que ninguno de los dos casos evitó el hecho de crisis original (el behavior falló en cada uno de estos individuos). Sin embargo, ambos casos protegieron a la empresa, permitieron probar la eficacia jurídica del Modelo de Prevención, blindaron el rol del Compliance Officer y operaron como una potente atenuante o eximente de responsabilidad corporativa.
Conclusión: la invitación es a crear memorias, no registros de asistencia
Es un desafío inspirar cultura.
La experiencia nos demuestra que, desafortunadamente, las personas olvidan rápido el curso online anual que la compañía las obligó a completar en una tarde de apuro. En cambio, siempre recordarán la obra de teatro que presenciaron o el desayuno con una cara visible.
Esa interacción humana no solo los educa, sino que les transmite un mensaje de cuidado. Innovar en capacitación no es un accesorio estético; es la diferencia entre un modelo de papel y un escudo legal efectivo.
Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
Escríbenos a contacto@compliancelatam.legal si tienes dudas.