02-06-2026 | az, Noticias
Un reciente fallo del Tribunal Superior de Justicia de Galicia reabre una discusión clave para las empresas en Chile: hasta dónde llegan los canales internos de denuncia y si su existencia obliga, en materia laboral, a realizar investigaciones o audiencias previas antes de aplicar un despido disciplinario.
En el último tiempo se ha masificado en las organizaciones empresariales la creación y promoción de canales de denuncia internos destinados a reportar presuntas faltas o irregularidades administrativas que puedan estar produciéndose en el contexto empresarial.
De esa manera, el empleador puede decidir si lleva a cabo un proceso de recopilación de antecedentes o una investigación interna que permita acreditar o no los hechos denunciados y, en caso afirmativo, aplicar el régimen de sanciones laborales con que cuenta el empleador en el ejercicio de su facultad de administración.
Sin embargo, la interrogante que se ha planteado consiste en determinar si resulta necesario realizar de forma obligatoria una investigación cuando lo denunciado es una cuestión de índole laboral, o si, por el contrario, esto es una facultad discrecional del empleador en ejercicio de su facultad de dirección.
Sobre ello trata una interesante sentencia del Tribunal Superior de Justicia de Galicia, con fecha 28 de enero de 2026, la que, conociendo de un recurso interpuesto por la empresa, validó la postura en cuanto a que no se hace exigible llevar a cabo una investigación y consecuencialmente un trámite de audiencia previa.
Lo anterior, dada la gravedad de los hechos imputados al trabajador (actos corporales innecesarios desarrollados por un fisioterapista, consistentes en bajada de ropa interior, tocamientos reiterados y comentarios inapropiados), lo que implicaba que dada la naturaleza del servicio, riesgo para terceros y urgencia de la respuesta empresarial pueda aplicarse directamente el despido.
Respecto a si dicha decisión de despido había vulnerado o no lo que establece el canal de denuncia existente en la empresa, la sentencia razona: “El Canal de Conducta no pretende erigirse en un cauce universal y obligatorio previo a toda actuación empresarial, y menos aún en materia disciplinaria laboral, sino que distingue expresamente entre el sistema interno de información y los mecanismos ordinarios de gestión de personas”.
Así las cosas, “se desprende que el Canal de Conducta se incardina en el ámbito del compliance y del control interno, sin configurarse como un procedimiento disciplinario laboral ni como una normativa reguladora de los requisitos formales del despido disciplinario”, sigue la sentencia.
Asimismo, “el Código Ético y los canales internos de información constituyen mecanismos unilaterales de autorregulación empresarial, orientados a fijar estándares de conducta, habilitar cauces de comunicación interna y articular medidas preventivas y organizativas propias de sistemas de integridad y compliance”, agrega.
Continúa: “Por ello, no se integran, por sí mismos, en el sistema de fuentes (…) ni tienen naturaleza de convenio colectivo-estatutario o extraestatutario, ni de reglamento con eficacia normativa equiparable, de modo que carecen de fuerza normativa para imponer, en términos generales, requisitos formales adicionales al régimen legal del despido disciplinario”.
Finalmente, el tribunal determina que “admitir que un instrumento unilateral pueda añadir condiciones constitutivas de validez del despido supondría desnaturalizar el sistema de fuentes y permitir una modificación indirecta del régimen legal mediante decisiones organizativas internas”.
Según lo expuesto, se trata de un interesante pronunciamiento judicial del derecho comparado y perfectamente atendible en el ordenamiento jurídico chileno, lo que resalta la importancia de delimitar el alcance de los canales de denuncia y su incidencia en el ejercicio de las legítimas facultades de administración y sanción que tiene el empleador.
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
26-05-2026 | az, Noticias
El gremio manifestó que ” los próximos seis meses son decisivos para preparar al país, a las instituciones públicas, a las empresas y a la ciudadanía” al nuevo estándar regulatorio.
La Asociación de Profesionales en Protección de Datos Personales de Chile (AGPD) emplazó al Poder Ejecutivo y al Senado a avanzar en la designación del consejo directivo de la futura Agencia de Protección de Datos Personales, luego que la Cámara Alta rechazara la terna propuesta por el Presidente José Antonio Kast.
A través de una declaración pública, la asociación gremial expresó su preocupación y llamó a las autoridades a encontrar “una salida institucional que permita dar continuidad al proceso de instalación de la Agencia”, dada la importancia del proyecto en la materia.
“La nueva Ley de Protección de Datos Personales entra en vigencia el 1 de diciembre de este año, y su adecuada implementación requiere avanzar oportunamente en las acciones preparatorias previstas”, señaló el gremio en el comunicado.
“Los próximos seis meses son decisivos para preparar al país, a las instituciones públicas, a las empresas y a la ciudadanía frente a este nuevo estándar regulatorio”, agregó la asociación.
En ese sentido, la AGPD reiteró su disposición a contribuir técnica y colaborativamente en el proceso.
Pueden revisar el comunicado de la AGPD a continuación:
Si tienes dudas, escríbenos a contacto@compliancelatam.legal.
19-05-2026 | Noticias, Russin, Vecchi & Heredia Bonetti
La propuesta introduce cambios estructurales que impactarán directamente a empresas en múltiples sectores, elevando significativamente los estándares de cumplimiento.
A fines de febrero de 2026, fue entregado al Poder Ejecutivo el Anteproyecto de Ley Orgánica Antimonopolio y de Competencia Económica (Aloace), que propone la derogación integral de la Ley 42-08 y una transformación estructural del régimen de competencia en República Dominicana.
Entre los cambios de mayor impacto destacan:
- Nueva autoridad reguladora (Anace) con mayor autonomía, capacidad sancionadora y facultades vinculantes frente a reguladores sectoriales.
- Control de concentraciones económicas, inexistente en la normativa actual.
- Régimen sancionador reforzado: multas de hasta el 10% de los ingresos brutos anuales del infractor, con duplicación automática en caso de reincidencia.
- Ampliación de conductas prohibidas, incluyendo nuevas formas de abuso de posición dominante relevantes para entornos digitales y mercados regulados.
- Programa de clemencia para empresas que colaboren en la detección de cárteles, con posibilidad de exención total o reducción de multas.
- Programas de cumplimiento como atenuante sancionadora.
¿Por qué es relevante?
Este anteproyecto introduce cambios estructurales que impactarán directamente a empresas en múltiples sectores, elevando significativamente los estándares de cumplimiento, ampliando las facultades de supervisión de la autoridad competente y estableciendo un régimen sancionador de mayor rigor y proporcionalidad al que existe en la normativa vigente.
La tramitación del proyecto podría demorar entre 8 y 18 meses. De aprobarse, su promulgación se situaría entre fines de 2026 y el primer semestre de 2027.
Puede revisar el reporte completo aquí.
Para más información, escríbenos a contacto@compliancelatam.legal.
18-05-2026 | az, Noticias
La industria de medios de pago vive un proceso de transformación acelerada, impulsada por la digitalización, la innovación tecnológica y un entorno regulatorio cada vez más exigente. En este contexto, el rol de las áreas legales y de compliance se ha vuelto estratégico, acompañando el crecimiento del negocio, la gestión de riesgos y la construcción de confianza con clientes, reguladores y el mercado.
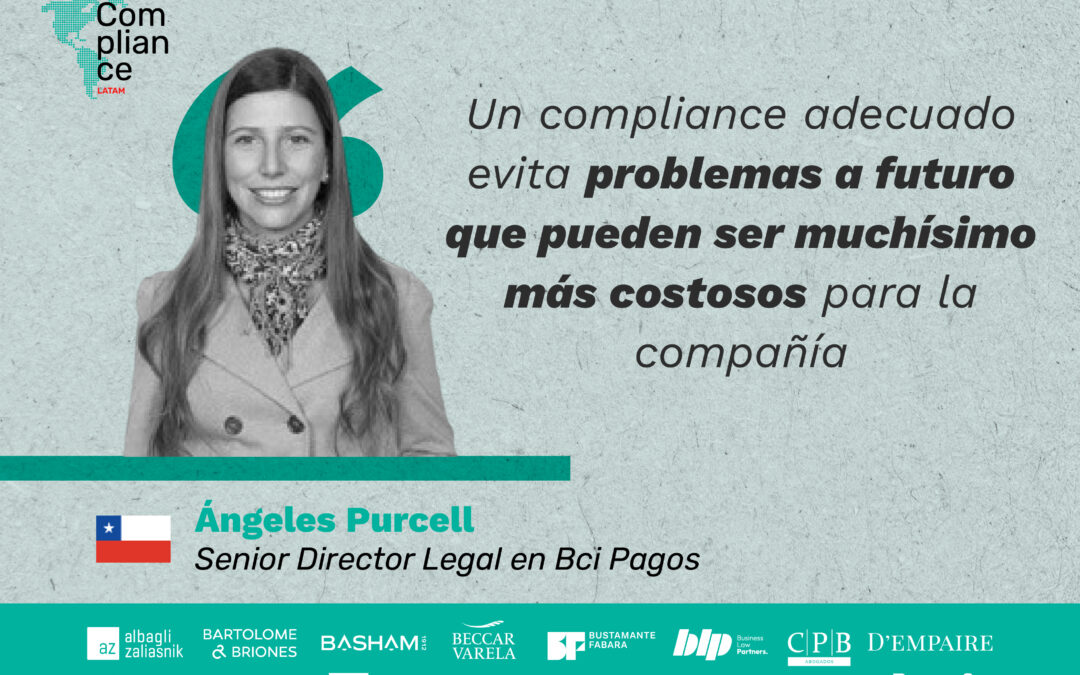
Conversamos con Ángeles Purcell, Senior Director Legal de Bci Pagos, una joint venture entre Banco Bci y Global Payments, sobre su trayectoria profesional, los principales desafíos legales y de cumplimiento en la industria de pagos y la evolución del compliance como un habilitador clave en organizaciones financieras y tecnológicas.
¿Cómo ha sido tu trayectoria profesional y cómo llegaste a desempeñar el rol de Senior Director Legal en Bci Pagos?
Inicié mi carrera profesional en Barros & Errázuriz, en el grupo de M&A (fusiones y adquisiciones) y Financiamiento. Ahí aporté de manera transversal a dos clientes, entre otras asesorías, ya que no contaban con un abogado interno en esas compañías. Eso implicaba que yo era el punto de contacto para todo tipo de solicitudes legales, desde gobierno corporativo, laboral, ambiental, libre competencia, entre otros; lo que me permitió tener una visión transversal del soporte que las sociedades anónimas abiertas requieren y empezar a vislumbrar la importancia de tener una mirada amplia de todas las problemáticas que una compañía puede enfrentar.
Luego, profundicé mis estudios en Boston University School of Law, cursando un LLM en International Business Law. Esto me permitió comprender desde otra perspectiva el Derecho, ahora con una mirada internacional, ampliando las capacidades y la posibilidad de determinar cuáles son las distintas maneras en las que un conflicto se puede resolver.
Después ingresé a un estudio pequeño, en donde estuve tres años. Mi principal foco era formalizar a startups para que pudieran iniciar la fase de rondas de financiamiento y estuvieran preparadas para los procesos de due diligence internos que estas transacciones requieren. Estas asesorías reforzaron el concepto de revisión integral que se debe hacer de una compañía y de lo que los inversionistas tienen en cuenta al momento de invertir en este tipo de negocios que, si bien tienen un riesgo adicional por el tipo de negocio en sí, el hecho de que su gobernanza y procesos estén ordenados les permite obtener una ventaja al momento de hacer rondas de financiamiento.
Luego de tres años tuve mi primer rol de abogada interna en una sociedad que tenía como filial a una administradora de fondos públicos y otra privada. Fue en este rol en donde me acerqué de manera más concreta al área de compliance y a lo que se debe hacer en base al cumplimiento regulatorio y lo necesario para implementarlo de manera adecuada.
Por último, desde hace casi cuatros años soy directora Legal de Bci Pagos. En este rol me ha tocado implementar el modelo de prevención de delitos, la Ley Karin, la Instrucción de Carácter General N°5 y ahora estamos empezando con la nueva Ley de Datos Personales. Todos estos cambios normativos tienen un impacto en la forma en la que se desempeña día a día la asesoría legal y en el rol que juega, ya que no basta con solo tener políticas.
¿Cómo ha evolucionado el rol del área legal en empresas de medios de pago y servicios financieros en los últimos años?
Ha evolucionado de manera sustancial, teniendo en cuenta la cantidad de regulación que se está implementando en estos mercados y la normativa relativa a ciberseguridad, datos personales y prevención del delito, que implican tener matrices de riesgo complejas y que no solo consideran los riesgos inherentes del negocio, sino que también el riesgo reputacional que implica. Este es un concepto nuevo y que cobra una importancia crucial en el desarrollo de los negocios, tanto en los medios de pago como en el ámbito financiero. Esto implica en la práctica que ya no es suficiente con el hecho de ser innovadores ni disruptivos, sino que ello debe ser hecho lejos de los riesgos, particularmente los reputacionales.
Desde tu experiencia, ¿cuáles son hoy los principales desafíos legales y regulatorios que enfrenta la industria de pagos?
La enorme cantidad de regulación que se debe implementar, los controles y la realidad que cada una de las entidades tiene que enfrentar varían tanto respecto del tipo societario como del tipo de sociedad matriz que se tenga.
¿Qué rol cumple el compliance como habilitador estratégico del negocio en una compañía de medios de pago?
Le otorga certeza a los distintos actores de la compañía de que los servicios que se prestan y quienes están contratándolos son los adecuados y que no van a generar riesgos posteriores que pudieran ser mucho más difíciles de enfrentar. En consecuencia, un compliance adecuado evita problemas a futuro que pueden ser muchísimo más costosos para la compañía, incluso haciéndola penalmente responsable y exponiéndola a su cierre eventualmente.
¿Cuáles dirías que son los pilares fundamentales de un programa de compliance efectivo en este sector?
A mi juicio, los pilares fundamentales de un programa de compliance efectivo son los siguientes:
- Entendimiento real de los riesgos a los cuales como empresa estamos expuestos.
- Capacitaciones continuas a todo el equipo de manera de generar cultura interna de cumplimiento.
- Entendimiento desde el directorio hasta el último de los trabajadores de que tener un programa adecuado no es un inhibidor de negocios, sino que fija un estándar superior que permite dar garantía de la forma en la que prestamos nuestros servicios de pago.
Si no tenemos un adecuado entendimiento de los riesgos y una cultura de cumplimiento, el compliance se queda en el cajón y se limita a check lists que, si bien sirven, no son suficientes para ser un generador de negocios ni de evitar los riesgos de incumplimiento.
¿Qué importancia tiene la colaboración entre las áreas legal, compliance, tecnología y negocio para una adecuada gestión de riesgos?
La colaboración es vital. Los riesgos son siempre multifactoriales y en la diversidad de las profesiones se crea una cultura de prevención muchísimo más robusta, ya que permite analizarlo desde distintas perspectivas.
En materia de gobierno corporativo, ¿qué prácticas consideras esenciales para fortalecer la confianza de clientes, reguladores y otros stakeholders?
Considero prácticas esenciales:
- Una adecuada capacitación a todos los miembros de la compañía.
- Una cultura de cumplimiento que abarque desde el directorio y la alta administración hacia abajo.
Son estas prácticas las que demuestran la real integración del compliance como un beneficio para el desarrollo de negocios y no como un stopper.
En materia de protección de datos personales y ciberseguridad, ¿cuáles son hoy los principales focos de riesgo legal para las empresas de medios de pago?
El principal riesgo es que como personas aún no tenemos conciencia del valor de nuestros datos y del poder que ellos representan en manos de los distintos individuos del mercado. Cuántas veces hemos dejado nuestro correo electrónico o nuestro número de teléfono a cambio de un lápiz, un cuaderno o una botella. Lo que estamos entregando no es solo nuestra información, son nuestros gustos, nuestras preferencias y lo que hacemos día a día. Teniendo eso mismo presente, en el ámbito profesional es esa generación de conciencia de la importancia de la creación de cultura y de entender el valor del dato o de la seguridad y las distintas formas en las que los debemos proteger.
¿Cómo impactan temas como la protección de datos personales, ciberseguridad y prevención de fraudes en la agenda legal de la industria?
El impacto es enorme. Nos obliga a tener una mirada integral de los posibles riesgos, a tener diversas matrices de riesgo con sus respectivos controles y a supervisar temas tremendamente técnicos y complejos de explicar a los directores de una sociedad anónima abierta. Asimismo, obligan a las compañías a priorizar inversiones que, de no existir esta legislación, serían difíciles de implementar. Además, nos condicionan a generar cultura, a que todos entiendan lo que es un ciberataque o el valor de los datos de la compañía y lo que implica perder acceso a los mismos.
Mirando al futuro, ¿qué tendencias regulatorias crees que marcarán la industria de medios de pago en los próximos años?
Creo que va a haber una tendencia a la adecuación en base al tamaño de las compañías y a los tipos de negocio que existen actualmente en Chile. Si bien tenemos como referente a Europa en las normas de compliance, la complejidad de la regulación y la estricta implementación hacen que su cumplimiento sea muy desafiante. Así lo vemos en los cambios que se están proponiendo en relación con la nueva Ley de Datos Personales.
¿Cómo visualizas la evolución del rol del compliance y de las áreas legales dentro de las organizaciones financieras y tecnológicas?
El rol va a ser cada vez más relevante. Especialmente considerando la enorme cantidad de regulación adicional que se está incorporando, las multas y niveles de responsabilidad asociadas tanto para las empresas como para quienes las dirigen y administran.
14-05-2026 | FERRERE, Noticias
Uruguay tiene hoy la oportunidad de observar críticamente la evolución de estos modelos y evaluar con rigor qué intervenciones son realmente necesarias, en qué ámbitos y con qué instrumentos.
El acuerdo europeo sobre el Ómnibus Digital reconoce la importancia de evaluar los costos y beneficios de cada intervención legislativa, evitando que un exceso de regulación genere efectos no deseados.
El acuerdo europeo
El 7 de mayo de 2026, el Parlamento Europeo y el Consejo de la Unión Europea alcanzaron un acuerdo provisional sobre el Ómnibus Digital de Inteligencia Artificial, que introduce modificaciones sustantivas al AI Act, la primera legislación integral en la materia a nivel mundial. El acuerdo extiende plazos de cumplimiento, simplifica cargas regulatorias y amplía el rol de los sandboxes, reconociendo que un marco normativo excesivamente complejo puede generar dificultades de implementación que terminen afectando la innovación y la efectividad misma de la regulación.
Una señal para el debate regional
La decisión europea llega en un momento particularmente relevante para Uruguay y América Latina, donde se debate activamente si corresponde y cómo regular la inteligencia artificial. El mensaje desde Bruselas es claro: incluso la jurisdicción más ambiciosa del mundo en gobernanza digital está ajustando su enfoque. No porque haya abandonado sus objetivos de protección, sino porque la experiencia demostró que una regulación cuyas cargas superan sus beneficios puede generar efectos adversos, entre ellos costos de cumplimiento desproporcionados, retrasos en la implementación y pérdida de competitividad frente a otras regiones.
El caso uruguayo
Para Uruguay, esta señal refuerza la pertinencia de un enfoque prudente e incremental. El país ya cuenta con un marco normativo vigente que ofrece garantías sólidas para la protección de los derechos de los individuos, incluyendo la Ley de Protección de Datos Personales, reconocida por la propia Comisión Europea como adecuada a sus estándares. A ello se suma la adhesión al Convenio Marco del Consejo de Europa sobre Inteligencia Artificial y Derechos Humanos, firmado en setiembre de 2025. Existen, además, normas vigentes en materia de defensa del consumidor, responsabilidad civil y propiedad intelectual, que ya ofrecen herramientas aplicables a situaciones derivadas del uso de IA. En conjunto, estos instrumentos proporcionan un piso de protección cuyo alcance merece ser debidamente ponderado antes de asumir que una legislación integral adicional es la respuesta más adecuada.
Regular cuando es necesario
Uruguay tiene hoy la oportunidad de observar críticamente la evolución de estos modelos y evaluar con rigor qué intervenciones son realmente necesarias, en qué ámbitos y con qué instrumentos. Esa evaluación debería partir de una premisa razonable: preservar su posicionamiento como hub tecnológico regional y evitar cargas que no se justifiquen frente a las garantías que ya ofrece el marco normativo vigente.
El texto del acuerdo político provisional puede consultarse en el comunicado oficial del Consejo de la UE aquí.
Para más información, escríbenos a contacto@compliancelatam.legal.
12-05-2026 | az, Noticias
Aun cuando exista habilitación legal para tratar datos personales en investigaciones por acoso laboral, el empleador debe cumplir estrictamente con los principios de confidencialidad y seguridad.
El pasado 25 de febrero de 2025, la Agencia Española de Protección de Datos (AEPD) inició un procedimiento sancionatorio en contra de una empresa, luego de recibir dos reclamaciones por parte de trabajadores que indicaban que esta había revelado su identidad como denunciante y denunciado en un proceso de acoso laboral, divulgando sus nombres y apellidos.
En efecto, el origen de este conflicto se dio a raíz de una denuncia por acoso laboral que presentaron cinco trabajadores en contra de 10 denunciados, a propósito de la cual la empresa decidió abrir la respectiva investigación interna.
De este modo, el 31 de julio de 2024 dicho empleador envió un correo electrónico al Comité de Empresa informando que daba por finalizada la investigación, adjuntando la respectiva resolución a cada una de las cinco personas denunciantes y a los 10 denunciados, revelando así la identidad de cada uno de ellos y exponiendo sus nombres, apellidos y puestos de trabajo.
Por esta razón, la parte reclamante sostenía que, en definitiva, todo el centro de trabajo sabía que era una de las denunciantes y, asimismo, que conocía a todos los denunciados, siendo que ella no había autorizado que se divulgara su identidad, lo que generó que uno de los denunciados publicara en un grupo de trabajo de WhatsApp (el mismo día del conocimiento de la resolución), un emoji de beso junto con la frase: “Gracias por la denuncia”.
Por su parte, la empresa —al plantear su defensa—, sostuvo, fundamentalmente, que no era posible apreciar una infracción a la Ley de Datos Personales, ya que todos los interesados estaban al tanto de todas las identidades de los afectados desde el principio y, además, dado que la denuncia que dio origen al procedimiento interno de investigación por acoso había sido planteada ante el Comité de Empresa, sin invocarse el derecho al anonimato de los denunciantes, ni tampoco haber sido solicitado por ellos.
De esta forma, la AEPD centró el análisis no en la licitud de la investigación interna en sí misma, sino en la forma en que la empresa comunicó el cierre del procedimiento.
En particular, estimó que existían indicios suficientes de una vulneración del principio de integridad y confidencialidad, debido a que la empresa permitió que denunciantes y denunciados accedieran a la identidad de todos los intervinientes en el procedimiento, exponiendo información especialmente sensible en el contexto de una denuncia por acoso laboral.
Así, el problema jurídico del caso no radicó en la procedencia de tramitar la denuncia, sino en la falta de resguardo de la confidencialidad de quienes participaron en ella.
Sobre lo anterior, termina proponiendo —atendida la gravedad de la posible infracción y el nivel de negligencia del empleador—, la imposición de una multa administrativa, efectiva, proporcional y disuasoria ascendente a €200.000, además de la adopción de medidas correctivas, si proceden (en este caso, que la empresa adopte, en un plazo de tres meses, las medidas adecuadas para garantizar la confidencialidad de los datos personales).
Finalmente, es del caso señalar que, ante la decisión de iniciar un procedimiento sancionatorio que, adoptado por la AEPD, la empresa optó por asumir su responsabilidad, ello con el propósito de reducir la cuantía de la multa impuesta, pagando en definitiva la suma de €120.000.
Así las cosas, este caso resulta especialmente interesante como referencia comparada desde la experiencia española, más aún considerando que a partir del próximo 1 de diciembre de 2026 entrará en vigencia en nuestro país la Ley N° 21.719, que regula la protección y el tratamiento de datos personales y crea la Agencia de Protección de Datos Personales, autoridad que cumplirá un rol equivalente al que actualmente ejerce la AEPD en España.
En ese contexto, se trata de un caso plenamente extrapolable a Chile, particularmente en el marco de la Ley Karin, pues aun cuando exista una habilitación legal para tratar datos personales en el curso de investigaciones por acoso laboral, ello no releva al empleador del deber de cumplir estrictamente con los principios de confidencialidad y seguridad que rigen todo tratamiento de datos.
De ello se sigue que la sola existencia de una base normativa que permita investigar no basta por sí sola, sino que también resulta indispensable contar con políticas internas claras, canales de denuncia seguros, protocolos de acceso restringido y resguardos efectivos que eviten la exposición indebida de información especialmente sensible.
Si necesitas más información, escríbenos a contacto@compliancelatam.legal.