La norma clasifica los sistemas de IA según su nivel de riesgo e impone deberes adicionales para los de alto riesgo, como supervisión humana reforzada, registro de la lógica del algoritmo y explicación de las decisiones automatizadas que impacten en derechos fundamentales.
El 10 de septiembre de 2026 venció el primer plazo de implementación de determinadas obligaciones previstas en el Reglamento de la Ley N.° 31814, aprobado por el Decreto Supremo N.° 115-2025-PCM.
Este primer plazo comprende a los desarrolladores e implementadores privadosque utilicen sistemas de inteligencia artificial en los sectores de salud, educación, justicia, seguridad, economía y finanzas.
¿A quiénes aplica?
El Reglamento distingue principalmente entre:
Desarrolladores: personas o entidades que diseñan, programan o entrenan sistemas de IA.
Implementadores: personas o entidades que integran o despliegan sistemas de IA dentro de sus procesos productivos u operativos.
Usuarios: personas que interactúan con los sistemas una vez implementados.
Una empresa puede ser considerada implementadora cuando incorpora herramientas de IA —incluso desarrolladas por terceros— en procesos como selección de personal, evaluación crediticia, atención de clientes, análisis documental, prestación de servicios, elaboración de recomendaciones o toma de decisiones.
¿Qué obligaciones deben implementarse?
Los desarrolladores e implementadores privados deberán:
Establecer políticas, protocolos y procedimientos que regulen el uso de la IA y permitan preservar la seguridad y privacidad, promover la transparencia y explicabilidad, y garantizar la responsabilidad y rendición de cuentas.
Capacitar y concientizar a sus colaboradores sobre los riesgos asociados a la IA y sobre su uso seguro, responsable y ético.
Cumplir la normativa de protección de datos personales, incluyendo la adopción de medidas de seguridad, la determinación de las responsabilidades de los proveedores y la evaluación de los tratamientos de datos efectuados mediante IA.
Respetar los derechos fundamentales y los derechos de autor, evitando resultados discriminatorios, sesgados o contrarios a los derechos de las personas.
Clasificación de los sistemas de IA
El Reglamento clasifica los usos de IA en tres categorías:
Uso indebido: comprende usos prohibidos por generar impactos irreversibles, significativos y negativos sobre los derechos fundamentales o el bienestar de las personas.
Riesgo alto: comprende sistemas que pueden afectar significativamente la vida, dignidad, libertad, seguridad u otros derechos fundamentales, pero que pueden utilizarse bajo condiciones y controles reforzados.
Riesgo aceptable: comprende los sistemas que no califican como de uso indebido ni de alto riesgo.
Son ejemplos de alto riesgo los sistemas utilizados para seleccionar, evaluar o cesar trabajadores; evaluar crediticiamente a personas, determinar el acceso a servicios de salud, gestionar activos críticos, o adoptar decisiones con elevada probabilidad de generar discriminación, estigmatización o sesgos.
La clasificación no depende únicamente de la herramienta utilizada o del sector de la empresa, sino principalmente de la finalidad, el contexto y las consecuencias del uso concreto.
Obligaciones adicionales para sistemas de alto riesgo
Cuando una empresa desarrolle o implemente sistemas de alto riesgo, deberá adoptar medidas adicionales, entre ellas:
Mantener un registro actualizado sobre el funcionamiento del sistema, sus fuentes de datos, la lógica del algoritmo y sus impactos sociales y éticos.
Implementar mecanismos reforzados de supervisión humana en decisiones con impacto significativo.
Informar previamente a los usuarios sobre la finalidad, funcionalidades principales y tipos de decisiones que puede adoptar el sistema.
Explicar los criterios y factores relevantes de las decisiones automatizadas que impacten en derechos humanos.
El Reglamento también contempla la posibilidad de realizar voluntariamente una evaluación de impacto para identificar y mitigar los riesgos de los sistemas de alto riesgo. Si se realiza, sus hallazgos y medidas correctivas deben documentarse y conservarse por un periodo mínimo de tres años.
¿Qué deben hacer las empresas?
Recomendamos iniciar con las siguientes acciones:
Identificar las herramientas y casos de uso de IA existentes.
Determinar si la organización actúa como desarrolladora, implementadora o usuaria.
Clasificar cada caso de uso según su nivel de riesgo.
Aprobar una política corporativa de uso de IA.
Establecer procedimientos de autorización, supervisión y gestión de incidentes.
Revisar los contratos y condiciones de privacidad y seguridad de los proveedores.
Capacitar a los colaboradores.
Documentar las medidas implementadas.
Evaluar preventivamente los nuevos proyectos o usos de IA.
De aprobarse la iniciativa, la reforma introduciría una nueva aprobación regulatoria específica para México, previa al cierre para las operaciones transfronterizas que involucren al país.
Las modificaciones propuestas a la Ley de Inversión Extranjera (LIE) introducirían un nuevo régimen de revisión previa al cierre de inversiones extranjeras por razones de seguridad nacional. Ciertas inversiones que resulten en una participación extranjera superior al 49% en sociedades mexicanas que operen en sectores sensibles y superen un umbral de activos que será determinado por la Comisión Nacional de Inversiones Extranjeras (CNIE) requerirían autorización previa. La CNIE estaría facultada para autorizar, condicionar o prohibir las operaciones sujetas a revisión por razones de seguridad nacional, añadiendo una nueva revisión regulatoria a las operaciones transfronterizas que involucren a México1.
Los cambios
México ya cuenta con una disposición en materia de seguridad nacional en la Ley de Inversión Extranjera, aunque hasta ahora no ha operado como un régimen de revisión plenamente desarrollado. El artículo 30 vigente faculta a la CNIE para impedir adquisiciones por parte de inversión extranjera por razones de seguridad nacional. La iniciativa reconoce expresamente que la legislación actual carece de parámetros y lineamientos para el ejercicio de dicha facultad. La propuesta derogaría el artículo 30 y lo sustituiría por un Título Sexto Bis específicamente dedicado a la revisión de inversiones extranjeras por razones de seguridad nacional.
La reforma establecería así una vía regulatoria diferenciada. Las autorizaciones tradicionales previstas en la LIE continuarían regulando la admisión de inversión extranjera y las restricciones a la participación extranjera, mientras que el nuevo Título Sexto Bis introduciría un análisis independiente de los riesgos o amenazas para la seguridad nacional.
Obligatoriedad de la notificación
Según las modificaciones propuestas, se requeriría la autorización previa del CNIE si se cumplen las tres condiciones siguientes:
El inversor extranjero adquiera, directa o indirectamente, más del 49 % del capital social de una empresa mexicana;
Los activos totales de la sociedad mexicana objetivo superen un umbral que establecerá la CNIE mediante una resolución general2; y
La sociedad mexicana objetivo opera en un sector o actividad sensible incluido en la lista.
Sectores y actividades económicas sensibles
La iniciativa identifica una amplia gama de sectores y actividades sujetos a evaluación de seguridad nacional, tal y como se resume a continuación. La lista no es exhaustiva, ya que la CNIE también estaría autorizado a designar, mediante resolución general, otras actividades o sectores económicos análogos o similares.
Sector
Actividad económica expresamente incluida
Infraestructuras estratégicas
Energía, transporte, sector salud, comunicaciones, minería, procesamiento y almacenamiento de datos, sistemas digitales, sector aeroespacial, defensa e instalaciones sensibles.
Tecnologías críticas/de doble uso
IA, robótica, semiconductores, ciberseguridad, tecnologías aeroespaciales y de defensa, almacenamiento de energía, tecnología cuántica, nuclear, nanotecnología y biotecnología.
Insumos críticos
Energía, materias primas y seguridad alimentaria.
Información sensible
Acceso a información sensible, en particular a datos personales, o la capacidad de controlarla.
Otras actividades
Actividades o sectores análogos o similares que el CNIE designe posteriormente mediante resolución general.
Notificación voluntaria
Si la inversión extranjera supera el 49%, pero la sociedad mexicana objeto de la inversión se encuentra por debajo del umbral de activos aplicable, las partes podrán, no obstante, notificar voluntariamente la autorización de la CNIE. La iniciativa no establece un puerto seguro (safe harbor) para las operaciones que no se notifiquen voluntariamente, cuestión que requerirá mayor claridad durante el proceso legislativo o mediante la regulación secundaria.
Procedimiento de notificación y plazos de revisión
Etapa
Norma propuesta
¿Quién presenta la notificación?
La empresa mexicana y el inversor extranjero deben presentar la solicitud de forma conjunta ante la Secretaría Técnica de la CNIE.
Plazo inicial para resolver
60 días hábiles a partir de la presentación.
Requerimiento de información (RFI)
La CNIE podrá suspender el procedimiento de revisión por una sola ocasión para requerir información o documentación adicional.
Plazo para la emisión del RFI
El requerimiento de información deberá emitirse dentro de los 20 días hábiles siguientes a la presentación de la notificación.
Plazo para responder el RFI
La CNIE otorgará un plazo de 5 a 30 días hábiles para atender el requerimiento. La falta de respuesta dará lugar al desechamiento de la notificación.
Reanudación del plazo para resolver
El plazo de tramitación se reanuda el día hábil siguiente a la presentación completa de la información solicitada.
Prórroga por complejidad
La CNIE podrá prorrogar el plazo de tramitación una sola vez, por un máximo de 30 días hábiles adicionales, si la complejidad del expediente lo justifica; la prórroga deberá estar motivada.
No hay afirmativa ficta
Si los plazos aplicables transcurren sin que la CNIE emita una resolución, la solicitud se tendrá por negada. La regla general de afirmativa ficta prevista en la LIE no sería aplicable.
¿Qué puede decidir la CNIE?
La iniciativa propuesta prevé tres posibles resultados:
Autorización: no se identifica ningún riesgo ni amenaza para la seguridad nacional y la adquisición se declara viable;
Mitigación: la operación debe modificarse para atender el riesgo identificado; o
Prohibición: se impide la adquisición por motivos de seguridad nacional.
Las medidas de mitigación serán un elemento relevante del régimen propuesto. La iniciativa permitiría a la CNIE exigir modificaciones específicas a la operación para mitigar los riesgos identificados para la seguridad nacional, así como imponer términos y condiciones particulares, que podrían incluir obligaciones de reporte periódico y mecanismos de supervisión de cumplimiento.
La iniciativa no establece un catálogo cerrado de medidas de mitigación, lo que podría otorgar a la CNIE un margen considerable para diseñar medidas específicas atendiendo a las circunstancias de cada operación.
Rediseño institucional de la CNIE
La iniciativa modificaría sustancialmente la composición institucional de la CNIE para asuntos relacionados con la seguridad nacional. Las personas titulares de las Secretarías de la Defensa Nacional, Marina y Seguridad y Protección Ciudadana se incorporarían a la Comisión como miembros con derecho a voto. Asimismo, en las sesiones relacionadas con asuntos de seguridad nacional, la Fiscalía General de la República, el Centro Nacional de Inteligencia, el Servicio de Administración Tributaria y la Unidad de Inteligencia Financiera participarían como invitados permanentes, con voz pero sin voto.
Relevancia para inversionistas extranjeros
El procedimiento propuesto está diseñado como una revisión interinstitucional en materia de seguridad nacional, y no simplemente como un aviso realizado ante la Secretaría de Economía. Los inversionistas deberán anticipar que el análisis de la notificación irá más allá de los porcentajes de participación y la información financiera, y podrá abarcar aspectos como tecnologías sensibles, datos, infraestructura, dependencias en cadenas de suministro y riesgos relacionados con la seguridad nacional.
Medidas de mitigación y riesgo de sanciones
La iniciativa establece dos sanciones específicas por incumplimientos relacionados con el nuevo régimen de revisión por razones de seguridad nacional, adicionales a la sanción general ya existente por realizar actos que requieren autorización de la CNIE sin haberla obtenido previamente:
Transmisión de participación prohibida o no autorizada. Si la sociedad mexicana transmite, cede, entrega o de cualquier otra forma transfiere la participación al inversionista extranjero después de que la CNIE haya negado la autorización o antes de obtener la resolución favorable requerida, podrá imponerse una multa de 5.000 a 200.000 UMAs diarias3. Considerando el valor diario de la UMA para 2026 de MX$117,31, la multa podría ser de aproximadamente entre MX$586.550 y MX$23,46 millones (entre US$34.400 y US$1,38 millones), utilizando un tipo de cambio aproximado de MX$17,04 por dólar al 31 de agosto de 2026.
Incumplimiento de medidas de mitigación. El incumplimiento de las medidas impuestas por la CNIE para mitigar riesgos estaría sujeto a una multa independiente dentro del mismo rango de 5.000 a 200.000 UMA diarias. Considerando el valor diario de la UMA para 2026 de MX$117,31, la multa podría ser de aproximadamente entre MX$586.550 y MX$23,46 millones (entre US$34.400 y US$1,38 millones), utilizando un tipo de cambio aproximado de MX$17,04 pesos por dólar al 31 de agosto de 2026.
Incumplimiento de la obligación de obtener la autorización de la CNIE. Adicionalmente, la sanción general ya existente por realizar un acto que requiera autorización de la CNIE sin haberla obtenido previamente sería de 1.000 a 5.000 UMA diarias. Considerando el valor diario de la UMA para 2026 de MX$117,31, la multa podría ser de aproximadamente entre MX$117.310 y MX$586.550 (entre US$6.900 y US$34.400), utilizando un tipo de cambio aproximado de MX$17,04 por dólar al 31 de agosto de 2026.
Lo que deben hacer inversionistas extranjeros y equipos encargados de transacciones
Incluir a México en los análisis globales de evaluación de la IED para operaciones que impliquen activos mexicanos sensibles, y evaluar esta cuestión en paralelo con la notificación de concentraciones y las autorizaciones sectoriales aplicables.
Identificar desde una etapa temprana la estructura de propiedad y control final, incluidas estructuras indirectas, participaciones vinculadas con Estados y derechos de los inversionistas que puedan resultar relevantes para la revisión de la CNIE.
Identificar tecnologías sensibles, datos, infraestructura, insumos críticos y bienes inmuebles durante el proceso de due diligence regulatorio, y no limitar el análisis al sector formal en el que opera la sociedad mexicana objeto de la inversión.
Abordar expresamente la autorización de inversión extranjera en México en los documentos de la operación, incluyendo condiciones suspensivas, cláusulas de cooperación, asignación de riesgos relacionados con posibles medidas de mitigación y fechas límite para el cierre (long-stop dates).
En operaciones multijurisdiccionales, procurar que la información presentada en México sea consistente con la proporcionada ante CFIUS, la Unión Europea, el Reino Unido y otras autoridades con regímenes de revisión de inversión extranjera, particularmente respecto de la estructura de propiedad, tecnología, datos y relaciones con gobiernos.
Un nuevo marco específico para México
De aprobarse la iniciativa en los términos sustancialmente propuestos, la reforma introduciría una nueva aprobación regulatoria previa al cierre para las operaciones transfronterizas que involucren a México. Los inversionistas extranjeros y las partes de una operación deberán evaluar desde una etapa temprana la posible aplicación del nuevo régimen de revisión de inversión extranjera y coordinarlo con las notificaciones de concentraciones existentes ante la Comisión Nacional Antimonopolio, inversión extranjera y regulación sectorial.
Si bien el régimen propuesto incorpora elementos comunes a otros mecanismos internacionales de revisión de inversión extranjera (incluidos el análisis de sectores sensibles, la participación de diversas autoridades, la imposición de medidas de mitigación y la facultad de prohibir operaciones), sus umbrales de aplicación y procedimiento de revisión son específicos de México. Por lo tanto, las transacciones que afecten a sectores sensibles deben evaluarse de forma independiente con arreglo al marco mexicano, en lugar de basarse únicamente en el resultado de los análisis de control de la IED del CFIUS, la NSIA del Reino Unido o de la Unión Europea.
[2] El umbral de activos aún no ha sido determinado. La Iniciativa establece que la CNIE deberá determinarlo y publicarlo en el Diario Oficial de la Federación dentro de los 180 días naturales siguientes a la publicación del decreto.
[3] Unidad de Medida y Actualización (UMA), utilizando sus siglas en español.
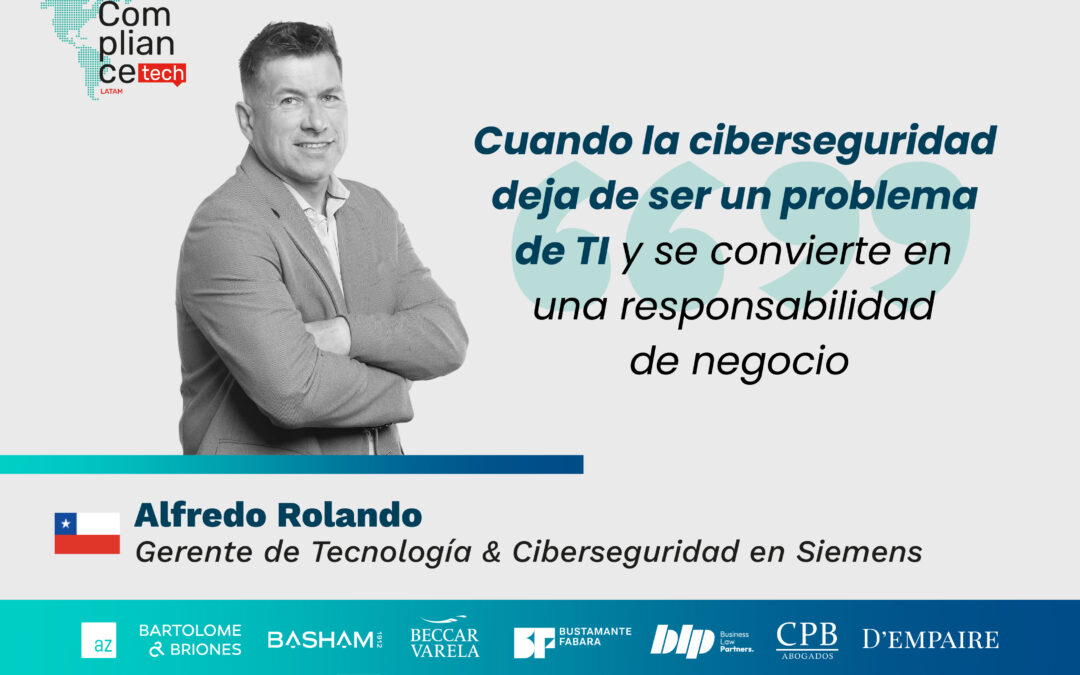
Por Alfredo Rolando, gerente de Tecnología & Ciberseguridad en Siemens, Chile
¿Quién debería ser responsable de un ciberataque que detiene una operación crítica? Durante años, la respuesta parecía sencilla: el área de tecnología. Sin embargo, la realidad actual demuestra que los riesgos digitales ya no pertenecen exclusivamente al mundo de las TI. Hoy impactan directamente la continuidad operacional, la seguridad de las personas, la reputación corporativa, el cumplimiento regulatorio y, en última instancia, la sostenibilidad del negocio.
La transformación digital ha conectado procesos, personas, activos y datos a una escala sin precedentes. Sistemas industriales, plataformas corporativas, cadenas de suministro y servicios externos intercambian información de forma permanente, generando enormes oportunidades de eficiencia e innovación. Sin embargo, esta misma conectividad ha ampliado significativamente la superficie de exposición frente a amenazas cada vez más sofisticadas y persistentes.
En paralelo, distintos países de Latinoamérica han fortalecido sus marcos regulatorios en ámbitos como protección de datos, resiliencia operacional, reporte de incidentes y protección de infraestructuras críticas. Como consecuencia, la conversación sobre ciberseguridad ha comenzado a trasladarse desde los equipos técnicos hacia los directorios, comités de riesgo y áreas de cumplimiento. Lo que antes era percibido como un asunto tecnológico hoy debe ser entendido como un riesgo empresarial.
Esta evolución ha generado un punto de encuentro natural entre compliance y ciberseguridad. Ambas disciplinas comparten un objetivo común: proteger a la organización mediante la gestión sistemática de riesgos. Compliance busca asegurar el cumplimiento de obligaciones legales, regulatorias y éticas. La ciberseguridad procura resguardar la confidencialidad, integridad y disponibilidad de la información y de los procesos críticos. Cuando ambas operan de manera aislada, las organizaciones pierden visibilidad, generan duplicidades y reducen su capacidad para anticipar amenazas.
La experiencia demuestra que los incidentes más complejos rara vez son exclusivamente tecnológicos. Una vulnerabilidad técnica puede transformarse rápidamente en una crisis reputacional, una sanción regulatoria o una interrupción de operaciones. Por esa razón, las organizaciones más maduras están abandonando los enfoques fragmentados para adoptar modelos de gobernanza integrados donde negocio, riesgo, compliance, continuidad operacional y ciberseguridad trabajan sobre objetivos comunes.
No obstante, existe un error frecuente: asumir que cumplir con una normativa equivale a estar protegido. El cumplimiento es un requisito indispensable, pero no garantiza resiliencia. Las amenazas evolucionan más rápido que muchas regulaciones, y los controles que ayer parecían suficientes pueden resultar insuficientes mañana. Por ello, la verdadera diferencia no está únicamente en los procedimientos o en la tecnología implementada, sino en la capacidad de la organización para desarrollar una cultura preventiva.
Construir esa cultura requiere liderazgo, educación continua y un lenguaje común que permita comprender los riesgos digitales más allá de los aspectos técnicos. Cada colaborador, independiente de su rol, influye de alguna manera en la seguridad de la organización. La resiliencia deja de ser responsabilidad de un área específica y se transforma en una capacidad organizacional compartida.
El desafío de los próximos años no será únicamente proteger sistemas. Será consolidar una visión integrada donde compliance, gestión de riesgos y ciberseguridad formen parte de una misma estrategia de confianza, continuidad y creación de valor.
La pregunta que los líderes deberían hacerse no es si la ciberseguridad debe formar parte de la agenda de compliance. La verdadera pregunta es si sus organizaciones están preparadas para enfrentar un entorno donde los riesgos digitales ya son riesgos de negocio.
Alfredo Rolando, gerente de Tecnología & Ciberseguridad en Siemens, Chile | IT Business Partner | Especialista en Transformación Digital, Ciberseguridad Industrial y Gestión de Riesgos
La norma obligará a las organizaciones a gestionar estos riesgos de forma integral, fortalecer sus protocolos de denuncia e investigación y demostrar la implementación de medidas preventivas.
El próximo 2 de octubre de 2026 marcará un punto de inflexión para las relaciones laborales en Costa Rica. En esa fecha entrará en vigor para el país el Convenio N° 190 de la Organización Internacional del Trabajo (OIT) sobre la violencia y el acoso en el mundo del trabajo, ello tras la ratificación efectuada mediante la Ley N° 10749 y el depósito del instrumento de ratificación ante la OIT el 2 de octubre de 2025.
Su entrada en vigor representa un cambio relevante para las empresas. Aunque Costa Rica ya cuenta con regulación en materia de hostigamiento sexual, discriminación y protección de derechos fundamentales, el Convenio plantea un enfoque más amplio, integral y, especialmente preventivo.
La entrada en vigor del Convenio introduce un cambio relevante en el enfoque regulatorio: la expectativa ya no se limita a reaccionar adecuadamente frente a una denuncia, sino a demostrar que la organización adoptó medidas razonables para prevenir que la violencia y el acoso ocurran en las empresas.
¿Qué cambia para las empresas?
Una protección más amplia: el Convenio no protege únicamente a las personas trabajadoras. Su ámbito comprende también a personas en formación, pasantes, aprendices, personas cuyo vínculo laboral haya terminado, voluntarios y postulantes a empleo, entre otros.
Además, la protección trasciende el espacio físico de trabajo e incluye situaciones vinculadas con el empleo que puedan ocurrir durante teletrabajo, comunicaciones electrónicas, viajes, capacitaciones y actividades sociales o profesionales relacionadas con el trabajo.
Mayor énfasis en la prevención: las empresas deberán revisar si sus políticas y procedimientos permiten no sólo investigar denuncias, sino también identificar, prevenir y gestionar oportunamente los riesgos de violencia y acoso.
Esto supone fortalecer la capacitación, sensibilización, intervención temprana y el rol preventivo de quienes ejercen posiciones de liderazgo.
Desde esta perspectiva, las organizaciones deberían comenzar a preguntarse no sólo si cuentan con un procedimiento de investigación, sino también:
¿Hemos identificado los factores que podrían favorecer situaciones de violencia o acoso?;
¿Nuestros líderes saben detectar conflictos tempranamente?;
¿La organización capacita periódicamente a sus colaboradores?;
¿Existen mecanismos de intervención temprana?;
¿Evaluamos periódicamente la eficacia de nuestras medidas preventivas?
La prevención deja de ser una buena práctica para convertirse en un elemento esencial de la gestión del riesgo laboral.
Gestión de los riesgos psicosociales: la violencia y el acoso deberán considerarse dentro de la gestión de seguridad y salud en el trabajo. Esto implica identificar factores que puedan incrementar estos riesgos, incluyendo aspectos relacionados con la organización del trabajo, estilos de liderazgo, conflictos interpersonales y exposición a violencia proveniente de terceros.
Este enfoque aproxima la prevención de la violencia al mismo nivel de importancia que cualquier otro riesgo ocupacional.
Procedimientos internos más robustos: los mecanismos de denuncia e investigación deberán revisarse para asegurar principios esenciales como confidencialidad, imparcialidad, debido proceso, protección frente a represalias y adopción oportuna de medidas preventivas cuando sean necesarias.
La violencia también puede provenir de terceros: clientes, proveedores, contratistas, usuarios o visitantes pueden generar situaciones de violencia o acoso. Por ello, las empresas deberían evaluar protocolos específicos para gestionar este tipo de riesgos, especialmente en sectores con atención al público, servicios de salud, educación, transporte, comercio y seguridad.
¿Qué deberían hacer las empresas desde ahora?
La entrada en vigor del Convenio no debería traducirse simplemente en la aprobación de una nueva política. Es una oportunidad para revisar de forma integral el modelo de prevención de las organizaciones.
Antes del 2 de octubre de 2026, resulta recomendable revisar las políticas sobre violencia y acoso, los procedimientos de denuncia e investigación, los mecanismos de gestión de riesgos psicosociales, la capacitación de colaboradores y líderes y, en general, la normativa interna relacionada con estas materias.
También será importante documentar las medidas preventivas adoptadas, pues la capacidad de acreditar las acciones implementadas será cada vez más relevante desde una perspectiva de cumplimiento y gestión del riesgo legal.
Por lo tanto, la entrada en vigor del Convenio N° 190 no implica únicamente la necesidad de actualizar una política interna; supone la adopción de un modelo integral de gestión preventiva, en el que la empresa debe demostrar que identifica riesgos, implementa medidas razonables para prevenir la violencia y el acoso, capacita a su personal, investiga adecuadamente las denuncias y promueve una cultura organizacional basada en el respeto, la dignidad y la protección de todas las personas que participan en el mundo del trabajo. Ese cambio de enfoque —de una respuesta reactiva a un sistema de prevención y mejora continua— constituye la principal transformación que introduce el Convenio para los trabajadores en Costa Rica.
Autora: Carla Sánchez, Directora en BLP Legal Costa Rica
Para más información, escríbenos a contacto@compliancelatam.legal.
La empresa no monitoreó adecuadamente más de 61.500 transferencias por US$10.500 millones y omitió reportes de operaciones sospechosas, en un caso que refuerza la importancia de la remediación oportuna, la gobernanza de datos y la debida diligencia continua.
El 3 de agosto de 2026, UBS Financial Services Inc. (UBSFS) firmó un acuerdo de consentimiento (AC 2026) con la Red de Control de Delitos Financieros (FinCEN, por sus siglas en inglés) por infringir deliberadamente la Ley de Secreto Bancario (BSA, por sus siglas en inglés), lo que resultó en la imposición de una sanción civil de US$125 millones. El AC 2026, el cual representa la mayor sanción jamás impuesta contra un intermediario de valores por violaciones de BSA [1], se basa en gran medida en que UBSFS falló en implementar cambios en su programa de prevención de lavado de activos (AML, por sus siglas en inglés) después de firmar un acuerdo de consentimiento en el 2018 (AC 2018).
UBSFS firmó el AC 2018 por violar deliberadamente el BSA al incumplir con los requisitos aplicables al programa AML, y por no “llevar a cabo una debida diligencia continua en cuentas corresponsales para instituciones financieras extranjeras” entre 2004 y 2017, en los términos de la sección 312 de la Ley Patriota de EE.UU. Según el AC 2018, UBSFS (i) contaba con un programa AML que carecía de “políticas y procedimientos que razonablemente detectaran y notificaran sobre transacciones sospechosas”; (ii) tenía un sistema automatizado de monitoreo de transacciones que “no supervisó suficientemente las transferencias electrónicas denominadas en moneda extranjera realizadas a través de cuentas de productos básicos y cuentas de corretaje minorista”, y (iii) no contrató ni retuvo suficiente personal de cumplimiento de AML, lo que causó retrasos en los casos e incapacidad para investigar y reportar oportunamente actividades sospechosas. El AC 2018 también determinó que UBSFS violó su obligación de llevar a cabo la debida diligencia continua en las cuentas de corresponsales extranjeros.
Según el AC 2026, después del AC 2018, UBSFS continuó violando deliberadamente el BSA al no implementar y mantener un programa AML diseñado razonablemente [2]. Específicamente, como parte del AC 2018, UBSFS acordó realizar ciertas mejoras en sus sistemas de monitoreo de transacciones en moneda extranjera. Según FinCEN, a pesar de estos compromisos, UBSFS implementó cambios en dichos sistemas hasta 2021, lo que resultó en años de monitoreo de transacciones que fue manual, no personalizado, propenso a errores, y en ocasiones no hubo monitoreo de las transacciones en moneda extranjera. Según el AC 2026, la alta dirección de UBSFS sabía de este retraso y no lo comunicó a FinCEN. Aunque el UBSFS realizó cambios en su programa AML en 2021, el sistema de monitoreo solo comenzó a funcionar correctamente en 2023, después de que UBSFS contratara a un consultor externo para que ayudara a identificar y subsanar las deficiencias. FinCEN señaló que muchos de los problemas se debían a una gestión deficiente de los datos, ocasionada por la falta de asignación de responsabilidades y gobernanza internas. Como resultado, durante “cuatro años, la UBSFS no supervisó adecuadamente más de 61.500 transferencias de divisas extranjeras con un valor agregado de más de US$10.500 millones”. Por ejemplo, UBSFS utilizó un código plagado de errores dentro de una hoja de cálculo de Excel para identificar y revisar ciertas transacciones, lo que hizo que los investigadores de UBSFS pasaran por alto u omitieran transacciones y clientes que presentaban señales de alerta como “indicios de actividad de tránsito de fondos”, “envío de transferencias bancarias a ‘una casa de cambio no registrada’ en jurisdicciones de alto riesgo como Venezuela” y “un beneficiario final [que] estaba siendo investigado por lavado de activos y evasión fiscal”.
Según el AC 2026, UBSFS tampoco llevó a cabo una debida diligencia continua sobre clientes como lo exige la BSA. Específicamente, FinCEN señaló que, si bien UBSFS contaba con políticas y procedimientos que regían el proceso de debida diligencia, en la práctica no “consideró, documentó y mitigó adecuadamente los riesgos de lavado de activos y finanzas ilícitas”, como el origen de los fondos, los medios de comunicación adversos, las personas políticamente expuestas (PEP) y las restricciones de cuentas. FinCEN indicó que UBSFS era consciente o debería haber sido consciente de los mayores riesgos de lavado de activos asociados con ciertas relaciones con clientes, pero abrió o mantuvo cuentas sin suficiente escrutinio, sin justificación de las señales de alerta, y sin controles adecuados para mitigar riesgos, como la calificación de riesgo o la aplicación de restricciones.
FinCEN señaló que UBSFS también violó el BSA al no reportar con precisión y puntualidad operaciones sospechosas [3]. FinCEN “identificó cientos de operaciones sospechosas para las cuales UBSFS no presentó a tiempo y con precisión un SAR”, las cuales involucraban “decenas de millones de dólares” en transacciones de clientes que efectiva o presuntamente habían participado en conductas ilícitas en Rusia y América Latina.
Como parte del AC 2026, además de la multa de US$125 millones, UBSFS se comprometió a dos medidas específicas. En primer lugar, acordó contratar a un consultor independiente para que lleve a cabo una evaluación retroactiva de los SAR e informe de ello a FinCEN y UBSFS, lo que podría dar lugar a que UBSFS tuviera que presentar SAR adicionales (la Revisión Retroactiva de SAR). En segundo lugar, UBSFS asumió contratar, sujeto a la aprobación y supervisión del alcance y los hallazgos por parte de FinCEN, a un consultor independiente para llevar a cabo una revisión de la eficacia de las múltiples fases del programa AML, centrándose en los elementos identificados por FinCEN (la Revisión del Programa AML). Por ejemplo, FinCEN requiere que el consultor de AML realice pruebas a clientes de alto riesgo, dando prioridad a los clientes y las transacciones con posibles vínculos con “la frontera suroeste de Estados Unidos, los carteles y el posible tráfico de narcóticos”, e Irán, Venezuela y Rusia.
Las conclusiones del caso
Un enfoque en la reincidencia y la importancia de la remediación oportuna: el AC 2026 brinda cierta guía para los intermediarios de valores sobre lo que FinCEN está buscando en un programa de AML, aun cuando la resolución se basa en gran medida en el hecho de que UBSFS acordó previamente implementar cambios importantes en su programa de AML y luego no lo hizo durante cuatro años. El fracaso de UBSFS se vio agravado por (i) el conocimiento generalizado dentro de la empresa, incluso a nivel de la alta dirección, de los retrasos y la ausencia de “controles de mitigación”, y (ii) que FinCEN solo se enteró de las deficiencias a través de una investigación de seguimiento iniciada después de una evaluación reglamentaria. El AC 2026 demuestra la importancia del cumplimiento oportuno de los compromisos de remediación asumidos en las resoluciones, y de la comunicación con los reguladores cuando se presentan retrasos o desafíos.
Énfasis continuo en América Latina: el AC 2026 refleja el foco actual de las agencias estadounidenses en el rol de las instituciones financieras para facilitar el narcotráfico y la actividad de los carteles en América Latina, y la importancia de controles sólidos en dichas instituciones para ayudar a combatir las actividades ilícitas. El AC 2026 y el comunicado de prensa de FinCEN ponen un énfasis significativo en los riesgos presentados por los clientes latinoamericanos de UBSFS y las transacciones a lo largo de la región. Parte del compromiso exige que el consultor independiente preste especial atención a las transacciones que puedan estar relacionadas con la “frontera, los carteles y el posible tráfico de narcóticos”, y evalúe si UBSFS mantiene y hace cumplir “los controles asociados con la exposición de UBSFS a clientes con un nexo con jurisdicciones de alto riesgo, incluida… América Latina”. Las instituciones financieras, independientemente de si operan directamente o no en la región, deben analizar si sus controles consideran y calibran adecuadamente los riesgos contra el lavado de activos en las transacciones con individuos en la región, o cuyos fondos provienen de operaciones o cuentas en la región.
Consideración de sanciones y posible compensación: FinCEN reconoció los montos adeudados a la CFTC, SEC y FINRA en resoluciones paralelas y, por lo tanto, acordó reducir US$48 millones de la multa de US$125 millones. De los US$77 millones restantes que UBSFS adeuda al Departamento del Tesoro de Estados Unidos, FinCEN aceptó renunciar al pago de hasta US$15 millones en consideración a los gastos asociados con la Revisión Retroactiva de SAR y la Revisión del Programa AML. Si bien UBSFS debe incurrir en los costos y en la revisión y vigilancia continuos asociados con estos compromisos, cuenta con un incentivo a hacerlo bien por segunda vez, a diferencia de 2018, ya que significaría una reducción significativa de la sanción.
[1] El mismo día, la Comisión de Bolsa y Valores (SEC, por sus siglas en inglés), la Autoridad Reguladora de la Industria Financiera (FINRA, por sus siglas en inglés) y la Comisión de Negociación de Futuros de Productos Básicos (CFTC, por sus siglas en inglés) anunciaron que habían celebrado acuerdos paralelos con UBSFS por la misma conducta. La SEC anunció que su orden de cese y desistimiento con UBSFS resultó de la no presentación oportuna de reportes de operaciones sospechosas (SAR, por sus siglas en inglés) en violación de la sección 17 (a) de la Ley de Intercambio y la Regla 17a-8, lo que resultó en una multa de US$20 millones. FINRA anunció que después de una evaluación por el Departamento de Supervisión de Miembros de FINRA, UBSFS había violado las Reglas FINRA 3310 (a), 3310 (f) y 2010, y sería censurada y multada con US$20 millones. La CFTC anunció que había presentado y liquidado cargos contra UBSFS como comerciante registrado de comisiones de futuros por su violación del Reglamento 166.3 de la Comisión (17 CFR § 166.3) debido a las deficiencias en su programa AML relacionado con “sistemas de monitoreo de transacciones para transferencias electrónicas que estaban denominadas en monedas extranjeras y se efectuaban a través de cuentas de clientes minoristas”. Como resultado del acuerdo de la CFTC, UBSFS acordó pagar US$8 millones. De la multa de US$125 millones, FinCEN aceptó reconocer, y consecuentemente reducir, US$48 millones de multas pagadas a la CFTC, FINRA y SEC por sus resoluciones paralelas, y hasta US$15 millones adicionales por gastos incurridos en relación con los compromisos asumidos.
El documento analiza los principales desafíos regulatorios y operacionales que enfrentan las organizaciones al gestionar proveedores, contratistas, distribuidores y otros terceros en las distintas jurisdicciones de la región.
ComplianceLatam publicó este jueves 27 de agosto su segunda guía comparada del año, dedicada al Compliance en la cadena de suministros. El documento reúne la experiencia y visión de especialistas de distintas jurisdicciones de Latinoamérica, con el objetivo de abordar los riesgos asociados a terceros y entregar herramientas para fortalecer los procesos de evaluación, debida diligencia y monitoreo.
La guía se presentó en un webinar moderado por Yoab Bitran, director del Grupo Compliance de la firma legal az, y contó con la participación de Cynthia Hernández, coordinadora de Cumplimiento Corporativo en Promigas; Rodrigo Borda, Director Ethics & Compliance Mexico & Latam; Gabriela Del Castillo, directora de Ética y Cumplimiento en Arca Continental; y María de los Ángeles Chévez, Compliance Senior Manager en Invenergy.
Durante el evento, los panelistas analizaron la importancia de ampliar la mirada sobre los riesgos de la cadena de suministros. Entre los principales desafíos, los profesionales identificaron la falta de visibilidad sobre determinados proveedores, la necesidad de priorizar los riesgos más allá del volumen de compras, el monitoreo de subcontratistas y proveedores indirectos, y la incorporación de materias como derechos humanos, factores ambientales y seguridad nacional en los procesos de evaluación. En este contexto, Gabriela Del Castillo advirtió que “uno de los principales riesgos no es evaluar mal, sino no evaluar”, mientras que Cynthia Hernández agregó que “ya no nos podemos quedar en que el proveedor firmó que aceptaba mi código de conducta (…) Debemos documentar que hicimos todo lo posible por llegar a conocer al proveedor de mi proveedor”.
El webinar también abordó buenas prácticas para transmitir la cultura de compliance a toda la cadena de valor. Entre ellas, se mencionaron la planificación, la mejora continua, la capacitación adaptada al tamaño y nivel de sofisticación de cada tercero, el uso de cláusulas contractuales, los canales de denuncia, las auditorías y la actualización periódica de la debida diligencia. Asimismo, los participantes destacaron que la tecnología y la inteligencia artificial pueden apoyar la segmentación y el monitoreo, aunque su utilización debe complementarse con análisis interno, comunicación directa y capacidad efectiva de respuesta.
A través de la publicación de guías comparadas, documentos especializados, herramientas e instancias de formación, ComplianceLatam reafirma su compromiso con la generación y difusión de conocimiento sobre cumplimiento normativo y buenas prácticas empresariales en Iberoamérica. Estos contenidos buscan contribuir al fortalecimiento de una cultura de integridad y a una gestión más efectiva de los riesgos que enfrentan las organizaciones en sus relaciones con terceros.
Pueden ver el análisis de los panelistas en el webinar a continuación: