Por Javier Rodríguez-Losada, Asociado en Bartolome & Briones, España
Para muchos empresarios y directivos, la verdadera dimensión del riesgo jurídico no se aprecia hasta que se traduce en situaciones concretas. La inteligencia artificial (IA) ya no es una tecnología del futuro, sino una herramienta integrada en procesos de atención al cliente, marketing, gestión documental, selección de personal e incluso, de toma de decisiones empresariales.
El debate ya no es si utilizarla, sino cómo hacerlo sin exponerse a conflictos legales inesperados, teniendo en cuenta la existencia de normativa que regula obligaciones y sanciones al respecto. A continuación, mostramos algunos ejemplos sobre cómo herramientas diseñadas para ganar eficiencia pueden derivar en reclamaciones laborales, mercantiles o de responsabilidad civil cuando fallan los mecanismos de control.
Comercio electrónico: una plataforma de comercio electrónico incorpora sistemas de IA destinados a analizar patrones de navegación, tiempos de permanencia u otras variables conductuales con el objetivo legítimo de personalizar la experiencia del usuario y optimizar sus ventas. Sin embargo, un uso insuficientemente acotado del sistema podría llevar a identificar situaciones de especial vulnerabilidad emocional del consumidor, como estados de ansiedad, estrés o fatiga. A partir de ahí, la herramienta podría adaptar precios, ofertas o mensajes comerciales aprovechando esa circunstancia para influir en decisiones económicas que el consumidor probablemente no habría adoptado en condiciones normales.
Este tipo de prácticas podría constituir una infracción, pues la IA en este caso explota vulnerabilidades psicológicas para inducir decisiones económicas que el consumidor no habría adoptado en condiciones normales, vulnerando así el Reglamento (UE) 2024/1689, de obligado cumplimiento.
Diagnósticos médicos: una empresa instala un sistema de IA de diagnóstico automático en una clínica privada que emite informes a partir de pruebas que se realizan al paciente, así como de sus antecedentes médicos. Por un fallo en el entrenamiento del modelo, un paciente recibe un tratamiento inadecuado y como consecuencia de ello, sufre daños.
El paciente tendría una acción de responsabilidad contractual o extracontractual contra la clínica para reclamarle los daños y perjuicios ocasionados.
Asimismo, la clínica podría tener una acción de repetición contra el proveedor tecnológico por haberle provisto de un producto defectuoso. Podría ser reclamable aquí, no sólo la cuantía en que haya debido indemnizar al cliente, sino los daños reputacionales derivados de la difusión pública del incidente.
Precisamente por el impacto potencial sobre la salud, este tipo de sistemas son considerados de alto riesgo por el Reglamento europeo de IA, que exige mecanismos reforzados de control y supervisión humana.
Sector industrial: una fábrica o instalación industrial tiene implantado un sistema de IA destinado a optimizar los ritmos de producción. Como consecuencia de un defecto de configuración, entrenamiento o supervisión del sistema, la IA altera parámetros operativos y neutraliza alertas de seguridad destinadas a evitar paradas automáticas de maquinaria sin que nadie lo detecte. Como resultado, se produce un accidente laboral.
Las consecuencias jurídicas pueden ser especialmente relevantes. Además de las posibles sanciones administrativas derivadas del incumplimiento normativo, la empresa podría enfrentarse a reclamaciones en materia de seguridad y salud laboral, responsabilidades por daños y perjuicios e incluso, en los supuestos más graves, derivar en responsabilidad penal por delitos contra la seguridad de los trabajadores.
Desde la perspectiva del Reglamento (UE) 2024/1689, este supuesto podría evidenciar un incumplimiento de las obligaciones de supervisión humana exigidas para determinados sistemas de IA de alto riesgo, así como de las obligaciones de gestión de riesgos.
Recursos Humanos: en el ámbito laboral una gran empresa podría implantar un sistema algorítmico diseñado para evaluar rendimientos, optimizar la productividad y proponer reducciones de plantilla. Como consecuencia de una supervisión humana insuficiente y de un modelo entrenado con datos sesgados, el sistema podría penalizar, por ejemplo, a trabajadores que disfrutan de reducciones de jornada por cuidado de hijos, a colectivos de determinada edad, género o nacionalidad.
En la práctica, un escenario de este tipo podría desembocar en una demanda por despido nulo por discriminación indirecta, así como en reclamaciones por vulneración de derechos fundamentales si la empresa no puede explicar razonablemente los criterios utilizados por el sistema o acreditar que existía un control humano real sobre las decisiones adoptadas.
El verdadero problema surge cuando la empresa no puede explicar cómo se ha llegado a la decisión ni acreditar que existía una supervisión humana efectiva. Este tipo de herramientas puede ser considerado por el Reglamento (UE) 2024/1689 como un sistema de IA de alto riesgo. Eso implica que la empresa no puede limitarse a aceptar automáticamente las recomendaciones del algoritmo: debe evaluar los riesgos, utilizar datos adecuados, documentar su funcionamiento y garantizar una supervisión humana efectiva, exigiéndose, además, que el sistema sea lo suficientemente transparente como para que quienes lo utilizan comprendan cómo debe ser controlado.
Como muestran estos ejemplos, detrás de herramientas concebidas para ahorrar costes, agilizar procesos o mejorar resultados pueden esconderse responsabilidades que no siempre son evidentes. Implantar estas tecnologías con criterios de control y supervisión adecuados permite aprovechar todo su potencial sin convertir una ventaja competitiva en un conflicto jurídico inesperado.
De esta forma se anticipan los riesgos cuando aún son evitables y se puede reaccionar con rapidez cuando el conflicto ya se ha producido, lo que puede marcar una diferencia decisiva.
Javier Rodríguez-Losada, Asociado en Bartolome & Briones, España
Escríbenos a contacto@compliancelatam.legal si necesitas información.
Un reciente fallo del Tribunal Superior de Justicia de Galicia reabre una discusión clave para las empresas en Chile: hasta dónde llegan los canales internos de denuncia y si su existencia obliga, en materia laboral, a realizar investigaciones o audiencias previas antes de aplicar un despido disciplinario.
En el último tiempo se ha masificado en las organizaciones empresariales la creación y promoción de canales de denuncia internos destinados a reportar presuntas faltas o irregularidades administrativas que puedan estar produciéndose en el contexto empresarial.
De esa manera, el empleador puede decidir si lleva a cabo un proceso de recopilación de antecedentes o una investigación interna que permita acreditar o no los hechos denunciados y, en caso afirmativo, aplicar el régimen de sanciones laborales con que cuenta el empleador en el ejercicio de su facultad de administración.
Sin embargo, la interrogante que se ha planteado consiste en determinar si resulta necesario realizar de forma obligatoria una investigación cuando lo denunciado es una cuestión de índole laboral, o si, por el contrario, esto es una facultad discrecional del empleador en ejercicio de su facultad de dirección.
Sobre ello trata una interesante sentencia del Tribunal Superior de Justicia de Galicia, con fecha 28 de enero de 2026, la que, conociendo de un recurso interpuesto por la empresa, validó la postura en cuanto a que no se hace exigible llevar a cabo una investigación y consecuencialmente un trámite de audienciaprevia.
Lo anterior, dada la gravedad de los hechos imputados al trabajador (actos corporales innecesarios desarrollados por un fisioterapista, consistentes en bajada de ropa interior, tocamientos reiterados y comentarios inapropiados), lo que implicaba que dada la naturaleza del servicio, riesgo para terceros y urgencia de la respuesta empresarial pueda aplicarse directamente el despido.
Respecto a si dicha decisión de despido había vulnerado o no lo que establece el canal de denuncia existente en la empresa, la sentencia razona: “El Canal de Conducta no pretende erigirse en un cauce universal y obligatorio previo a toda actuación empresarial, y menos aún en materia disciplinaria laboral, sino que distingue expresamente entre el sistema interno de información y los mecanismos ordinarios de gestión de personas”.
Así las cosas, “se desprende que el Canal de Conducta se incardina en el ámbito del compliance y del control interno, sin configurarse como un procedimiento disciplinario laboral ni como una normativa reguladora de los requisitos formales del despido disciplinario”, sigue la sentencia.
Asimismo, “el Código Ético y los canales internos de información constituyen mecanismos unilaterales de autorregulación empresarial, orientados a fijar estándares de conducta, habilitar cauces de comunicación interna y articular medidas preventivas y organizativas propias de sistemas de integridad y compliance”, agrega.
Continúa: “Por ello, no se integran, por sí mismos, en el sistema de fuentes (…) ni tienen naturaleza de convenio colectivo-estatutario o extraestatutario, ni de reglamento con eficacia normativa equiparable, de modo que carecen de fuerza normativa para imponer, en términos generales, requisitos formales adicionales al régimen legal del despido disciplinario”.
Finalmente, el tribunal determina que “admitir que un instrumento unilateral pueda añadir condiciones constitutivas de validez del despido supondría desnaturalizar el sistema de fuentes y permitir una modificación indirecta del régimen legal mediante decisiones organizativas internas”.
Según lo expuesto, se trata de un interesante pronunciamiento judicial del derecho comparado y perfectamente atendible en el ordenamiento jurídico chileno, lo que resalta la importancia de delimitar el alcance de los canales de denuncia y su incidencia en el ejercicio de las legítimas facultades de administración y sanción que tiene el empleador.
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
Por Antoni Faixó, Socio de Bartolome & Briones, España.
El expediente sancionador es un procedimiento administrativo en el que una Administración analiza si se ha cometido una infracción legal por una persona o empresa por unos determinados hechos, y en caso de existir la infracción cuál es la sanción a la que se le debe condenar.
En dicho procedimiento, el afectado debe ser notificado del inicio del expediente, y tiene derecho a presentar alegaciones, a presentar y solicitar la práctica de pruebas, y a recurrir la resolución sancionadora que pueda dictarse.
Aparte de dicha norma general, hay varias leyes sectoriales y leyes autonómicas que regulan las concretas infracciones y las sanciones que cabe imponer por cometer una infracción.
A nivel general, los expedientes sancionadores más notorios son en materia de derecho laboral y de derecho fiscal, porque son materias que afectan a todas las empresas, sea cual sea su sector de negocio.
No obstante, existen actividades que tienen sus propias sanciones y expedientes sancionadores, entre las que podemos destacar:
Consumo: sanciones por incumplir la normativa protectora de consumidores, como por ejemplo, la garantía de los productos, deficiencias en su instalación, falta de recambios o incumplimientos en la aplicación de ofertas.
Energía: incumplimiento de obligaciones de facturación o información al consumidor, infracciones en autoconsumo o energías renovables, instalaciones sin autorización o sin cumplir requisitos técnicos.
Transporte: exceso de tiempos de conducción, sobrecarga de vehículos, deficiencias técnicas, transporte sin autorización administrativa o con licencia caducada o incumplimiento de normativa de transporte de mercancías peligrosas.
Hostelería y restauración: incumplimientos en materia de higiene y seguridad alimentaria, falta de licencias o incumplimiento de condiciones de la actividad, irregularidades en terrazas (ocupación de vía pública), exceso de aforo o incumplimiento de horarios.
Urbanismo: ejecución de obras sin licencia o contraviniendo la concedida, uso indebido del suelo (por ejemplo, uso residencial en suelo no autorizado), incumplimiento de órdenes de paralización o demolición.
Comercio: publicidad engañosa o desleal, venta sin información adecuada al consumidor.
Prácticamente todos los sectores tienen normas propias sobre el derecho sancionador y, además, es habitual que existan normas estatales y normas autonómicas sobre un determinado sector, en ocasiones con diferencias importantes en las obligaciones, en las infracciones y en las sanciones.
Respecto a todos los expedientes sancionadores, hay que indicar que el afectado siempre tiene la posibilidad de acabar recurriendo la sanción en vía judicial, a fin de que sea un juez quien revise lo actuado por la Administración y decida si la decisión sancionadora era correcta o no.
Ello es importante porque es habitual que el órgano administrativo que tramita y resuelve un expediente sancionador no actúe con la suficiente fundamentación jurídica, y por lo tanto las sanciones pueden judicialmente ser revocadas o reducidas en su importe, lo cual es beneficioso para el afectado porque el importe de las sanciones puede ser elevado.
Ante el inicio de un expediente sancionador —o una vez dictada una resolución—, resulta clave adoptar un enfoque estratégico desde el primer momento.
Conocer el funcionamiento del procedimiento permite aprovechar adecuadamente las herramientas disponibles (prueba, recursos, plazos de caducidad, prescripción o posibles defectos formales), mientras que un buen entendimiento de la normativa sectorial facilita construir alegaciones sólidas sobre el fondo del asunto. Todo ello puede marcar una diferencia significativa en el resultado final del expediente.
En este contexto, una gestión proactiva del expediente puede suponer un ahorro económico relevante y, en muchos casos, evitar que la sanción llegue a consolidarse. No se trata únicamente de reaccionar ante una posible infracción, sino de identificar oportunidades dentro del propio procedimiento para defender los intereses del afectado con eficacia y rigor. Además, conviene tener en cuenta que, más allá del impacto económico, determinadas sanciones pueden hacerse públicas y generar un efecto reputacional negativo.
Asimismo, la experiencia demuestra que una actuación bien planteada desde las primeras fases del expediente no solo incrementa las probabilidades de éxito, sino que también aporta tranquilidad y control en un escenario que, por su naturaleza, suele generar incertidumbre. Anticiparse, analizar cada detalle y actuar con criterio permite transformar una situación potencialmente perjudicial en una resolución mucho más favorable.
Antoni Faixó, Socio de Bartolome & Briones, España.
Si necesitas información, escríbenos a contacto@compliancelatam.legal.
Aun cuando exista habilitación legal para tratar datos personales en investigaciones por acoso laboral, el empleador debe cumplir estrictamente con los principios de confidencialidad y seguridad.
El pasado 25 de febrero de 2025, la Agencia Española de Protección de Datos (AEPD) inició un procedimiento sancionatorio en contra de una empresa, luego de recibir dos reclamaciones por parte de trabajadores que indicaban que esta había revelado su identidad como denunciante y denunciado en un proceso de acoso laboral, divulgando sus nombres y apellidos.
En efecto, el origen de este conflicto se dio a raíz de una denuncia por acoso laboral que presentaron cinco trabajadores en contra de 10 denunciados, a propósito de la cual la empresa decidió abrir la respectiva investigación interna.
De este modo, el 31 de julio de 2024 dicho empleador envió un correo electrónico al Comité de Empresa informando que daba por finalizada la investigación, adjuntando la respectiva resolución a cada una de las cinco personas denunciantes y a los 10 denunciados, revelando así la identidad de cada uno de ellos y exponiendo sus nombres, apellidos y puestos de trabajo.
Por esta razón, la parte reclamante sostenía que, en definitiva, todo el centro de trabajo sabía que era una de las denunciantes y, asimismo, que conocía a todos los denunciados, siendo que ella no había autorizado que se divulgara su identidad, lo que generó que uno de los denunciados publicara en un grupo de trabajo de WhatsApp (el mismo día del conocimiento de la resolución), un emoji de beso junto con la frase: “Gracias por la denuncia”.
Por su parte, la empresa —al plantear su defensa—, sostuvo, fundamentalmente, que no era posible apreciar una infracción a la Ley de Datos Personales, ya que todos los interesados estaban al tanto de todas las identidades de los afectados desde el principio y, además, dado que la denuncia que dio origen al procedimiento interno de investigación por acoso había sido planteada ante el Comité de Empresa, sin invocarse el derecho al anonimato de los denunciantes, ni tampoco haber sido solicitado por ellos.
De esta forma, la AEPDcentró el análisis no en la licitud de la investigación interna en sí misma, sino en la forma en que la empresa comunicó el cierre del procedimiento.
En particular, estimó que existían indicios suficientes de una vulneración del principio de integridad y confidencialidad, debido a que la empresa permitió que denunciantes y denunciados accedieran a la identidad de todos los intervinientes en el procedimiento, exponiendo información especialmente sensible en el contexto de una denuncia por acoso laboral.
Así, el problema jurídico del caso no radicó en la procedencia de tramitar la denuncia, sino en la falta de resguardo de la confidencialidad de quienes participaron en ella.
Sobre lo anterior, termina proponiendo —atendida la gravedad de la posible infracción y el nivel de negligencia del empleador—, la imposición de una multa administrativa, efectiva, proporcional y disuasoria ascendente a €200.000, además de la adopción de medidas correctivas, si proceden (en este caso, que la empresa adopte, en un plazo de tres meses, las medidas adecuadas para garantizar la confidencialidad de los datos personales).
Finalmente, es del caso señalar que, ante la decisión de iniciar un procedimiento sancionatorio que, adoptado por la AEPD, la empresa optó por asumir su responsabilidad, ello con el propósito de reducir la cuantía de la multa impuesta, pagando en definitiva la suma de €120.000.
Así las cosas, este caso resulta especialmente interesante como referencia comparada desde la experiencia española, más aún considerando que a partir del próximo 1 de diciembre de 2026entrará en vigencia en nuestro país la Ley N° 21.719, que regula la protección y el tratamiento de datos personalesy crea la Agencia de Protección de Datos Personales, autoridad que cumplirá un rol equivalente al que actualmente ejerce la AEPD en España.
En ese contexto, se trata de un caso plenamente extrapolable a Chile, particularmente en el marco de la Ley Karin, pues aun cuando exista una habilitación legal para tratar datos personales en el curso de investigaciones por acoso laboral, ello no releva al empleador del deber de cumplir estrictamente con los principios de confidencialidad y seguridad que rigen todo tratamiento de datos.
De ello se sigue que la sola existencia de una base normativa que permita investigar no basta por sí sola, sino que también resulta indispensable contar con políticas internas claras, canales de denuncia seguros, protocolos de acceso restringido y resguardos efectivos que eviten la exposición indebida de información especialmente sensible.
Si necesitas más información, escríbenos a contacto@compliancelatam.legal.
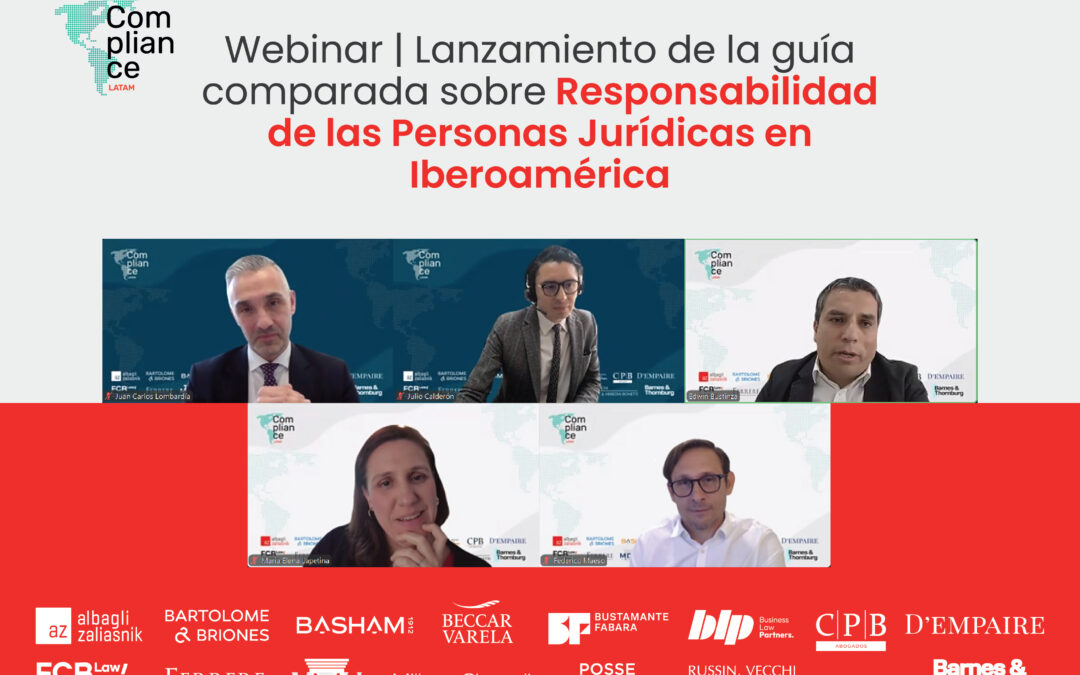
Los panelistas analizaron el panorama regional e intercambiaron experiencia desde distintas industrias y marcos legales, con especial enfoque en la realidad operativa de las empresas, la identificación de riesgos y la adopción de buenas prácticas.
Responsabilidad de las Personas Jurídicas por Comisión de Delitos en Iberoamérica es el nombre de la primera guía comparada de ComplianceLatam en 2026, una útil herramienta que fue publicada el pasado jueves 26 de marzo y que contó con un webinar de lanzamiento con un panel de destacados expertos de distintas industrias y países.
El evento —al que asistieron profesionales del Derecho y Compliance de toda la región— generó un espacio de análisis del panorama regional, intercambiando experiencia desde distintas industrias y conectando el marco legal con la realidad operativa de las empresas, identificando riesgos, responsabilidades y buenas prácticas.
La conversación fue moderada por Juan Carlos Lombardía, Socio de Bartolomé & Briones (España), y contó con la participación de los destacados panelistas Maria Elena Lapetina, Socia de Miller & Chevalier (Estados Unidos); Federico Maeso, Compliance Officer R&D en Johnson & Johnson (Argentina); Edwin Bustinza, DPO y Compliance Officer en Compañía de Minas Buenaventura (Perú); y Julio Calderón, Chief Compliance Officer en Toyota (Colombia).
Entre los temas tratados en la jornada, destacaron las comparaciones entre los distintos marcos jurídicos de responsabilidad legal para personas jurídicas y sus planes de acciones para garantizar el cumplimiento normativo; la labor de los oficiales de cumplimiento y la adopción de una cultura de compliance por parte de las empresas; el rol de las altas gerencias de las compañías en el cumplimiento normativo y políticas de mitigación de responsabilidad legal; además de la anticipación de riesgos y la colaboración entre las distintas áreas de las empresas para gestionarlos.
“Lo más importante es el enforcement de las leyes de cumplimiento. Aunque hemos visto a través de los últimos 15 años más y más leyes que están surgiendo en Latinoamérica y España, la diferencia real tiene que ver con si se están aplicando y qué podemos aprender de eso”, comentó María Elena Lapetina.
“Llevamos décadas construyendo programas de cumplimiento robustos, sin embargo, tenemos casos en los que empresas reciben millonarias multas por incumplimiento. Entonces, ¿qué está fallando? (…) En el estándar nuevo, ya no solo es suficiente tener un programa de cumplimiento, sino demostrar que este funciona. Y ahí es donde radica la importancia”, sostuvo Edwin Bustinza.
La publicación de la guía comparada y su webinar de lanzamiento —además de otros eventos, como el foro anual, que este año se realizará en Bogotá, Colombia— muestran el compromiso de ComplianceLatam en la generación de espacios colaborativos de formación y actualización, contribuyendo al fortalecimiento de la integridad corporativa, la transparencia y la cultura del cumplimiento en la región.