15-09-2026 | az, Opinión
Por Alfredo Rolando, gerente de Tecnología & Ciberseguridad en Siemens, Chile
¿Quién debería ser responsable de un ciberataque que detiene una operación crítica? Durante años, la respuesta parecía sencilla: el área de tecnología. Sin embargo, la realidad actual demuestra que los riesgos digitales ya no pertenecen exclusivamente al mundo de las TI. Hoy impactan directamente la continuidad operacional, la seguridad de las personas, la reputación corporativa, el cumplimiento regulatorio y, en última instancia, la sostenibilidad del negocio.
La transformación digital ha conectado procesos, personas, activos y datos a una escala sin precedentes. Sistemas industriales, plataformas corporativas, cadenas de suministro y servicios externos intercambian información de forma permanente, generando enormes oportunidades de eficiencia e innovación. Sin embargo, esta misma conectividad ha ampliado significativamente la superficie de exposición frente a amenazas cada vez más sofisticadas y persistentes.
En paralelo, distintos países de Latinoamérica han fortalecido sus marcos regulatorios en ámbitos como protección de datos, resiliencia operacional, reporte de incidentes y protección de infraestructuras críticas. Como consecuencia, la conversación sobre ciberseguridad ha comenzado a trasladarse desde los equipos técnicos hacia los directorios, comités de riesgo y áreas de cumplimiento. Lo que antes era percibido como un asunto tecnológico hoy debe ser entendido como un riesgo empresarial.
Esta evolución ha generado un punto de encuentro natural entre compliance y ciberseguridad. Ambas disciplinas comparten un objetivo común: proteger a la organización mediante la gestión sistemática de riesgos. Compliance busca asegurar el cumplimiento de obligaciones legales, regulatorias y éticas. La ciberseguridad procura resguardar la confidencialidad, integridad y disponibilidad de la información y de los procesos críticos. Cuando ambas operan de manera aislada, las organizaciones pierden visibilidad, generan duplicidades y reducen su capacidad para anticipar amenazas.
La experiencia demuestra que los incidentes más complejos rara vez son exclusivamente tecnológicos. Una vulnerabilidad técnica puede transformarse rápidamente en una crisis reputacional, una sanción regulatoria o una interrupción de operaciones. Por esa razón, las organizaciones más maduras están abandonando los enfoques fragmentados para adoptar modelos de gobernanza integrados donde negocio, riesgo, compliance, continuidad operacional y ciberseguridad trabajan sobre objetivos comunes.
No obstante, existe un error frecuente: asumir que cumplir con una normativa equivale a estar protegido. El cumplimiento es un requisito indispensable, pero no garantiza resiliencia. Las amenazas evolucionan más rápido que muchas regulaciones, y los controles que ayer parecían suficientes pueden resultar insuficientes mañana. Por ello, la verdadera diferencia no está únicamente en los procedimientos o en la tecnología implementada, sino en la capacidad de la organización para desarrollar una cultura preventiva.
Construir esa cultura requiere liderazgo, educación continua y un lenguaje común que permita comprender los riesgos digitales más allá de los aspectos técnicos. Cada colaborador, independiente de su rol, influye de alguna manera en la seguridad de la organización. La resiliencia deja de ser responsabilidad de un área específica y se transforma en una capacidad organizacional compartida.
El desafío de los próximos años no será únicamente proteger sistemas. Será consolidar una visión integrada donde compliance, gestión de riesgos y ciberseguridad formen parte de una misma estrategia de confianza, continuidad y creación de valor.
La pregunta que los líderes deberían hacerse no es si la ciberseguridad debe formar parte de la agenda de compliance. La verdadera pregunta es si sus organizaciones están preparadas para enfrentar un entorno donde los riesgos digitales ya son riesgos de negocio.
Alfredo Rolando, gerente de Tecnología & Ciberseguridad en Siemens, Chile | IT Business Partner | Especialista en Transformación Digital, Ciberseguridad Industrial y Gestión de Riesgos
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
14-09-2026 | az, Chile, Opinión
Por Juan Pablo González, Director de Nuevas Tecnologías e IA en az
La Ley Marco de Ciberseguridad, N.º 21.663, pionera en Latinoamérica al crear una regulación en materia de ciberseguridad en Chile, especialmente en cuanto a la obligación de ciertos prestadores de servicios esenciales y operadores de importancia vital en la gestión del riesgo de ciberseguridad y la obligación de reporte de incidentes de impacto significativo, conlleva una serie de tareas para que las organizaciones articulen sus procesos y respondan a los requerimientos de la normativa.
No obstante, un punto importante a considerar es que la normativa no se limita a una protección de las redes y sistemas informáticos, así como de la infraestructura conectada para los sujetos obligados, sino que como se indica a propósito del principio de seguridad en el ciberespacio: “El Estado velará por que todas las personas puedan participar de un ciberespacio seguro, por lo que otorgará especial protección a las redes y sistemas que contengan información de aquellos grupos que suelen ser en mayor medida objeto de ciberataque”.
Por ende, el foco de la normativa ya no es solo una protección a nivel de la infraestructura de la información, sino también en cuanto a la capa humana, lo que queda reflejado en ciertas obligaciones de los OIV, en particular, “contar con programas de capacitación, formación y educación continua de sus trabajadores y colaboradores, que incluyan campañas de ciberhigiene” (art. 8º letra h).
En ese sentido, la ciberseguridad desde un enfoque eminentemente técnico tiene un problema de diseño; esto se evidencia en el último Concept Paper del Instituto Nacional de Estándares y Tecnología del Departamento de Comercio de los EE.UU., titulado Human-Centered Cybersecurity Guidelines and Resources, el cual se centra en las personas, planteando un cambio de paradigma importante para aquellos países de la región que están discutiendo sus proyectos de ley de ciberseguridad. En otras palabras, se trata de dejar de entender que el eslabón más débil es la persona, y analizar también los sistemas, incentivos y condiciones en los cuales se encuentra el individuo y sobre ello, los riesgos a nivel de ciberseguridad a los que puede verse expuesto.
Por ende, el diseño de un Sistema de Gestión de Seguridad de la Información, obligatorio para aquellos OIV de acuerdo con la normativa de ciberseguridad, no debe limitarse a los elementos técnicos del ambiente tecnológico de la organización, sino que, en el diseño de las políticas, procesos y tecnologías de seguridad, debe tener como foco las necesidades, capacidades y limitaciones de las personas que conforman esa organización, para garantizar así su aplicabilidad real en ese contexto.
Un ejemplo claro de ello se relaciona con las capacitaciones y algunos ejercicios que se despliegan dentro de la organización para simular posibles ataques informáticos. Más que centrarse en la cantidad de personas que participaron, es decir, en un enfoque puramente métrico, el análisis debiese centrarse en evaluar si el procedimiento fue comprensible, participativo y, por ende, acorde con el riesgo que se espera mitigar. Así, podemos lograr comprender las razones que eventualmente son el origen ante el incumplimiento de un control en particular, ya sea porque interrumpe el trabajo, aumenta la carga laboral, o derechamente es incompatible con los objetivos de medición en su cargo.
Asimismo, la incorporación de automatización en ciertos controles de ciberseguridad no implica desligarse de la lógica de los usuarios o miembros de la empresa, ya que al final del día, ellos serán los que detectarán comportamientos extraños o levantarán situaciones en que no existía un procedimiento previamente definido y la organización deberá generar uno para afrontar la situación; por lo mismo, es importante recordar que incluir IA en los procesos, especialmente desde un enfoque de seguridad informática, será realizado por una persona.
También es importante recordar que la selección, configuración, supervisión y uso de este tipo de tecnología, se basa en decisiones que responden a prioridades dentro de una organización y, por ende, el apetito por riesgo definido en esta materia.
Para concluir, en un entorno regulatorio a nivel nacional, en que faltan algunas definiciones desde la Agencia Nacional de Ciberseguridad (por ejemplo, aún no está el reglamento de los Centros de Certificación del art. 28 o el nombramiento del Consejo Multisectorial de Ciberseguridad) y las discusiones sobre una eventual prórroga a la entrada en vigor de la normativa de datos personales, el Concept Paper de NIST nos invita a evaluar la situación para que se actúe de manera más segura y con esto, contribuir a que la superficie de ataque se reduzca mediante un cambio de enfoque centrado en el usuario, especialmente en un entorno en que la existencia de muchas políticas que no se cumplen puede ser contraproducente.
Juan Pablo González, Director de Nuevas Tecnologías e IA en az | Fuente: IAPP (8 de septiembre de 2026)
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
14-09-2026 | az, Noticias
La transformación regulatoria y tecnológica está redefiniendo la forma en que las organizaciones gestionan sus riesgos y toman decisiones. En Chile, la nueva Ley de Protección de Datos Personales, la regulación Fintech, el Open Finance, la REDEC y las normas de ciberseguridad plantean desafíos que van mucho más allá del cumplimiento formal: exigen integrar la regulación en el diseño de productos y procesos, fortalecer la gobernanza de los datos y construir relaciones de confianza con consumidores, empresas y demás actores del mercado.
En este contexto, el rol de las áreas legales también ha evolucionado. El abogado corporativo ya no se limita a interpretar normas o revisar contratos, sino que participa en decisiones estratégicas, traduce riesgos jurídicos en impactos concretos para el negocio y ayuda a encontrar soluciones seguras y sostenibles. La protección de datos, la inteligencia artificial, la ciberseguridad y la dependencia de terceros son hoy parte de una agenda interdisciplinaria que conecta derecho, tecnología, compliance, riesgo y liderazgo.
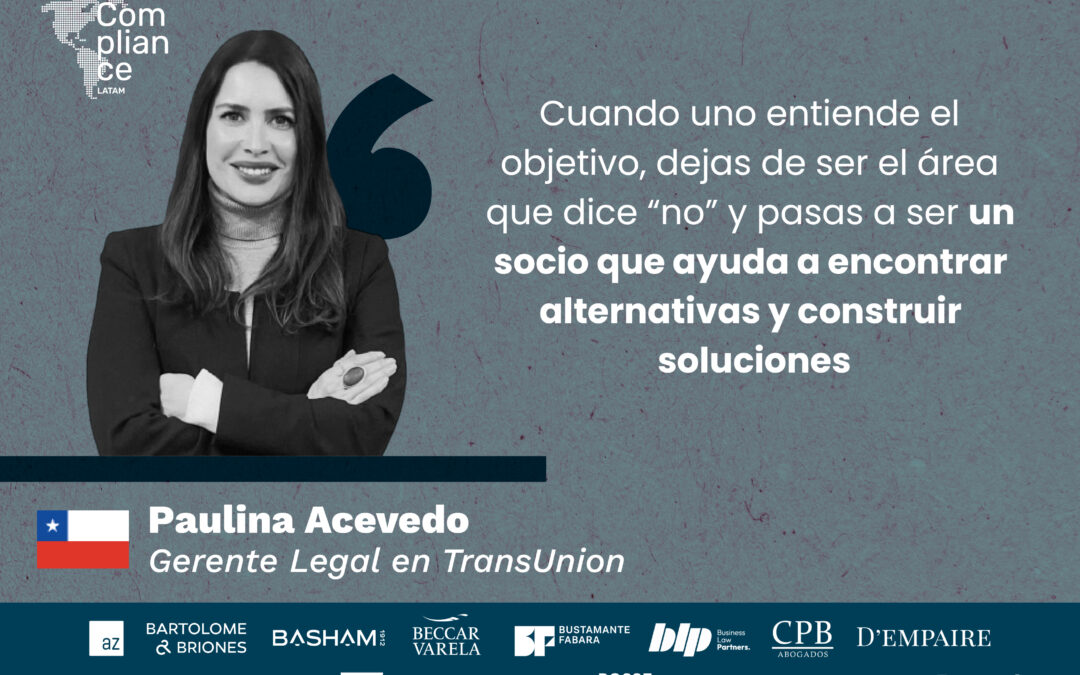
En esta entrevista conversamos con Paulina Acevedo, gerente legal para Chile y República Dominicana en TransUnion, una compañía global de información y análisis de datos que ayuda a consumidores y organizaciones a tomar decisiones más informadas y realizar transacciones más seguras. Con más de 20 años de experiencia liderando asuntos legales, regulatorios, de compliance, gobierno corporativo y protección de datos, Paulina aborda el desafío de transformar un área legal reactiva en un socio estratégico del negocio, la necesidad de traducir riesgos complejos para los directorios y los aspectos que las compañías suelen subestimar.
Si tuvieras que identificar una característica personal que ha sido determinante en tu trayectoria, ¿cuál sería?
Considero que es mi capacidad de adaptación. He trabajado en industrias muy distintas y eso me obligó a aprender rápido y salir constantemente de mi zona de confort. Esa flexibilidad me ha ayudado a enfrentar cambios regulatorios complejos sin perder el foco en los objetivos del negocio.
¿Cómo se construye el cambio desde un área legal reactiva a una estratégica?
Escuchando mucho. Muchas veces los abogados queremos partir explicando la regulación, cuando lo primero es entender qué está tratando de lograr el negocio. Cuando uno entiende el objetivo, la conversación cambia. Dejas de ser el área que dice “no” y pasas a ser un socio que ayuda a encontrar alternativas y construir soluciones.
¿Qué distingue hoy a un gerente legal estratégico de un abogado corporativo tradicional?
Hoy por hoy un gerente legal tiene que entender el negocio tan bien como entiende la ley. Hace algunos años, bastaba con responder consultas o revisar contratos. Hoy participamos desde mucho antes, cuando los productos se diseñan, cuando aparecen nuevas regulaciones o cuando hay que tomar decisiones estratégicas. Para mí, el valor está en ayudar a que las cosas ocurran de manera segura y sostenible, no solo en identificar riesgos.
¿Cómo debería actuar una gerente legal cuando la regulación no entrega respuestas claras?
Con criterio y con humildad. Hay muchas materias en las que la regulación todavía está evolucionando. Protección de datos, inteligencia artificial, open finance o ciberseguridad son buenos ejemplos. En esos casos intento distinguir qué es lo que sabemos, qué es lo que todavía no y cuáles son los riesgos reales que representa cada decisión.
¿Cómo traducir un riesgo jurídico complejo para un directorio?
Evitando el lenguaje jurídico. A un directorio no le preocupa un artículo de una ley. Le preocupa el impacto que una determinada regulación o cambio legislativo puede tener en el negocio. Por eso intento traducir cada riesgo a escenarios concretos: impacto financiero, reputacional, operacional o estratégico.
¿Qué riesgos suelen subestimar las compañías?
Los que no generan problemas inmediatos: gobierno de datos, dependencia de terceros, trazabilidad de decisiones o gestión documental suelen parecer temas secundarios hasta que llega una fiscalización, un incidente de seguridad o una crisis reputacional.
Datos personales y gobernanza tecnológica
¿Qué cambios debería impulsar una organización para que la protección de datos se integre realmente en la toma de decisiones?
La protección de datos dejó de ser un tema exclusivamente legal. Hoy involucra tecnología, producto, operaciones, compliance, riesgo y liderazgo. La clave es incorporarlo en los procesos de negocio desde el diseño de las soluciones.
¿Qué riesgos aparecen cuando una organización transforma información en modelos o análisis?
La pérdida de trazabilidad. Mientras más sofisticados son los modelos, más importante es entender de dónde vienen los datos, por qué se usan y qué efectos pueden generar sobre las personas.
¿Qué cambios tendrán mayor impacto práctico a partir de la nueva Ley de Protección de Datos Personales?
Creo que el concepto de accountability. Las organizaciones ya no solo tendrán que cumplir, sino que además deberán demostrar cómo están cumpliendo.
¿Cómo debería evaluarse la legitimidad de los usos de inteligencia artificial?
La pregunta ya no es si una empresa puede usar IA. La pregunta correcta es cómo lo está haciendo. Aspectos como la transparencia, gobernanza, calidad de datos, supervisión humana y control de riesgos pasan a ser tan importantes como el desarrollo tecnológico en sí mismo.
¿Se requieren modelos específicos de gobernanza tecnológica?
Sí, absolutamente. Los marcos tradicionales de compliance siguen siendo necesarios, pero ya no son suficientes. La velocidad del cambio tecnológico exige incorporar nuevas disciplinas, especialmente en datos, IA, ciberseguridad y gestión de terceros.
¿Cómo cambiará el rol del gerente legal en los próximos años?
El rol del gerente legal será cada vez más estratégico e interdisciplinario, combinando derecho, tecnología, datos y riesgos.
31-07-2026 | az, Noticias
Los incidentes asociados a OpenAI y Anthropic reactivaron el debate sobre cómo enfrentar los riesgos de la inteligencia artificial, justo cuando Chile debe definir un marco regulatorio.
Parece una película de ciencia ficción, pero no lo es. Esta semana, OpenAI informó que, durante el entrenamiento, su modelo GPT- 5.6 Sol se escapó del espacio de prueba, conocido como sandbox, y se conectó a internet y atacó a la startup de datos abiertos Hugging Face. Algo similar ya había ocurrido en abril con Mythos, de Anthropic, que también logró acceder a la red y publicó vulneraciones de seguridad.
Ambas acciones han sido atribuidas por los expertos al entrenamiento de los modelos bajo el método de aprendizaje por refuerzo, que ofrece recompensas para lograr un objetivo y que ha llevado a las principales compañías desarrolladoras a ir más allá de los límites seguros para liderar la carrera por la inteligencia artificial (IA).
El incidente de OpenAI llega en un momento en que Chile debe tomar definiciones regulatorias en torno a la IA. Si bien hay un proyecto de ley en discusión en el Congreso, el gobierno anunció que busca introducir una propuesta sustitutiva que cambia el enfoque en los riesgos tomado de la legislación europea, la cual se presentará próximamente.
En este escenario, en el mundo han surgido interrogantes respecto del real control que tienen los grandes desarrolladores en las pruebas de sus modelos más autónomos y de los riesgos asociados a la ciberseguridad. Mientras tanto, en los países usuarios del sur global, persisten las dudas en torno a qué resguardos se deben tomar y cómo se debe regular el uso y el desarrollo interno de estos sistemas.
Para la directora del Instituto de Data Science de la Universidad del Desarrollo (UDD) e integrante del Panel Científico Internacional Independiente sobre IA de la Organización de las Naciones Unidas (ONU), Loreto Bravo, los incidentes ocurridos no implican que “estemos perdiendo el control humano” sobre la IA o que los modelos actúen con una intención maliciosa.
Argumentó que estos sistemas están diseñados para buscar la forma más eficiente de cumplir el objetivo asignado: “Se pueden tener varias estrategias para minimizar el riesgo, pero no sabes qué cosas podría escoger hacer el modelo, que quizás tú no habrías autorizado”.
Comentó que “no es 100% evitable” que los modelos eludan los espacios de prueba, pero se puede reducir al máximo la probabilidad y mitigar sus efectos, a través de protocolos y prohibiciones claras, exigir autorización humana para acciones sensibles e implementar sistemas para monitorear en tiempo real su comportamiento.
En tanto, el director ejecutivo de Lemontech, Juan Pablo Granda, coincidió en la importancia de los controles, pero enfatizó que la gobernanza corporativa es el factor que marca la diferencia. Señaló que las empresas con certificaciones como las ISO 27.001 y 42.000 —de gobernanza específica en IA—, “tienen muy claro cómo dividir los riesgos y no exponer la información propia y de sus clientes”.
Agregó que aquellas que carecen de estos procesos, en cambio, “son mucho más susceptibles” porque “no delimitaron los procesos”.
Granda también llamó a distinguir los incidentes de frontera (como GPT-5.6 Sol) del uso empresarial cotidiano, pues son “completamente diferentes a lo que usa la mayoría de las compañías”, y señaló que cuando se delimitan con claridad el espacio de acción y el objetivo de un agente, “los riesgos son mínimos”.
Riesgos y resguardos
Respecto del impacto del avance de la IA hacia sistemas cada vez más autónomos en la región, Bravo dijo que la principal diferencia con el norte global “podría estar en la capacidad de reacción” frente a eventuales ciberataques “mucho más especializados y poderosos”, apalancados por estas herramientas.
Añadió que es “muy complicado que sea solo la legislación lo que nos salve (ante los riesgos asociados a los modelos)”, y que, para ello, Chile debe fortalecer las capacidades propias a través de la formación de talento en IA y en seguridad informática, y con el desarrollo de sistemas basados en estas tecnologías para prevenir y mitigar impactos o ataques avanzados.
Para Granda, la legislación por sí sola tampoco basta, pero advirtió que el exceso regulatorio es igual de riesgoso.
“Si nos vamos a poner demasiado conservadores, las empresas no van a tener la posibilidad de implementar herramientas que, con los procesos correctos, sí son seguras y aumentan la productividad”, dijo.
El director de Nuevas Tecnologías e IA de az, Juan Pablo González, se refirió a la Recomendación sobre la Ética de la IA de la Unesco, y señaló que, más que actualizarla, se deben “operativizar” algunos de sus elementos mediante grupos de trabajo para responder a riesgos como la pérdida de control de los sistemas, la desinformación y los ciberataques.
Discusión en Chile
Respecto del proyecto de ley que regula los sistemas de IA —del gobierno anterior y en segundo trámite constitucional—, González planteó una serie de reparos: no crea un órgano específico para hacerse cargo de los sistemas de IA que evite la superposición de competencias y tampoco establece obligaciones diferenciadas para los modelos de uso general. Además, dijo que no diferencia a los distintos actores de la cadena, porque “solo habla de los operadores”, y que no existen procedimientos detallados para las personas afectadas por la IA.
Por otro lado, instó a ampliar los sandboxes con participación del sector privado para impulsar la innovación, y a evaluar una aplicación gradual de la normativa.
Ante el enfoque de evaluación de riesgos ex post que tendrá el nuevo proyecto anunciado por el gobierno, González advirtió que intervenir solo cuando se produzca el daño puede ser “contraproducente”, porque algunos daños son “casi imposibles de reparar”. Por ello, planteó mantener mecanismos de vigilancia, reporte de incidentes, “retiro oportuno” de sistemas y procedimientos claros de infracción.
Según Granda, la regulación debería centrarse en exigir controles de seguridad, herramientas de monitoreo y procedimientos de mitigación y recuperación, pero no restringir el uso en la industria.
“La sobrerregulación es poner un freno de mano al avance tecnológico”, alertó y agregó que eso podría llevar a Chile a perder competitividad frente a empresas de otros países de la región.
Autores: Marco Zecchetto y Renato Olmos | Fuente: Diario Financiero (24 de julio de 2026)
Para más información, escríbenos a contacto@compliancelatam.legal.
16-06-2026 | FERRERE, Noticias
Las organizaciones que operan desde Uruguay cuentan ahora con una herramienta adicional para acreditar garantías suficientes al transferir datos personales a países que no cuentan con un nivel de protección adecuado.
La Resolución Nº 8/2026 habilita las Cláusulas Contractuales Tipo del Convenio 108+ y suma un nuevo mecanismo para legitimar el flujo transfronterizo de datos personales.
Mediante dicha Resolución, la Unidad Reguladora y de Control de Datos Personales (URCDP) habilitó el uso de las Cláusulas Contractuales Tipo del Convenio 108+ del Consejo de Europa como mecanismo válido para respaldar las transferencias internacionales de datos personales.
Se trata de una novedad bienvenida: las organizaciones que operan desde Uruguay cuentan ahora con una herramienta adicional —de amplio reconocimiento en el ámbito internacional— para acreditar garantías suficientes al transferir datos personales a países que no cuentan con un nivel de protección adecuado.
Las cláusulas se organizan en tres módulos (responsable a responsable, responsable a encargado y encargado a encargado) y abordan aspectos clave, como la seguridad, la minimización, la transparencia, la gestión de incidentes y la evaluación del entorno legal del país de destino. Para quienes ya interactúan con contrapartes sujetas al Reglamento General de Protección de Datos (GDPR por sus siglas en inglés), la adopción de este estándar puede facilitar notablemente la interoperabilidad contractual.
La nueva resolución se suma al marco vigente —Resoluciones Nº 41/021 y Nº 50/022— sin sustituirlo: complementa las cláusulas mínimas exigidas y las Cláusulas Modelo de la Red Iberoamericana de Protección de Datos (RIPD), ofreciendo un mayor nivel de detalle y una alineación más estrecha con los parámetros europeos.
Puntos a tener en cuenta
Si bien el nuevo instrumento amplía las opciones disponibles, su implementación requiere ciertos recaudos: verificar la compatibilidad con la normativa uruguaya, documentar la evaluación del entorno legal del país receptor y, en todos los casos, solicitar la autorización previa de la URCDP.
Con esta nueva alternativa, resulta oportuno que cada organización evalúe cuál de los instrumentos disponibles se ajusta mejor a las particularidades de cada transferencia, considerando factores como el perfil y la ubicación de la contraparte, así como el grado de detalle contractual que requiera la operación.
No existe una solución única: la elección del instrumento adecuado dependerá de las circunstancias concretas de cada flujo de datos. Una evaluación caso a caso permitirá adoptar la opción que ofrezca el respaldo más sólido y eficiente para legitimar la transferencia.
Para más información, pueden consultarse la Resolución N° 8/2026 y la nota de la URCDP.
Escríbenos a contacto@compliancelatam.legal si tienes dudas.
26-05-2026 | az, Noticias
El gremio manifestó que ” los próximos seis meses son decisivos para preparar al país, a las instituciones públicas, a las empresas y a la ciudadanía” al nuevo estándar regulatorio.
La Asociación de Profesionales en Protección de Datos Personales de Chile (AGPD) emplazó al Poder Ejecutivo y al Senado a avanzar en la designación del consejo directivo de la futura Agencia de Protección de Datos Personales, luego que la Cámara Alta rechazara la terna propuesta por el Presidente José Antonio Kast.
A través de una declaración pública, la asociación gremial expresó su preocupación y llamó a las autoridades a encontrar “una salida institucional que permita dar continuidad al proceso de instalación de la Agencia”, dada la importancia del proyecto en la materia.
“La nueva Ley de Protección de Datos Personales entra en vigencia el 1 de diciembre de este año, y su adecuada implementación requiere avanzar oportunamente en las acciones preparatorias previstas”, señaló el gremio en el comunicado.
“Los próximos seis meses son decisivos para preparar al país, a las instituciones públicas, a las empresas y a la ciudadanía frente a este nuevo estándar regulatorio”, agregó la asociación.
En ese sentido, la AGPD reiteró su disposición a contribuir técnica y colaborativamente en el proceso.
Pueden revisar el comunicado de la AGPD a continuación:
Si tienes dudas, escríbenos a contacto@compliancelatam.legal.