08-09-2026 | BLP, Opinión, Posse Herrera Ruiz, Tech
Durante años, el compliance en América Latina estuvo anclado a una agenda relativamente clara: anticorrupción, libre competencia y prevención de delitos económicos. Era un terreno donde los riesgos, aunque complejos, estaban más o menos delimitados. Pero ese mapa cambió.
Hoy, la transformación tecnológica está redefiniendo la forma en que las organizaciones operan, toman decisiones y se relacionan con sus stakeholders. La inteligencia artificial (IA), la automatización, el uso masivo de datos y la creciente exposición a ciberamenazas no solo abren oportunidades, sino que también introducen una nueva generación de riesgos: legales, regulatorios, reputacionales y financieros, que demandan una gobernanza proactiva, técnica y estratégica.
En 2024, los incidentes reportados por la OCDE relacionados con IA crecieron un 183%, evidenciando que la adopción tecnológica sin marcos de gobernanza adecuados genera riesgos concretos.
Los marcos de referencia internacionales —como el NIST AI Risk Management Framework, la ISO/IEC 42001 y el EU AI Act— ya ofrecen guías para abordar estos desafíos, pero su efectividad requiere tanto de adaptación al contexto latinoamericano como a la cultura y objetivos organizacionales hechos a la medida.
En este contexto surge ComplianceLatam Tech: no como una extensión natural del compliance clásico, sino como una respuesta a una necesidad urgente. La de integrar tecnología, regulación y estrategia en una misma conversación. La de conectar a perfiles que históricamente han trabajado en paralelo —abogados, CISOs, DPOs y profesionales de tecnología— para construir esa mirada más completa que demandan los desafíos actuales.
En medio de iniciativas como la Declaración de Santiago (2023), la Ley N° 31814 de Perú (2026), la aprobación y remisión por parte del Consejo de Ministros de Ley Orgánica para el buen uso y la gobernanza de la IA en España y las más de 300 iniciativas regulatorias en toda Latinoamérica, el conocimiento pasa de la curiosidad a una necesidad estratégica.
En esta columna, Natalia Alarcón, directora de Innovación Legal y Gobernanza de IA en Posse Herrera Ruiz (Colombia), y Alejandro Rojas, socio en BLP (Costa Rica), aportan una visión regional, crítica y aplicada sobre cómo Iberoamérica está enfrentando —o debería enfrentar— la intersección entre innovación y gobernanza.
Porque si algo está claro es que la tecnología ya no es solo un habilitador de negocio. Es, también, un espacio donde se juega la confianza. Y en ese terreno, el compliance tiene un rol que redefinir.
Entre principios comunes y reglas divergentes: el mapa regulatorio de la IA en América Latina
Aunque los países de la región comparten principios vinculados con la ética, la transparencia y la supervisión humana, sus marcos jurídicos avanzan a ritmos y con enfoques diferentes. Para Natalia Alarcón, directora de Innovación Legal y Gobernanza de IA en Posse Herrera Ruiz —firma legal que representa a ComplianceLatam en Colombia—, resulta crítico analizar las brechas entre las políticas públicas y las normas vinculantes de cada país, además de reflexionar sobre los desafíos que plantean la toma automatizada de decisiones, la transparencia algorítmica y la responsabilidad frente a sistemas cada vez más autónomos.
¿Crees que América Latina avanzará hacia marcos regulatorios convergentes, similares al AI Act europeo, o veremos enfoques más dispares entre países?
La convergencia de marcos regulatorios en América Latina aún no es clara. Si bien puede identificarse cierta armonización en materia de política pública e instrumentos de derecho blando, tales como declaraciones, principios y estrategias nacionales, esta no se replica en el ámbito de las normas jurídicas vinculantes. En el marco de esta disparidad, se observa además cómo al interior de cada país existe una fractura entre estas políticas públicas y los esfuerzos legislativos, que avanzan de forma desarticulada en los organismos legislativos.
Por un lado, al analizar las posturas de política pública, sí existe una clara convergencia en principios y objetivos. Todos los países de la región adoptaron la Recomendación sobre la Ética de la Inteligencia Artificial de la Organización de las Naciones Unidas para la Educación, la Ciencia y la Cultura (UNESCO) en 2021[1], instrumento que, junto con los Principios sobre la IA de la Organización para la Cooperación y el Desarrollo Económicos (OCDE),[2] constituyen la referencia fundamental para el desarrollo de políticas públicas en Brasil, Chile, Colombia, Perú, Paraguay, México, Cuba, Jamaica y República Dominicana. Este marco común se ha reforzado mediante la aplicación de la Metodología de Evaluación del Estadio de Preparación (RAM), en catorce países de la región, lo cual permite a esos países hablar un lenguaje común de capacidades, riesgos e indicadores. Esto no solo facilita el intercambio de experiencias, sino que se traduce en oportunidades efectivas de cooperación multilateral que pueden servir como apalancamiento para los avances en la región. Iniciativas como la Declaración de Santiago[3], la Declaración de Montevideo y la Cumbre Ministerial ColombIA de Cartagena de Indias de agosto de 2024[4], donde dieciséis países ratificaron una hoja de ruta común, confirman esta alineación en materia de derechos humanos, transparencia, supervisión humana y gestión de riesgos[5].
Ahora bien, la armonía se rompe cuando pasamos de los principios a las normas vinculantes. Los pocos países con legislación vigente divergen sustancialmente[6]. El Salvador, uno de los pocos con ley vigente, eligió la vía del fomento: su Ley de Inteligencia Artificial (ANIA) clasifica solo las “Decisiones Consecuenciales”, exige registro únicamente para esa categoría y acepta autocertificación, sin certificación previa ni sanción inmediata[7]. Al contrario, Perú cuenta con la Ley N.° 31814 (vigente desde julio de 2023) y su reglamento aprobado mediante Decreto Supremo N.° 115-2025-PCM, que establece una clasificación de sistemas de IA según nivel de riesgo y designa a la Secretaría de Gobierno y Transformación Digital como autoridad técnico-normativa. Por su parte, Brasil, aunque aún sin legislación vigente, ha analizado propuestas centradas en derechos, clasificación de riesgos e inversión de la carga de la prueba[8]. En Colombia el esfuerzo legislativo apenas sumó un agravante penal (Ley 2502 de 2025)[9] en materia de deep fakes (entendidos como la modificación o generación de contenido digital que se hace pasar por una persona natural real que no autoriza previamente y además difiere de quien utiliza este contenido, por lo general como materia prima para cometer otros delitos). Por su parte, en México aún no se cuenta con estrategia nacional de IA ni se ha designado alguna autoridad de IA, apoyándose en la aplicación de normas preexistentes[10].
Así las cosas, si se trata de política pública, la convergencia regional es clara: los países comparten principios, vocabulario y compromisos multilaterales. Pero esta alineación no se traduce, al menos de forma inmediata, en un “efecto Bruselas” del EU AI Act, pues los esfuerzos regulatorios vinculantes muestran fracturas significativas con las políticas públicas formuladas. Hacia 2030, no es clara la convergencia hacia marcos vinculantes, sobre todo ante un panorama donde estas normas están tardando mucho tiempo en gestarse y, en el entretanto, surgen nuevos cuestionamientos a la regulación de la IA. Ejemplo de ello es la soberanía de la tecnología y el anhelo de lograr un balance entre la innovación y la gobernanza ética, legal y responsable de esta tecnología.
¿Qué desafíos plantea la toma automatizada de decisiones en términos de responsabilidad, transparencia y gobernanza algorítmica, especialmente cuando se requieren evaluaciones de impacto de IA, herramientas de detección de sesgos y mecanismos de supervisión humana?
Para responder esta pregunta conviene comenzar por una distinción que suele pasarse por alto: automatización no es lo mismo que autonomía. Un sistema automatizado ejecuta tareas conforme a reglas predefinidas, con o sin intervención humana en puntos clave del proceso. Un sistema autónomo, en cambio, evalúa el contexto, pondera opciones y decide con base en su propio juicio,[11] sin que el resultado esté preprogramado. Lo determinante no es la presencia de humanos, sino el origen de la lógica de la decisión. Esta distinción es central porque el propio AI Act europeo define un sistema de IA por su nivel de autonomía y por su capacidad de inferir, a partir de un input, outputs como predicciones, recomendaciones o decisiones; y es esa escala la que determina el nivel de riesgo y, con él, las medidas de mitigación exigibles. Por ejemplo, una herramienta interna que sugiere precios al área comercial no plantea los mismos retos que un algoritmo que los ajusta y publica sin supervisión, escenario particularmente sensible en materia de derecho de la competencia.[12]
En materia de responsabilidad, el principal reto cuando un sistema opera de forma autónoma es la ausencia de reglas claras de imputación: cuando la decisión causa un daño, [13] el diseñador apunta al operador, el operador al proveedor del modelo y el sistema no responde ante nadie, aquello que la literatura anglosajona denomina liability gaps.[14] La respuesta práctica que se está consolidando pasa por reinsertar a una persona en el circuito mediante mecanismos de supervisión humana[15] con capacidad real de revisar, frenar o revertir los resultados; por eso el AI Act los exige en todo sistema de alto riesgo y por eso los tribunales empiezan a imputar al proveedor del algoritmo cuando esa supervisión no existe.
En materia de transparencia, los retos se diversifican según la función que esta cumpla. La primera acepción es técnica: la capacidad de reconstruir el procesamiento que conduce a un resultado. Aquí el obstáculo central son las llamadas cajas negras de los modelos de aprendizaje profundo, en los que hoy resulta imposible identificar con certeza qué factores fueron decisivos, lo que dificulta atribuir responsabilidad y verificar el cumplimiento de obligaciones específicas. El reto adicional es que esa opacidad es justamente lo que habilita la mayor precisión del modelo, por lo que se impone un balance en vez de una elección excluyente entre transparencia y desempeño.[16]
La segunda acepción es la transparencia como deber de informar a terceros. Un claro ejemplo de ello es la obligación, prevista en el AI Act europeo y replicada en varios proyectos regionales, de advertir al usuario que está interactuando con un sistema de IA y no con una persona, de modo que pueda tomar precauciones informadas y no atribuya al sistema una confianza propia del trato humano. El reto aquí está en su cumplimiento efectivo y en su alcance extraterritorial, pues la norma europea puede aplicarse a empresas latinoamericanas que ofrezcan productos o servicios a consumidores en la UE, así como a filiales locales de grupos europeos, lo que obliga a revisar chatbots, asistentes virtuales y herramientas de scoring antes de su despliegue.[17]
La tercera acepción es la transparencia como obligación de registro previo: quien desarrolla el sistema debe inscribirlo y acreditar características mínimas antes de desplegarlo, de modo que el cumplimiento se vuelve condición de acceso al mercado.[18] El reto, presente en el régimen europeo de alto riesgo, es doble para los países de la región: por un lado, las barreras burocráticas pueden desincentivar el desarrollo en jurisdicciones con menor capacidad institucional; por otro, concentrar información técnica sensible bajo custodia estatal genera un riesgo cibernético relevante cuando esas entidades no cuentan con los controles de seguridad adecuados para protegerla.
La cuarta acepción es la transparencia como derecho ciudadano a conocer la composición de las bases de datos y los parámetros de los modelos, sea mediante acceso público abierto o por petición particular.[19] Esta es la línea que exploran jurisdicciones como Ecuador, y su principal tensión es la protección del secreto industrial y de la propiedad intelectual del sector privado, que con frecuencia es quien provee las soluciones de IA utilizadas por las entidades públicas y que, por esa vía, quedaría sujeto a la obligación de divulgar información sensible para su negocio. Esta cuestión ha sido tratada, al menos de forma superficial, por parte de la Corte Constitucional colombiana mediante su sentencia T-067 de 2025.
En materia de gobernanza algorítmica, la herramienta más extendida, la cual ya es exigida en Colombia mediante la Directiva 007 de 2025 (emitida por la Defensoría del Pueblo y la Procuraduría General en Colombia) y recogida en el reciente Reglamento de la Ley 31814 de Perú, aprobado por Decreto Supremo 115-2025-PCM, que ordena análisis de impacto y auditorías de seguridad para sistemas de alto riesgo antes de su implementación y durante toda su operación, es la evaluación de impacto y la auditoría para la detección de sesgos. Su principal reto es de cumplimiento efectivo, dada la oferta aún limitada de proveedores con capacidad técnica en la región y con conocimiento del contexto latinoamericano, que difiere del europeo, asiático o norteamericano. A ello se suma que las auditorías concebidas como mecanismo ex post solo permiten identificar el sesgo una vez desplegado el sistema; los ajustes reactivos, cuando no se acompañan de medidas preventivas adoptadas en las etapas de diseño y desarrollo, suelen ser significativamente más costosos y menos eficaces.[20]
En síntesis, la toma automatizada de decisiones plantea tres frentes interdependientes y una recomendación práctica para las empresas. En responsabilidad, los vacíos de imputación solo se cierran reinsertando un responsable identificable en el circuito mediante supervisión humana significativa. En transparencia, las obligaciones de divulgación, registro y acceso ciudadano habilitan el escrutinio externo, pero conviven en tensión con el secreto industrial y con las limitaciones institucionales de la región. En gobernanza algorítmica, las evaluaciones de impacto y las herramientas de detección de sesgos son indispensables, pero solo son eficaces si se incorporan ex ante, en el diseño, y no como remedio ex post. Para las compañías que operan, desarrollan, despliegan o utilizan la IA la conclusión es clara: invertir en gobernanza preventiva con supervisión humana documentada, evaluaciones de impacto previas al despliegue y trazabilidad técnica; resulta hoy menos oneroso que asumir los costos correctivos, regulatorios y reputacionales que sobrevienen cuando el sistema ya está en operación.
Gobernar la innovación: el rol del compliance frente a la inteligencia artificial
La velocidad de adopción de la inteligencia artificial exige que las organizaciones pasen de reaccionar ante los riesgos a gestionarlos desde el diseño. Alejandro Rojas, socio en BLP —firma legal que representa a ComplianceLatam en Centroamérica— aborda cómo las áreas de compliance pueden contribuir a una adopción responsable, mediante controles proporcionales, responsabilidades claras, supervisión humana y una gobernanza que permita innovar con mayor seguridad y confianza.
¿La inteligencia artificial representa hoy más oportunidades o riesgos para las organizaciones en la región, y cómo debería abordarse ese balance desde el compliance?
Todos los avances tecnológicos traen consigo oportunidades y riesgos, por lo que el dilema entre innovación y gestión de riesgos no es nuevo. Lo que sí resulta novedoso en el caso de la inteligencia artificial es la velocidad y la escala con las que está siendo adoptada, que en muchos casos están superando la capacidad de las organizaciones para desarrollar mecanismos adecuados de gobernanza.
Desde la perspectiva del compliance, el reto no debería ser frenar la innovación, sino establecer las reglas que permitan aprovecharla de manera responsable. Esto supone identificar los riesgos desde el diseño, establecer controles proporcionales, definir responsabilidades claras y asegurar mecanismos de supervisión y trazabilidad.
En ese sentido, el riesgo no surge necesariamente de la tecnología en sí misma, sino de utilizarla sin una estructura adecuada de gobierno, controles y gestión de riesgos. La pregunta para las organizaciones ya no debería ser si van a utilizar inteligencia artificial, sino cómo hacerlo de manera segura, responsable y alineada con sus obligaciones legales y éticas.
Algunas líneas concretas de acción:
- Anticipación regulatoria activa y dinámica. Es fundamental que las organizaciones se anticipen a los riesgos, establezcan mecanismos para gestionarlos y los mitiguen oportunamente. Esto requiere contar con una persona responsable de liderar esta materia, con el enfoque, el conocimiento y la autoridad necesarios para orientar la adopción de estas nuevas tecnologías y, especialmente, asegurar una adecuada gobernanza dentro de la organización.
- Gobernanza como habilitador, no como freno. Una adecuada, ágil y dinámica gobernanza permite que la organización adopte y escale estas tecnologías con mayor seguridad y rapidez. Para ello, es importante establecer desde el inicio reglas claras sobre el uso de datos, validación de modelos, responsabilidades y supervisión humana, evitando tener que corregir o reconstruir estos controles posteriormente ante requerimientos de reguladores, auditores o clientes.
- Mapeo de riesgo por caso de uso. Un modelo de IA usado para scoring crediticio no plantea los mismos riesgos que uno usado para generar borradores de contratos. Los marcos como NIST AI RMF o ISO/IEC 42001 son útiles precisamente porque parten de esta lógica de clasificación por impacto.
¿Qué rol deberían jugar las áreas de compliance en la adopción responsable de nuevas tecnologías, si las organizaciones que implementan gobernanza efectiva de IA crecen dos a tres veces más rápido que aquellas que no lo hacen?
El dato de que las organizaciones con una gobernanza efectiva de la inteligencia artificial pueden crecer entre dos y tres veces más rápido debería cambiar la conversación interna sobre el rol del compliance y su enfoque.
El compliance puede aportar, como nunca antes, una ventaja competitiva para la organización: ayudar a identificar y gestionar los riesgos desde el inicio, establecer las condiciones para innovar de manera segura y permitir que el negocio avance con mayor confianza y velocidad. El verdadero valor del compliance está en ayudar a la organización a encontrar la manera responsable y sostenible de aprovechar las oportunidades que le presenta el entorno.
Concretamente, el rol del compliance en la adopción responsable debería incluir:
- Participación activa en diseño. Involucrarse cuando el caso de uso de IA se está definiendo, no cuando ya está en producción, permite anticipar controles sin frenar el desarrollo.
- Conciliación de requerimientos técnicos y regulatorios. Los equipos técnicos optimizan para mejorar el rendimiento sin considerar los riesgos y los equipos legales imponen restricciones sin entender la arquitectura del sistema, por lo que resulta fundamental lograr un lenguaje común.
- Cultura de adopción, no de prohibición. Una función de compliance que solo limita o prohíbe empuja a las áreas de negocio hacia el uso no gobernado de herramientas, fuera de cualquier control, que es precisamente el escenario de mayor riesgo.
[1] UNESCO, Recomendación sobre la Ética de la Inteligencia Artificial (SHS/BIO/REC-AIETHICS/2021), 2021, https://unesdoc.unesco.org/ark:/48223/pf0000381137_spa
[2] OCDE, AI Principles, 2024, https://www.oecd.org/en/topics/ai-principles.html
[3] UNESCO/CAF/Gobierno de Chile, Declaración de Santiago para promover una inteligencia artificial ética en América Latina y el Caribe, 23-24 de octubre de 2023, https://minciencia.gob.cl/uploads/filer_public/40/2a/402a35a0-1222-4dab-b090-5c81bbf34237/declaracion_de_santiago.pdf
[4] MinTIC (Colombia), Cumbre Ministerial de IA – ColombIA, 2024, https://www.mintic.gov.co/cumbre-ia/
[5] UNESCO, Ética de la inteligencia artificial: la Recomendación – diez principios, https://www.unesco.org/es/artificial-intelligence/recommendation-ethics
[6] AlSur, Los caminos regulatorios para la IA en América Latina, mayo de 2024, https://www.alsur.lat
[7] Resolución No. 0001/2025 y Ley de Fomento a Inteligencia Artificial y Tecnologías (Decreto Legislativo No. 234/2025), https://www.jurisprudencia.gob.sv
[8] Senado Federal do Brasil, Projeto de Lei nº 2.338, de 2023, https://www25.senado.leg.br/web/atividade/materias/-/materia/157233
[9] Congreso de Colombia, Ley 2502 de 2025, Diario Oficial No. 53198, 31 de julio de 2025, https://www.alcaldiabogota.gov.co/sisjur/normas/Norma1.jsp?i=188454
[10] México necesita una estrategia nacional de inteligencia artificial”, El Economista, 25 de julio de 2025
[11] Peter Parycek, Verena Schmid y Anna-Sophie Novak, “Artificial Intelligence (AI) and Automation in Administrative Procedures: Potentials, Limitations, and Framework Conditions”, Journal of the Knowledge Economy, 2023.
[12] Parlamento Europeo y Consejo de la Unión Europea, Reglamento (UE) 2024/1689, art. 3.1, Official Journal of the European Union, 2024.
[13] ISO/IEC, Artificial intelligence — Artificial intelligence concepts and terminology / ISO/IEC 22989. https://www.iso.org/obp/ui/#iso:std:iso-iec:22989:ed-1:v1:en (points 3.1.5 and 3.1.7)
[14] Parlamento Europeo, “Report with recommendations to the Commission on a civil liability regime for artificial intelligence”, 2020; Bart Custers, Henning Lahmann y Benjamyn I. Scott, “From liability gaps to liability overlaps”, AI & Society, 2025.
[15] Art. 14 AI Act
[16] Cecilia Panigutti et al., “The role of explainable AI in the context of the AI Act”, ACM FAccT ’23, 2023
[17] Art. 50 AI Act
[18] Art. 49 AI Act
[19] GPAI/OECD, “Transparencia algorítmica en el sector público”, 2024
[20] OECD.AI, “The main policy issues that surround AI”
Natalia Alarcón, directora de Innovación Legal y Gobernanza de IA en Posse Herrera Ruiz (Colombia); y Alejandro Rojas, socio en BLP (Costa Rica)
Para más información sobre ComplianceLatam Tech, visita compliancelatam.legal/tech o escríbenos a contacto@compliancelatam.legal.
25-08-2026 | az, Opinión
Por Stephanie Cruz, directora de Legal & Business en az
Las relaciones comerciales se han complejizado en Chile los últimos años, lo que ha cambiado la naturaleza de los contratos. Las empresas operan hoy con cadenas de suministro más extensas, tecnología, tratamiento masivo de información, proveedores y relaciones que, aunque se ejecuten en nuestro país, muchas veces involucran matrices, plataformas o contrapartes situadas en diferentes jurisdicciones.
A ello se suman una mayor volatilidad económica, cambios regulatorios y exigencias crecientes en materia de compliance, libre competencia, protección de datos, ciberseguridad, sostenibilidad y responsabilidad frente a terceros.
Antes eran habituales relaciones comerciales más lineales: una parte suministraba un producto o prestaba un servicio, la otra pagaba un precio y el contrato regulaba principalmente plazo, precio, incumplimiento y terminación. Hoy, una misma relación puede involucrar niveles de servicio, indicadores de desempeño, licencias de software, subcontratación, transferencia internacional de datos, continuidad operacional, propiedad intelectual, obligaciones ambientales, auditorías, seguros y protocolos de cumplimiento.
Por lo tanto, las empresas necesitan hoy gestionar el ciclo de vida contractual completo: planificación, negociación, aprobación interna, firma, ejecución, seguimiento de obligaciones, modificaciones, renovaciones, terminación y cierre. Esto requiere coordinación entre las áreas legal, financiera, comercial, operaciones, compras, tecnología, recursos humanos y compliance.
Una gestión contractual deficiente puede afectar de forma importante los costos de las empresas. Primero, los costos directos, como sobreprecios, pagos duplicados, penalidades, intereses, entre otros. También puede producirse una erosión progresiva del margen cuando el contrato no contiene mecanismos adecuados de reajuste frente a la inflación, variaciones cambiarias y cambios tributarios.
El segundo grupo comprende los costos operativos. Este es uno de los errores más frecuentes: redactar desde una perspectiva exclusivamente legal, sin pensar en la mecánica del negocio y comprobar que las obligaciones, plazos e indicadores puedan administrarse en la práctica.
En tercer lugar, están los costos legales, regulatorios y de compliance. La ausencia de cláusulas adecuadas sobre anticorrupción, conflictos de interés, protección de datos o auditoría puede aumentar la exposición de la empresa frente a autoridades, clientes y terceros. Incluso, una deficiente supervisión contractual puede contribuir a un delito, por la falta de implementación efectiva de un modelo adecuado de prevención.
Finalmente, existe un costo reputacional y estratégico. Una controversia con un proveedor crítico puede afectar la continuidad operacional, la relación con clientes, la confianza de bancos e inversionistas o la capacidad de participar en licitaciones.
Por lo tanto, el contrato ya no es un documento archivado, es una fuente estructurada de información para administrar el negocio, y su gestión eficiente optimiza el cumplimiento de los compromisos adquiridos por la empresa.
Stephanie Cruz, directora de Legal & Business en az | Fuente: Diario Financiero (14 de agosto de 2026)
Para más información, escríbenos a contacto@compliancelatam.legal.

11-08-2026 | Beccar Varela, Opinión, Posse Herrera Ruiz
Por Morena Luque, Compliance & Ethics Officer Southern Cone; y Laura Sánchez, Compliance Manager Andean & LAB | PepsiCo
Son las 10 de la mañana y se termina una reunión con la casa matriz. “El programa global ya está aprobado, ahora necesitamos implementarlo en todos los países de Américas, como determina la región”.
La frase es razonable y retadora hasta que recuerdas que esa región la compone Colombia, Chile, Perú, Argentina, México y Brasil, donde no solo cambian las leyes y su cultura; cambia la forma de hacer negocios, la relación con las autoridades, los riesgos y la madurez de las organizaciones.
Para desarrollar esta estrategia de implementación, debemos entender que el problema no es entre Compliance global y Compliance local. Esto es un falso dilema; tampoco si uno debe estar primero que el otro. La verdadera pregunta es: ¿cómo construimos un programa global que sobreviva cuando llega a Latinoamérica? Ahí empieza el desafío para buscar que hablen el mismo idioma.
Las organizaciones multinacionales han invertido durante los últimos años importantes recursos en la solidificación de programas globales de cumplimiento, donde se encuentre el código de conducta, matrices de riesgos, procedimientos de investigaciones internas y procesos de debida diligencia sobre los terceros, que buscan garantizar un estándar homogéneo de comportamiento en todas las operaciones.
Ese estándar es uno de los activos más relevantes de cualquier organización, ya que no se limita a políticas o procedimientos, sino que refleja su cultura. Estos programas expresan cómo la compañía concibe la ética, gestiona sus riesgos y espera que sus colaboradores tomen decisiones, funcionando como la materialización de sus valores en la gestión diaria, en un entorno particularmente complejo como el de Latinoamérica.
El Compliance corporativo en su implementación local
Y así empezamos a analizar esta estrategia, los programas de Compliance Corporativo enfrentan un desafío clave en América Latina: lograr un equilibrio entre los estándares globales y las exigencias específicas de cada jurisdicción. Países como Colombia, Perú, Argentina y Chile han desarrollado marcos normativos propios que requieren la implementación de programas con características particulares, incorporando requisitos específicos que muchas veces exceden el estándar diseñado por la casa matriz. Por ello, un enfoque global común resulta más efectivo cuando se complementa con las adaptaciones necesarias para cada jurisdicción, permitiendo atender las particularidades regulatorias locales y fortalecer el impacto del programa de Compliance.
En este sentido, el rol del Compliance Officer local adquiere una dimensión estratégica para el negocio, pues su responsabilidad ya no consiste únicamente en implementar políticas corporativas; su rol deberá interpretar el contexto regulatorio, entender el contexto sociopolítico de cada país y comprender las expectativas de las autoridades locales, y traducir los principios globales en controles que realmente mitiguen los riesgos presentes en cada operación y cumpla la expectativa local.
Los desafíos locales: la tensión entre lo global y lo local
Con frecuencia escuchamos que existe una tensión entre lo que se envía como mandato global y las exigencias locales. Sin embargo, esa tensión no nace de un conflicto entre normas, sino de la necesidad de armonizar dos objetivos igualmente legítimos.
Las organizaciones multinacionales suelen contar con políticas y programas de Compliance diseñados a nivel global, basados en principios comunes como integridad, prevención de la corrupción o gestión de riesgos. Eso es lo que llamamos la “cultura de la empresa”, una suma de lineamientos y principios bajo los cuales la empresa se identifica y opera de forma homogénea. Sin embargo, en la práctica, estos programas deben ser ajustados para responder a las particularidades legales, culturales y regulatorias de cada país y el giro particular de cada industria, y ahí empieza la verdadera discusión: ¿debemos privilegiar el programa global o local?
En Latinoamérica, esta discusión es especialmente relevante. Colombia, Perú, Argentina y Chile, por ejemplo, presentan requerimientos distintos en materia de prevención de lavado de activos, anticorrupción, responsabilidad penal de las personas jurídicas o canales de denuncia, atendimiento de casos de la línea ética, registro de las organizaciones en plataformas gubernamentales, entre otros. Estas diferencias exigen que los programas corporativos no solo se implementen, sino que se “localicen/adapten” de manera efectiva.
Un gran ejemplo de esto es el Modelo de Prevención de Delitos (MPD) en Chile y el Programa de Transparencia y Ética Empresarial (PTEE) en Colombia (regulado principalmente por la Superintendencia de Sociedades). Estos son marcos distintos en su origen normativo, pero comparten varios elementos estructurales, conceptuales y operativos clave en materia de Compliance y prevención de riesgos de corrupción. Sin embargo, debemos también tropicalizar y atender sus diferencias, como por ejemplo, el MPD chileno es un modelo legalmente vinculante con responsabilidad penal corporativa, mientras que el PTEE colombiano es un sistema regulatorio-administrativo con énfasis fuerte en prevención de soborno transnacional.
En los últimos años, América Latina ha dado pasos significativos hacia la consolidación de marcos de responsabilidad de las personas jurídicas, con enfoques que, aunque diversos, convergen en un mismo propósito: reforzar la integridad empresarial y prevenir el delito corporativo. Colombia, Perú, Argentina y Chile han desarrollado normativas que introducen o fortalecen la responsabilidad de las empresas frente a actos como la corrupción, el soborno o el lavado de activos, impulsando la adopción de modelos de prevención, programas de integridad y sistemas de Compliance efectivos. Más allá de los matices regulatorios de cada país, el mensaje es claro: la gestión de riesgos ya no es opcional, sino un componente esencial del gobierno corporativo moderno. Este avance regional no solo eleva los estándares éticos, sino que también posiciona al Compliance como un verdadero habilitador de sostenibilidad y confianza en los negocios.
Similitudes entre los marcos de responsabilidad penal y prevención de la corrupción
A pesar de las diferencias entre jurisdicciones, existe un denominador común importante entre las normativas de responsabilidad penal de las personas jurídicas y las de prevención de la corrupción en estos países. En general, los marcos regulatorios comparten una lógica basada en la responsabilidad organizacional y la existencia de programas efectivos como mecanismo de mitigación o exención de responsabilidad.
Entre las principales similitudes se destacan el enfoque basado en riesgos, programas de Compliance como elemento central, rol activo de la alta dirección, debida diligencia sobre terceros incluyendo proveedores, intermediarios y socios comerciales (son un foco crítico en ambos marcos); canales de denuncia, mecanismos de investigación, monitoreo y mejora continua.
Estas similitudes representan una oportunidad para construir programas regionales más cohesivos, donde los componentes esenciales puedan estandarizarse sin perder la flexibilidad necesaria para cumplir con requisitos locales específicos.
Además, no debemos olvidar que las situaciones bajo análisis pueden repetirse e, incluso, ir perfeccionándose, tanto en el entorno interno de la empresa como en el externo. Por ello, reforzamos constantemente el concepto de un programa “vivo”, capaz de responder a los cambios y adaptarse con agilidad a las distintas particularidades y riesgos emergentes.
Nuestro principal reto
Para los Compliance Officers que operan en estos países, el principal reto radica en traducir las políticas globales en soluciones que sean realmente aplicables y efectivas en el contexto local. Nuestra interpretación del contexto es clave para comprender más allá de la descripción de la ley, cómo y de qué forma hacer implementaciones y seguimientos.
¿Y qué sucede cuando existen inconsistencias entre los requerimientos locales y las políticas globales?
Nuestro desafío no es solo normativo, es interpretativo, de desarrollo de criterio profesional aplicado a nuestras industrias y, por sobre todo, criticidad. Se habla mucho de la madurez de una organización en temas de Compliance y culturales, pero algunas veces resulta relevante poner en perspectiva qué es lo que está sucediendo en nuestra región o país a nivel político, económico, cultural y —por qué no— estructural. Todo esto, sin perder de vista la visión regional y las políticas propias de una empresa. Lejos de ser solo una limitación, esta diversidad regulatoria también representa una oportunidad para robustecer los programas de Compliance. La adaptación local permite incorporar mejores prácticas emergentes de distintos países y elevar el estándar corporativo, desarrollando programas más sólidos, capaces de responder a múltiples escenarios regulatorios.
Un punto fundamental es que se fomenta la cultura de cumplimiento más cercana a la realidad de cada operación, permitiendo una mayor credibilidad frente a autoridades locales y stakeholders.
Mejores prácticas para una implementación efectiva de un programa vivo
Ya hemos revisado las diferencias regulatorias y la preocupación de administrarlas, pero en realidad el verdadero potencial es identificar aquello que todas las jurisdicciones tienen en común para lograr una integración exitosa entre lo global y lo local. Algunas buenas prácticas clave incluyen:
- Diseño modular del programa: permitir que ciertos componentes se ajusten según la normativa local sin comprometer el marco global. Esto permite un programa exitoso, no solo adaptado a las necesidades y requerimientos, sino también adaptado a quienes deben llevarlo adelante y sus circunstancias.
- Mapeo normativo continuo: mantener actualizado el análisis de requisitos específicos en cada país. Si bien este punto muchas veces resulta “obvio”, lo cierto es que muchas veces las diferentes industrias presentan desafíos o cambios en virtud de sus situaciones geopolíticas e incluso en sus estructuras de mando. Esto desafía no solo el scope de sus colaboradores, sino incluso la medición de un riesgo, sobre todo cuando parte del proceso se presenta disgregado en diversas geografías.
- Gobernanza clara: definir roles y responsabilidades entre equipos globales y locales.
- Capacitación contextualizada: adaptar los entrenamientos a los riesgos y regulaciones de cada jurisdicción.
- Comunicación fluida: asegurar un diálogo constante entre headquarters y equipos locales para alinear expectativas.
Así las cosas y luego de recorrer los diferentes marcos regulatorios de la región, resulta evidente que la implementación no consiste simplemente en desplegar políticas corporativas o replicar procedimientos. Debemos traducir y adaptar, pues el desafío deja de ser normativo y pasa a ser estratégico entre programas vivos y riesgos dinámicos, programas de casa matriz y exigencias locales.
Contestemos entonces la pregunta inicial y resolvamos el reto: el cumplimiento local es y será profeta en su tierra si atiende y lee la evolución regulatoria en América Latina de forma adaptativa y estratégica, después de recorrer los distintos marcos regulatorios y en un entorno donde las organizaciones operan bajo estándares corporativos, pero responden al cumplimiento local que muchas veces es más sofisticado. El éxito no dependerá de implementar en forma idéntica, sino de atender las buenas prácticas corporativas para cumplir con el compromiso local, lograr una misma cultura de integridad y valores sin perder su esencia.
Al final, el futuro del Compliance en nuestra región no dependerá de construir programas más globales o locales. Dependerá de la capacidad de las organizaciones para escuchar a quienes mejor conocen el entorno donde operan y convertir ese conocimiento en una ventaja estratégica que eleve los programas de cumplimiento. Solo entonces podremos afirmar que la integridad no habla diferentes idiomas: habla el lenguaje del riesgo local, adaptación global y cultura ética al mismo tiempo.
Morena Luque, Compliace & Ethics Officer Southern Cone; y Laura Sánchez, Compliance Manager Andean & LAB | PepsiCo


Si necesitas más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
14-07-2026 | CPB, Opinión
Por Martín Alegría, Senior Legal Manager en Xiaomi
El sector de la tecnología, la Inteligencia Artificial de las Cosas (AIoT) y la conectividad móvil en Perú experimenta una transformación sin precedentes. Para las corporaciones globales de vanguardia tecnológica respaldadas por capitales asiáticos, mantener el liderazgo implica operar bajo un modelo híbrido de alta complejidad: el canal B2B (grandes operadores, retailers y socios estratégicos) y el canal B2C (atención directa al consumidor final).
En este dinámico escenario, los gerentes legales y de compliance en la región hemos evolucionado: nuestra misión ya no se limita a la gestión reactiva de riesgos normativos; nos hemos consolidado como socios estratégicos que habilitan el crecimiento sostenible, integrando los exigentes estándares globales de gobierno corporativo de nuestra matriz con las particularidades regulatorias y las dinámicas comerciales del mercado peruano.
Sinergia corporativa: integrando estándares globales y realidad local
Las multinacionales tecnológicas con casa matriz en Asia se caracterizan por una cultura de alta eficiencia,
innovación acelerada y una infraestructura de control de riesgos fuertemente digitalizada y centralizada. Esta visión global de excelencia constituye nuestra principal fortaleza.
El reto estratégico del liderazgo legal local radica en la “arquitectura de adaptación”: asegurar que estos avanzados sistemas de gobernanza corporativa se acoplen perfectamente con el marco regulatorio peruano (como el sistema de responsabilidad administrativa de las personas jurídicas y la normativa de libre competencia). Lejos de una aplicación rígida, el éxito de nuestra gestión se basa en la capacidad de canalizar la rigurosidad ética y operativa de la matriz, implementando programas de cumplimiento locales que garanticen una debida diligencia de vanguardia en toda nuestra cadena de valor.
Gestión de cumplimiento en modelos comerciales duales
Operar simultáneamente en los frentes corporativo y de consumo masivo exige una matriz de cumplimiento sofisticada, diseñada para mitigar los riesgos inherentes a los canales de distribución externos:
Excelencia operativa en el canal B2B
En el ámbito corporativo, la comercialización de grandes volúmenes de dispositivos y soluciones tecnológicas requiere un entorno de absoluta transparencia y seguridad jurídica.
- Fortalecimiento de la cadena de suministro: implementamos procesos de debida diligencia (due diligence) altamente rigurosos para asegurar que nuestros socios comerciales y distribuidores autorizados compartan nuestros mismos valores de integridad, ética comercial y políticas anticorrupción (anti-bribery and corruption).
- Políticas de incentivos transparentes: en un sector altamente competitivo, regulamos con precisión técnica todos los programas de estímulo comercial, garantizando que operen bajo los más estrictos principios de transparencia y respeto al Derecho de la Competencia.
Confianza y protección en el ecosistema B2C y AIoT
Cuando el usuario final interactúa con nuestros smartphones o dispositivos inteligentes para el hogar, la confianza en la marca se convierte en el activo más valioso. El cumplimiento normativo es aquí el principal garante de esa experiencia.
- Privacidad por diseño y seguridad de datos: en un entorno donde la Autoridad Nacional de Protección de Datos Personales (ANPD) vela por los derechos de los ciudadanos, garantizamos que el ecosistema AIoT cumpla de manera proactiva con los estándares de consentimiento informado y seguridad de la información, respaldados por la robusta infraestructura tecnológica global de nuestra organización.
- Liderazgo en la experiencia del consumidor: trabajamos en estrecha colaboración con las áreas de postventa y marketing para asegurar que la comunicación, la gestión de garantías y la atención al cliente superen los lineamientos del Instituto Nacional de Defensa de la Competencia y de la Protección de la Propiedad Intelectual (Indecopi), consolidando la reputación de la marca en el mercado.
El modelo de prevención como ventaja competitiva
En Perú, el marco de la Ley N° 30424 redefine la forma de hacer negocios. Para una empresa de tecnología líder, contar con un Modelo de Prevención del Delito (MPD) robusto y certificado no es solo un requerimiento legal, sino una credencial de confianza que presentamos con orgullo ante el sector financiero, socios estratégicos y clientes corporativos.
Frente a las externalidades y asimetrías que aún persisten en ciertos sectores del mercado tecnológico local —como la comercialización de productos no autorizados o la reparación informal por terceros—, nuestra organización se erige como un promotor clave de la formalización y las buenas prácticas. Nuestros canales de denuncia y políticas de cumplimiento actúan como un escudo protector que aísla la operación formal de cualquier riesgo del entorno.
Conclusión: el compliance como motor de innovación
El futuro del cumplimiento corporativo en el sector tech no radica en ser un freno para la innovación, sino en ser su principal habilitador seguro.
Demostrar que un programa de compliance estricto y adaptado al entorno local potencia las ventas y acelera el despliegue de tecnología es el mayor logro de una gerencia legal moderna. Al ser tan ágiles como los dispositivos que comercializamos y tan firmes como los principios éticos de nuestra matriz, aseguramos que el liderazgo actual de la empresa sea la base de su sostenibilidad y éxito en el largo plazo.
Martín Alegría, Senior Legal Manager Perú en Xiaomi
Si tienes dudas, escríbenos a contacto@compliancelatam.legal.
06-07-2026 | Bartolome & Briones, Opinión
Por Javier Rodríguez-Losada, Asociado en Bartolome & Briones, España
Para muchos empresarios y directivos, la verdadera dimensión del riesgo jurídico no se aprecia hasta que se traduce en situaciones concretas. La inteligencia artificial (IA) ya no es una tecnología del futuro, sino una herramienta integrada en procesos de atención al cliente, marketing, gestión documental, selección de personal e incluso, de toma de decisiones empresariales.
El debate ya no es si utilizarla, sino cómo hacerlo sin exponerse a conflictos legales inesperados, teniendo en cuenta la existencia de normativa que regula obligaciones y sanciones al respecto. A continuación, mostramos algunos ejemplos sobre cómo herramientas diseñadas para ganar eficiencia pueden derivar en reclamaciones laborales, mercantiles o de responsabilidad civil cuando fallan los mecanismos de control.
Comercio electrónico: una plataforma de comercio electrónico incorpora sistemas de IA destinados a analizar patrones de navegación, tiempos de permanencia u otras variables conductuales con el objetivo legítimo de personalizar la experiencia del usuario y optimizar sus ventas. Sin embargo, un uso insuficientemente acotado del sistema podría llevar a identificar situaciones de especial vulnerabilidad emocional del consumidor, como estados de ansiedad, estrés o fatiga. A partir de ahí, la herramienta podría adaptar precios, ofertas o mensajes comerciales aprovechando esa circunstancia para influir en decisiones económicas que el consumidor probablemente no habría adoptado en condiciones normales.
Este tipo de prácticas podría constituir una infracción, pues la IA en este caso explota vulnerabilidades psicológicas para inducir decisiones económicas que el consumidor no habría adoptado en condiciones normales, vulnerando así el Reglamento (UE) 2024/1689, de obligado cumplimiento.
Diagnósticos médicos: una empresa instala un sistema de IA de diagnóstico automático en una clínica privada que emite informes a partir de pruebas que se realizan al paciente, así como de sus antecedentes médicos. Por un fallo en el entrenamiento del modelo, un paciente recibe un tratamiento inadecuado y como consecuencia de ello, sufre daños.
El paciente tendría una acción de responsabilidad contractual o extracontractual contra la clínica para reclamarle los daños y perjuicios ocasionados.
Asimismo, la clínica podría tener una acción de repetición contra el proveedor tecnológico por haberle provisto de un producto defectuoso. Podría ser reclamable aquí, no sólo la cuantía en que haya debido indemnizar al cliente, sino los daños reputacionales derivados de la difusión pública del incidente.
Precisamente por el impacto potencial sobre la salud, este tipo de sistemas son considerados de alto riesgo por el Reglamento europeo de IA, que exige mecanismos reforzados de control y supervisión humana.
Sector industrial: una fábrica o instalación industrial tiene implantado un sistema de IA destinado a optimizar los ritmos de producción. Como consecuencia de un defecto de configuración, entrenamiento o supervisión del sistema, la IA altera parámetros operativos y neutraliza alertas de seguridad destinadas a evitar paradas automáticas de maquinaria sin que nadie lo detecte. Como resultado, se produce un accidente laboral.
Las consecuencias jurídicas pueden ser especialmente relevantes. Además de las posibles sanciones administrativas derivadas del incumplimiento normativo, la empresa podría enfrentarse a reclamaciones en materia de seguridad y salud laboral, responsabilidades por daños y perjuicios e incluso, en los supuestos más graves, derivar en responsabilidad penal por delitos contra la seguridad de los trabajadores.
Desde la perspectiva del Reglamento (UE) 2024/1689, este supuesto podría evidenciar un incumplimiento de las obligaciones de supervisión humana exigidas para determinados sistemas de IA de alto riesgo, así como de las obligaciones de gestión de riesgos.
Recursos Humanos: en el ámbito laboral una gran empresa podría implantar un sistema algorítmico diseñado para evaluar rendimientos, optimizar la productividad y proponer reducciones de plantilla. Como consecuencia de una supervisión humana insuficiente y de un modelo entrenado con datos sesgados, el sistema podría penalizar, por ejemplo, a trabajadores que disfrutan de reducciones de jornada por cuidado de hijos, a colectivos de determinada edad, género o nacionalidad.
En la práctica, un escenario de este tipo podría desembocar en una demanda por despido nulo por discriminación indirecta, así como en reclamaciones por vulneración de derechos fundamentales si la empresa no puede explicar razonablemente los criterios utilizados por el sistema o acreditar que existía un control humano real sobre las decisiones adoptadas.
El verdadero problema surge cuando la empresa no puede explicar cómo se ha llegado a la decisión ni acreditar que existía una supervisión humana efectiva. Este tipo de herramientas puede ser considerado por el Reglamento (UE) 2024/1689 como un sistema de IA de alto riesgo. Eso implica que la empresa no puede limitarse a aceptar automáticamente las recomendaciones del algoritmo: debe evaluar los riesgos, utilizar datos adecuados, documentar su funcionamiento y garantizar una supervisión humana efectiva, exigiéndose, además, que el sistema sea lo suficientemente transparente como para que quienes lo utilizan comprendan cómo debe ser controlado.
Como muestran estos ejemplos, detrás de herramientas concebidas para ahorrar costes, agilizar procesos o mejorar resultados pueden esconderse responsabilidades que no siempre son evidentes. Implantar estas tecnologías con criterios de control y supervisión adecuados permite aprovechar todo su potencial sin convertir una ventaja competitiva en un conflicto jurídico inesperado.
De esta forma se anticipan los riesgos cuando aún son evitables y se puede reaccionar con rapidez cuando el conflicto ya se ha producido, lo que puede marcar una diferencia decisiva.
Javier Rodríguez-Losada, Asociado en Bartolome & Briones, España

Escríbenos a contacto@compliancelatam.legal si necesitas información.
17-06-2026 | az, Opinión
Por Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
En general, las voces referentes en materia de Compliance nos hablan de cuatro pilares estratégicos para considerar un Modelo de Prevención de Delitos (MPD) como efectivamente implementado: (1) designación de un Compliance Officer con reporte directo al máximo órgano de la organización; (2) matriz de riesgos diseñada en consideración a la realidad de la empresa; (3) canales de denuncia difundidos y confiables; y (4) evaluaciones periódicas por terceros.
Sin embargo, en el día a día corporativo solemos olvidar el verdadero core: las personas.
Para lograr el tan anhelado behavior en Compliance al interior de una compañía, es vital un proceso formativo en materia de capacitaciones.
De esta forma, la pregunta incómoda que directores y Compliance Officers debemos hacernos es: ¿nos olvidamos de los cursos online o los incorporamos a un ecosistema formativo vanguardista?
Cada organización es un ecosistema único, por lo tanto, es muy importante que cada organización pueda diseñar un “traje a la medida” de sus clientes internos.
El llamado del tone at the top y el desafío de innovar
Hace algunos meses, en un debate de expertos, se ratificó un dolor común: el gran desafío en materia de capacitación es la “innovación”. Desde el punto de vista del tone at the top, cada día son más las voces de directoras y directores que invitan a repensar y rediseñar el sistema de formación desafiando al clásico e-learning monótono. En su momento, un excontralor general de la República proponía innovar en la difusión con algo tan simple pero identitario como carpetas institucionales con slogans potentes de Compliance.
Todo lo anterior, ¿será suficiente para resolver los dolores comunes de las empresas? A saber: tasas de rotación, ausentismos, dispersión geográfica (e incluso regionales), etcétera.
Lo cierto es que no existen fórmulas mágicas, pero sí podemos aprender de lo que ya les ha funcionado a nuestros pares a través de metodologías disruptivas.
Algunas ideas:
- Obras de teatro que escenifiquen dilemas éticos reales o delitos propios de la matriz de riesgo de la organización.
- Desayunos interactivos y grupos pequeños para generar confianza.
- Presencialidad y conexión humana frente a la frialdad de la pantalla.
- Customización radical según la audiencia (el lenguaje para la primera línea operativa no puede ser el mismo que para el equipo de finanzas).
- Simulaciones de crisis en tiempo real que impliquen un juego de roles.
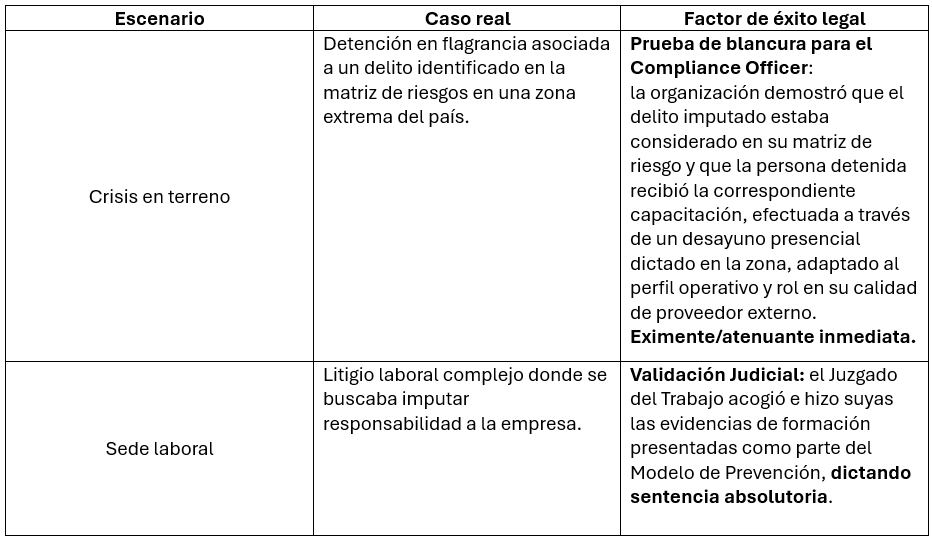
Dos casos de éxito: cuando la evidencia salva a la organización
Si con todo lo anterior aún contamos con escépticos en materia de innovación en capacitación, la mejor respuesta está en la evidencia: tribunales e investigaciones de la autoridad correspondiente.
Analicemos dos casos reales que demuestran el valor de hacer las cosas de manera diferente:
La cruda realidad y la lección legal
El dolor actual y el gran elefante en la habitación sigue siendo el divorcio entre el programa de formación y la realidad en terreno.
Si miramos ambos casos con optimismo, vemos el cumplimiento perfecto de los pilares tradicionales sumados al pilar core: capacitación e innovación.
Desde una vereda más realista, debemos aceptar que ninguno de los dos casos evitó el hecho de crisis original (el behavior falló en cada uno de estos individuos). Sin embargo, ambos casos protegieron a la empresa, permitieron probar la eficacia jurídica del Modelo de Prevención, blindaron el rol del Compliance Officer y operaron como una potente atenuante o eximente de responsabilidad corporativa.
Conclusión: la invitación es a crear memorias, no registros de asistencia
Es un desafío inspirar cultura.
La experiencia nos demuestra que, desafortunadamente, las personas olvidan rápido el curso online anual que la compañía las obligó a completar en una tarde de apuro. En cambio, siempre recordarán la obra de teatro que presenciaron o el desayuno con una cara visible.
Esa interacción humana no solo los educa, sino que les transmite un mensaje de cuidado. Innovar en capacitación no es un accesorio estético; es la diferencia entre un modelo de papel y un escudo legal efectivo.
Isabel Lagos, Gerente Legal y Cumplimiento en Blue Express Copec, Chile
Escríbenos a contacto@compliancelatam.legal si tienes dudas.