03-11-2026 | Beccar Varela, Noticias
Argentina combina una intensa dinámica económica con un marco regulatorio en permanente transformación. Para las empresas, diseñar programas de compliance en este contexto exige ir más allá del cumplimiento formal: implica construir estructuras flexibles, anticipar cambios normativos e integrar la gestión de riesgos en las decisiones estratégicas del negocio. En un mercado donde coexisten regulaciones nacionales y provinciales, además de estándares internacionales con efectos extraterritoriales, la capacidad de adaptarse sin perder rigor se ha vuelto una condición esencial para operar de manera sostenible.
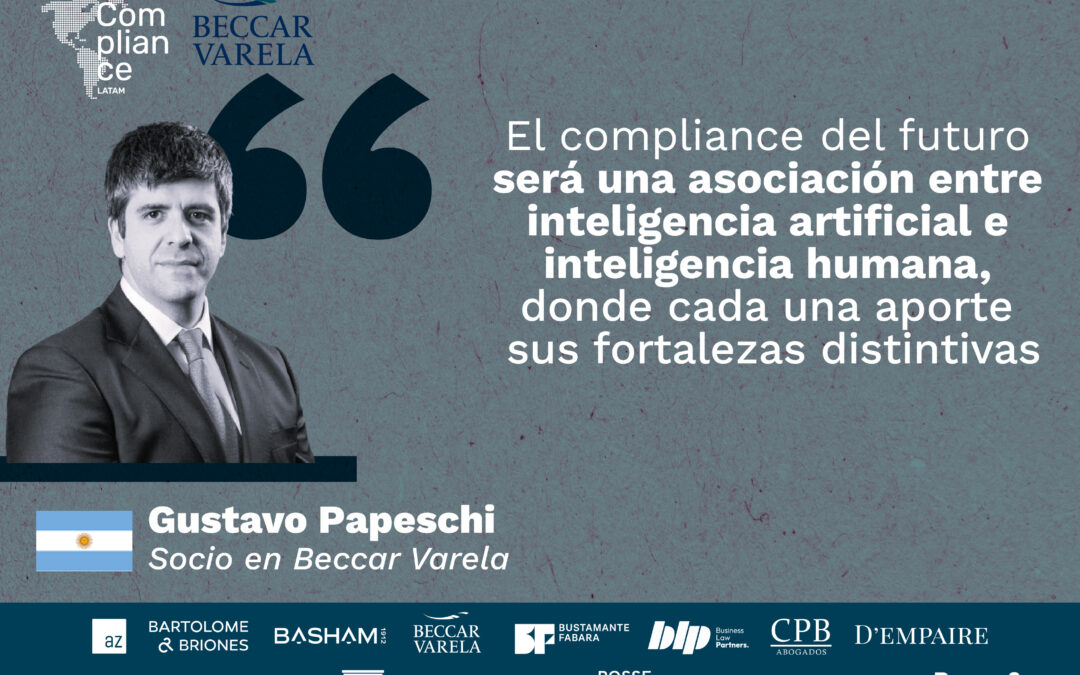
Gustavo Papeschi es socio de Beccar Varela, firma que representa a Argentina en ComplianceLatam. Su práctica se concentra en asesoramiento corporativo, bancos e instituciones financieras, compliance, regulación financiera, operaciones internacionales y estructuración de inversiones. A lo largo de su trayectoria ha acompañado a compañías, entidades financieras e inversionistas en decisiones complejas, incluyendo fusiones y adquisiciones, joint ventures, financiamientos, operaciones de mercado de capitales y proyectos con proyección internacional.
En esta conversación, Papeschi analiza cómo ha evolucionado la relación entre las empresas y sus asesores legales, el impacto de las normas internacionales sobre las compañías argentinas y los desafíos que plantea un entorno regulatorio cambiante. También aborda el rol de los directorios en la promoción de la integridad, las señales que revelan problemas culturales, el equilibrio entre control de riesgos y agilidad empresarial, el uso de la inteligencia artificial y la importancia de la colaboración regional para elevar los estándares de compliance en América Latina.
Llevas varios años acompañando a empresas, bancos e instituciones financieras en decisiones estratégicas. ¿Cómo ha cambiado el tipo de asesoramiento que esperan hoy los clientes de sus abogados?
Hoy, el abogado debe actuar con la diligencia de un buen hombre de negocios —como exige el artículo 59 de la Ley General de Sociedades 19.550—, entendiendo que su función excede la mera redacción de contratos o la defensa en litigios. Los directorios esperan que identifiquemos riesgos emergentes antes de que se materialicen, que acompañemos en la toma de decisiones con criterio preventivo y que seamos capaces de traducir complejidades regulatorias en recomendaciones accionables para la alta dirección.
El asesoramiento jurídico empresarial ha experimentado una transformación sustancial. Los clientes ya no buscan únicamente respuestas técnico-legales a problemas puntuales, sino socios estratégicos capaces de anticipar riesgos, comprender la dinámica del negocio y ofrecer soluciones integrales que contemplen tanto la dimensión legal como la comercial, reputacional y regulatoria. Este cambio responde a un entorno de mayor complejidad normativa —reflejado, por ejemplo, en la Ley 27.401 de Responsabilidad Penal de las Personas Jurídicas—, donde las decisiones corporativas requieren una visión transversal que integre compliance, gobierno corporativo, ciberseguridad y sostenibilidad.
Argentina es un mercado con una enorme dinámica regulatoria y económica. ¿Qué implica para las empresas diseñar una estrategia de compliance en un entorno donde las reglas pueden cambiar rápidamente?
La clave está en construir una cultura de cumplimiento genuina que trascienda la mera formalidad documental. Las empresas que logran este equilibrio convierten al compliance en un diferenciador competitivo, especialmente relevante para acceder a financiamiento internacional o participar en regímenes como el RIGI.
Argentina presenta un escenario regulatorio particularmente desafiante. La coexistencia de normativas nacionales —como las resoluciones del BCRA, la CNV y la UIF— con regímenes provinciales que pueden variar sustancialmente, exige a las empresas diseñar programas de compliance flexibles pero robustos. La Ley 27.401 establece los elementos mínimos de un programa de integridad efectivo: códigos de ética, canales de denuncia, evaluaciones de riesgo, debida diligencia de terceros y capacitaciones periódicas, entre otras cosas.
La corrupción y los riesgos de integridad ya no pueden analizarse únicamente desde la perspectiva de la legislación local. ¿Cómo ha cambiado el impacto de las normas y estándares internacionales sobre las compañías argentinas?
Esta convergencia regulatoria internacional implica que una conducta indebida en Argentina puede generar consecuencias en múltiples jurisdicciones simultáneamente. Por ello, las empresas argentinas —particularmente aquellas en sectores extractivos, infraestructura, farmacéutico o que interactúan frecuentemente con el sector público— deben implementar programas de integridad que cumplan estándares globales.
Las normas internacionales anticorrupción —especialmente la Foreign Corrupt Practices Act (FCPA) estadounidense y la UK Bribery Act británica— han redefinido las obligaciones de las empresas argentinas con proyección internacional. A mero título de ejemplo, la FCPA prohíbe pagos a funcionarios públicos extranjeros para obtener o retener negocios, mientras que la UK Bribery Act va más allá al penalizar también el soborno comercial entre particulares y tiene un alcance jurisdiccional extraordinariamente amplio. Ambas leyes pueden aplicarse a compañías argentinas que tengan operaciones, cotización, transacciones en dólares o vínculos comerciales con Estados Unidos o el Reino Unido. La Convención de la OCDE contra el Soborno, de la cual Argentina es parte, refuerza este marco exigiendo a los Estados miembro cooperar en investigaciones transfronterizas.
Has trabajado en estructuras y operaciones con una fuerte dimensión internacional. ¿Qué tan importante es para una empresa argentina comprender que una decisión tomada localmente puede generar consecuencias regulatorias en otras jurisdicciones?
Para mitigar estos riesgos, las empresas argentinas con exposición internacional deben incorporar el análisis multijurisdiccional desde la etapa de planeamiento de cualquier operación relevante: M&A, joint ventures, contratos con el sector público, estructuras de financiamiento y operaciones de comercio exterior. El asesor legal debe mapear todos los puntos de conexión jurisdiccional y diseñar la operación considerando el marco regulatorio más exigente aplicable, no solo el local.
Esto es absolutamente crítico. En operaciones con dimensión internacional, una decisión adoptada en Buenos Aires puede activar obligaciones de reporte o incluso exposición penal en Nueva York, Londres o Bruselas. La arquitectura regulatoria global ha evolucionado hacia la cooperación entre autoridades: la SEC y el DOJ estadounidenses, la Serious Fraud Office británica, y los reguladores europeos intercambian información y coordinan investigaciones. Esto significa que una transacción estructurada localmente sin considerar sus implicancias extraterritoriales puede transformarse en un problema de proporciones significativas.
En tu experiencia asesorando a bancos e instituciones financieras, ¿cuáles son los riesgos de compliance que más han evolucionado en los últimos años y cómo se están preparando las organizaciones para enfrentarlos?
Las instituciones financieras están respondiendo con inversiones significativas en tecnología de monitoreo transaccional, sistemas de alerta temprana basados en inteligencia artificial, y equipos especializados en compliance regulatorio. Sin embargo, el desafío principal persiste: mantener controles efectivos sin generar fricciones excesivas en la experiencia del cliente ni ralentizar operaciones legítimas.
El sector financiero argentino ha experimentado una evolución notable en sus riesgos de compliance. Tradicionalmente centrados en prevención de lavado de activos (PLA) —regulada por la Ley 25.246 y las resoluciones de la UIF—, hoy los programas deben abordar amenazas más sofisticadas: el financiamiento del terrorismo (FT), el financiamiento de la proliferación de armas de destrucción masiva (según la reforma introducida por la Ley 27.739), los riesgos asociados a activos virtuales y proveedores de servicios de criptoactivos (PSAV) y los ciberataques con componente de fraude financiero.
Directorios, cultura e integridad
¿Qué señales deberían alertar a un directorio de que una organización está enfrentando un problema de cultura y no simplemente un problema puntual de cumplimiento?
Un problema de cultura requiere intervenciones estructurales: revisión del sistema de incentivos, fortalecimiento de los mecanismos de supervisión del directorio, cambios en posiciones de liderazgo si fuera necesario, y un proceso genuino de redefinición de valores organizacionales. No alcanza con actualizar políticas o reforzar capacitaciones si la raíz del problema está en cómo se toman decisiones, cómo se promueve a las personas y qué conductas se premian o toleran informalmente.
Existen señales de alerta inequívocas. Cuando los incumplimientos se repiten en distintas áreas o unidades de negocio; cuando los canales de denuncia permanecen inactivos o las denuncias son sistemáticamente desestimadas; cuando existe una desconexión evidente entre los valores declarados en el código de ética y las conductas toleradas en la práctica; cuando el tone from the top transmite mensajes ambiguos priorizando resultados sobre integridad; o cuando se detectan patrones de “mirar hacia otro lado” ante irregularidades menores.
El rol del directorio frente al compliance ha adquirido cada vez mayor relevancia. ¿Qué se espera hoy de un directorio realmente comprometido con la integridad?
Un directorio comprometido genuinamente con la integridad no se limita a aprobar políticas: cuestiona, indaga, exige información suficiente para tomar decisiones informadas y establece consecuencias reales ante incumplimientos.
El directorio ha pasado de ser un órgano de supervisión formal a convertirse en el garante último de la cultura de integridad. La Ley 27.401 es clara: para que un programa de integridad sea considerado efectivo a efectos de atenuar o eximir la responsabilidad penal de la persona jurídica, debe contar con el apoyo inequívoco de la alta dirección. Esto implica que el directorio debe aprobar las políticas de compliance, supervisar su implementación efectiva, asignar recursos adecuados al área y recibir reportes periódicos sobre el estado del programa y los riesgos identificados.
¿Cómo debería equilibrarse la exigencia de controlar riesgos con la necesidad de que las empresas sigan siendo ágiles en los negocios?
La tecnología es aliada fundamental en este equilibrio: automatizar controles rutinarios libera tiempo para análisis de mayor valor agregado, mientras que los sistemas de monitoreo continuo pueden identificar anomalías en tiempo real sin frenar operaciones legítimas. El objetivo no es eliminar riesgos —lo cual paralizaría cualquier negocio— sino gestionarlos de manera inteligente, tomando decisiones informadas sobre qué riesgos asumir, mitigar o transferir, siempre dentro de los límites del apetito de riesgo definido por el directorio.
Este equilibrio es uno de los mayores desafíos del compliance moderno. La respuesta está en adoptar un enfoque basado en riesgos —expresamente incorporado en la normativa argentina— que permita calibrar la intensidad de los controles según la criticidad de cada proceso o transacción. No todas las operaciones requieren el mismo nivel de escrutinio: la debida diligencia reforzada debe reservarse para situaciones de mayor riesgo (clientes políticamente expuestos, operaciones inusuales, jurisdicciones de alto riesgo), mientras que los procesos de bajo riesgo pueden gestionarse con controles simplificados.
¿Cómo crees que la tecnología y la inteligencia artificial van a modificar la manera en que las empresas gestionan riesgos, toman decisiones y supervisan sus programas de compliance?
El desafío inmediato es desarrollar marcos de gobernanza de IA antes de que la regulación alcance plena vigencia. Las empresas deben documentar evaluaciones de riesgo para sus sistemas de IA, establecer mecanismos de supervisión humana y garantizar que los algoritmos no perpetúen sesgos discriminatorios. El gobierno de la IA se ha convertido en uno de los pilares del compliance en 2026.
La inteligencia artificial está transformando radicalmente la gestión de riesgos y compliance. La IA permite analizar volúmenes masivos de datos para detectar patrones de fraude, automatizar la debida diligencia de terceros, monitorear transacciones en tiempo real y predecir riesgos emergentes con mayor precisión que los métodos tradicionales. Sin embargo, la IA representa un “arma de doble filo”: mientras las organizaciones la adoptan para fortalecer sus controles, los actores maliciosos la utilizan para ejecutar fraudes más sofisticados y a mayor escala.
Más allá de las herramientas tecnológicas, ¿qué capacidades humanas o competencias consideras que los equipos de compliance no deberían perder ni delegar completamente en la tecnología?
También son críticas las habilidades de investigación —saber formular las preguntas correctas, evaluar credibilidad de testimonios, preservar evidencia—, la capacidad de gestionar crisis con serenidad bajo presión y el liderazgo para impulsar cambios culturales. La validación humana sigue siendo esencial: ningún algoritmo debería tomar decisiones consecuenciales —sobre empleo, crédito, contratos— sin revisión humana. El compliance del futuro será una asociación entre inteligencia artificial e inteligencia humana, donde cada una aporte sus fortalezas distintivas.
El juicio ético y el criterio profesional son irreemplazables. La IA puede procesar información y detectar anomalías, pero carece de la capacidad de contextualizar, ponderar valores en conflicto y tomar decisiones que requieren sensibilidad humana. El compliance officer debe mantener la habilidad de interpretar la “zona gris” donde las normas no ofrecen respuestas claras, de comunicar riesgos de manera que movilicen a la organización y de construir relaciones de confianza que permitan que las personas se acerquen a reportar problemas. La tecnología presenta oportunidades tremendas para mejorar eficiencia y reducir costos, pero su adopción debe ser reflexiva y responsable, siempre con supervisión humana experta.
Argentina en el debate regional
Beccar Varela representa a ComplianceLatam en Argentina. ¿Cuál crees que es la importancia de formar parte de una plataforma que busca conectar a los principales actores legales y de compliance de la región? ¿Qué crees que puede aportar Argentina al debate en Latinoamérica?
Argentina puede aportar significativamente al debate latinoamericano. Contamos con una Ley de Responsabilidad Penal de Personas Jurídicas (27.401) que establece estándares claros para programas de integridad; un régimen de prevención de lavado de activos recientemente modernizado con la Ley 27.739; jurisprudencia relevante sobre responsabilidad de directores; y profesionales de compliance con experiencia en gestionar entornos de alta complejidad regulatoria y volatilidad económica. Esta experiencia en navegar la incertidumbre es particularmente valiosa para toda la región.
La participación en redes regionales como ComplianceLatam es estratégica por varias razones. Primero, porque la convergencia regulatoria internacional hace que los estándares de compliance tiendan a homogeneizarse: lo que hoy es mejor práctica en Brasil o México, mañana puede ser requisito legal en Argentina. Segundo, porque las empresas multinacionales que operan en la región demandan consistencia en los programas de integridad de sus contrapartes locales. Tercero, porque el intercambio de experiencias permite aprender de crisis ajenas y anticipar tendencias regulatorias.
¿Cuál crees que será la gran conversación que los líderes legales de Latinoamérica tendrán que enfrentar durante los próximos años en materia de cumplimiento?
La gran conversación será sobre cómo gestionar la “brecha de gobernanza de IA” antes de que genere una crisis comparable a las primeras décadas de enforcement del FCPA. Las organizaciones están adoptando masivamente herramientas de inteligencia artificial sin los marcos de control adecuados —muchas empresas carecen de cualquier política sobre uso de IA—, y la regulación avanza rápidamente con sanciones severas. Paralelamente, deberemos abordar la fragmentación regulatoria creciente: requisitos divergentes entre jurisdicciones que complican la operación de empresas con presencia multinacional, especialmente en materia de ESG, datos personales, sanciones económicas y reporte de sostenibilidad.
También será central el debate sobre cómo demostrar la efectividad real de los programas de compliance —más allá de la existencia formal de políticas— y cómo construir métricas que permitan comparar madurez entre organizaciones. Los reguladores y tribunales serán cada vez más exigentes en evaluar si los programas de integridad son genuinos o meramente cosméticos. En Latinoamérica, además, persistirá el desafío de mantener culturas éticas sólidas en contextos de inestabilidad institucional, presión económica y cambios políticos frecuentes. Quienes logren construir programas resilientes ante estas variables tendrán una ventaja competitiva significativa.
Para más información sobre la plataforma, escríbenos a contacto@compliancelatam.legal.
30-10-2026 | CPB, Noticias
La formación debe vincularse con los riesgos del negocio y las funciones de cada colaborador, mientras que las organizaciones deben conservar constancias y documentación de respaldo disponibles para la UIF-Perú como evidencia de cumplimiento.
Capacitación anual obligatoria
Los trabajadores y directores deben recibir, dentro de cada año calendario, al menos una capacitación en materia de prevención y detección del LA/FT.
¿Quiénes deben capacitarse?
- Trabajadores
- Directores, cuando corresponda
- El sujeto obligado, cuando sea persona natural
¿Cómo puede realizarse?
La capacitación puede desarrollarse bajo cualquier modalidad: presencial, virtual o mediante terceros especializados.
¿Qué debe conservarse?
Debe contarse con la constancia correspondiente, la cual debe mantenerse junto con la información de cada trabajador o director y encontrarse disponible para la UIF-Perú.
La prevención comienza con las personas: las empresas deben capacitar a sus equipos, lo que permitirá transformar el cumplimiento en una ventaja.
¿Qué deben conocer las organizaciones?
Una capacitación efectiva debe estar conectada con los riesgos y funciones de las organizaciones.
Durante la capacitación se debe abordar:
- LA/FT Y FP: conceptos, delitos y principales riesgos.
- Riesgos del negocio: identificación de los riesgos a los que se encuentra expuesto el Sujeto Obligado.
- Señales de alerta: ¿cómo identificar operaciones inusuales o sospechosas?
- Políticas y procedimientos: conocimiento y aplicación de las normas internas del SPLAFT.
- Listas y congelamiento de fondos: aspectos relevantes para la prevención.
- Responsabilidades: ¿qué corresponde hacer a cada trabajador según sus funciones?
Conocer el riesgo permite actuar a tiempo: capacitación + conocimiento + evidencia = un SPLAFT fortalecido
Cerrar el año con todo en orden
El cumplimiento también se demuestra con evidencia. Antes de cerrar 2026, las empresas deben asegurarse de contar con:
- Capacitación anual realizada
- Constancias correctamente emitidas
- Registro de participantes
- Temario y documentación de respaldo
- Inducciones de nuevos trabajadores
- Evidencia organizada y disponible
El momento para prepararse es ahora
Las empresas deben aprovechar el cierre de año para completar y ordenar su evidencia de cumplimiento, y empezar 2027 con el SPLAFT preparado para lo que viene.
Para más información, escríbenos a contacto@compliancelatam.legal.
28-10-2026 | BLP, Noticias
La normativa también introduce cambios en la gestión societaria, lo que requiere revisar la documentación corporativa y coordinar su actualización.
¿Qué cambia con la nueva ley?
- Unifica en una sola ley la prevención y represión de LD/FT e incorpora el riesgo de FPADM.
- Amplía y precisa las actividades que califican como Personas Obligadas.
- Adopta un enfoque basado en riesgo y exige demostrar la efectividad de los controles.
- Refuerza la debida diligencia, la identificación del beneficiario final y el monitoreo continuo.
- Introduce nuevas obligaciones registrales y fortalece la supervisión de la IVE.
Nuevas personas obligadas
- Entidades supervisadas por la SIB y personas que realizan actividades financieras reguladas, aunque no estén sujetas a supervisión sectorial.
- Sectores comerciales y de servicios: actividades inmobiliarias, vehículos, bienes de alto valor, servicios societarios y activos virtuales, entre otros.
- Profesionales jurídicos, económicos, contables y de auditoría independientes, así como notarios, únicamente en las actividades previstas por la Ley.
- La calificación depende de la actividad efectivamente realizada, no solo del objeto social.
Obligaciones ante la IVE/SIB
- Inscripción y actualización de información ante la SIB, por medio de la IVE.
- Identificación y verificación del cliente, del representante y del beneficiario final.
- Monitoreo de transacciones y reporte confidencial de transacciones sospechosas.
- Atención de requerimientos y adopción de medidas correctivas.
- Conservación, integridad y disponibilidad de expedientes y registros.
- El reglamento y las disposiciones de la IVE definirán requisitos operativos adicionales.
Principales implicaciones
Manual y gestión de riesgos
Manual de políticas y procedimientos; funciones y responsabilidades; debida diligencia y monitoreo; reportes y escalamiento; capacitación y conservación.
- Gestión de riesgos;
- identificación de riesgos;
- evaluación por clientes, productos, canales y geografía;
- controles y riesgo residual;
- monitoreo y actualización;
- aprobación del órgano de dirección.
Implicaciones corporativas
Registro de accionistas
Las sociedades accionadas constituidas antes de la vigencia disponen de un año para proporcionar, de forma certificada y confidencial, la información de su registro de acciones.
Órgano de administración
Las sociedades existentes deben inscribir a todos los integrantes de su órgano de administración dentro de los seis meses siguientes a la vigencia de la Ley.
Requisitos previos
Libro autorizado, avisos de emisión de acciones registrados, información accionaria conciliada y firma electrónica avanzada del Administrador Único o Secretario del Consejo.
Avisos posteriores
La primera inscripción y cada transmisión de acciones deberán informarse al Registro Mercantil dentro de los diez días hábiles siguientes al evento.
Fechas clave y preparación
- 16 de septiembre de 2026: entrada en vigor
- 6 meses: inscripción de administradores
- 1 año: actualización del registro de acciones
Preparación inmediata
- Confirmar la aplicabilidad por sociedad y por actividad real.
- Realizar un diagnóstico de brechas en gobierno, riesgos, KYC, datos y controles.
- Regularizar libros, títulos, transferencias y nombramientos antes de presentar información.
- Definir responsables y un plan de implementación sujeto al reglamento y disposiciones de la IVE.
Responsabilidades y sanciones
- Comparación con leyes anteriores.
- Cambios, continuidades y remisión a reglamentos.
- Reglas penales en cada caso particular.
Si necesitas más información, escríbenos a contacto@compliancelatam.legal.
16-10-2026 | az, Noticias
La iniciativa modifica la Ley N°20.009 y propone nuevos estándares de diligencia para usuarios y cambios al régimen de restitución de fondos fraudulentos.
El pasado 9 de septiembre, el Ejecutivo ingresó al Congreso el proyecto de Ley de Reforma al Mercado de Capitales y Financiamiento de la Casa Propia (Boletín N° 18.643-05), que modifica, entre otros cuerpos legales, la Ley N°20.009, conocida como Ley de Fraudes, que regula el régimen de responsabilidad aplicable al uso de medios de pago y transacciones electrónicas en casos de extravío, hurto, robo o fraude.
A poco más de dos años de la última reforma a esta ley, la propuesta busca volver a modificar el estándar de cuidado exigible a los usuarios, la restitución de fondos y la distribución de responsabilidad entre quienes intervienen en la cadena de pagos.
Estos cambios se fundamentan en el aumento de los fraudes y en las dificultades que, a su juicio, presenta la regulación vigente tanto para acreditar el dolo o culpa grave del usuario como para ejercer el derecho a restitución, entre ellas la falta de un formato único para la declaración jurada.
La propuesta ya ha generado las primeras reacciones de diferentes actores relevantes. Mientras la Comisión para el Mercado Financiero (CMF) y BancoEstado han respaldado los cambios al régimen de fraudes, algunos parlamentarios han planteado reparos, particularmente frente a la rebaja del estándar de culpa grave a culpa leve y sus eventuales efectos sobre la protección de los usuarios.
Las modificaciones
Nuevo estándar de diligencia: de culpa grave a culpa leve
Actualmente, la Ley N° 20.009 impone a los usuarios el deber de informarse y adoptar las medidas necesarias para prevenir el uso indebido, el fraude u otros riesgos asociados a los medios de pago y sus mecanismos de autenticación. Sin embargo, para que el incumplimiento de estos deberes permita atribuir responsabilidad al usuario, la regulación vigente exige acreditar dolo o culpa grave.
El proyecto reduce ese umbral. El usuario pasaría a responder hasta de culpa leve por el incumplimiento de sus deberes de cuidado y, en concordancia con ello, se elimina la referencia a la culpa grave en las disposiciones que regulan la oposición del emisor a la restitución.
En la práctica, el emisor ya no tendría que acreditar dolo o culpa grave del usuario para oponerse a la restitución, sino el incumplimiento del estándar de diligencia ordinaria propio de la culpa leve. El cambio amplía, por tanto, los supuestos en que la conducta del usuario puede incidir en la decisión sobre quién debe soportar el costo de una operación fraudulenta.
Autenticación reforzada: se amplían los casos en que se presume culpa leve del usuario
El proyecto establece que se presumirá la culpa leve del usuario cuando la operación desconocida haya sido realizada mediante autenticación reforzada, cualquiera sea el tipo de factores utilizados. La presunción operará para efectos de los procedimientos ante el juez de policía local.
Bajo la regulación vigente, no toda autenticación reforzada genera automáticamente una presunción. Depende de qué factores se usaron:
- Si hubo autenticación reforzada con biometría —huella, rostro, entre otros—, la ley presume dolo o culpa grave; y
- Si hubo autenticación reforzada sin biometría —por ejemplo, contraseña + código enviado al celular—, no existe esa presunción automática; solo puede servir al juez como antecedente para construir una presunción.
El proyecto elimina esa diferencia. Si la operación se hizo con cualquier autenticación reforzada, se presumiría culpa leve, haya o no biometría.
Esto no significa que el emisor pueda rechazar automáticamente el reclamo por el solo hecho de existir autenticación reforzada. La presunción opera ante el juez de policía local y, por tanto, el emisor deberá seguir recurriendo a esa sede para mantener la suspensión de la cancelación de cargos o restitución de fondos.
Nuevas reglas para distribuir la responsabilidad en la cadena de pagos
El proyecto introduce, además, cambios relevantes respecto de la distribución de responsabilidad entre las distintas entidades que intervienen en la cadena de pagos.
Actualmente, la responsabilidad frente al usuario recae en el emisor. El proyecto mantiene esa regla, pero reconoce expresamente al emisor que haya cancelado cargos, restituido fondos o indemnizado perjuicios el derecho a repetir contra las demás entidades que hayan contribuido, por acción u omisión, a la ocurrencia del fraude o a la imposibilidad de prevenirlo.
A su vez, el proyecto amplía las entidades sujetas a los deberes de seguridad establecidos en la Ley N°20.009, incorporando expresamente a operadores subadquirentes, proveedores de servicios de procesamiento de pagos, determinadas sociedades de apoyo al giro, titulares de marcas de tarjetas de pago, entidades que administren u operen sistemas de pago o compensación y participantes del Sistema de Finanzas Abiertas.
Este derecho de repetición agrega una dimensión contractual al régimen de fraudes: la asignación de obligaciones y responsabilidades entre emisores y los demás participantes de la cadena de pagos puede pasar a ser determinante para establecer quién soportará finalmente el costo del fraude. El propio proyecto deja a salvo las acciones que correspondan conforme a los términos y condiciones contractuales que vinculen a estas entidades.
Otros ajustes al procedimiento de restitución
El proyecto contempla además una serie de modificaciones al procedimiento aplicable frente a operaciones desconocidas:
- Amplía de 10 a 15 días hábiles el plazo general para cancelar cargos o restituir fondos y, tratándose de giros en avances en efectivo o cajeros automáticos, de 15 a 20 días hábiles.
- Establece un formato único para la declaración jurada, que será fijado por el Ministerio de Hacienda, y prohíbe al emisor exigir antecedentes adicionales al momento de su suscripción.
- Permite efectuar electrónicamente la denuncia exigida por la ley, reconociendo el respectivo comprobante electrónico como respaldo suficiente.
- Elimina la prohibición que actualmente impide a los emisores ofrecer seguros que cubran riesgos o siniestros que deban asumir conforme a la Ley N°20.009. La modificación reabre así la posibilidad de ofrecer coberturas para este tipo de operaciones, sin alterar las responsabilidades que la ley mantenga a cargo del emisor.
¿Cuándo entrarían en vigencia estas modificaciones?
De aprobarse el proyecto en los términos actualmente propuestos, las modificaciones a la Ley N°20.009 entrarían en vigencia desde su publicación en el Diario Oficial. Las nuevas reglas sobre culpa leve y autenticación reforzada se aplicarían únicamente a operaciones realizadas con posterioridad a dicha publicación. Los reclamos ante el emisor y procedimientos ante los juzgados de policía local iniciados previamente continuarían rigiéndose por la normativa anterior hasta su término.
El proyecto se encuentra actualmente en tramitación ante el Congreso Nacional, por lo que estas disposiciones pueden experimentar modificaciones durante su discusión legislativa.
Escríbenos a contacto@compliancelatam.legal si necesitas más información.
09-10-2026 | CR& Partners, Noticias, Tech
El nuevo canal permite denunciar ante la Agencia, a través de plataformas digitales, el posible incumplimiento de las obligaciones establecidas en los Decretos n.º 12.975/26 y n.º 12.976/26.
La Agencia Nacional de Protección de Datos (ANPD) de Brasil ha habilitado una página específica para recibir quejas en línea relacionadas con el incumplimiento de las obligaciones establecidas en los Decretos N° 12.975/2026 y N° 12.976/2026, que actualizan la normativa del Marco de Derechos Civiles en Internet ( MCI ). Este nuevo canal tiene como objetivo facilitar el envío de información que pueda orientar las acciones de seguimiento y supervisión de la Agencia con respecto a posibles incumplimientos por parte de los proveedores de aplicaciones de internet, incluidas las plataformas digitales y las redes sociales.
A través de esta página, cualquier persona física o jurídica puede denunciar ante la ANPD la ausencia de canales adecuados en las plataformas digitales para recibir notificaciones sobre contenido delictivo o ilícito, fallos en los mecanismos diseñados para prevenir la publicidad o la promoción de dicho contenido, la ausencia de un representante legal en Brasil, el incumplimiento de los plazos para la eliminación de contenido, fallos en las medidas destinadas a proteger contra la difusión o generación de contenido íntimo, entre otros.
Los dos decretos ampliaron las facultades de la ANPD para proteger a los usuarios en el entorno digital. El Decreto n.º 12.975/2026, que actualizó la normativa de la MCI, detalló las obligaciones de las plataformas digitales en materia de transparencia, prevención y mitigación de riesgos, lucha contra el fraude y las estafas en línea, así como la eliminación de contenido delictivo o ilícito. El Decreto n.º 12.976 estableció directrices específicas para proteger a las mujeres contra las formas de violencia en el entorno digital, incluidas las relacionadas con la producción, modificación y difusión de contenido íntimo mediante tecnologías digitales e inteligencia artificial.
Medidas administrativas y reglamentarias
La función de la Agencia consiste en investigar las infracciones derivadas del incumplimiento de las obligaciones estipuladas en los Decretos, como el deber de diligencia de los proveedores de aplicaciones de internet que intermedian contenido generado por terceros. La ANPD es responsable de verificar si las plataformas digitales están adoptando mecanismos, procesos, estructuras de gobernanza y medidas técnicas y organizativas adecuadas para cumplir con las obligaciones establecidas en la legislación.
Las situaciones que constituyan delitos deben ser remitidas a las autoridades policiales competentes, sin perjuicio de la supervisión administrativa de las actividades de las plataformas por parte de la ANPD. La Agencia no investiga delitos ni actúa para exigir responsabilidades penales a sus autores.
En casos de violencia contra las mujeres que impliquen la divulgación o difusión de contenido íntimo, también se puede utilizar la Línea de Ayuda para Mujeres (180). Cuando la legislación exige la eliminación de cierto contenido, la solicitud debe enviarse inicialmente a la plataforma antes de ser registrada ante la ANPD.
¿Cómo se gestionarán las quejas?
La información recibida se tendrá en cuenta para la planificación de las acciones de la Superintendencia de Inspección (SFI-ANPD), la mejora de la normativa y las iniciativas educativas de la ANPD. Por regla general, las quejas se analizarán de forma agregada y sistemática, lo que permitirá a la Agencia identificar patrones de posible incumplimiento y evaluar la necesidad de adoptar medidas de inspección o iniciar una investigación. Los casos graves que puedan afectar a un número significativo de personas podrán, excepcionalmente, recibir un tratamiento individualizado.
La ANPD no tiene potestad para moderar el contenido ni ordenar la eliminación de publicaciones específicas de internet. Asimismo, la Agencia no envía respuestas personalizadas a las quejas.
Para que la queja se tramite correctamente, es importante identificar claramente la empresa o plataforma denunciada y describir los hechos concretos que indiquen el incumplimiento de las obligaciones establecidas en los Decretos, proporcionando, siempre que sea posible, su nombre o razón social y dirección de correo electrónico.
¿Cómo presentar una queja?
En la página, tras seleccionar "Haga clic aquí para denunciar", el usuario debe hacer clic en "Iniciar", acceder al sistema con su cuenta GOV.BR y seleccionar la opción "Denunciar Marco Civil". No es necesario adjuntar documentos de identificación, pero se pueden incluir documentos y otra información que ayude a fundamentar las denuncias.
También es posible presentar una denuncia anónima, siempre que se aporten pruebas suficientes para demostrar o verificar los hechos denunciados. El estado de la solicitud puede consultarse en la sección "Mis solicitudes".
Con esta nueva página, la ANPD amplía las herramientas disponibles para identificar posibles infracciones de las obligaciones establecidas en el MCI y refuerza su función de supervisión destinada a proteger los derechos en el entorno digital.
Monitorización de plataformas digitales
Desde agosto, la ANPD ha estado monitoreando las principales plataformas digitales, tiendas de aplicaciones y herramientas de inteligencia artificial generativa para verificar si están adoptando medidas para cumplir con las obligaciones establecidas por los nuevos decretos que actualizan la normativa de la MCI, además de las obligaciones convergentes previstas en el Estatuto Digital de Niños y Adolescentes (ECA Digital). Entre otros criterios, los 22 agentes monitoreados fueron seleccionados considerando su alcance en el mercado brasileño, la relevancia de los servicios ofrecidos, las funcionalidades disponibles y los riesgos asociados con la circulación de contenido producido por terceros, especialmente en temas relacionados con la protección de niños, adolescentes y mujeres en el entorno digital.
Fuente: Gobierno de Brasil (5 de octubre de 2026).
08-10-2026 | Miller & Chevalier, Noticias
La directiva refuerza un modelo de fiscalización basado en datos, con mayor coordinación interna, nuevas prioridades sectoriales e incentivos para denunciantes, lo que exige a las empresas revisar la trazabilidad de su información y la eficacia de sus controles preventivos.
El 1 de octubre de 2026, el fiscal general adjunto (AAG, por sus siglas en inglés) Colin M. McDonald emitió una directiva titulada Corporate Enforcement in the Fight Against Fraud (“Enforcement Corporativo para la Lucha contra el Fraude”), para todo el personal de la recientemente creada División Nacional de Enforcement contra el Fraude (División de Fraude) del Departamento de Justicia de los Estados Unidos (DOJ, por sus siglas en inglés). Se trata del pronunciamiento más específico de la División hasta la fecha en materia de aplicación de la ley en el ámbito corporativo y señala un cambio en la velocidad con la que el DOJ está abordando la persecución del fraude corporativo.
El mensaje para las compañías es sencillo: conozcan sus datos. La División de Fraude afirma que está utilizando analítica de datos para generar sus propios indicios e iniciar investigaciones corporativas “a un ritmo acelerado”. Las compañías de todos los sectores deben preguntarse ahora si sus datos podrían enviar una señal al gobierno y atraer un escrutinio innecesario.
Qué está ordenando el DOJ y a qué velocidad
La directiva establece plazos concretos y somete los casos corporativos del DOJ a un control centralizado.
- Inventario en siete días. Dentro de un plazo de siete días (hasta el 8 de octubre de 2026), todos los fiscales de la División de Fraude deberán informar a la Sección de Enforcement Corporativo (CES, por sus siglas en inglés) sobre todas las investigaciones corporativas en curso.
- Cuatro prioridades corporativas.
- Fraude en el sector salud, incluidas las infracciones relacionadas con sustancias controladas y las violaciones de la Ley Federal de Alimentos, Medicamentos y Cosméticos (FDCA, por sus siglas en inglés).
- Fraude en contratación pública y en el ejercicio de funciones gubernamentales .
- Evasión significativa de ingresos.
- Evasión de aranceles, importaciones y trabajo forzado.
- Notificación continua. La CES deberá ser notificada oportunamente de toda nueva investigación corporativa y de cualquier desarrollo significativo en las investigaciones existentes.
- Supervisión centralizada de las resoluciones. La CES asumirá la responsabilidad principal de supervisar el cumplimiento de las resoluciones de casos corporativos. La directiva del AAG McDonald señala que esta medida busca liberar a los fiscales para que puedan perseguir casos adicionales contra personas naturales y compañías.
- Diez factores a los que debe otorgarse “Gran Peso”. Para efectos de las decisiones relacionadas con la formulación de cargos y la resolución de casos, los fiscales de la División de Fraude deberán otorgar “Gran Peso” a diversos factores, incluyendo la participación de la alta dirección; el ocultamiento de conductas a reguladores o auditores; conductas que involucren múltiples distritos federales o múltiples programas financiados con recursos de los contribuyentes; conductas que amenacen la seguridad de los estadounidenses; y daños que afecten a 25 o más víctimas o generen pérdidas iguales o superiores a US$25 millones.
- Programas para denunciantes. Se instruye a la dirección de la División para que diseñe incentivos dirigidos a denunciantes, incluyendo expresamente a aquellos que hayan participado en la conducta indebida.
Un cambio en el tono: ritmo, volumen y proactividad
Las recientes directrices del DOJ en materia corporativa, incluido el memorando de enforcement de mayo de 2025 de la División Criminal y la Política de Enforcement Corporativo y Autorrevelación Voluntaria (CEP, por sus siglas en inglés) adoptada en marzo de 2026, hicieron énfasis en la equidad, la eficiencia y un enforcement más acotado. La Directiva de la División de Fraude mantiene ese enfoque: se compromete a evitar un enforcement excesivamente amplio, proteger a las compañías que cumplen la ley y seguir la CEP.
Lo que cambia es la postura operativa. La directiva llama a un “enfoque agresivo que utilice todas las herramientas”, impone un plazo de siete días para presentar información y establece una sección centralizada cuyo propósito incluye la apertura de más casos. En agosto, la División describió la existencia de una “fuente de información” de casos corporativos. Ahora cuenta con un sistema monitoreado y administrado de manera centralizada, diseñado para ampliar esa fuente de información.
Los factores numéricos también son nuevos. Tres años, tres distritos, múltiples programas, 25 víctimas y US$25 millones se asemejan menos a factores tradicionales para determinar la culpabilidad y más a filtros de datos. Estos factores envían una señal clara de un movimiento agresivo hacia un modelo de enforcement basado en datos.
Las compañías deben anticipar un mayor número de asuntos de enforcement corporativo, una intervención más temprana del DOJ y un escalamiento más rápido desde la persecución penal de personas naturales hasta la consideración de responsabilidad penal corporativa.
Importancia de conocer sus datos
La directiva reafirma que el DOJ tiene acceso a los datos y que la División de Fraude cuenta con un mandato para actuar con base en ellos. En junio de 2026, el DOJ anunció que la División de Fraude recibiría capacidad de procesamiento dentro del Repositorio Integrado de Datos de los Centros de Servicios de Medicare y Medicaid (CMS, por sus siglas en inglés), con el fin de ejecutar herramientas de inteligencia artificial (IA) y analítica directamente sobre datos de Medicare y de otros programas. Acuerdos paralelos permiten traer datos del Departamento de Seguridad Nacional (DHS, por sus siglas en inglés) y de la Comisión Federal de Comercio (FTC, por sus siglas en inglés). La directiva confirma que la División está utilizando esta infraestructura, a través de su Centro Nacional de Detección de Fraude, para generar indicios.
Empresas reguladas por la FDA entran en juego: FDCA entra en el alcance de la división de fraude
La directiva también señala expresamente las infracciones relacionadas con la Administración de Alimentos y Medicamentos (FDA, por sus siglas en inglés) como una prioridad de enforcement corporativo. Esto es relevante debido a dónde ha residido históricamente la persecución penal de las infracciones de la FDCA.
La directiva no transfiere formalmente la jurisdicción sobre la FDCA a la División de Fraude. Sin embargo, sí indica que la División considera que las conductas relacionadas con la FDCA se encuentran dentro del alcance de sus facultades de enforcement corporativo cuando están vinculadas con programas financiados por contribuyentes. Entre los ejemplos se encuentran medicamentos y dispositivos adulterados o con etiquetado incorrecto reembolsados por Medicare o Medicaid; productos no aprobados o preparados mediante formulación magistral; y prácticas promocionales que generan reclamaciones federales.
Para las compañías de ciencias de la vida y tecnología médica, las consecuencias prácticas son significativas:
- Dos componentes del DOJ –la División de Fraude y la Unidad de Salud y Seguridad de la División Criminal–, además de la FDA, podrían tener ahora intereses superpuestos respecto de una misma conducta.
- Las infracciones menores (misdemeanors) de responsabilidad objetiva bajo la FDCA podrían potencialmente combinarse con teorías de fraude.
- El factor de “Gran Peso” aplicable a acciones que amenacen la seguridad de los estadounidenses puede convertir un problema relacionado con la calidad de un producto en un caso corporativo prioritario.
Expansión de la fuerza de ataque: donde los datos se reúnen con los fiscales
Las Fuerzas de Ataque contra Fraude en el Sector Salud están diseñadas para convertir datos de facturación en casos, y el DOJ las está ubicando en importantes centros de actividad de los sectores de salud y ciencias de la vida. En agosto de 2026, la División de Fraude amplió su Fuerza de Ataque del Noreste a Filadelfia, incorporando agentes en el Distrito Este de Pensilvania. Esta expansión siguió al lanzamiento, en abril de 2026, de la Fuerza de Ataque de la Costa Oeste, que abarca Arizona, Nevada y el Norte de California, así como a la expansión de la Fuerza de Ataque de Nueva Inglaterra a Boston en septiembre de 2025.
La actividad reciente del DOJ sugiere que los fiscales están adoptando enfoques cada vez más creativos respecto de dónde presentar los casos. Dado que los delitos de fraude pueden ser perseguidos en cualquier distrito en el que el delito haya comenzado, continuado o concluido (18 U.S.C. § 3237(a)), la competencia territorial no está limitada al lugar donde una compañía tenga su sede principal. Las reclamaciones, pagos, mensajes de texto y otros datos transmitidos a través de un determinado distrito podrían potencialmente servir de fundamento para establecer competencia en dicho distrito.
Incentivos para denunciantes
La directiva señala que sus esfuerzos “pueden verse favorecidos” por personas y compañías que proporcionen información al DOJ, incluso “cuando compartan responsabilidad por la conducta indebida”. Por esta razón, la División busca promover y proteger a los denunciantes. En consecuencia, el AAG McDonald instruye a la dirección de la División para que considere cómo “incentivar a los denunciantes” y ayudar a “descubrir conductas delictivas; fortalecer investigaciones en curso; ayudar a prevenir pérdidas derivadas de fraude; y permitir que el Departamento responda efectivamente tanto a amenazas de fraude criminal latentes como emergentes”.
Fuente: Miller & Chevalier
Para más información, escríbenos a contacto@compliancelatam.legal.